Skip to content
KitploitKITPLOIT
उपकरणएक्सप्लॉइटब्लॉग
Log in
जमा करें
उपकरणएक्सप्लॉइटब्लॉग
जमा करें

हैकिंग, पेनटेस्ट और साइबर सुरक्षा उपकरण आपके सुरक्षा शस्त्रागार के लिए!

Kitploit हैकिंग, साइबर सुरक्षा और पेंटेस्टिंग टूल्स की एक निर्देशिका है। कमजोरियों को खोजने, सिस्टम का विश्लेषण करने, परीक्षण को स्वचालित करने और अपनी सुरक्षा को मजबूत करने के लिए नवीनतम प्रोजेक्ट अपडेट खोजें।

फ़ीडसंपर्कगोपनीयता© 2026 Kitploit

टूल निर्देशिका

श्रेणियाँ

सभी श्रेणियाँ देखें
Loading categories
फज़िंग — पृष्ठ 21 | Kitploit
श्रेणियाँ

फज़िंग

म्यूटेशन-आधारित, जनरेशन-आधारित और कवरेज-गाइडेड फज़िंग उपकरण।

Kitploit अनुशंसित
शीर्ष उपकरण

10 चयनित
AFLplusplus preview#1

AFLplusplus

GitHubaflplusplus/aflplusplus
6.7k10 दिन पहले
oss-fuzz preview#2

oss-fuzz

GitHubgoogle/oss-fuzz
12.5k4घं 18मि पहले
honggfuzz preview#3

honggfuzz

GitHubgoogle/honggfuzz
3.4k1 महीना पहले
clusterfuzz preview#5

clusterfuzz

GitHubgoogle/clusterfuzz
5.6k1 दिन पहले
domato preview#7

domato

GitHubgoogleprojectzero/domato
1.8k1 साल पहले
cargo-fuzz preview#9

cargo-fuzz

GitHubrust-fuzz/cargo-fuzz
1.9k3 महीने पहले
LibAFL preview#10

LibAFL

GitHubaflplusplus/libafl
2.6k3 दिन पहले
boofuzz preview#11

boofuzz

GitHubjtpereyda/boofuzz
2.4k1 महीना पहले
Angora preview#16

Angora

GitHubangorafuzzer/angora
9574 साल पहले
Awesome-Fuzzing preview#17

Awesome-Fuzzing

GitHubsecfigo/awesome-fuzzing
5.9k3 साल पहले
नवीनतमप्रासंगिकतासबसे लोकप्रियहाल ही में अपडेट किया गया
1011 परिणाम
ffufPostprocessing preview

ffufPostprocessing

GitHubdsecuredcom/ffufpostprocessing

Golang टूल जो आपकी ffuf परिणाम फ़ाइल से अप्रासंगिक प्रविष्टियों को हटाने में मदद करता है।
reconnaissanceinformation-gatheringweb-security+3
1442 साल पहले
frelatage preview

frelatage

GitHubrog3rsm1th/frelatage

पायथन अनुप्रयोगों के लिए कवरेज-आधारित फ़ज़र
dynamic-analysis-sandboxingvulnerability-analysiscode-analysis+1
2374 साल पहले
MalQR.github.io preview

MalQR.github.io

GitHubmalqr/malqr.github.io

MalQR दुर्भावनापूर्ण QR कोड और बारकोड का एक संग्रह है जिसका उपयोग आप अपने स्कैनर की सुरक्षा का परीक्षण करने के लिए कर सकते हैं।

payload-generationweb-securityfuzzing+1
1274 साल पहले
CVE-2026-109618-109619-audit preview

CVE-2026-109618-109619-audit

GitHubxuehuolll/cve-2026-109618-109619-audit

CVE-2026-109618/109619 — PHP session.upload_progress pre-auth RCE. Exploit research: remote ASLR chain, PoC & patch analysis.
memory-forensicsvulnerability-analysisexploitation+5
503 दिन पहले
sploit preview

sploit

GitHubzznop/sploit

गो पैकेज जो बाइनरी विश्लेषण और शोषण में सहायता करता है।
exploitationreverse-engineeringshellcode+6
1805 साल पहले
ansvif preview

ansvif

GitHuboxagast/ansvif

एक बहुत बुद्धिमान फ़ज़र नहीं: C/C++ कोड में कमज़ोरियाँ खोजने के लिए डिज़ाइन किया गया एक उन्नत फ़ज़िंग फ्रेमवर्क।
vulnerability-analysisexploitationfuzzing+2
1055 साल पहले
XSSFuzzer preview

XSSFuzzer

GitHubnytrorst/xssfuzzer

XSS Fuzzer एक उपकरण है जो उपयोगकर्ता-परिभाषित वैक्टर और फ़ज़िंग सूचियों के आधार पर XSS पेलोड उत्पन्न करता है।
payload-generationwaf-bypassweb-security+1
1387 साल पहले
AutoGadgetFS preview

AutoGadgetFS

GitHubehabhussein/autogadgetfs

USB परीक्षण आसान बनाया गया
fuzzinghardware-hackingpenetration-testing
1235 साल पहले
Venom-JWT preview

Venom-JWT

GitHubz-bool/venom-jwt

JWT में सेंध लगाने के लिए विकसित भेद्यता सत्यापन/कुंजी ब्रूट-फोर्स टूल, CVE-2015-9235/खाली कुंजी/असत्यापित हस्ताक्षर…
password-crackingvulnerability-analysisexploitation+3
2891 साल पहले
haptyc preview

haptyc

GitHubdefparam/haptyc

Turbo Intruder के लिए Python लाइब्रेरी जो पेलोड पोजीशन सपोर्ट और Sniper/Clusterbomb/Pitchfork अटैक प्रकारों को जोड़ती है, साथ ही HTTP फ़ज़िंग के लिए…
payload-generationweb-securityfuzzing+1
945 साल पहले
CVE-2025-43300 preview

CVE-2025-43300

GitHubhunters-sec/cve-2025-43300

यह IOS 0click CVE-2025-43300 के लिए POC है
embedded-systems-securityios-securitymemory-forensics+7
1161 साल पहले
SourceWolf preview

SourceWolf

GitHubksharinarayanan/sourcewolf

स्रोत कोड में रसदार सामग्री खोजने के लिए आश्चर्यजनक रूप से तेज़ प्रतिक्रिया क्रॉलर! 😎🔥
osintreconnaissanceinformation-gathering+3
1573 साल पहले
Politician preview

Politician

GitHub0ldev/politician

ESP32 के लिए आधुनिक WiFi ऑडिटिंग लाइब्रेरी, जो उन्नत 802.11 तकनीकों का उपयोग करती है। PMKID निष्कर्षण और CSA इंजेक्शन के माध्यम से WPA/WPA2/WPA3…
embedded-systems-securitypassword-crackingwi-fi-auditing+6
9314घं 32मि पहले
apple-positional-audio-codec-invalid-header preview

apple-positional-audio-codec-invalid-header

GitHubzhuowei/apple-positional-audio-codec-invalid-header

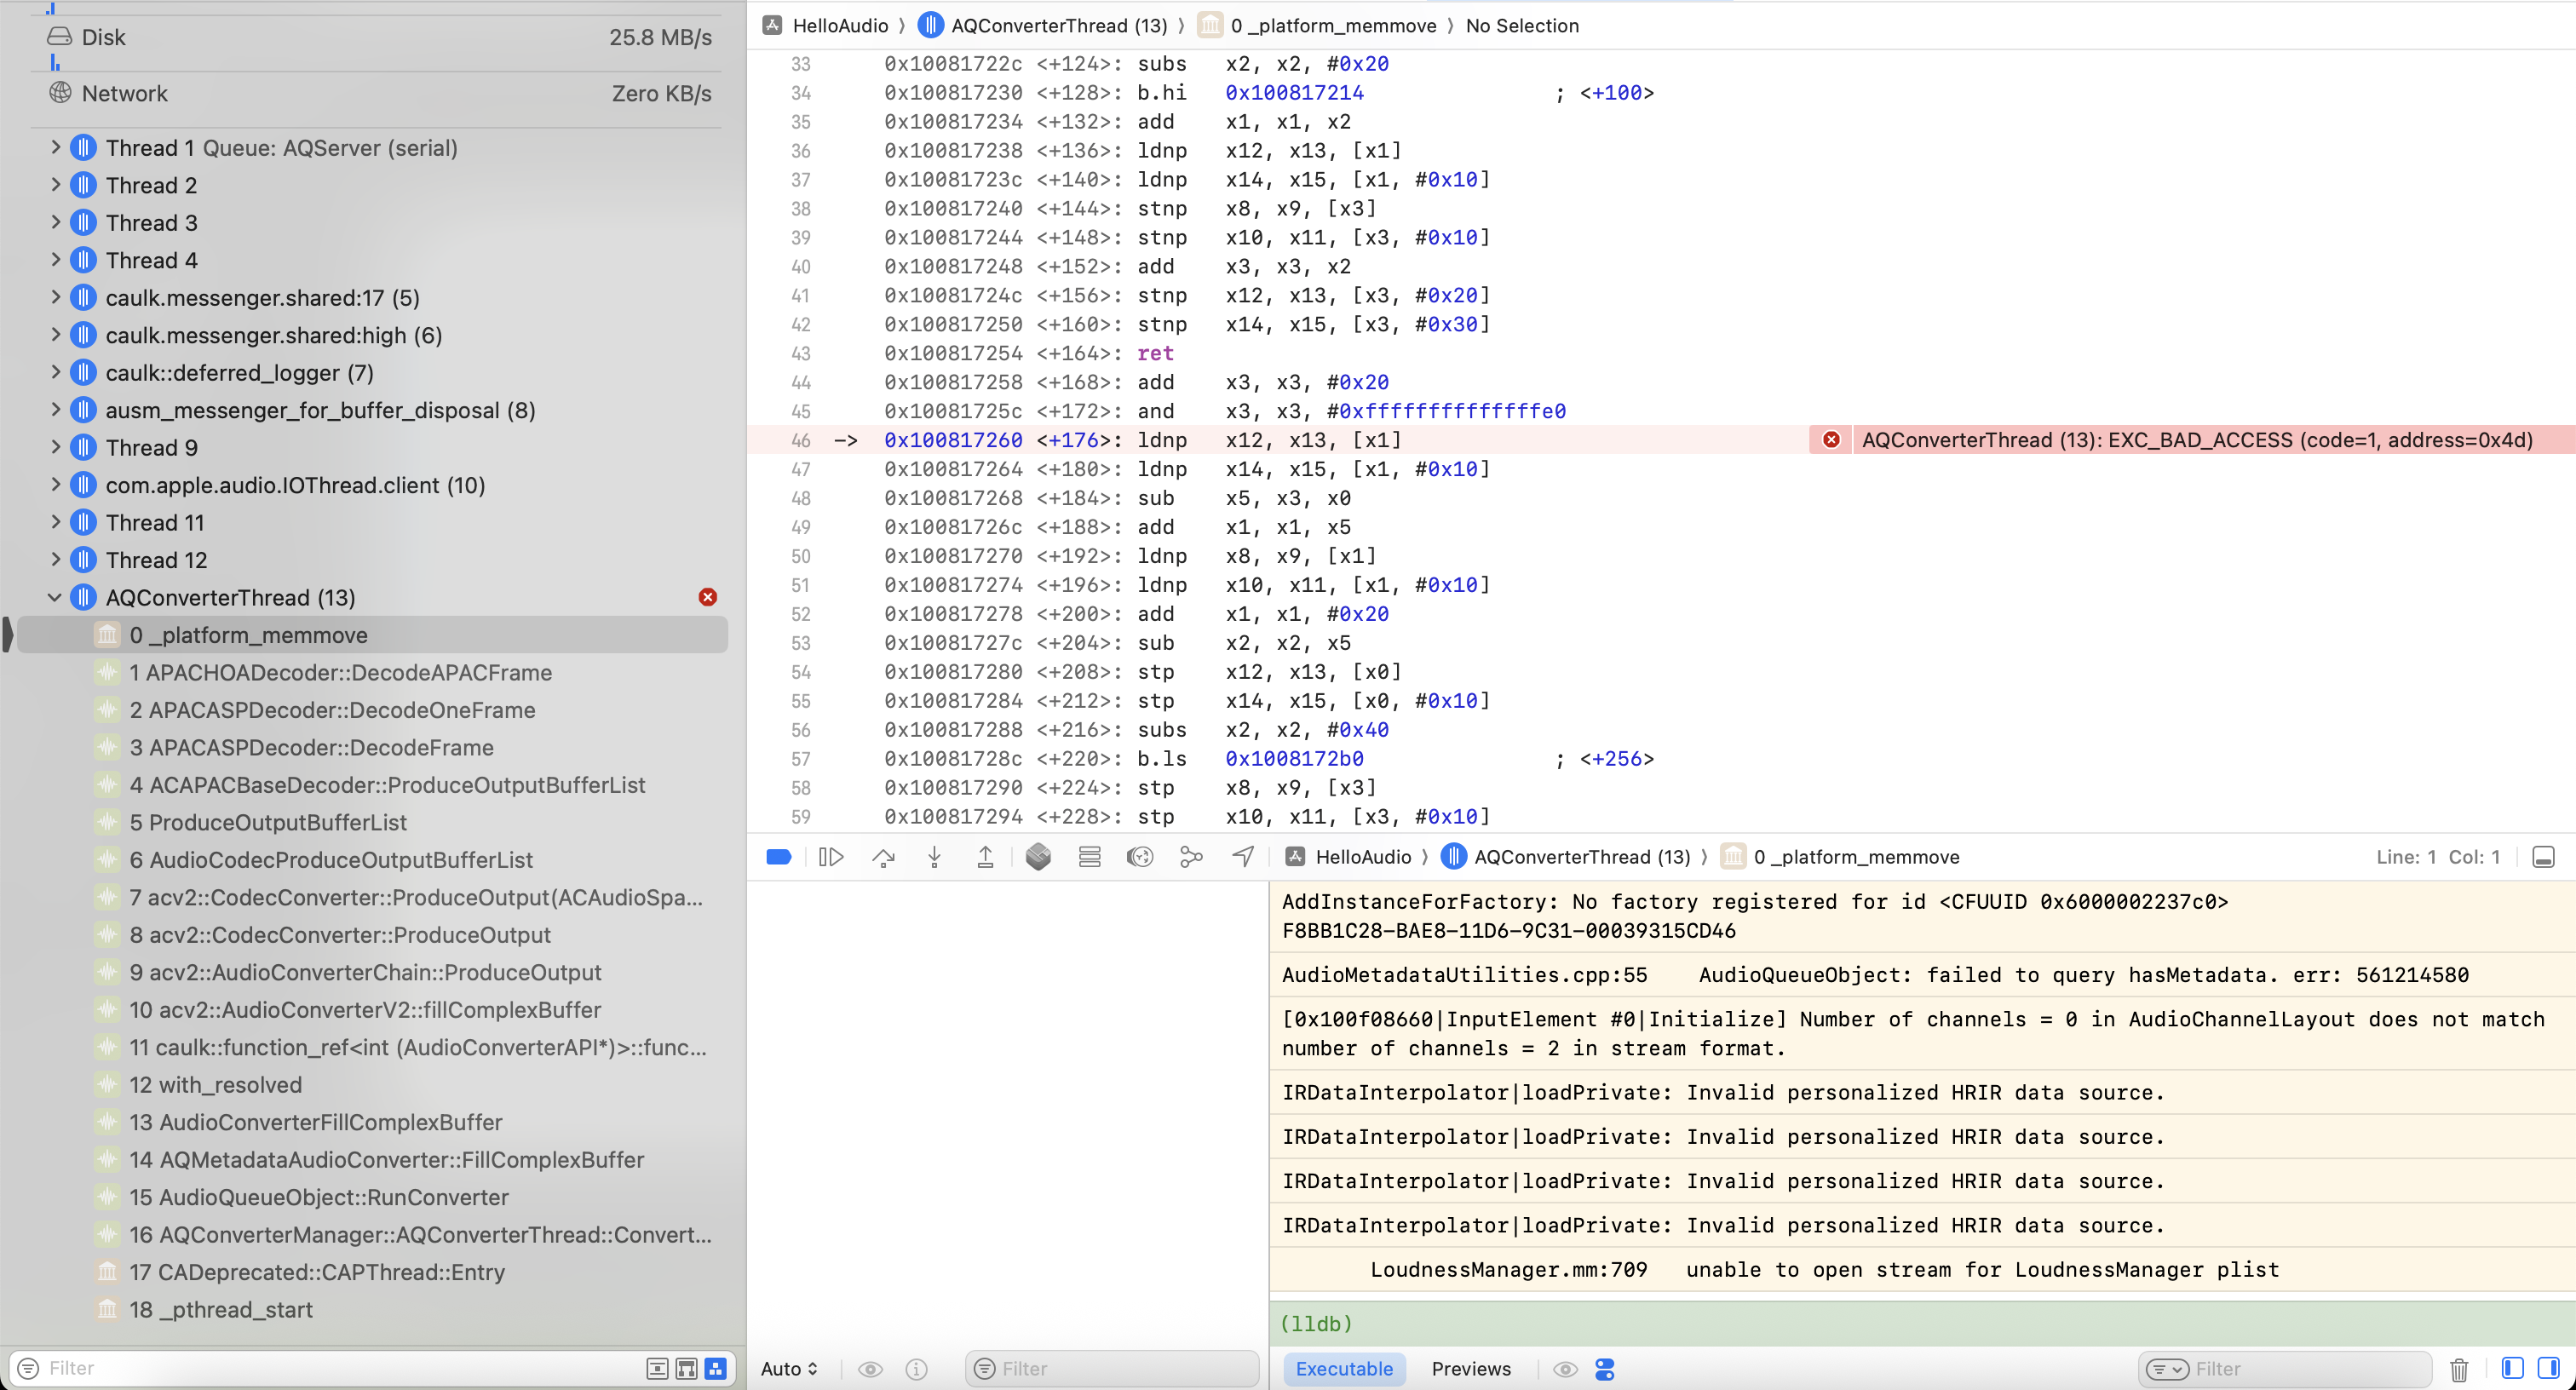
CVE-2025-31200 - @Noahhw46 ने इसका पता लगा लिया
memory-forensicsvulnerability-analysisexploitation+3
1181 साल पहले
fuzz-wooyun-org preview

fuzz-wooyun-org

GitHubjas502n/fuzz-wooyun-org

WooYun Fuzz 库

vulnerability-analysisweb-securityfuzzing
1119 साल पहले
urlbuster preview

urlbuster

GitHubcytopia/urlbuster

मौजूदा और/या छिपी हुई फ़ाइलों या निर्देशिकाओं को ब्रूटफोर्स करने के लिए शक्तिशाली परिवर्तनीय वेब निर्देशिका फ़ज़र।
vulnerability-scannersinformation-gatheringweb-security+1
1685 साल पहले
bowcaster preview

bowcaster

GitHubzcutlip/bowcaster

पायथन-आधारित एक्सप्लॉइट डेवलपमेंट फ्रेमवर्क, पेलोड, एन्कोडर और कनेक्ट-बैक सर्वर के साथ, MIPS CPU आर्किटेक्चर पर केंद्रित लेकिन मॉड्यूलर…
embedded-systems-securitypenetration-testing-frameworksexploit-frameworks+6
1388 साल पहले
ssrfuzz preview

ssrfuzz

GitHubryandamour/ssrfuzz

SSRFuzz एक उपकरण है जो सर्वर साइड रिक्वेस्ट फोर्जरी कमजोरियों को खोजने के लिए है, जिसमें CRLF श्रृंखलन क्षमताएं हैं।


vulnerability-scannersweb-application-exploitationweb-security+1
1835 साल पहले
पिछला1…202122…57अगला