
 #1
म्यूटेशन-आधारित, जनरेशन-आधारित और कवरेज-गाइडेड फज़िंग उपकरण।
Kitploit अनुशंसित
 r3dxpl0it/rtspserver-code-execution-vulnerability
RTSPServer कोड निष्पादन भेद्यता CVE-2018-4013
 mk219533/cve-2010-1205
libpng में बफर ओवरफ्लो का नमूना एक्सप्लॉइट
 bobfuzzer/cve-2019-18885
Linux कर्नेल BTRFS फाइलसिस्टम में null pointer dereference के लिए proof-of-concept (CVE-2019-18885), जिसमें एक crafted image, reproduction steps, और…
 oneton429/cve-2016-3627
CVE-2016-3627 का PoC
 halcy0nic/cve-2023-38434
CVE-2023-38434 के लिए प्रूफ ऑफ कॉन्सेप्ट
 dumbbutt0/evilmp4
CVE-2022-41741 का अवलोकन करें Evil MP4 रिपॉजिटरी के साथ। यह शैक्षणिक PoCs, और nginx को MP4 फ़ाइल कमजोरियों से सुरक्षित करने पर दस्तावेज़ीकरण प्रदान…
 96613686/cve-2025-62454
CVE-2025-62454 के लिए प्रमाण-अवधारणा जो cldflt.sys में क्राफ्टेड FSCTL अनुरोध के माध्यम से Windows कर्नेल क्रैश (BSOD) को ट्रिगर करता है, जिससे…
 kha-beleh/poc-cve-2025-69420
क्रैश-ओनली PoC for CVE-2025-69420 जो OpenSSL के TimeStamp Response सत्यापन में विकृत ESS signing-certificate विशेषताओं के माध्यम से एक type-confusion…
 muhammedhussein17/libheif-cve-2026-50142
CVE-2026-50142 — libheif HEIF अनुक्रम पार्सर में हीप आवंटन भेद्यता
 syaifulandy/cve-2024-38475
FFUF + Seclists का उपयोग करने वाला CVE-2024-38475 स्कैनर
 nidhihcl/external_expat_2.1.0_cve-2022-43680
C लाइब्रेरी जो स्ट्रीम-आधारित XML पार्सिंग के लिए है, जिसमें CVE-2022-43680 की भेद्यता विश्लेषण और शोषण पर ध्यान केंद्रित किया गया है, जिससे फ़ज़िंग…
 dedellix/mut-bc-ss-01
OpenSSL v.1.1.1h में X.509 प्रमाणपत्र सत्यापन पर उत्परिवर्तन परीक्षण, CVE-2021-3450 पर आधारित।
 yang-shun-yu/cve-2023-38545
CVE-2023-38545 के लिए प्रमाण-अवधारणा शोषण, एक curl हीप बफर ओवरफ्लो। भेद्यता को ट्रिगर करने और सिस्टम जोखिम निर्धारित करने के लिए SOCKS5 प्रॉक्सी और…
 thephykon/cve-2025-53367-poc
CVE-2025-53367 का एक सरल POC, जो एक .djvu-फ़ाइल बनाता है जो हीप में OOB-राइट को ट्रिगर करती है
 t-guerrero/axios-redos
Axios Redos (CVE-2021-3749) प्रूफ ऑफ कॉन्सेप्ट
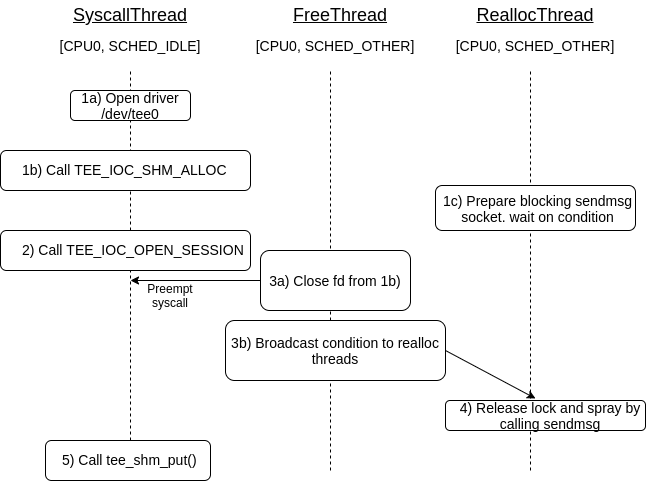 pjlantz/optee-qemu
TEE ड्राइवर (CVE-2021-44733) के शोषण के लिए कमजोर कर्नेल वाला वातावरण
 segfault-it/cve-2022-41352
cve-2022-41352 poc
 anyanything/cve-2026-8461-poc
CVE-2026-8461 के लिए प्रूफ-ऑफ-कॉन्सेप्ट एक्सप्लॉइट, जो एक क्राफ्टेड AVI फ़ाइल उत्पन्न करता है जो बिना पैच वाले ffmpeg संस्करणों में क्रैश ट्रिगर करता…








