
Skip to content
KitploitKITPLOIT
उपकरणएक्सप्लॉइटब्लॉग
Log in
जमा करें
उपकरणएक्सप्लॉइटब्लॉग
जमा करें

हैकिंग, पेनटेस्ट और साइबर सुरक्षा उपकरण आपके सुरक्षा शस्त्रागार के लिए!

Kitploit हैकिंग, साइबर सुरक्षा और पेंटेस्टिंग टूल्स की एक निर्देशिका है। कमजोरियों को खोजने, सिस्टम का विश्लेषण करने, परीक्षण को स्वचालित करने और अपनी सुरक्षा को मजबूत करने के लिए नवीनतम प्रोजेक्ट अपडेट खोजें।

फ़ीडसंपर्कगोपनीयता© 2026 Kitploit

टूल निर्देशिका

श्रेणियाँ

सभी श्रेणियाँ देखें
Loading categories
फोरेंसिक — पृष्ठ 10 | Kitploit
श्रेणियाँ

फोरेंसिक

डिजिटल फोरेंसिक, साक्ष्य संग्रह, टाइमलाइन विश्लेषण और घटना जांच उपकरण।

Kitploit अनुशंसित

शीर्ष उपकरण

10 चयनित
autopsy preview#1

autopsy

GitHubsleuthkit/autopsy
3.3k5 महीने पहले
sleuthkit preview#2

sleuthkit

GitHubsleuthkit/sleuthkit
3.2k2 दिन पहले
volatility3 preview#3

volatility3

GitHubvolatilityfoundation/volatility3
4.3k10 दिन पहले
plaso preview#4

plaso

GitHublog2timeline/plaso
2.2k7घं 23मि पहले
bulk_extractor preview#5

bulk_extractor

GitHubsimsong/bulk_extractor
1.4k10 दिन पहले
velociraptor preview#6

velociraptor

GitHubvelocidex/velociraptor
4.2k2घं 26मि पहले
timesketch preview#7

timesketch

GitHubgoogle/timesketch
3.4k8 दिन पहले
mvt preview#8

mvt

GitHubmvt-project/mvt
15.5k2 दिन पहले
androidqf preview#9

androidqf

GitHubmvt-project/androidqf
2302 दिन पहले
avml preview#10

avml

GitHubmicrosoft/avml
1.1k2 दिन पहले
नवीनतमप्रासंगिकतासबसे लोकप्रियहाल ही में अपडेट किया गया
930 परिणाम
xortool preview

xortool

GitHubhellman/xortool

मल्टी-बाइट xor सिफर का विश्लेषण करने के लिए एक टूल

static-analysisencryption-decryption-toolshash-analysis+4
1.5k1 साल पहले
PortEx preview

PortEx

GitHubstruppigel/portex

Java library to analyse Portable Executable files with a special focus on malware analysis and PE malformation robustness
static-analysishash-analysisforensics+3
5321 दिन पहले
sift-kg preview

sift-kg

GitHubjuanceresa/sift-kg

किसी भी दस्तावेज़ों के संग्रह को नॉलेज ग्राफ में बदलें। LLM के माध्यम से संस्थाओं और संबंधों को निकालें, आपकी स्वीकृति पर डुप्लिकेट हटाएं। डोमेन मैप…
osintforensicsinformation-gathering+4
6675 महीने पहले
bmc-tools preview

bmc-tools

GitHubanssi-fr/bmc-tools

RDP बिटमैप कैश पार्सर

memory-forensicsforensicsinformation-gathering+1
6955 महीने पहले
PMAT-labs preview

PMAT-labs

GitHubhuskyhacks/pmat-labs

प्रैक्टिकल मैलवेयर विश्लेषण और ट्रायज के लिए प्रयोगशालाएँ
reverse-engineeringforensicsmalware-analysis+3
1.1k7 महीने पहले
Linux-Kodachi preview

Linux-Kodachi

GitHubwmal/linux-kodachi

सुदृढ़ डेबियन-आधारित गोपनीयता OS जिसमें पूर्व-एकीकृत गुमनामी स्टैक (Tor, VPN, DNSCrypt), एंटी-फोरेंसिक टूलिंग, SOC सुरक्षा केंद्र, और पेनिट्रेशन…
osintvulnerability-scannersforensics+9
48910 दिन पहले
whatfiles preview

whatfiles

GitHubspieglt/whatfiles

किसी भी Linux प्रक्रिया द्वारा एक्सेस की गई फ़ाइलों को लॉग करें
general-purpose-utilitiesforensicsdigital-forensics
9461 महीना पहले
moonwalk preview

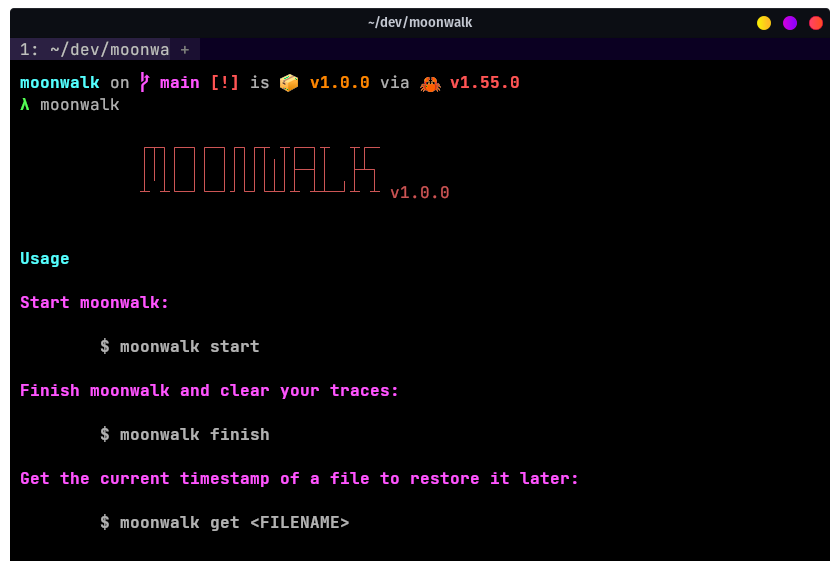
moonwalk

GitHubmufeedvh/moonwalk

लिनक्स शोषण के दौरान सिस्टम लॉग और फाइलसिस्टम टाइमस्टैम्प पर कोई निशान छोड़े बिना अपने पदचिह्नों को छुपाएं।
privilege-escalationforensicspost-exploitation+2
1.5k4 साल पहले
DFIRArtifactMuseum preview

DFIRArtifactMuseum

GitHubandrewrathbun/dfirartifactmuseum

इस रेपो का उद्देश्य विभिन्न OS के सभी संस्करणों से आर्टिफैक्ट्स को संग्रहित करना और उन्हें प्रकार के आधार पर वर्गीकृत करना है। इससे आर्टिफैक्ट…

forensicsmobile-forensicsdigital-forensics+2
6613 महीने पहले
Malcolm preview

Malcolm

GitHubidaholab/malcolm

Malcolm एक शक्तिशाली, आसानी से तैनात होने वाला नेटवर्क ट्रैफ़िक विश्लेषण टूल सूट है, जो पूर्ण पैकेट कैप्चर आर्टिफैक्ट्स (PCAP फ़ाइलें), Zeek लॉग और…
defensive-toolspacket-sniffing-analysisnetwork-forensics+8
47622 दिन पहले
fsmon preview

fsmon

GitHubnowsecure/fsmon

Linux/Android iOS/macOS के लिए फ़ाइलसिस्टम मॉनिटर टूल
android-securitydynamic-analysis-sandboxingios-security+5
1.0k6 महीने पहले
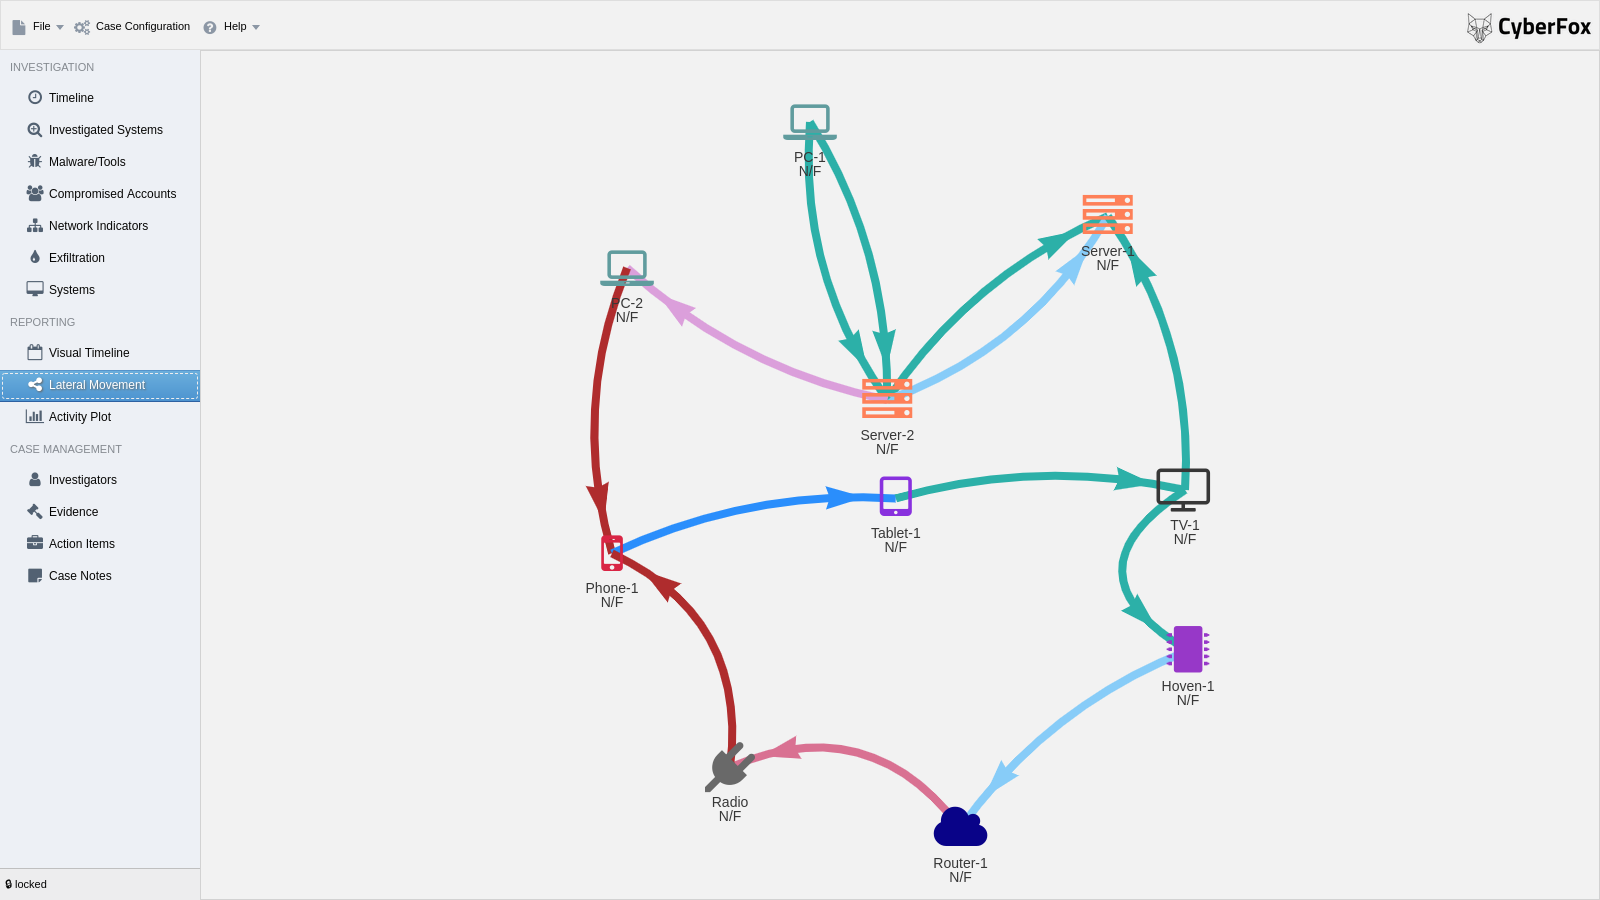
Aurora-Incident-Response preview

Aurora-Incident-Response

GitHubcyb3rfox/aurora-incident-response

Incident Response दस्तावेज़ीकरण को आसान बनाया गया। Incident Responders द्वारा Incident Responders के लिए विकसित।
forensicsinformation-gatheringdigital-forensics+3
1.1k3 साल पहले
imaginaryC2 preview

imaginaryC2

GitHubfelixweyne/imaginaryc2

काल्पनिक C2 एक पायथन टूल है जिसका उद्देश्य मैलवेयर के व्यवहारिक (नेटवर्क) विश्लेषण में सहायता करना है। काल्पनिक C2 एक HTTP सर्वर होस्ट करता है जो…
packet-sniffing-analysisdynamic-analysis-sandboxingforensics+5
4463 साल पहले
malboxes preview

malboxes

GitHubgosecure/malboxes

मैलवेयर विश्लेषण के लिए विंडोज वर्चुअल मशीनें बनाता है, ताकि आपको न करनी पड़े।
forensicsmalware-analysis
1.0k5 साल पहले
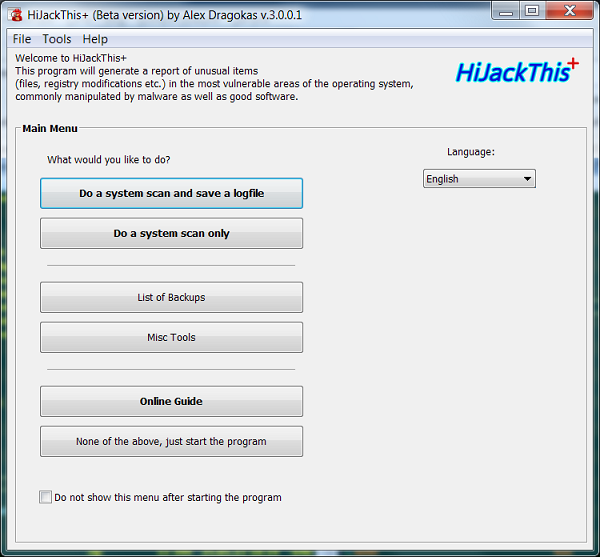
hijackthis preview

hijackthis

GitHubdragokas/hijackthis

एक मुफ्त उपयोगिता जो मैलवेयर, एडवेयर और अन्य सुरक्षा खतरों का पता लगाती है
defensive-toolsvulnerability-analysisforensics+2
8043 महीने पहले
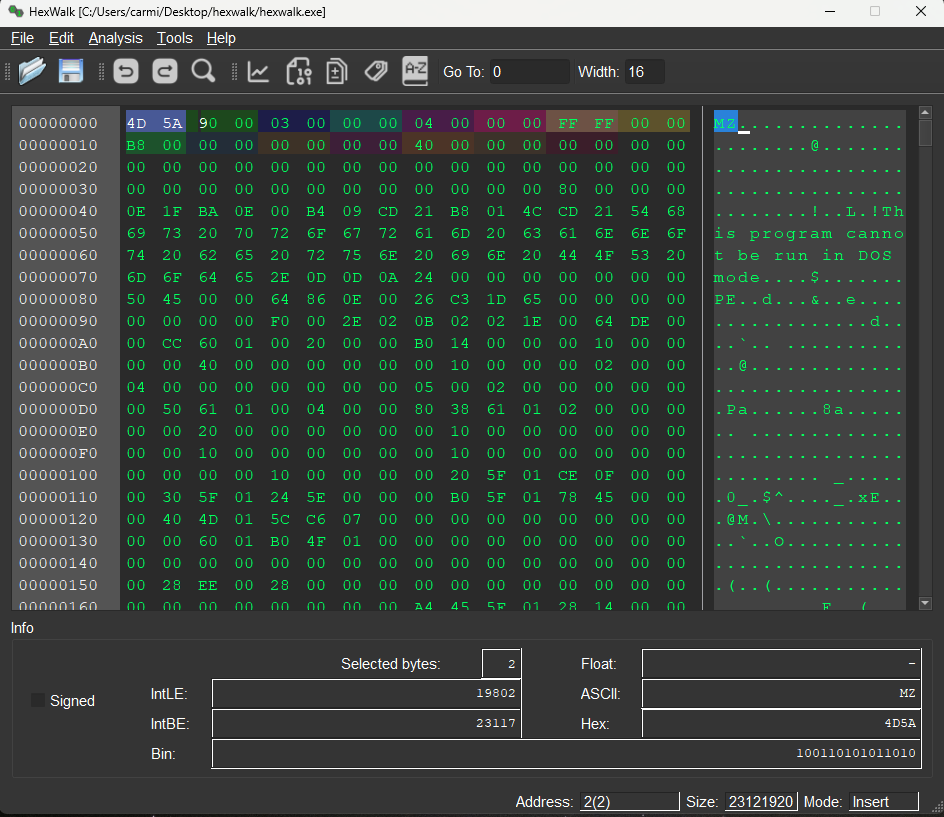
HexWalk preview

HexWalk

GitHubgcarmix/hexwalk

Linux/Windows/MacOS के साथ संगत हेक्स व्यूअर/एडिटर/एनालाइज़र
static-analysisencryption-decryption-toolshash-analysis+7
1.0k1 महीना पहले
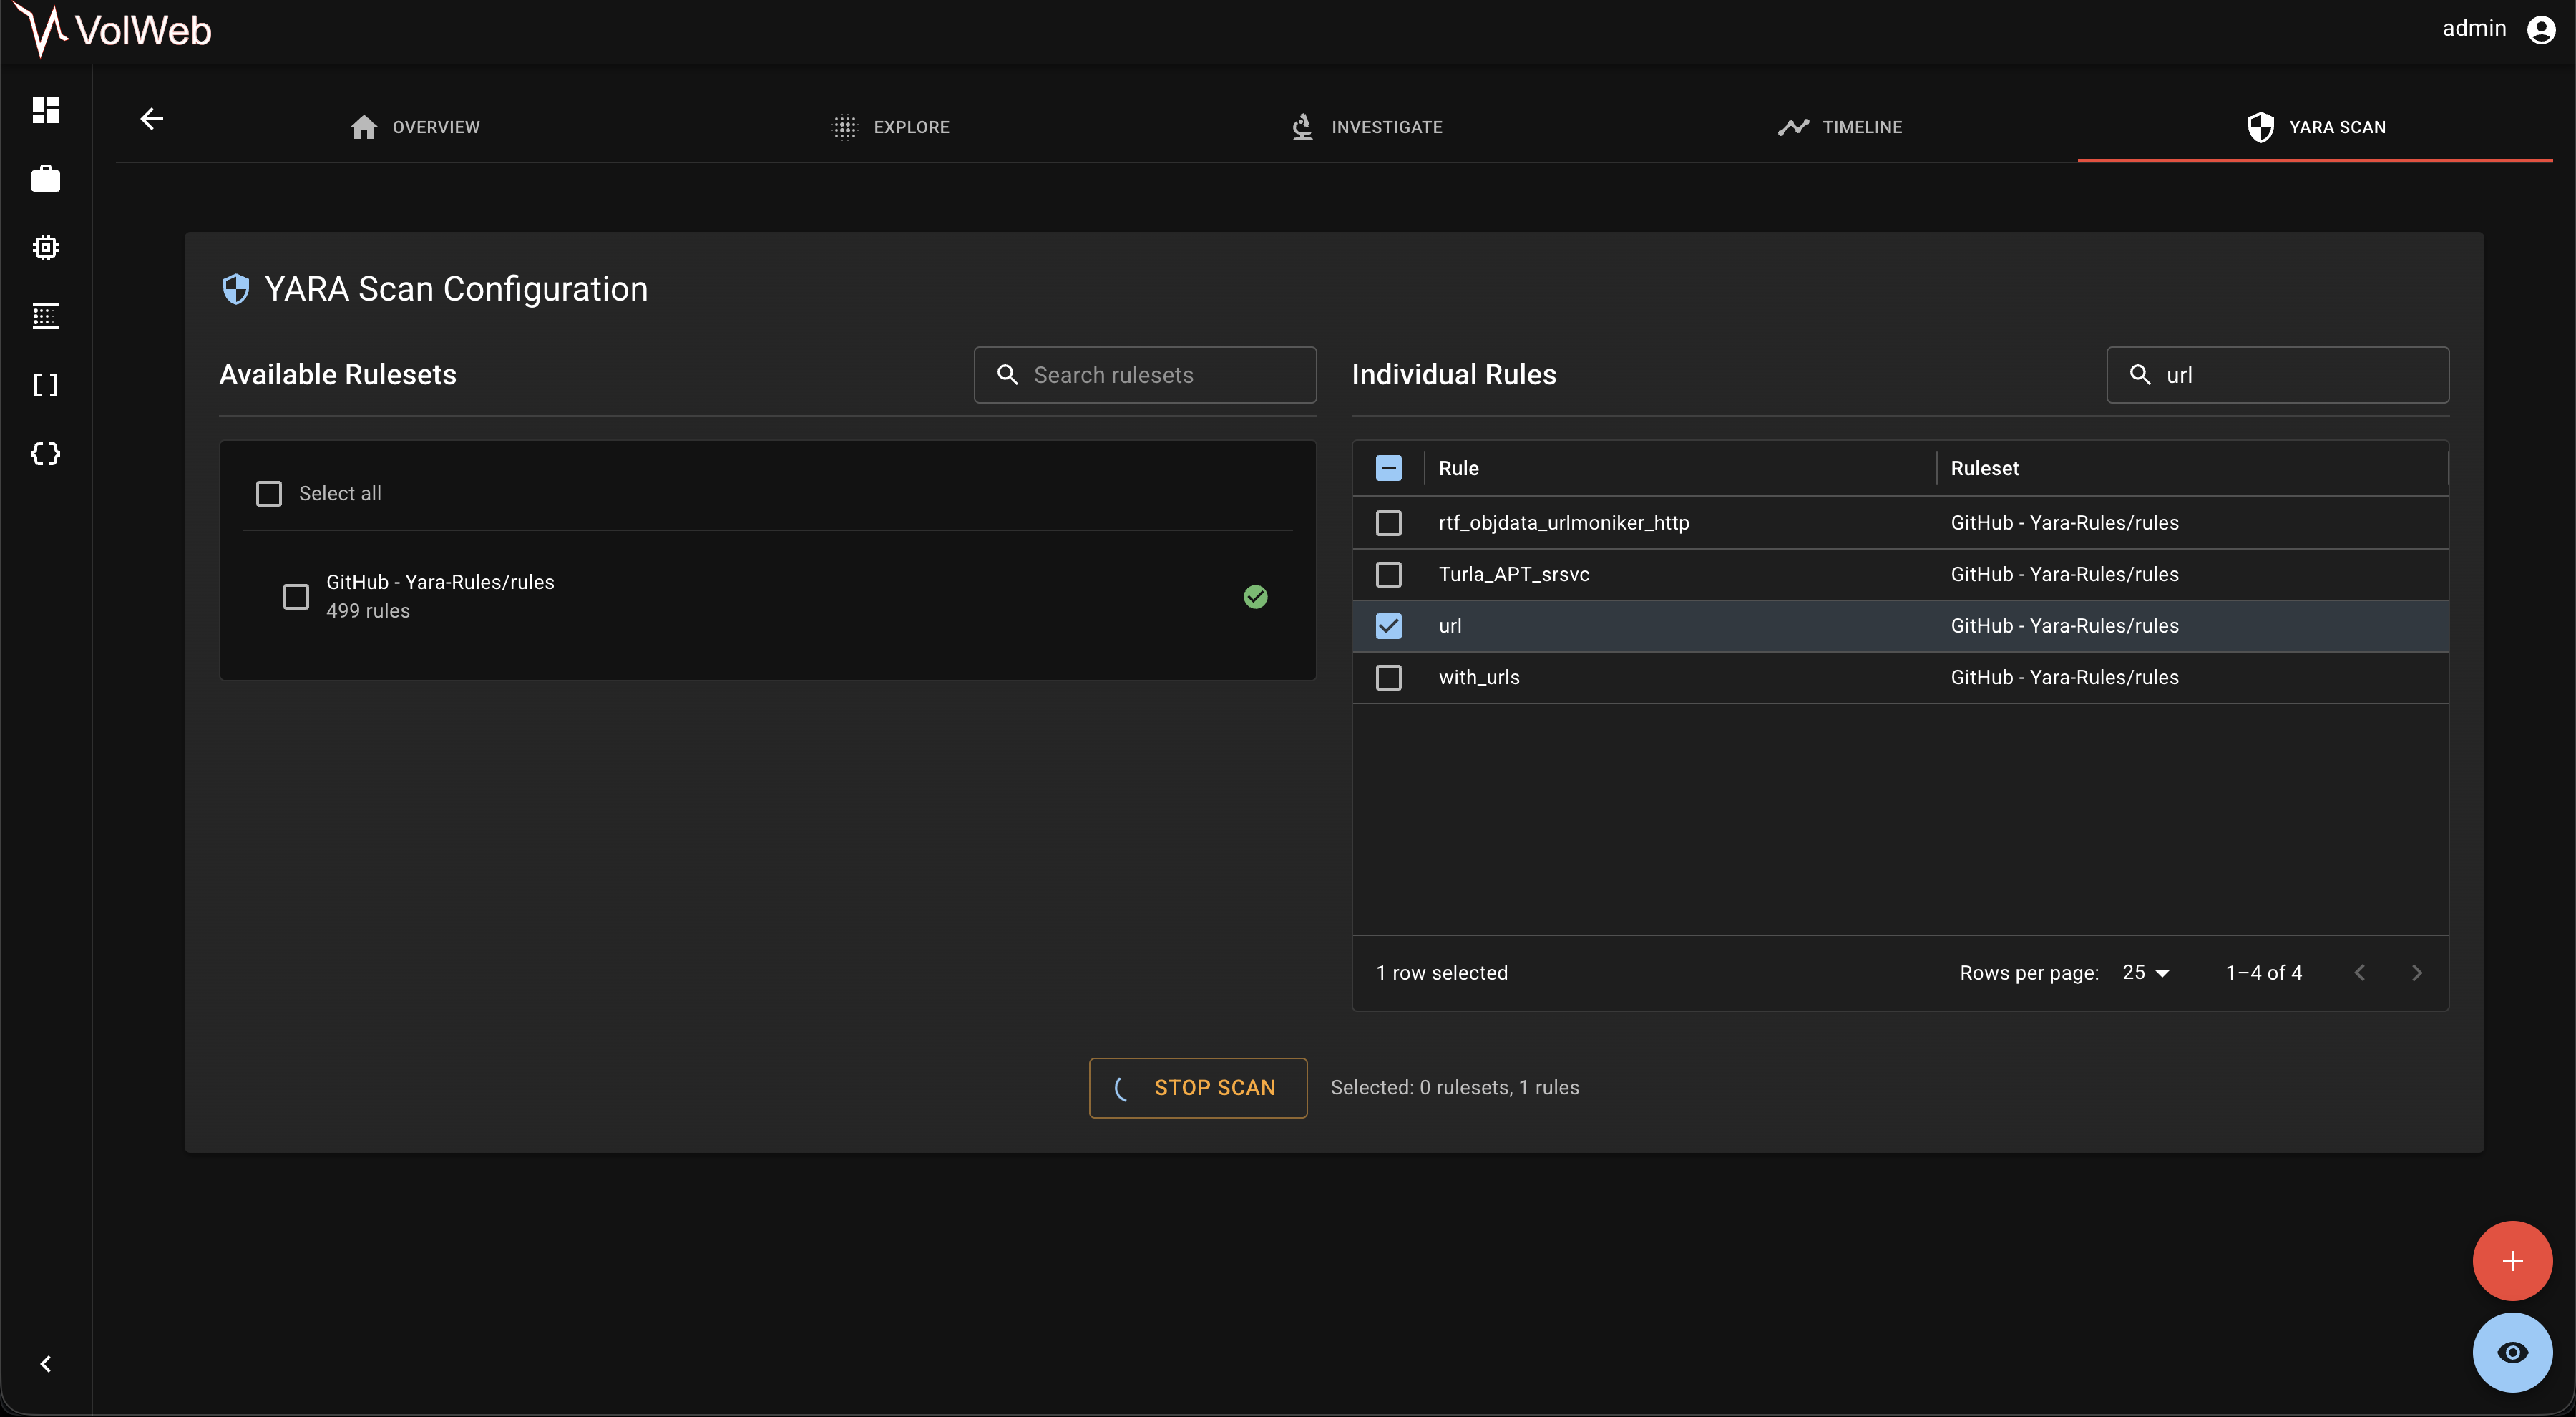
VolWeb preview

VolWeb

GitHubk1nd0ne/volweb

एक केंद्रीकृत और उन्नत मेमोरी विश्लेषण प्लेटफॉर्म

ioc-managementmemory-forensicsforensics+5
53823 दिन पहले
CTFs preview

CTFs

GitHubadamkadaban/ctfs

CTF Cheat Sheet + लिखित विवरण / कुछ सुरक्षा CTFs के लिए फ़ाइलें जो मैंने किए हैं

osintreverse-engineeringforensics+9
84711 महीने पहले
पिछला1…91011…52अगला