blogpost_cve-2018-19987-analysis

इस रिपोजिटरी में CVE-2018-19987 के मेरे विश्लेषण के बारे में एक ब्लॉग पोस्ट है, जो कई D-Link राउटरों को प्रभावित करने वाला एक प्रमाणित OS कमांड…
फर्मवेयर एक्सट्रैक्शन, अनपैकिंग, एमुलेशन, भेद्यता खोज और बाइनरी विश्लेषण उपकरण।

इस रिपोजिटरी में CVE-2018-19987 के मेरे विश्लेषण के बारे में एक ब्लॉग पोस्ट है, जो कई D-Link राउटरों को प्रभावित करने वाला एक प्रमाणित OS कमांड…

CVE-2020-8423 के लिए कस्टम C एक्सप्लॉयट जो MIPS राउटर्स को लक्षित करता है, जिसमें हुक्ड open() सिस्कॉल शामिल है और यह Linux kernel 2.6.31 के लिए…

पुनः खोजा गया CVE-2020-25279, Samsung Exynos चिपसेट में उपयोग होने वाले Shannon बेसबैंड में एक गंभीर भेद्यता

राउटर फर्मवेयर इमेज का एक समूह। मुख्य रूप से वे जो उपलब्ध नहीं हैं और उन्हें JTAG, UART, फ्लैश को डीसोल्डर करके या डिवाइस में रूट प्राप्त करके…

CVE-2024-0762 जैसी कमजोरियों का पता लगाना, विशेष रूप से UEFI फर्मवेयर में, निम्न-स्तरीय प्रकृति के कारण काफी चुनौतीपूर्ण है।

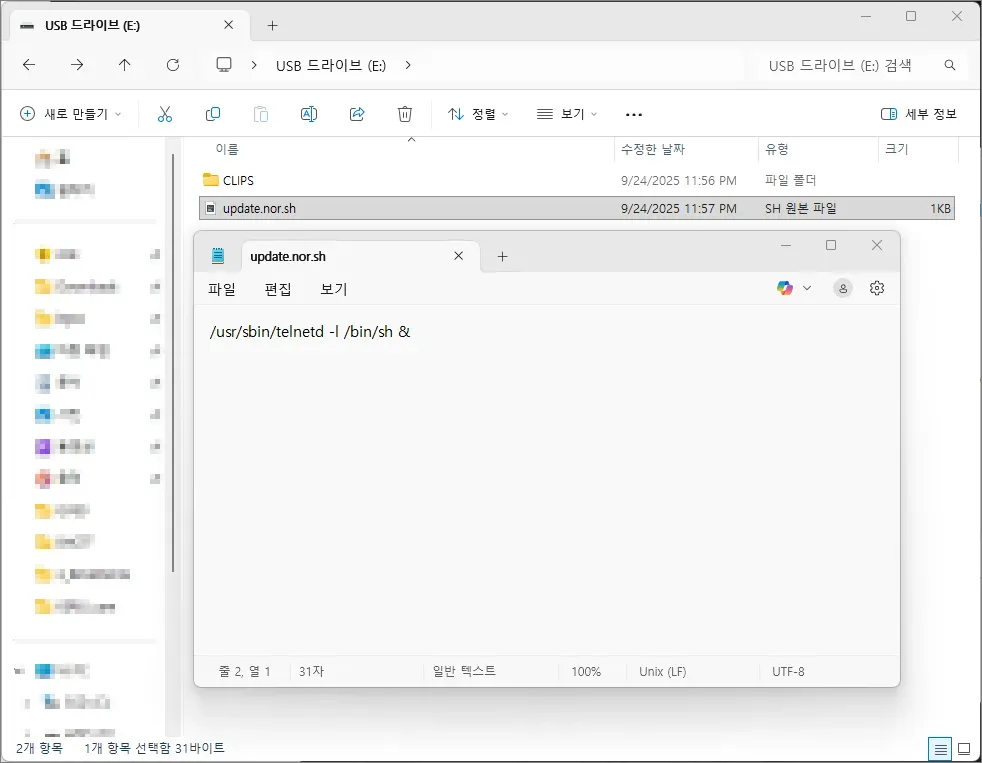
KERUI K259 5MP Wi-Fi (Tuya Smart Security Camera) में कोड निष्पादन भेद्यता है।

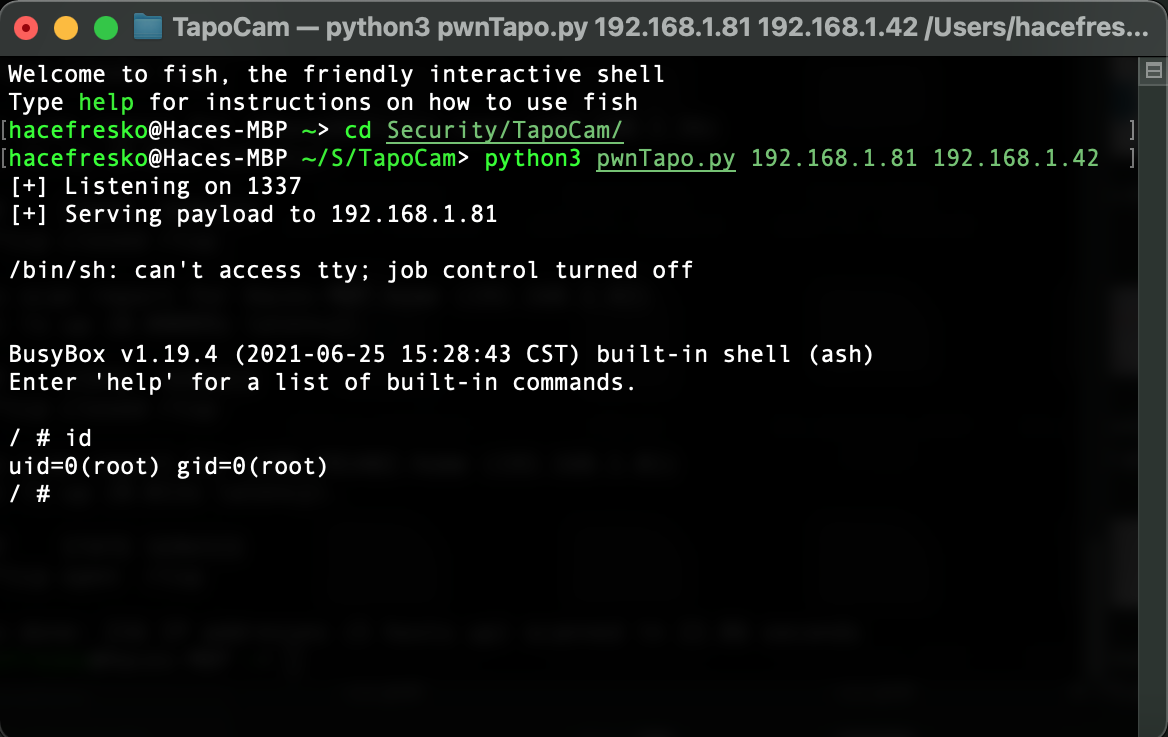
TP-Link Tapo C200 कैमरे (CVE-2021-4045) के लिए कमांड इंजेक्शन एक्सप्लॉइट, जो UART के माध्यम से रूट शेल एक्सेस और रिवर्स-इंजीनियर्ड uhttpd बाइनरी…

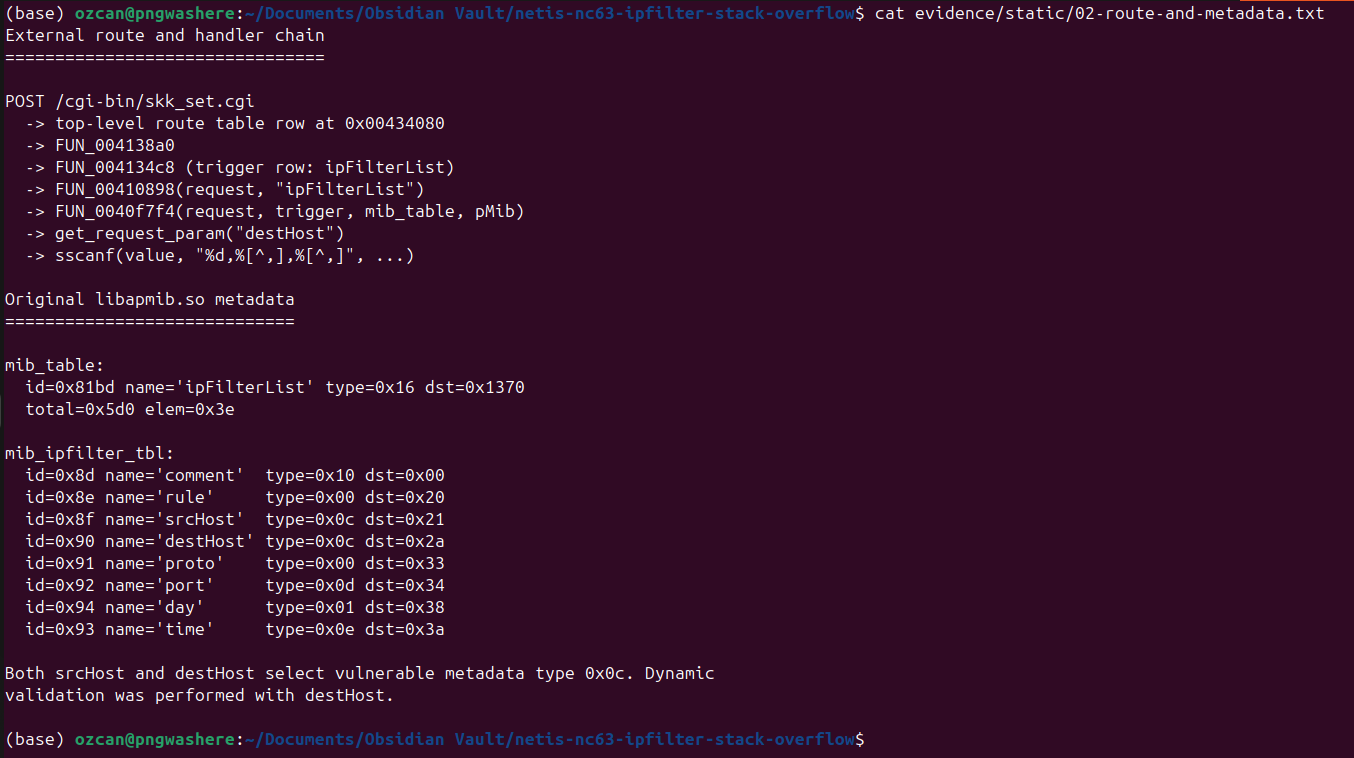
Netis NC63 ipFilterList हैंडलर में अनबाउंडेड sscanf स्कैनसेट के माध्यम से प्री-ऑथ स्टैक बफ़र ओवरफ़्लो के लिए मूल शोध और PoC

लेक्समार्क प्रिंटर फर्मवेयर को डिक्रिप्ट करने के लिए उपयोगिताएँ और एक प्रदर्शित 0day शोषण (CVE-2023-23560) जो 100+ प्रिंटर मॉडलों को प्रभावित करता है।

सॉफ्टवेयर और RTL प्रयोग के लिए FPGA आधारित माइक्रोकंप्यूटर सैंडबॉक्स

विंडोज, मैकओएस और लिनक्स के लिए अद्भुत हेक्साडेसिमल संपादकों की एक क्यूरेटेड और समृद्ध सूची।

रिवर्स इंजीनियरिंग स्क्रिप्ट जो Yealink VOIP अपग्रेड फ़ाइलों को निकालने के लिए डिज़ाइन की गई हैं।

CVE-2021-3707 , CVE-2021-3708

स्वतंत्र IoT सुरक्षा अनुसंधान, भेद्यता प्रकटीकरण, और PoCs जो फर्मवेयर विश्लेषण, हार्डवेयर इंटरफेस, और क्रिप्टोग्राफ़िक दोषों पर केंद्रित हैं।

WCH CH56x-आधारित बोर्डों के लिए लाइब्रेरी, जिसमें परीक्षित USB3/USB2/HSPI/SerDes ड्राइवर, लॉगिंग और विलंबित इंटरप्ट शामिल हैं।

यादृच्छिक रिवर्स इंजीनियरिंग ज्ञान और उपकरण

TP-Link राउटर्स के लिए प्रूफ-ऑफ-कॉन्सेप्ट एक्सप्लॉइट्स, जिनमें रिमोट कमांड निष्पादन और प्रमाणीकरण बायपास कमजोरियाँ शामिल हैं।

Schneider Electric PLC संग्रह फ़ाइलों में हेरफेर करने के लिए एक उपकरण