
 #1
CTF और चयनित शैक्षिक संसाधनों सहित साइबर सुरक्षा शोध, सामग्री, लैब और सीखने के मार्ग।
Kitploit अनुशंसित
 ysanatomic/io_uring_lpe-cve-2024-0582
CVE-2024-0582 (io_uring) के लिए LPE एक्सप्लॉइट
 mirchr/security-research
सुरक्षा अनुसंधान
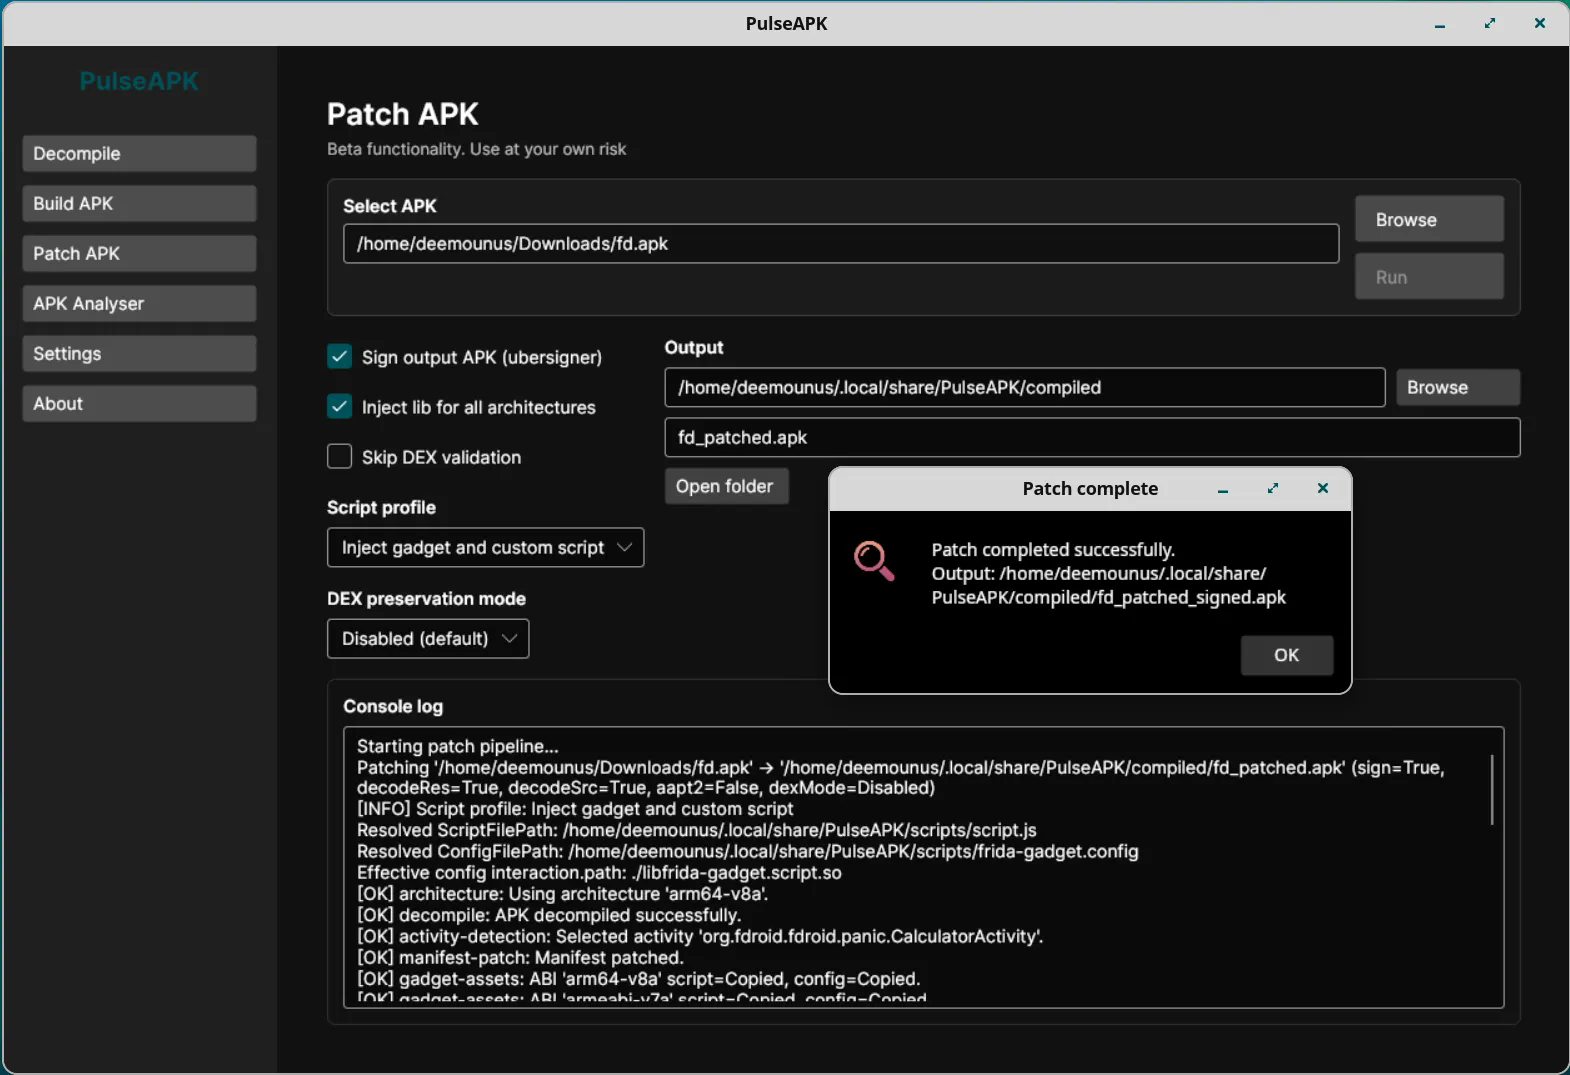 deemoun/pulseapk-core
PulseAPK Core: क्रॉस-प्लेटफ़ॉर्म APK फ़ाइलों के साथ काम करने के लिए उपकरण: डीकंपलेशन, विश्लेषण, बिल्डिंग
 c53elyas/cve-2023-33733
CVE-2023-33733 के लिए विस्तृत तकनीकी विवरण और प्रूफ-ऑफ-कॉन्सेप्ट एक्सप्लॉइट — Reportlab Python लाइब्रेरी में HTML-to-PDF प्रोसेसिंग में सैंडबॉक्स…
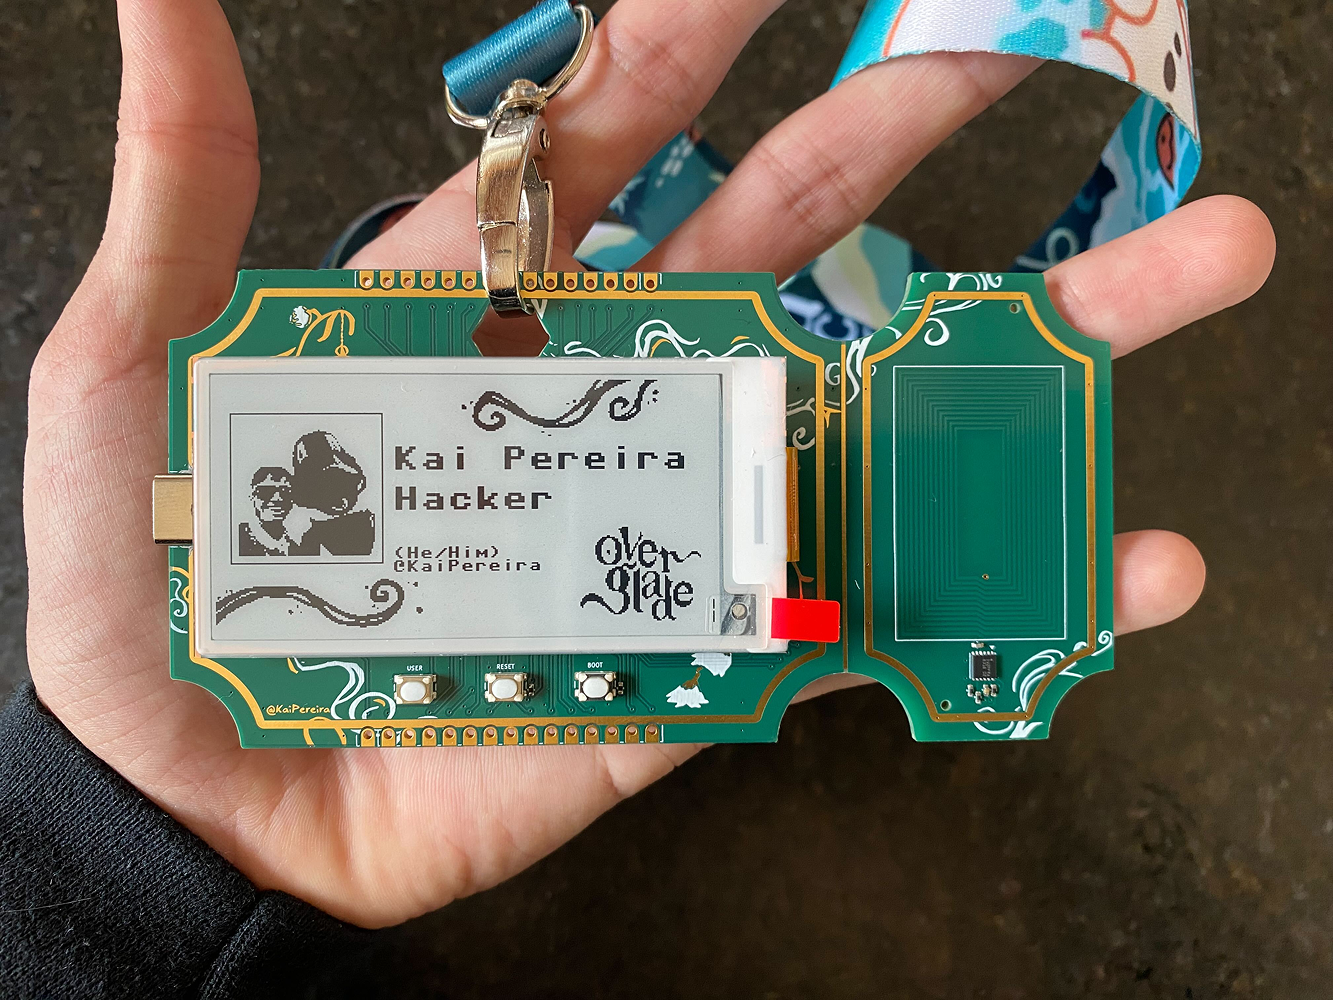 kaipereira/overglade-badges
सिंगापुर में Overglade गेम जैम के लिए NFC हैकाथॉन बैजेज़!
 orange-cyberdefense/cve-repository
🐞 ओसीडी लोगों द्वारा पाए गए CVE का रिपॉजिटरी
 1n3/powerexfil
रेड टीम मूल्यांकन के लिए डेटा एक्सफिल्ट्रेशन स्क्रिप्ट्स का संग्रह।
 j00sean/secbugs
CVE आईडी, प्रूफ ऑफ कॉन्सेप्ट, एक्सप्लॉइट्स, 0day बग्स वगैरह के लिए पूर्ण प्रकटीकरण।
 lt-asset/resym
हमारे CCS24 पेपर 🏆 "ReSym: Harnessing LLMs to Recover Variable and Data Structure Symbols from Stripped Binaries" के लिए, जिसके लेखक Danning Xie,…
 live-ctf/livectf-defcon30
DEF CON 30 CTF चुनौती बाइनरी, बिल्ड स्क्रिप्ट और सॉल्व स्क्रिप्ट का संग्रह, बाइनरी एक्सप्लॉइटेशन और रिवर्स इंजीनियरिंग का अभ्यास करने के लिए।
 mister-iks/pcybox-attackgraph
सिम्युलेटेड इन्फ्रास्ट्रक्चर बनाने, उसमें होने वाले हमले को देखने, और यह जाँचने के लिए ओपन सोर्स ब्राउज़र लैब कि आपकी सुरक्षा काम करती है या नहीं।
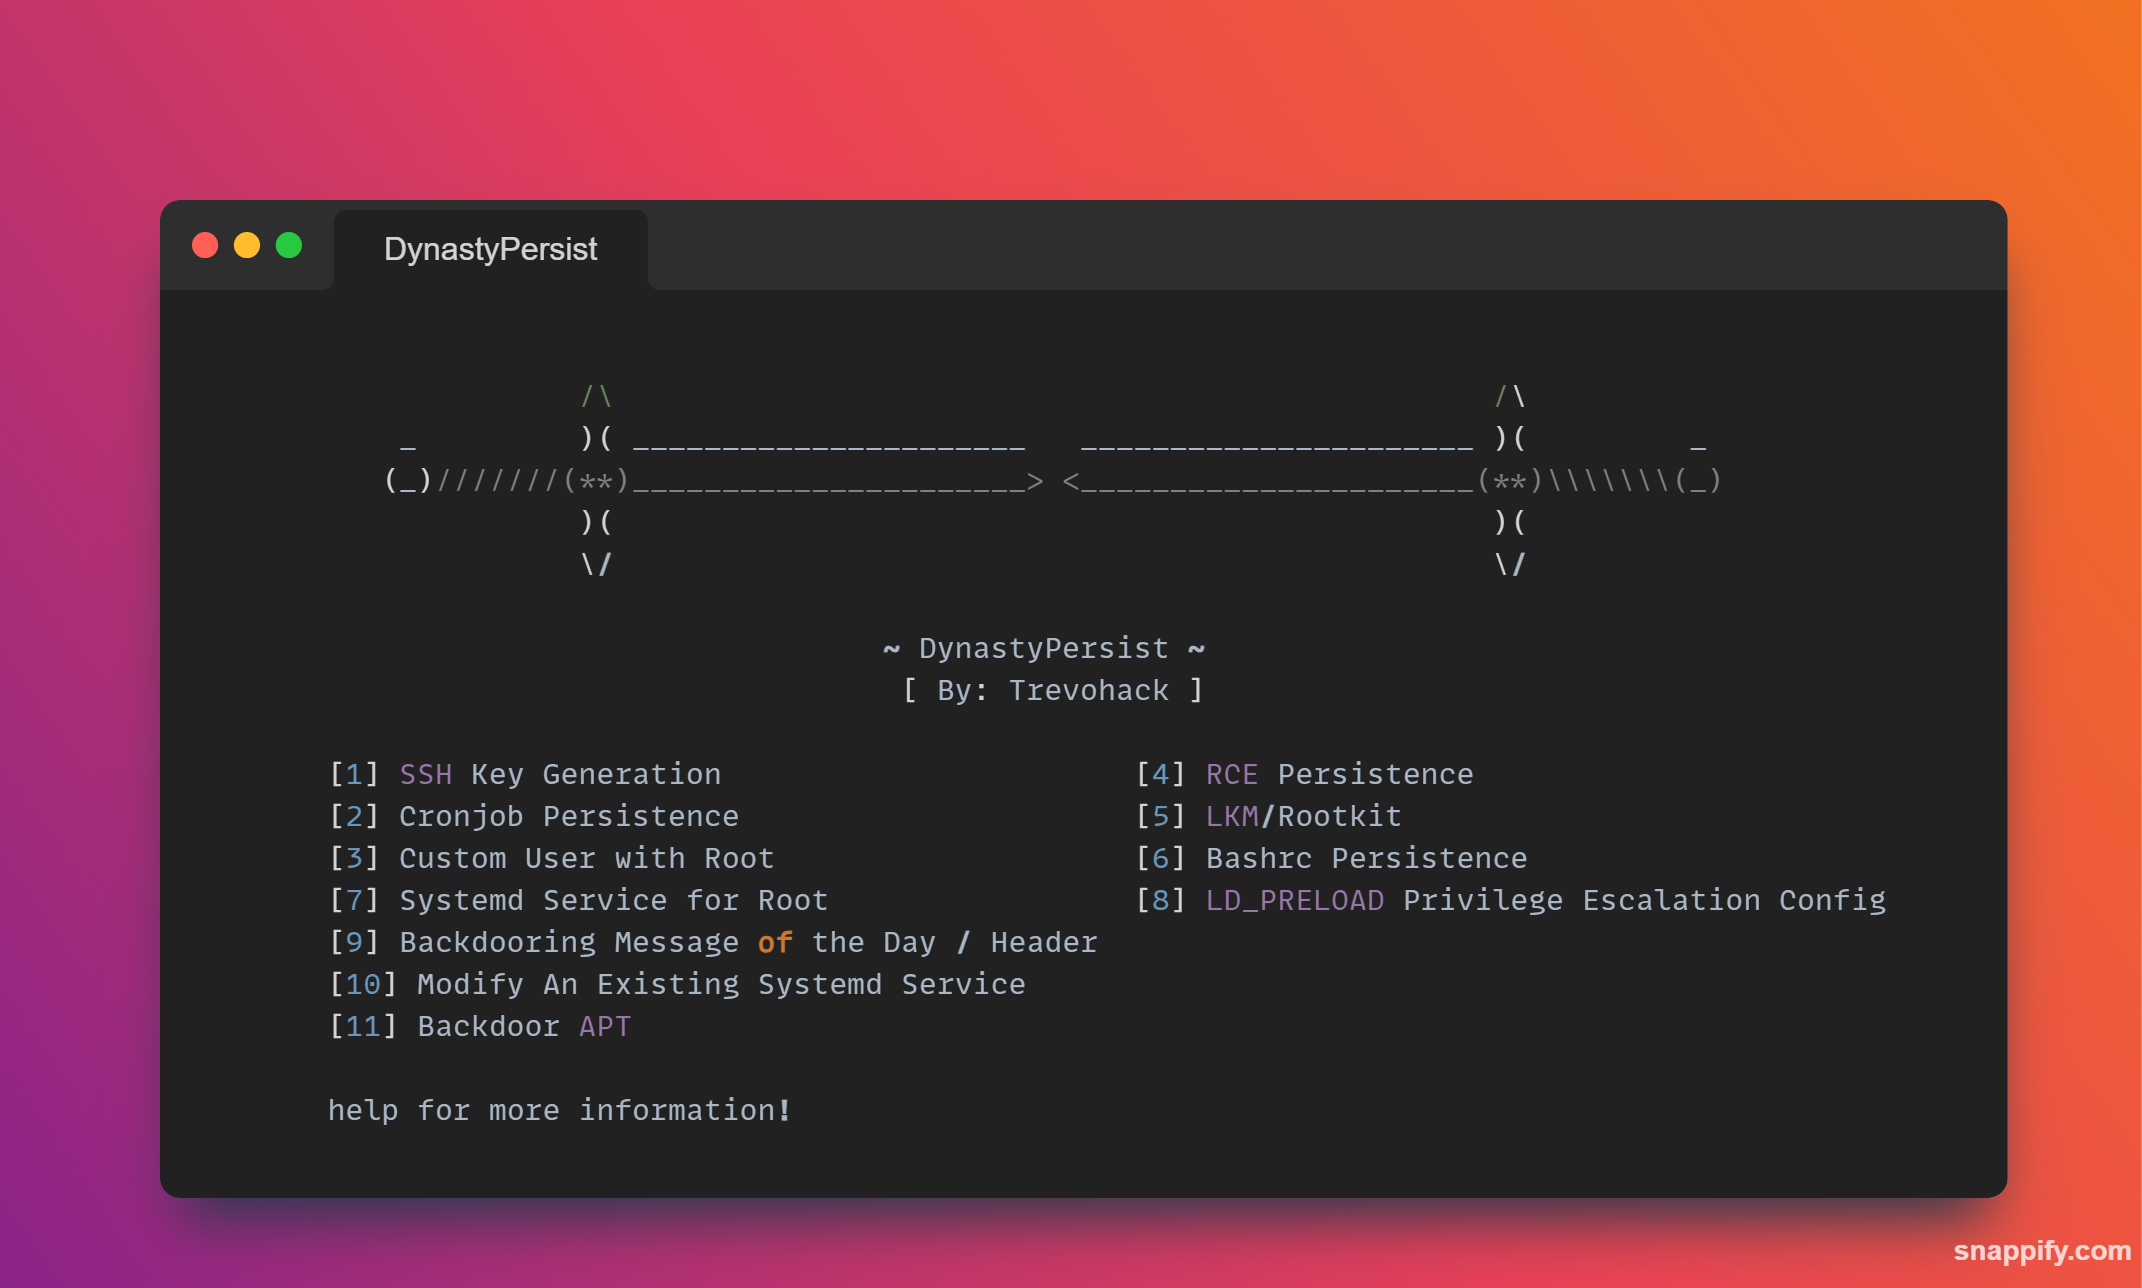 trevohack/dynastypersist
SSH कुंजी बैकडोर, क्रॉनजॉब्स, सिस्टमडी सेवाओं, LKM रूटकिट्स और LD_PRELOAD विशेषाधिकार वृद्धि के लिए 11 मॉड्यूल्स के साथ लिनक्स पर्सिस्टेंस टूलकिट।…
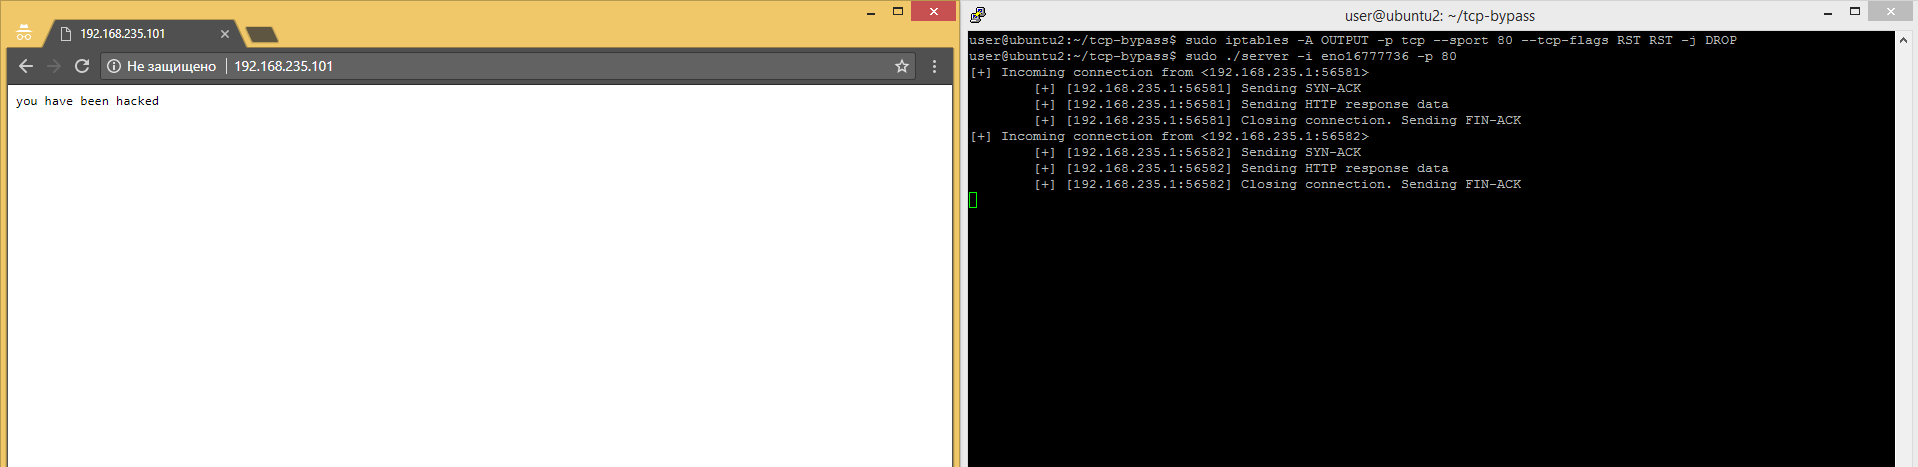
 mindcrypt/covertchannels-steganography
छिपे चैनलों और स्टेग्नोग्राफ़ी/स्टेग्नोएनालिसिस संसाधनों की एक सूची (पुस्तकें, शोधपत्र और उपकरण)
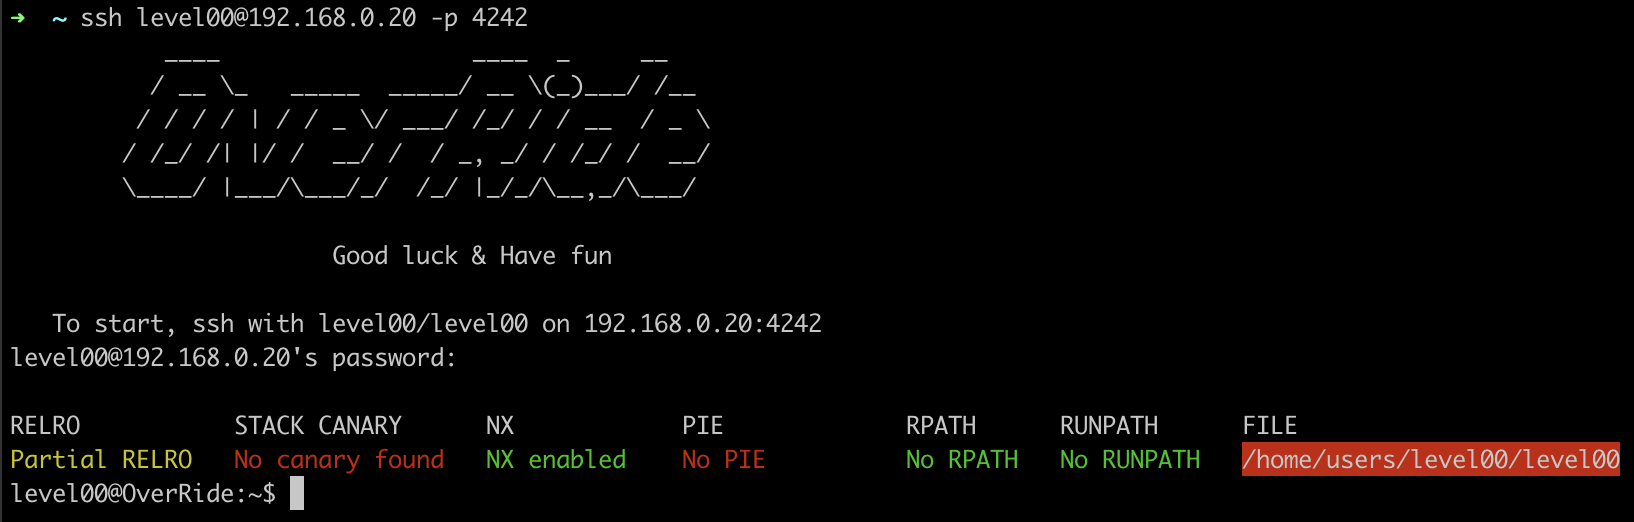 anyaschukin/override
बाइनरी शोषण और रिवर्स-इंजीनियरिंग (असेंबली से सी में)
 jakabakos/cve-2023-50164-apache-struts-rce
एक गंभीर सुरक्षा भेद्यता, जिसे CVE-2023-50164 (CVE: 9.8) के रूप में पहचाना गया है, Apache Struts में पाई गई, जो हमलावरों को फ़ाइल अपलोड पैरामीटर्स…
 otrf/set-auditrule
सुरक्षित वस्तुओं के सिस्टम एक्सेस कंट्रोल लिस्ट (SACL) पर उपयोगी एक्सेस कंट्रोल एंट्री (ACE) संभावित प्रतिकूल गतिविधि खोजने के लिए
 anthropics/cryptography-research-demo
कम-राउंड AES पर सिंगल-की रिकवरी हमलों के लिए पुनरुत्पादनीय क्रिप्टोविश्लेषण आर्टिफैक्ट्स, जिनमें ब्लैक-बॉक्स की रिकवरी, DDT-Gray सर्च, S-box कैशेस और…








