
 #1
CTF और चयनित शैक्षिक संसाधनों सहित साइबर सुरक्षा शोध, सामग्री, लैब और सीखने के मार्ग।
Kitploit अनुशंसित

 nirvanaon/spotifyc2
Windows-based C2 अनुसंधान उपकरण जो Spotify प्लेलिस्ट को कमांड चैनल के रूप में और Telegram को आउटपुट वितरण के लिए उपयोग करता है, Spotify वेब API की…
 yasodginige/autopentester
यह रिपॉज़िटरी एक ऐसा टूल शामिल करती है जिसका उपयोग स्वचालित पेंटेस्टिंग कार्यों के लिए किया जा सकता है।
 scriptingxss/embedos
EmbedOS - एम्बेडेड सुरक्षा परीक्षण वर्चुअल मशीन
 bhavsec/autopentest-ai
Agentic Pentesting MCP server जो वेब एप्लिकेशन की कमजोरियों का पता लगाता है, उनका शोषण करता है और रिपोर्ट करता है।
 thegejr/springshell
Spring4Shell - Spring Core RCE - CVE-2022-22965
 arinerron/heaptrace
pwn और डिबगिंग के लिए हीप संचालन को विज़ुअलाइज़ करने में मदद करता है।
 nomi-sec/nvd-exploit-list-ja
🔍NVD exploit और JVN(जापान भेद्यता नोट्स) आसान विवरण
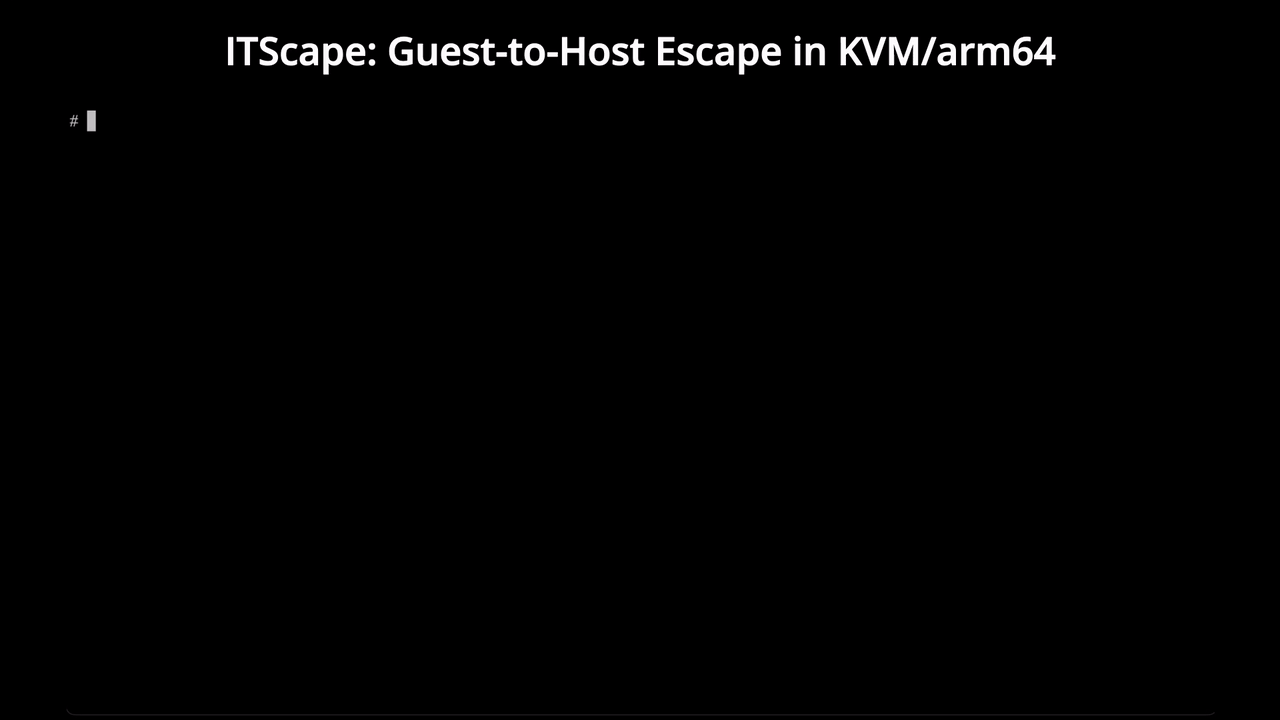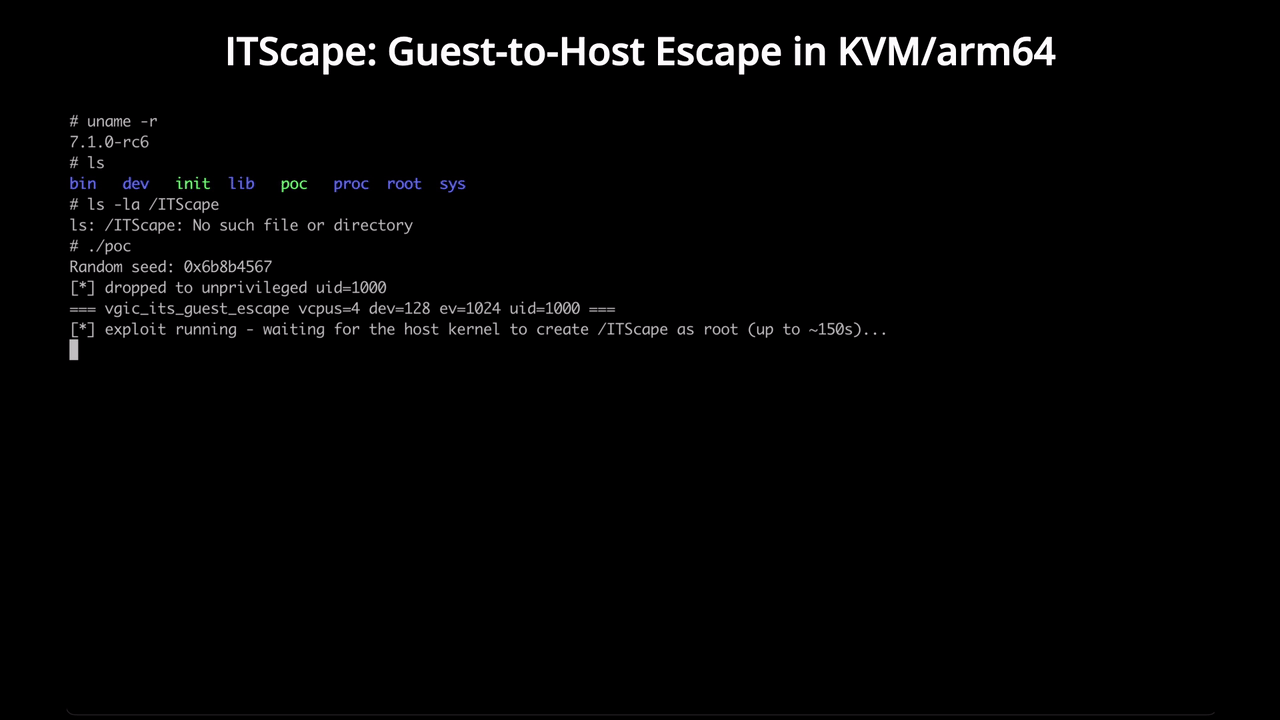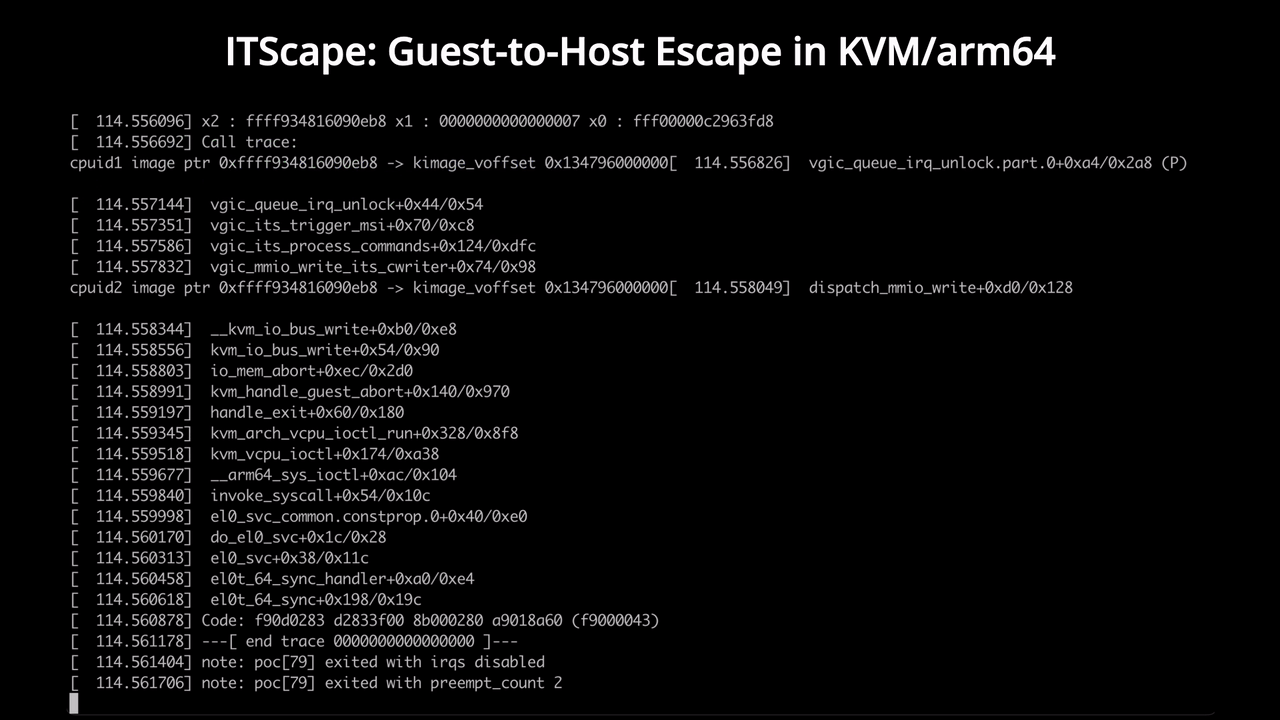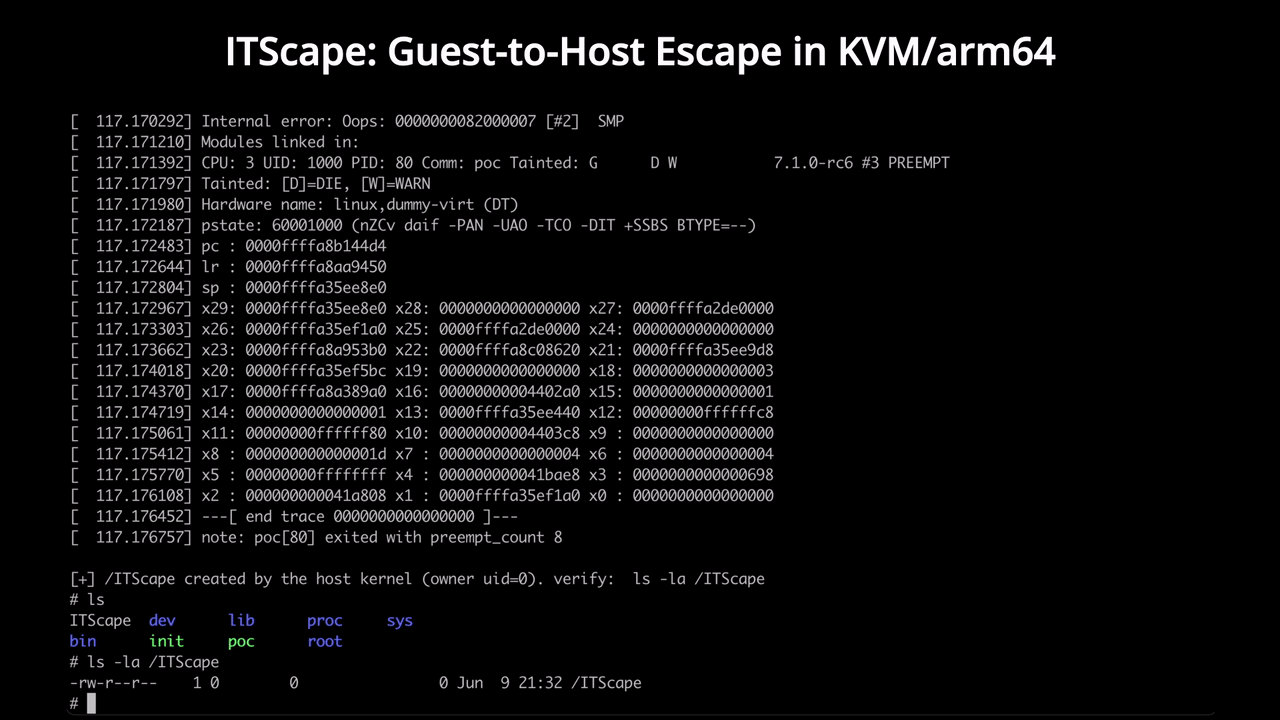 v4bel/itscape
CVE-2026-46316 अतिथि-से-होस्ट KVM/arm64 एस्केप एक्सप्लॉइट जो vGIC-ITS एमुलेशन में एक रेस कंडीशन का शोषण करके एक अनप्रिविलेज्ड अतिथि से होस्ट कर्नेल…
 logicalhacking/dvhma
जानबूझकर कमजोर हाइब्रिड एंड्रॉइड ऐप, जो सुरक्षा पेशेवरों के लिए टूल और तकनीकों का परीक्षण करने हेतु है, तथा डेवलपर्स के लिए सामान्य हाइब्रिड मोबाइल…
 x-3306/project-onyx
AI टेलीमेट्री स्पूफिंग और WASM सैंडबॉक्सिंग के माध्यम से उन्नत EDR चोरी। प्रोजेक्ट Onyx एक PoC रेड टीम पाइपलाइन है जिसे आधुनिक EDR सिस्टम के खिलाफ…
 t0kx/exploit-cve-2015-3306
ProFTPd 1.3.5 - (mod_copy) दूरस्थ कमांड निष्पादन शोषण और कमजोर कंटेनर
 jenyraval/phishing-simulation
फ़िशिंग सिमुलेशन मुख्य रूप से एक सहज ट्यूटोरियल और अनुकूलित मूल्यांकन प्रदान करके फ़िशिंग जागरूकता बढ़ाने का लक्ष्य रखता है।
 demonslay335/cryptotester
क्रिप्टोग्राफी के साथ खेलने के लिए एक उपयोगिता, जो रैनसमवेयर विश्लेषण की ओर उन्मुख है।
 kn0x0x/cve-2025-32756-poc
CVE-2025-32756 के लिए Proof of Concept - एक महत्वपूर्ण stack-based buffer overflow कमजोरी जो कई Fortinet उत्पादों को प्रभावित करती है।
 vegabird/xvna
अत्यधिक असुरक्षित नोड एप्लीकेशन
 0xkirisame/spica
eBPF-आधारित Linux रूटकिट डिटेक्टर जो मल्टी-चैनल क्रॉस-व्यू विश्लेषण (sched_switch, NMI, /proc) का उपयोग करके DKOM, ट्रेसपॉइंट छेड़छाड़, और प्रक्रिया…
 g4sp4rcs/cve-2026-42980-poc
CVE-2026-42980 के लिए सार्वजनिक शोषण और शोध सामग्री, जो विंडोज कर्नेल WMI में एक पूर्णांक-अंडरफ़्लो कमजोरी है, जो स्थानीय विशेषाधिकार वृद्धि द्वारा…
 rub-softsec/onelogon
कोड और डेटा हमारे पेपर "Onelogon: Taking over Active Directory Accounts via Netlogon" (WOOT’26) के लिए।








