
 #1
CTF और चयनित शैक्षिक संसाधनों सहित साइबर सुरक्षा शोध, सामग्री, लैब और सीखने के मार्ग।
Kitploit अनुशंसित

 binderlabs/dircreate2system
Windows Error Reporting के साथ Privileged Directory Creation Bugs के लिए NT SYSTEM प्राप्त करने हेतु शस्त्रीकरण
 appsecco/vulnerable-mcp-servers-lab
पेंटेस्टिंग MCP सर्वर सीखने के लिए जानबूझकर असुरक्षित बनाए गए सर्वरों का संग्रह।
 zer0condition/gdrvloader
अहस्ताक्षरित ड्राइवर लोडर जो CVE-2018-19320 का उपयोग करता है
 zhuyansen/awesome-ai-reverse-engineering
कोडिंग एजेंट के लिए ओपन-सोर्स AI रिवर्स इंजीनियरिंग टूल्स: Ghidra MCP, IDA Pro MCP, jadx, Frida, skills और REA। 122 रेपो, प्रत्येक को पढ़ा गया और…
 0x4d31/deception-as-detection
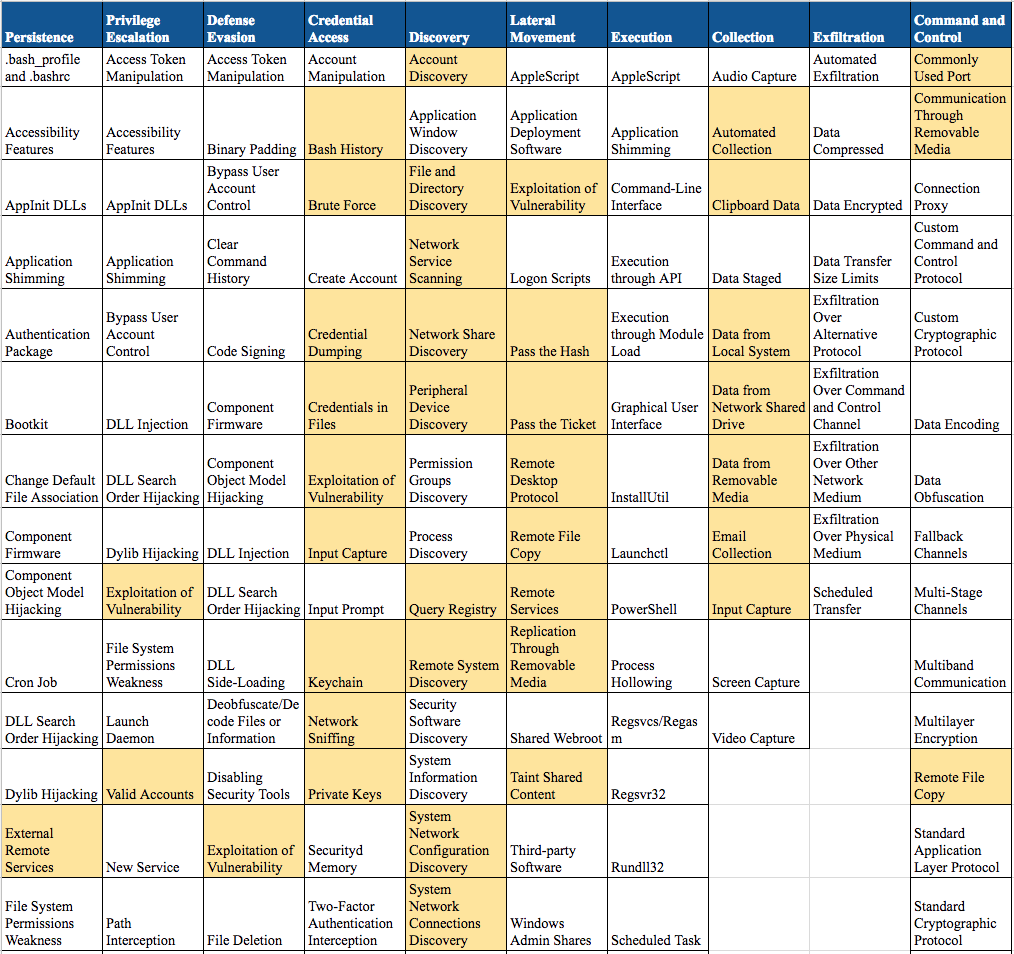
MITRE के ATT&CK ढांचे पर मैप की गई धोखा-आधारित पहचान तकनीकें
 jymcheong/autottp
स्वचालित रणनीति, तकनीक और प्रक्रियाएँ
 nextronsystems/ransomware-simulator
एंटीवायरस डिटेक्शन का परीक्षण करने के लिए सुरक्षित रैनसमवेयर सिमुलेशन टूल। वास्तविक फाइलों को नुकसान पहुंचाए बिना मैक्रो स्टेजिंग, वॉल्यूम शैडो कॉपी…
 arosenmund/defcon33_silence_kill_edr
हैंड्स-ऑन DEFCON कार्यशाला सामग्री EDR एजेंटों को मारने और चुप कराने के लिए: लैब सेटअप, BYOVD, कस्टम C/C++ इवेज़न टूलिंग, और रिवर्स इंजीनियरिंग।
 fknmega/aether
AI-संचालित OSINT और सुरक्षा अनुसंधान एजेंट जो सार्वजनिक डेटा से एक लाइव नॉलेज ग्राफ़ बनाता है, साथ में अधिकृत जाँचों के लिए बंडल किए गए रेकॉन टूल्स…
 fportantier/vulpy
सुरक्षित विकास सीखने के लिए असुरक्षित Python एप्लिकेशन
 samyk/quickjack
क्विकजैक एक पॉइंट-एंड-क्लिक टूल है जो उन्नत क्लिकजैकिंग और फ्रेम स्लाइसिंग हमलों को सहजता से उत्पन्न करने के लिए है।
 cy4nguy/python-ransomware
पूर्ण Python RansomeWare स्रोत कोड पूर्ण दस्तावेज़ीकरण के साथ।
 gojue/ehids-agent
eBPF पर आधारित एक लिनक्स होस्ट-आधारित इंट्रूज़न डिटेक्शन सिस्टम।
 helixo32/crimsonedr
मैलवेयर विकास प्रशिक्षण के लिए AV/EDR के व्यवहार का अनुकरण करें।
 chompie1337/linux_lpe_ebpf_cve-2021-3490
eBPF-आधारित Linux कर्नेल स्थानीय विशेषाधिकार वृद्धि शोषण जो CVE-2021-3490 को लक्षित करता है। कमजोर Ubuntu कर्नेल 5.8.0-25 से 5.11.0-16 पर रूट शेल…
 iss4cf0ng/openpetya
एक Proof-of-Concept बूटकिट और UEFI बूट एप्लिकेशन जो Petya रैंसमवेयर से प्रेरित है, जिसे Assembly, C और C++ में लिखा गया है।
 binarly-io/supplychainattacks
प्रलेखित फर्मवेयर आपूर्ति श्रृंखला हमलों का क्यूरेटेड रिपॉजिटरी, जिसमें IoCs, डिटेक्शन टूल्स और संदर्भ शामिल हैं, ताकि रक्षक फर्मवेयर आपूर्ति…
 antropos17/aegis
AI एजेंट्स के लिए ओपन-सोर्स EDR। 110 एजेंट सिग्नेचर और 73 डिटेक्शन नियमों के साथ प्रोसेस, फ़ाइल एक्सेस, नेटवर्क गतिविधि और व्यवहारिक विसंगतियों की…








