
 #1
CTF और चयनित शैक्षिक संसाधनों सहित साइबर सुरक्षा शोध, सामग्री, लैब और सीखने के मार्ग।
Kitploit अनुशंसित
 httpvoid/writeups
सुरक्षा भेद्यता राइटअप्स का क्यूरेटेड संग्रह, जिसमें एप्लिकेशन सुरक्षा, CTF चुनौतियाँ, और बग बाउंटी निष्कर्ष शामिल हैं।
 thehappydinoa/awesome-censys-queries
Censys खोज क्वेरीज़ का एक आकर्षक और विचित्र संग्रह
 dolevf/damn-vulnerable-graphql-application
Damn Vulnerable GraphQL Application एक जानबूझकर कमज़ोर GraphQL सेवा कार्यान्वयन है जिसे GraphQL Security के बारे में सीखने और अभ्यास करने के लिए…
 luemmelsec/pentest-tools-collection
Active Directory हमलों, C2, विशेषाधिकार वृद्धि, ओबफ़स्केशन और वेब पेंटेस्टिंग के लिए आक्रामक सुरक्षा उपकरणों और कमांड्स का चुनिंदा संग्रह।
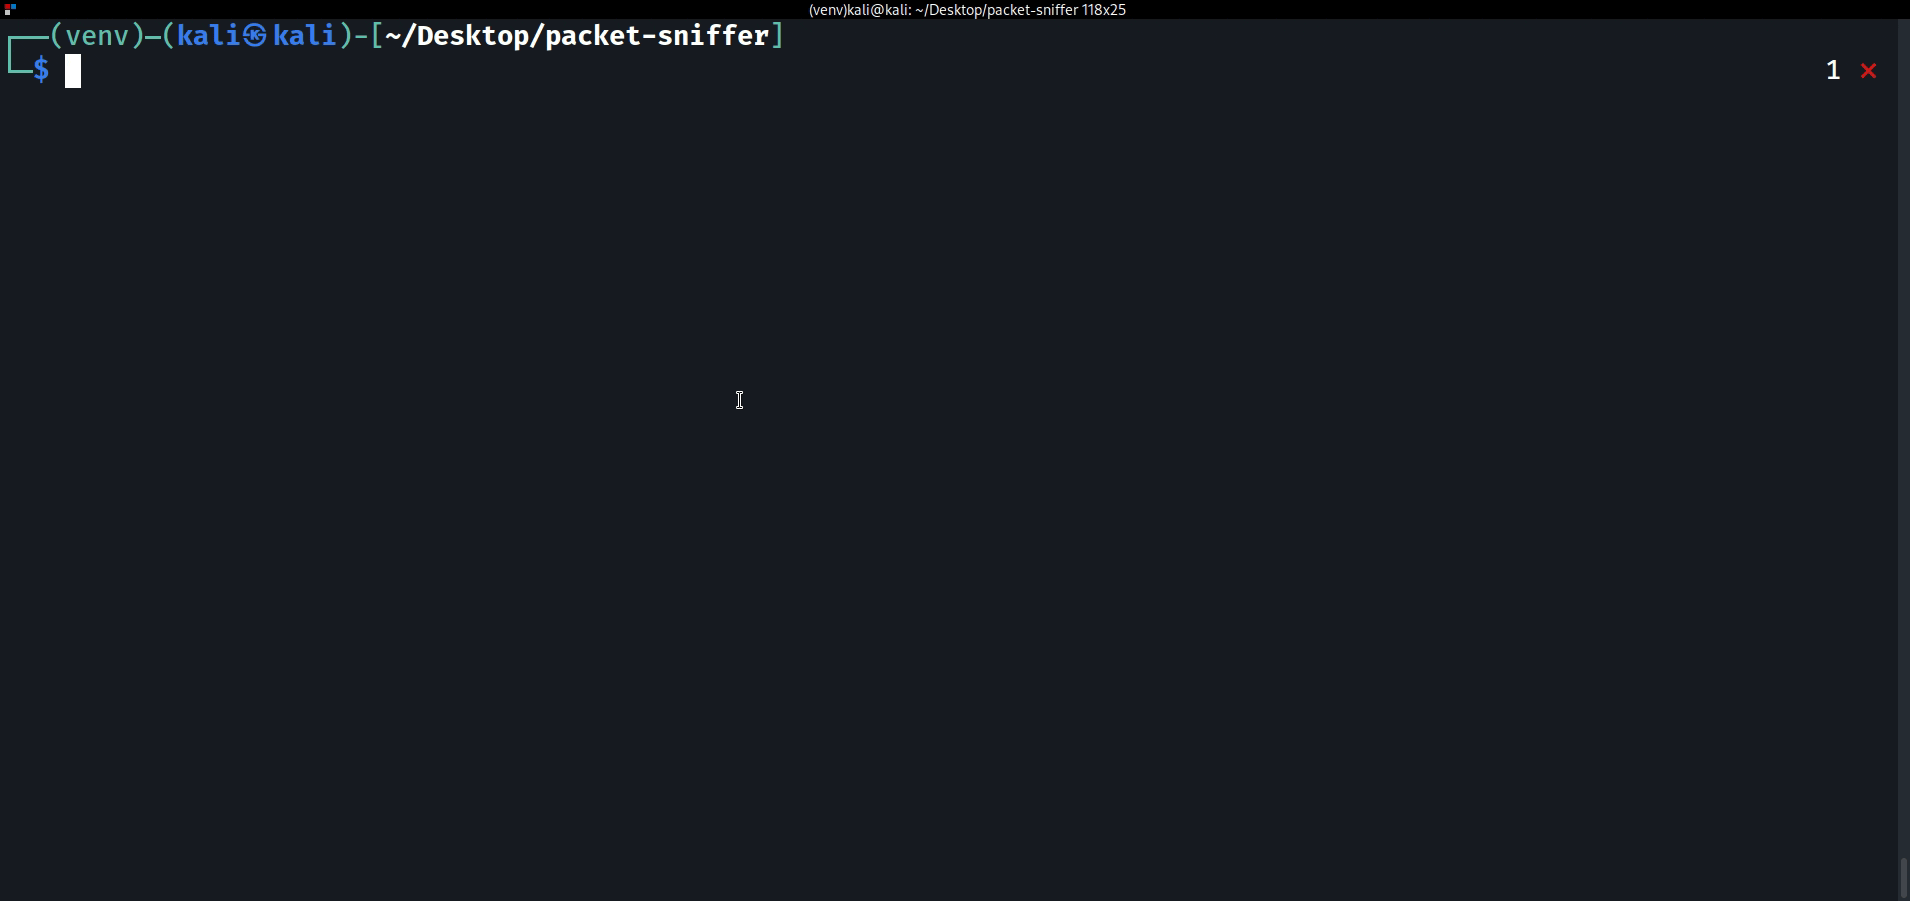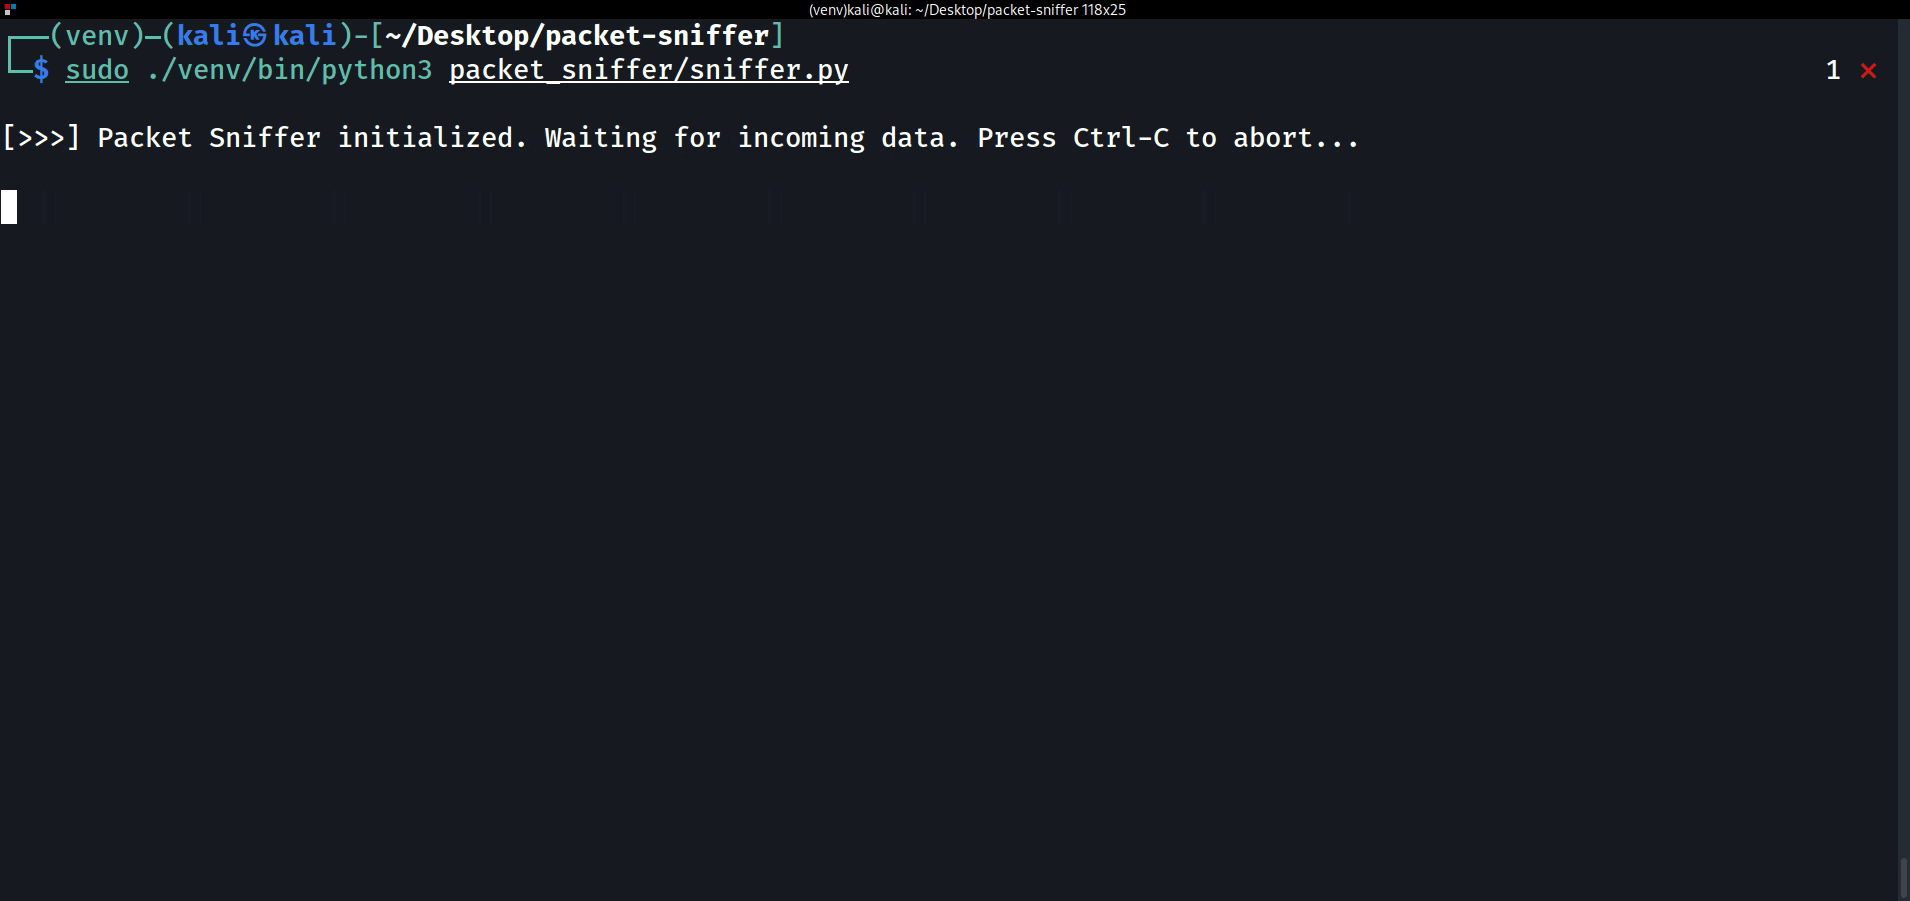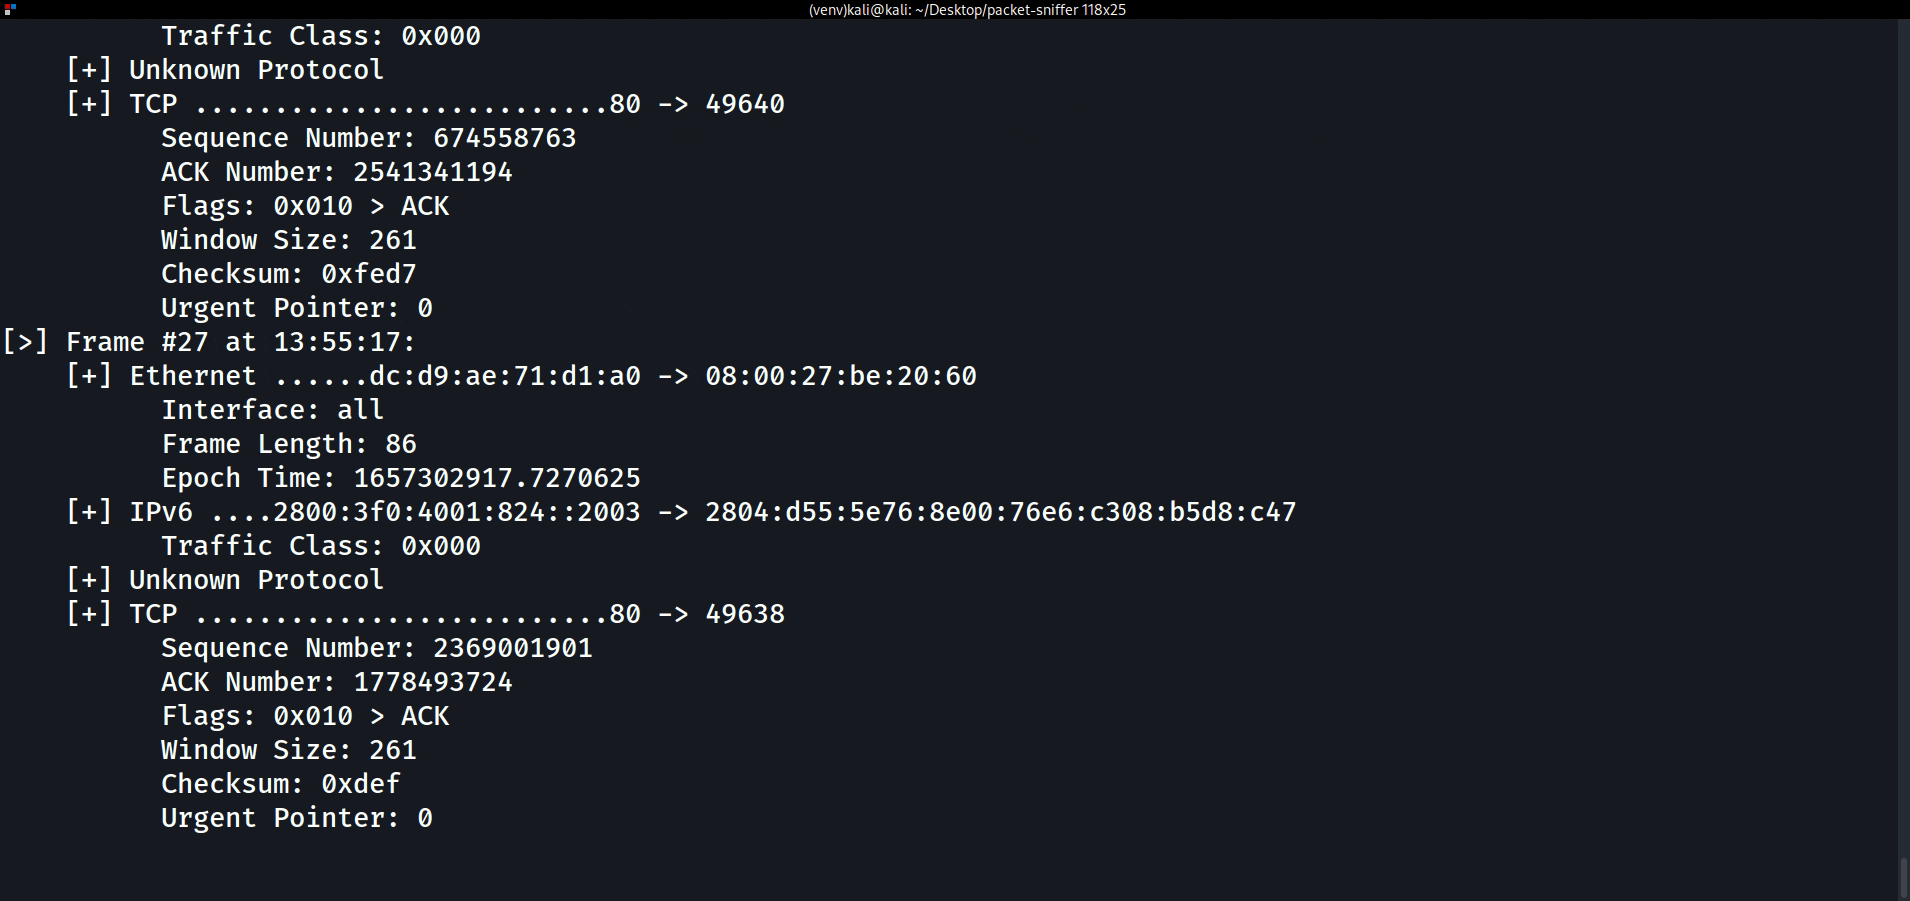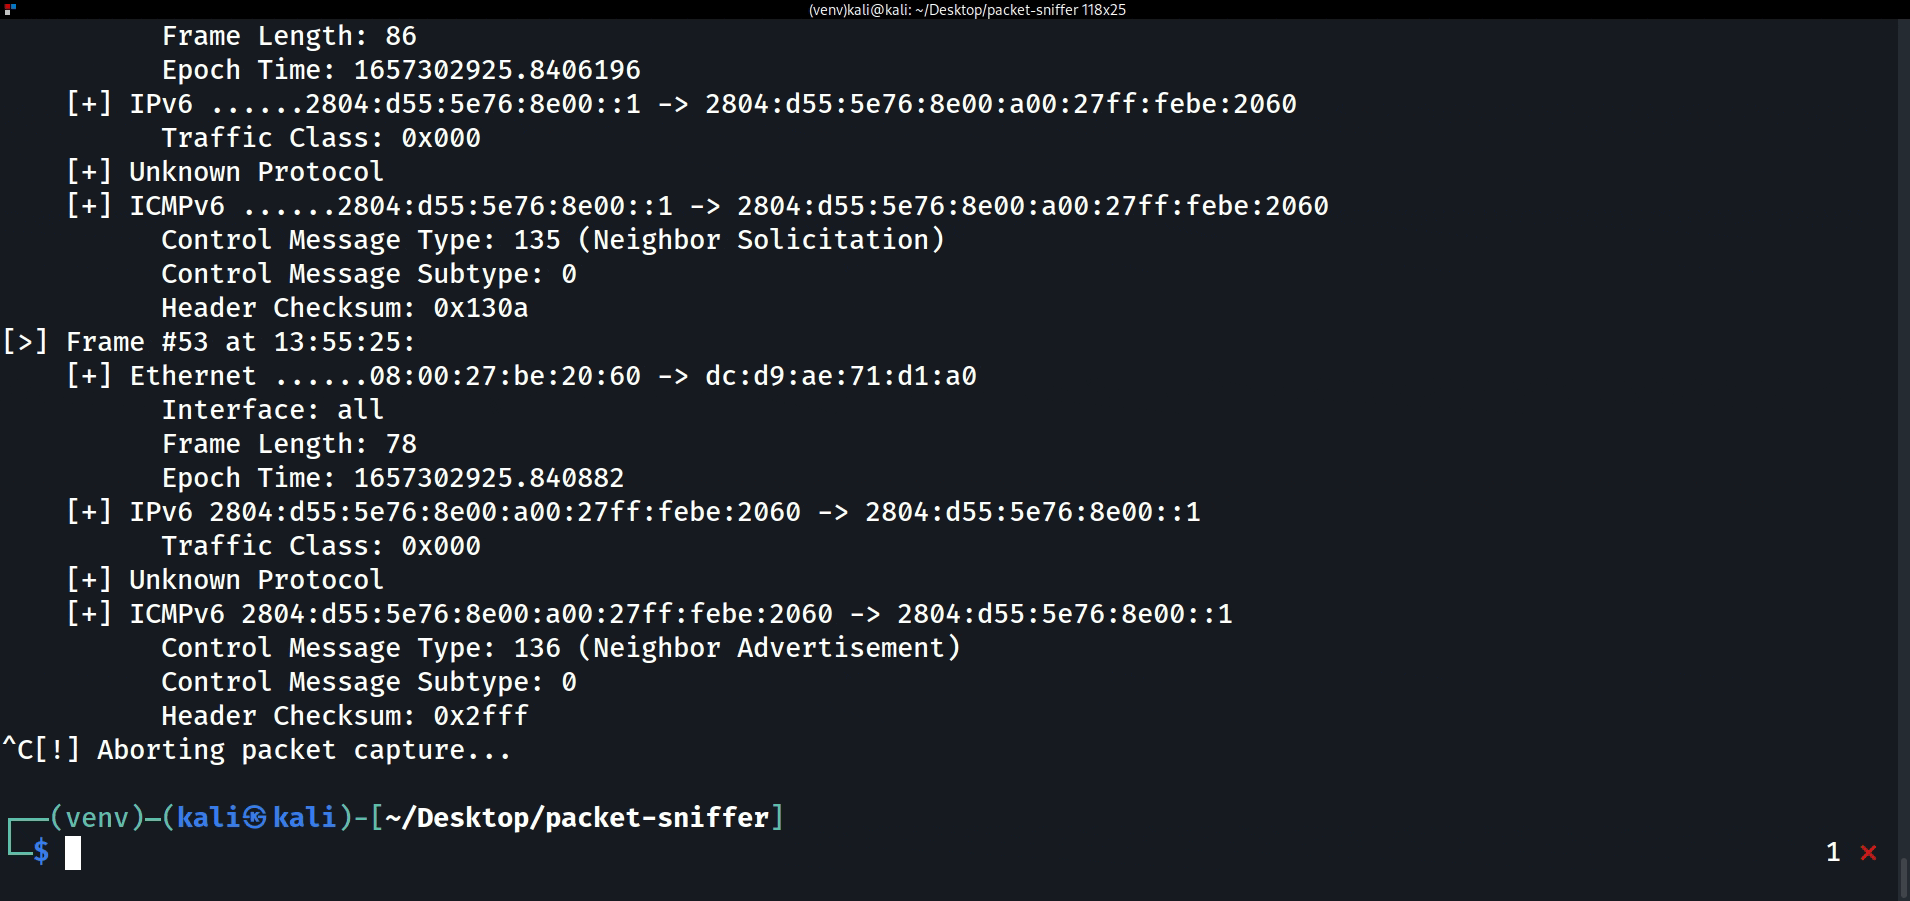 eonraider/packet-sniffer
Raw socket-based network packet sniffer that captures and disassembles TCP/IP packets from network interfaces for security analysis and educational…
 mubix/shellshocker-pocs
#ShellShocker के लिए प्रूफ ऑफ कॉन्सेप्ट और संभावित लक्ष्यों का संग्रह
 tamarin-prover/tamarin-prover
बहु-समुच्चय पुनर्लेखन और बाधा समाधान का उपयोग करके सुरक्षा प्रोटोकॉल के लिए प्रतीकात्मक सत्यापन उपकरण, जो गोपनीयता, प्रमाणीकरण और तुल्यता गुणों को…
 r3dy/capsulecorp-pentest
Vagrant VirtualBox वातावरण आंतरिक नेटवर्क पैनेट्रेशन परीक्षण आयोजित करने के लिए
 yuanyuanxiang/simpleremoter
Gh0st पर आधारित एक रिमोट कंट्रोल प्रोग्राम: इसमें टर्मिनल प्रबंधन, प्रक्रिया प्रबंधन, विंडो प्रबंधन, रिमोट डेस्कटॉप, फ़ाइल प्रबंधन, वॉइस प्रबंधन,…
 uofw/uofw
अनौपचारिक आधिकारिक FirmWare, एक संपूर्ण नवीनतम PSP फर्मवेयर रिवर्स इंजीनियरिंग परियोजना
 securityriskadvisors/vectr
रेड और ब्लू टीम परीक्षण गतिविधियों को ट्रैक करें ताकि हमले के परिदृश्यों में पहचान और रोकथाम की क्षमताओं को मापा जा सके, जिसमें अभियान प्रबंधन,…
 thezdi/poc
SCADA, RPC और अन्य प्रकट किए गए CVE को कवर करते हुए, Trend Micro के Zero Day Initiative द्वारा प्रकाशित प्रूफ-ऑफ-कॉन्सेप्ट एक्सप्लॉइट और भेद्यता…
 dump-guy/malware-analysis-and-reverse-engineering
मेरा कुछ सार्वजनिक रूप से उपलब्ध मैलवेयर विश्लेषण और रिवर्स इंजीनियरिंग।
 zishanadthandar/pentest
Jekyll-आधारित पेंटेस्टिंग नॉलेज बेस, जिसमें पद्धति संबंधी मार्गदर्शिकाएँ, चीटशीट, टूल इंडेक्स, प्रमाणन रोडमैप, और चयनित अभ्यास लैब तथा CTF संसाधन…
 merill/awesome-entra
😎 Microsoft Entra से संबंधित सभी चीज़ों की शानदार सूची
 ine-labs/azuregoat
AzureGoat : एक बेहद कमजोर Azure अवसंरचना
 0xdea/semgrep-rules
भेद्यता अनुसंधान की सुविधा के लिए मेरे Semgrep नियमों का संग्रह।
 securitytemplates/sectemplates
ओपन सोर्स टेम्पलेट्स जिनका उपयोग आप अपने सुरक्षा कार्यक्रमों को शुरू करने के लिए कर सकते हैं








