
Skip to content
KitploitKITPLOIT
उपकरणएक्सप्लॉइटब्लॉग
Log in
जमा करें
उपकरणएक्सप्लॉइटब्लॉग
जमा करें

हैकिंग, पेनटेस्ट और साइबर सुरक्षा उपकरण आपके सुरक्षा शस्त्रागार के लिए!

Kitploit हैकिंग, साइबर सुरक्षा और पेंटेस्टिंग टूल्स की एक निर्देशिका है। कमजोरियों को खोजने, सिस्टम का विश्लेषण करने, परीक्षण को स्वचालित करने और अपनी सुरक्षा को मजबूत करने के लिए नवीनतम प्रोजेक्ट अपडेट खोजें।

फ़ीडसंपर्कगोपनीयता© 2026 Kitploit

टूल निर्देशिका

श्रेणियाँ

सभी श्रेणियाँ देखें
Loading categories
गतिशील विश्लेषण (सैंडबॉक्सिंग) — पृष्ठ 29 | Kitploit
श्रेणियाँ

गतिशील विश्लेषण (सैंडबॉक्सिंग)

अपने कार्यों और प्रभाव को समझने के लिए अलग-अलग वातावरण में मालवेयर व्यवहार का निरीक्षण करने के उपकरण।

Kitploit अनुशंसित
शीर्ष उपकरण

10 चयनित
cuckoo3 preview#2

cuckoo3

GitHubcert-ee/cuckoo3
82210 महीने पहले
IntelOwl preview#4

IntelOwl

GitHubintelowlproject/intelowl
4.7k1 महीना पहले
flare-vm preview#5

flare-vm

GitHubmandiant/flare-vm
8.9k16 दिन पहले
distro preview#6

distro

GitHubremnux/distro
1199 दिन पहले
commando-vm preview#7

commando-vm

GitHubmandiant/commando-vm
7.8k1 साल पहले
metasploitable3 preview#8

metasploitable3

GitHubrapid7/metasploitable3
5.7k1 साल पहले
firecracker preview#9

firecracker

GitHubfirecracker-microvm/firecracker
37.6k1 दिन पहले
gvisor preview#10

gvisor

GitHubgoogle/gvisor
19.8k7घं 51मि पहले
kata-containers preview#11

kata-containers

GitHubkata-containers/kata-containers
8.5k13घं 34मि पहले
yara-x preview#13

yara-x

GitHubvirustotal/yara-x
1.2k10घं 6मि पहले
नवीनतमप्रासंगिकतासबसे लोकप्रियहाल ही में अपडेट किया गया
679 परिणाम
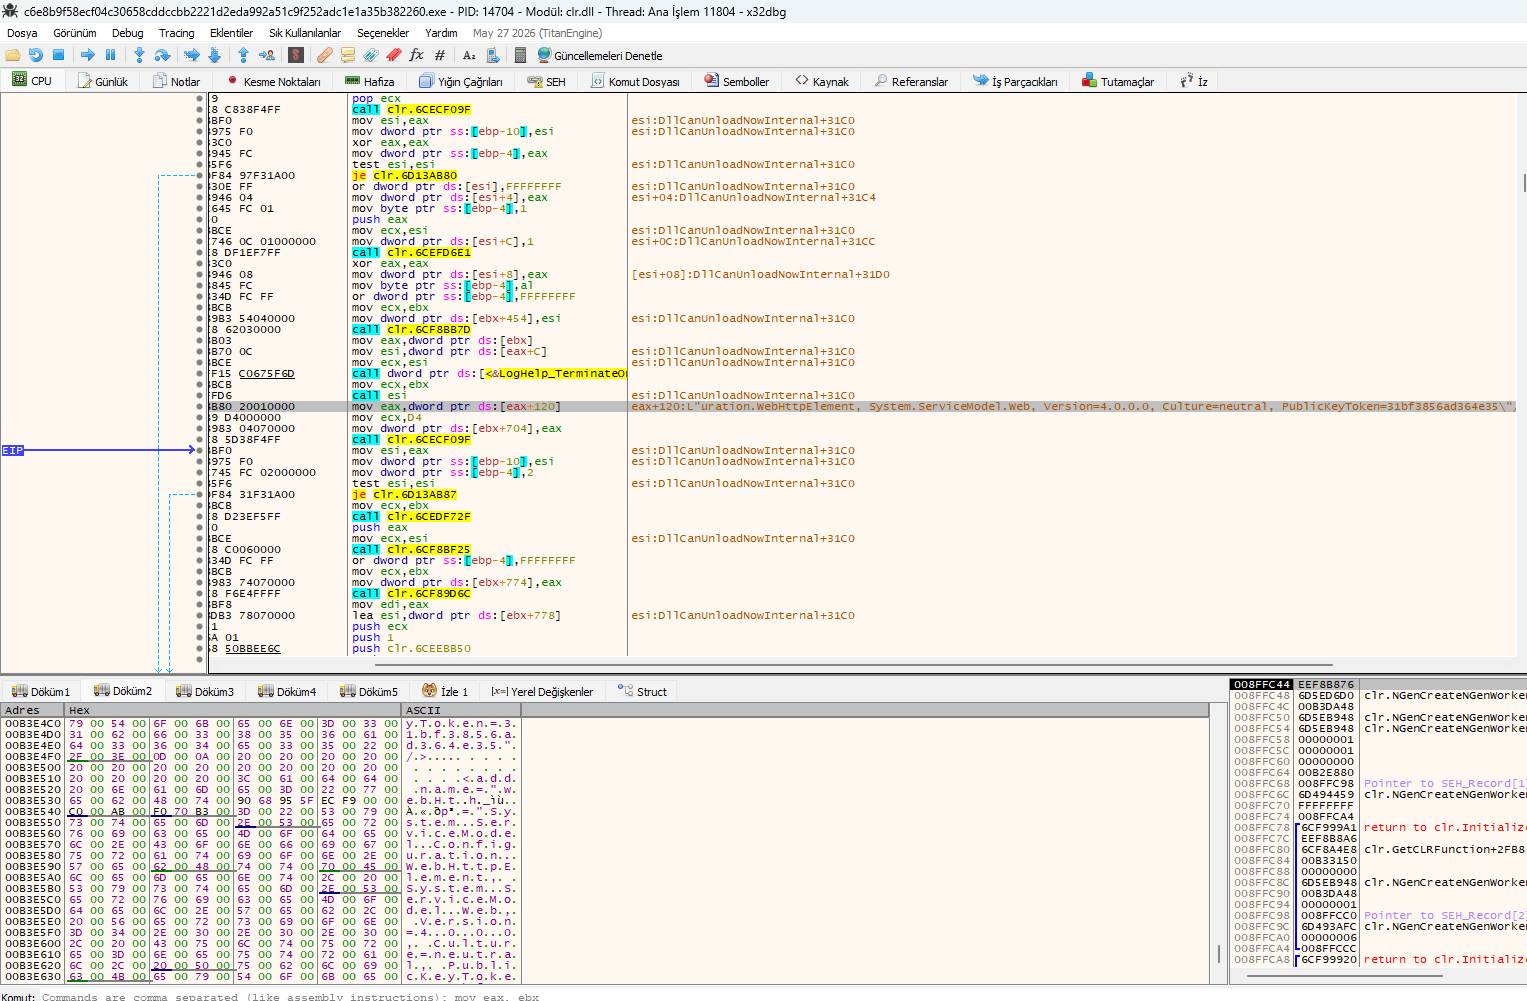
Formbook-Payload-Extraction-XOR-Decryption-Net-Assembly-Analysis preview

Formbook-Payload-Extraction-XOR-Decryption-Net-Assembly-Analysis

GitHubkaandemir993/formbook-payload-extraction-xor-decryption-net-assembly-analysis

Formbook का रिवर्स इंजीनियरिंग विश्लेषण, एक इन्फो-स्टीलर जो .NET assembly manipulation और XOR decryption का उपयोग करता है। x32dbg के माध्यम से पूरा…
static-analysisdynamic-analysis-sandboxingreverse-engineering+6
6
25 दिन पहले
renef-skills preview

renef-skills

GitHubvichhka-git/renef-skills

renef.io संचालित करने के लिए एजेंट स्किल — Android ARM64 डायनामिक इंस्ट्रूमेंटेशन: native/Java हुक करें, मेमोरी पैच करें, syscalls ट्रेस करें, SSL…
android-securitydynamic-analysis-sandboxingmemory-forensics+9
114 महीने पहले
Bug-Bounty-Arsenal-v.3 preview

Bug-Bounty-Arsenal-v.3

GitHubfoxvr-sudo/bug-bounty-arsenal-v.3

वेब अनुप्रयोग सुरक्षा स्कैनिंग के लिए अधिकृत पूर्ण-स्टैक प्लेटफ़ॉर्म, जिसमें डिटेक्टर-आधारित इंजन, async Celery वर्कर्स, और निष्कर्षों की छँटाई तथा…
reconnaissancevulnerability-scannersweb-vulnerability-scanners+8
121 महीना पहले
go-scan-spring preview

go-scan-spring

GitHubfracturelabs/go-scan-spring

Spring4Shell (CVE-2022-22965) के लिए भेद्यता स्कैनर

vulnerability-scannersdynamic-analysis-sandboxingexploitation+3
124 साल पहले
Driver-kaldereta preview

Driver-kaldereta

GitHubgmh5225/driver-kaldereta

अहस्ताक्षरित कर्नेल मोड ड्राइवर जो मेमोरी संशोधन करता है
general-purpose-utilitiesdynamic-analysis-sandboxingmemory-forensics+8
114 साल पहले
block-copyfail preview

block-copyfail

GitHubatgreen/block-copyfail

BPF LSM ब्लॉकर CVE-2026-31431 (Copy Fail) के लिए — रिबूट किए बिना रनटाइम पर authencesn AF_ALG बाइंड्स को ब्लॉक करता है

defensive-toolsdynamic-analysis-sandboxingvulnerability-analysis+1
75 महीने पहले
qvm-tool preview

qvm-tool

GitHubneurosaki987/qvm-tool

ACE .qvm0-संरक्षित PE इमेज के लिए स्थिर विश्लेषण और संरचना पुनर्प्राप्ति टूलकिट
static-analysisdynamic-analysis-sandboxingvulnerability-analysis+5
415 दिन पहले
smoke_conf_extract preview

smoke_conf_extract

GitHubmyrtus0x0/smoke_conf_extract

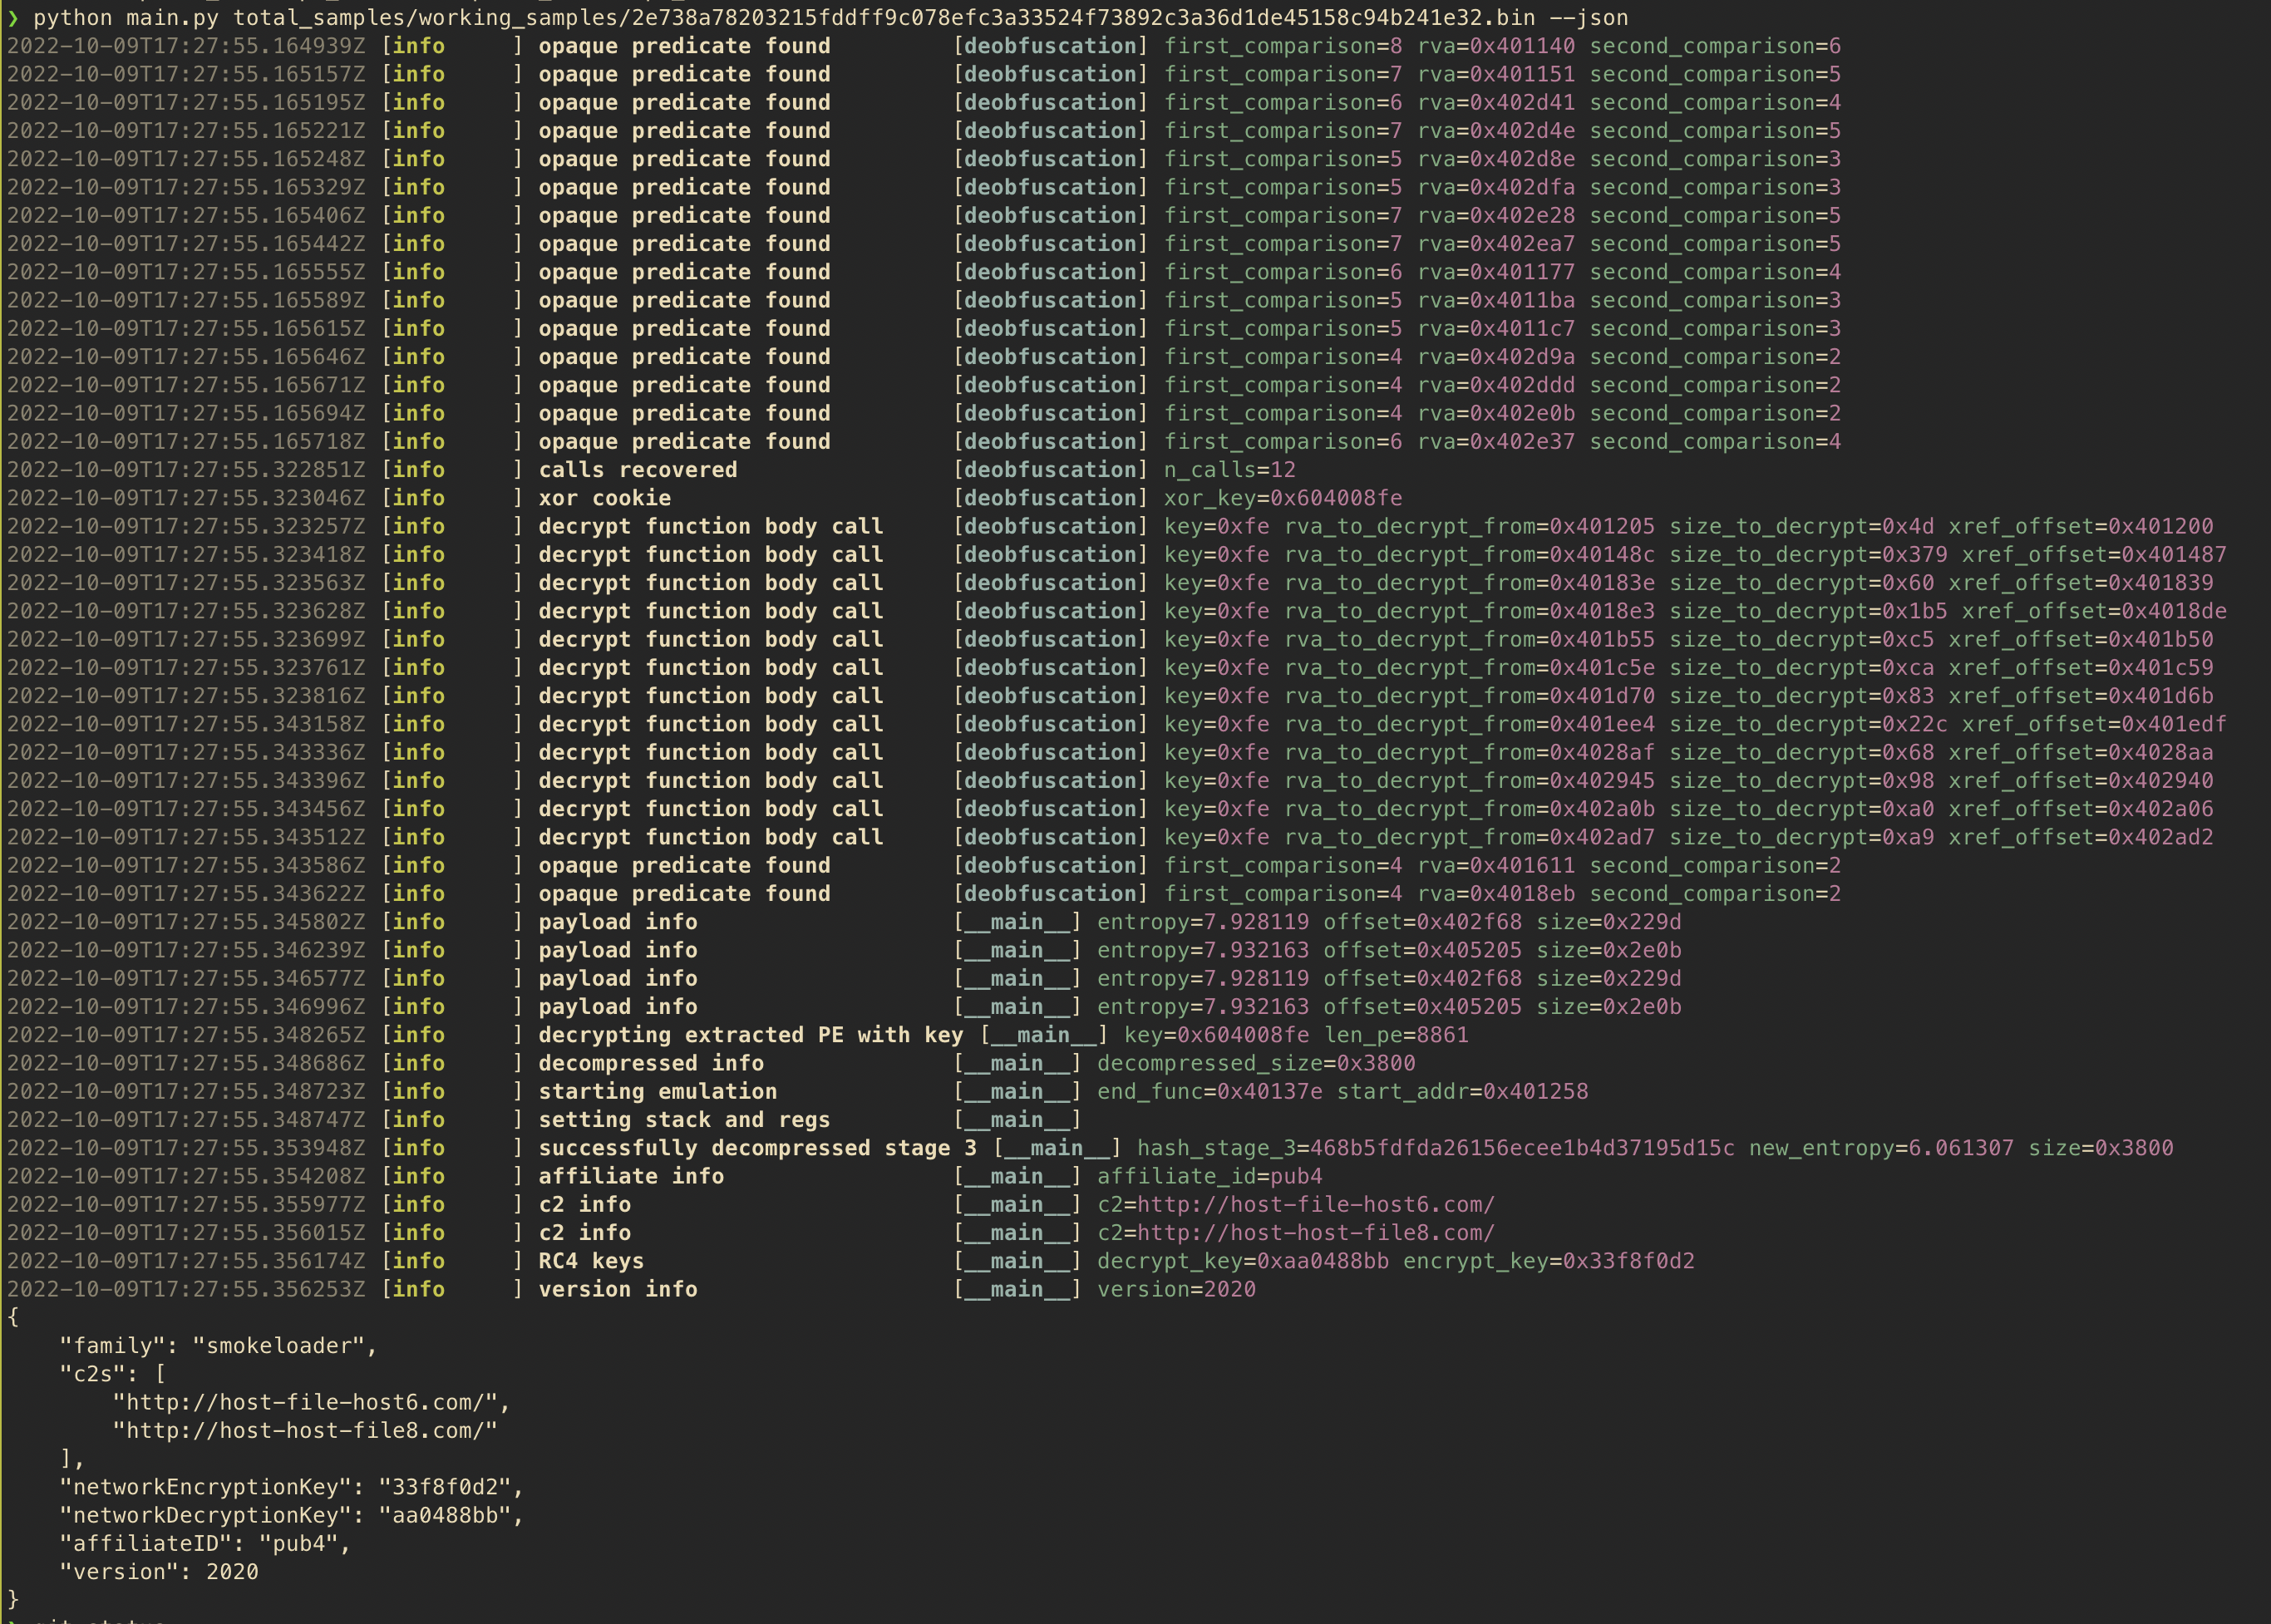
SmokeLoader सैंपल्स के लिए स्टैटिक कॉन्फ़िग एक्सट्रैक्टर, जो अंतिम-चरण C2 सेटिंग्स को पुनर्प्राप्त करने के लिए संरक्षित रूटीन्स को डीऑबफस्केट, अनपैक…
static-analysisdynamic-analysis-sandboxingreverse-engineering+2
133 साल पहले
CVE-2025-24813 preview

CVE-2025-24813

GitHubcharis3306/cve-2025-24813

CVE-2025-24813 शोषण उपकरण
dynamic-analysis-sandboxingvulnerability-analysisexploitation+3
161 साल पहले
Benchmark preview

Benchmark

GitHubowasp/benchmark

OWASP Benchmark GitHub रेपो को यहाँ स्थानांतरित कर दिया गया है: https://github.com/OWASP-Benchmark/BenchmarkJava
static-analysisdynamic-analysis-sandboxingvulnerability-analysis+3
55 साल पहले
raccoon_config preview

raccoon_config

GitHubnexusfuzzy/raccoon_config

Tria.ge से रैकून सर्वरों की एक सूची को स्कैन करता है और कॉन्फ़िग (config) निकालता है।

dynamic-analysis-sandboxingmalware-analysisthreat-intelligence
153 साल पहले
hardstop preview

hardstop

GitHubjoseluispino/hardstop

"Hard Stop: Kernel-Level Preemption and Containment for Rogue Agentic Execution" के लिए संदर्भ कार्यान्वयन। आउट-ऑफ-बैंड एपिस्टेमिक एंडन कॉर्ड,…
defensive-toolscontainer-securitydynamic-analysis-sandboxing+7
523 दिन पहले
CaptainHook preview

CaptainHook

GitHubsynacktiv/captainhook

JDWP और Frida के माध्यम से Java विधियों में इंजेक्शन भेद्यताओं का पता लगाने के लिए उपयोगकर्ता इनपुट को ट्रेस करता है, संभावित कमांड और SQL इंजेक्शन…
dynamic-analysis-sandboxingvulnerability-analysiscode-analysis+2
94 साल पहले
liferay-ga4-rce-research preview

liferay-ga4-rce-research

GitHubdinosn/liferay-ga4-rce-research

Liferay CE 7.0.3 GA4 पर सुरक्षा अनुसंधान: प्री-ऑथ RCE रूट के रूप में (CVE-2020-7961 वर्ग) एंड-टू-एंड पुनरुत्पादित, साथ ही 16 और निष्कर्ष — 8+ बिना…
dynamic-analysis-sandboxingvulnerability-analysisexploitation+6
62 महीने पहले
StepJack preview

StepJack

GitHubborealisai/stepjack

कंप्यूटर-उपयोग AI एजेंटों का बहु-चरणीय अप्रत्यक्ष प्रॉम्प्ट इंजेक्शन के विरुद्ध मूल्यांकन करने के लिए बेंचमार्किंग फ्रेमवर्क, जिसमें स्वचालित…
dynamic-analysis-sandboxingsecurity-virtualizationred-teaming+2
65 महीने पहले
DotNetHookerToolkit preview

DotNetHookerToolkit

GitHubsensepost/dotnethookertoolkit

Frida-आधारित .NET Framework injector और managed method hooking toolkit runtime tracing, native entrypoint resolution, और Windows processes के dynamic…

dynamic-analysis-sandboxingcode-analysisexploitation+4
117 महीने पहले
BHPAI preview

BHPAI

GitHubrin449/bhpai

बहु-प्रारूप मैलवेयर विश्लेषण प्लेटफ़ॉर्म जो एक स्टील्थ Ring-3 Windows सैंडबॉक्स, स्टैटिक PE/PDF विश्लेषक, रैनसमवेयर कुंजी पुनर्प्राप्ति, और…

defensive-toolsstatic-analysisdynamic-analysis-sandboxing+8
51 महीना पहले
Python-Shellcode-Anydesk-Apc-injection-Remote-IP-Address-Analysis preview

Python-Shellcode-Anydesk-Apc-injection-Remote-IP-Address-Analysis

GitHubkaandemir993/python-shellcode-anydesk-apc-injection-remote-ip-address-analysis

AnyDesk में APC-इंजेक्ट करने वाले, AES/RSA के साथ HTTPS पर C2 को डेटा भेजने वाले, और Registry GUID कुंजियों के माध्यम से बने रहने वाले Python…


dynamic-analysis-sandboxingencryption-decryption-toolspersistence-mechanisms+7
318 दिन पहले
पिछला1…282930…38अगला







