
 #2
अपने कार्यों और प्रभाव को समझने के लिए अलग-अलग वातावरण में मालवेयर व्यवहार का निरीक्षण करने के उपकरण।
Kitploit अनुशंसित
 dinosn/fastjson-jsontype-rce-lab
Docker labs + fastjson रिमोट-क्लास-लोड RCE के लिए डिफेंसिव स्कैनर। fastjson 1.2.66-1.2.83: @JSONType संसाधन प्रोब (CVE-2026-16723)। fastjson2 2.0.57:…
 droidefense/engine
Droidefense: उन्नत एंड्रॉइड मैलवेयर विश्लेषण ढांचा
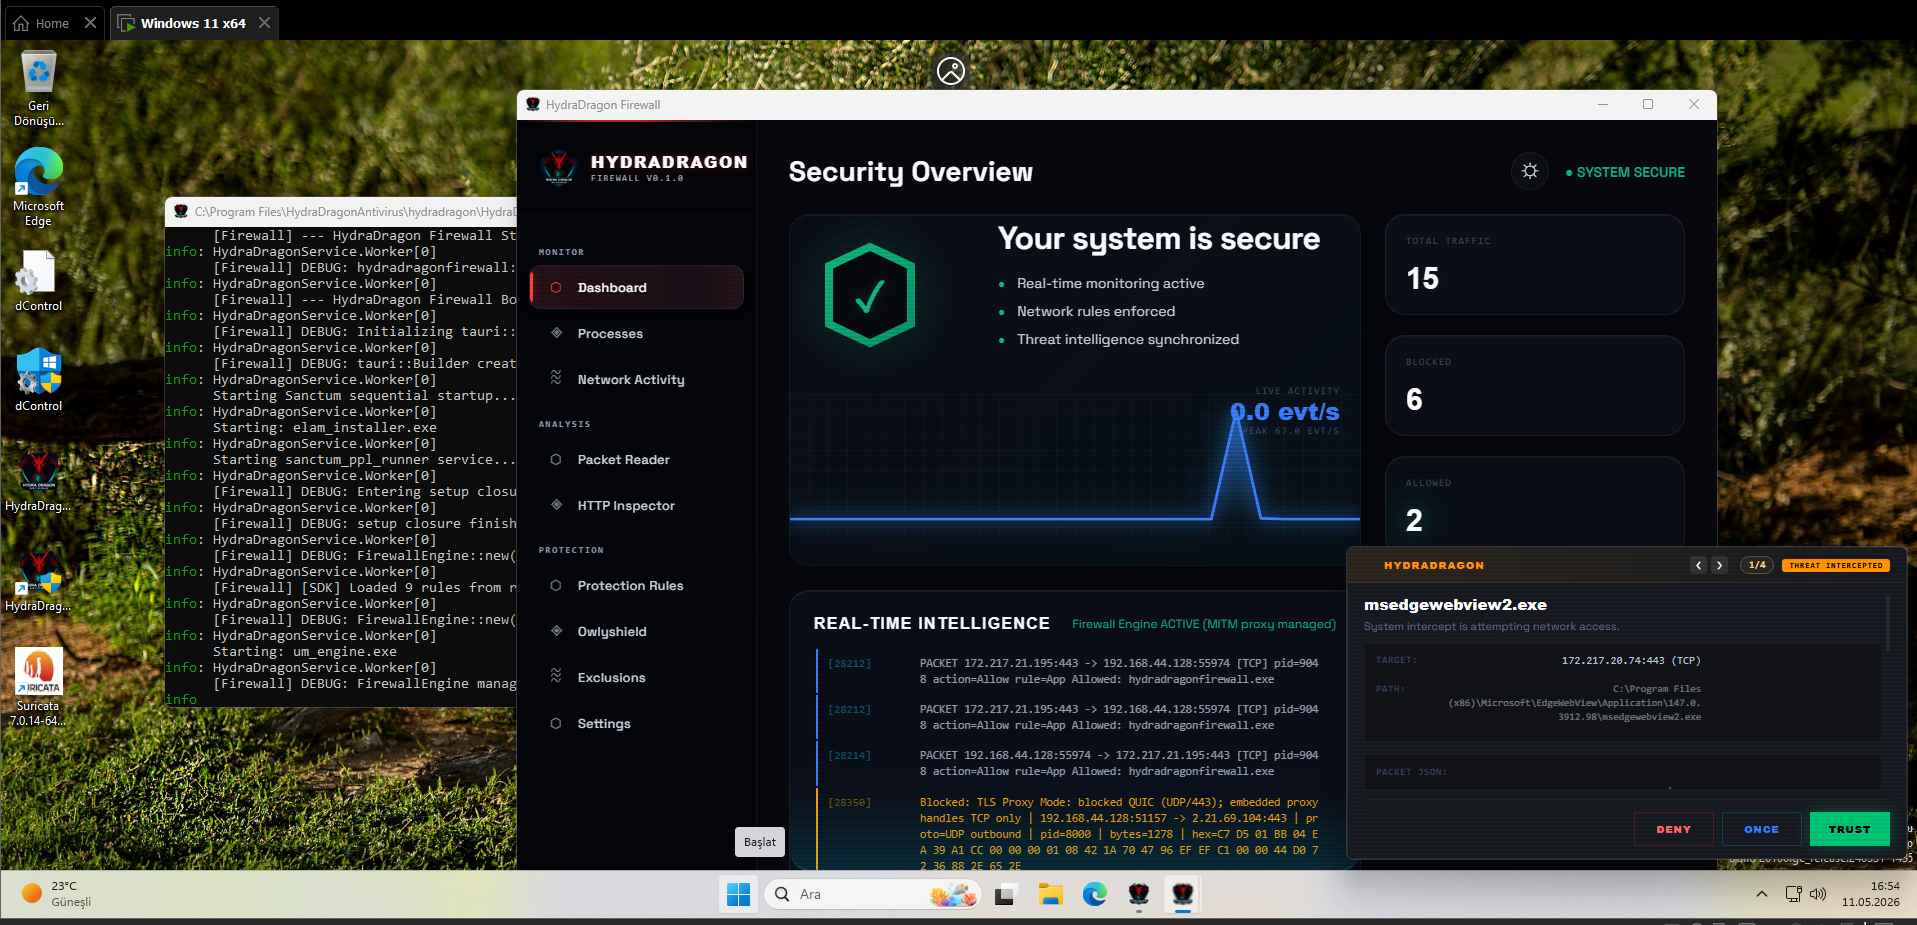 hydradragonantivirus/hydradragonantivirus
Dynamic and static analysis with Real Time Malware Analysis with Antivirus for Windows, including open-source XDR (3 EDR projects), ClamAV, YARA-X,…
 akha-security/akca
Evidence-oriented DAST scanner in Go that crawls web apps and APIs, then runs adaptive SQLi, XSS, RCE, SSRF, and auth checks with replayable proof.
 awslabs/snapchange
KVM का उपयोग करके मेमोरी स्नैपशॉट की हल्की फ़ज़िंग
 qeeqbox/analyzer
फ़ाइलों और मेमोरी डंप्स (Windows, Linux, Android, iPhone, Blackberry, macOS बाइनरी, ईमेल और अधिक) की विशेषताओं, आर्टिफैक्ट्स और IoCs का विश्लेषण,…
 getkern/kern
Rootless container runtime and sandbox that launches kernel-enforced OCI images in milliseconds with no daemon, featuring resource profiles, seccomp…
 nccgroup/umap2
Umap2, NCC Group के पायथन-आधारित USB होस्ट सुरक्षा मूल्यांकन उपकरण का दूसरा संशोधन है।
 kerlenton/mcpsnoop
MCP के लिए Wireshark। आपके AI क्लाइंट और MCP सर्वर के बीच एक पारदर्शी प्रॉक्सी। अपने टर्मिनल में हर कॉल को लाइव देखें, जो यह पाता है उस पर CI विफल…
 trailofbits/testing-handbook
Trail of Bits परीक्षण हैंडबुक - appsec.guide
 rderaison/bromure
एजेंटिक कोडिंग और वेब ब्राउज़िंग के लिए उचित सैंडबॉक्सिंग
 last-emo-boy/rikune
विंडोज एक्जीक्यूटेबल्स और बाइनरी फॉर्मेट्स के रिवर्स इंजीनियरिंग के लिए MCP सर्वर। यह स्टैटिक ट्राइएज, Ghidra-सहायता प्राप्त फंक्शन रिकवरी,…
 capsulerun/capsule
सुरक्षित रनटाइम जो AI एजेंट कार्यों को सैंडबॉक्स करता है। अविश्वसनीय कोड को पृथक WebAssembly वातावरण में चलाएँ।
 mfthomps/resim
पूर्ण सिस्टम सिम्युलेटर का उपयोग करके रिवर्स इंजीनियरिंग सॉफ्टवेयर
 mxmssh/drltrace
Drltrace एक लाइब्रेरी कॉल्स ट्रेसर है जो विंडोज और लिनक्स अनुप्रयोगों के लिए है।
 sjkim1127/reversecore_mcp
एक सुरक्षा-प्रथम MCP सर्वर जो AI एजेंटों को स्वचालित रिवर्स इंजीनियरिंग, मैलवेयर विश्लेषण, फोरेंसिक, भेद्यता अनुसंधान और SAST करने में सक्षम बनाता है…
 yalcinyolalan/wssat
वेब सेवा सुरक्षा मूल्यांकन उपकरण
 detuxsandbox/detux
मल्टीप्लेटफ़ॉर्म लिनक्स सैंडबॉक्स








