#1
लक्ष्य डोमेन से जुड़े सबडोमेन और DNS रिकॉर्ड की खोज के लिए उपकरण।
Kitploit अनुशंसित
 yassineaboukir/sublert
Sublert एक सुरक्षा और टोही उपकरण है जो प्रमाणपत्र पारदर्शिता का लाभ उठाकर विशिष्ट संगठनों द्वारा तैनात किए गए नए उपडोमेन और जारी किए गए TLS/SSL…
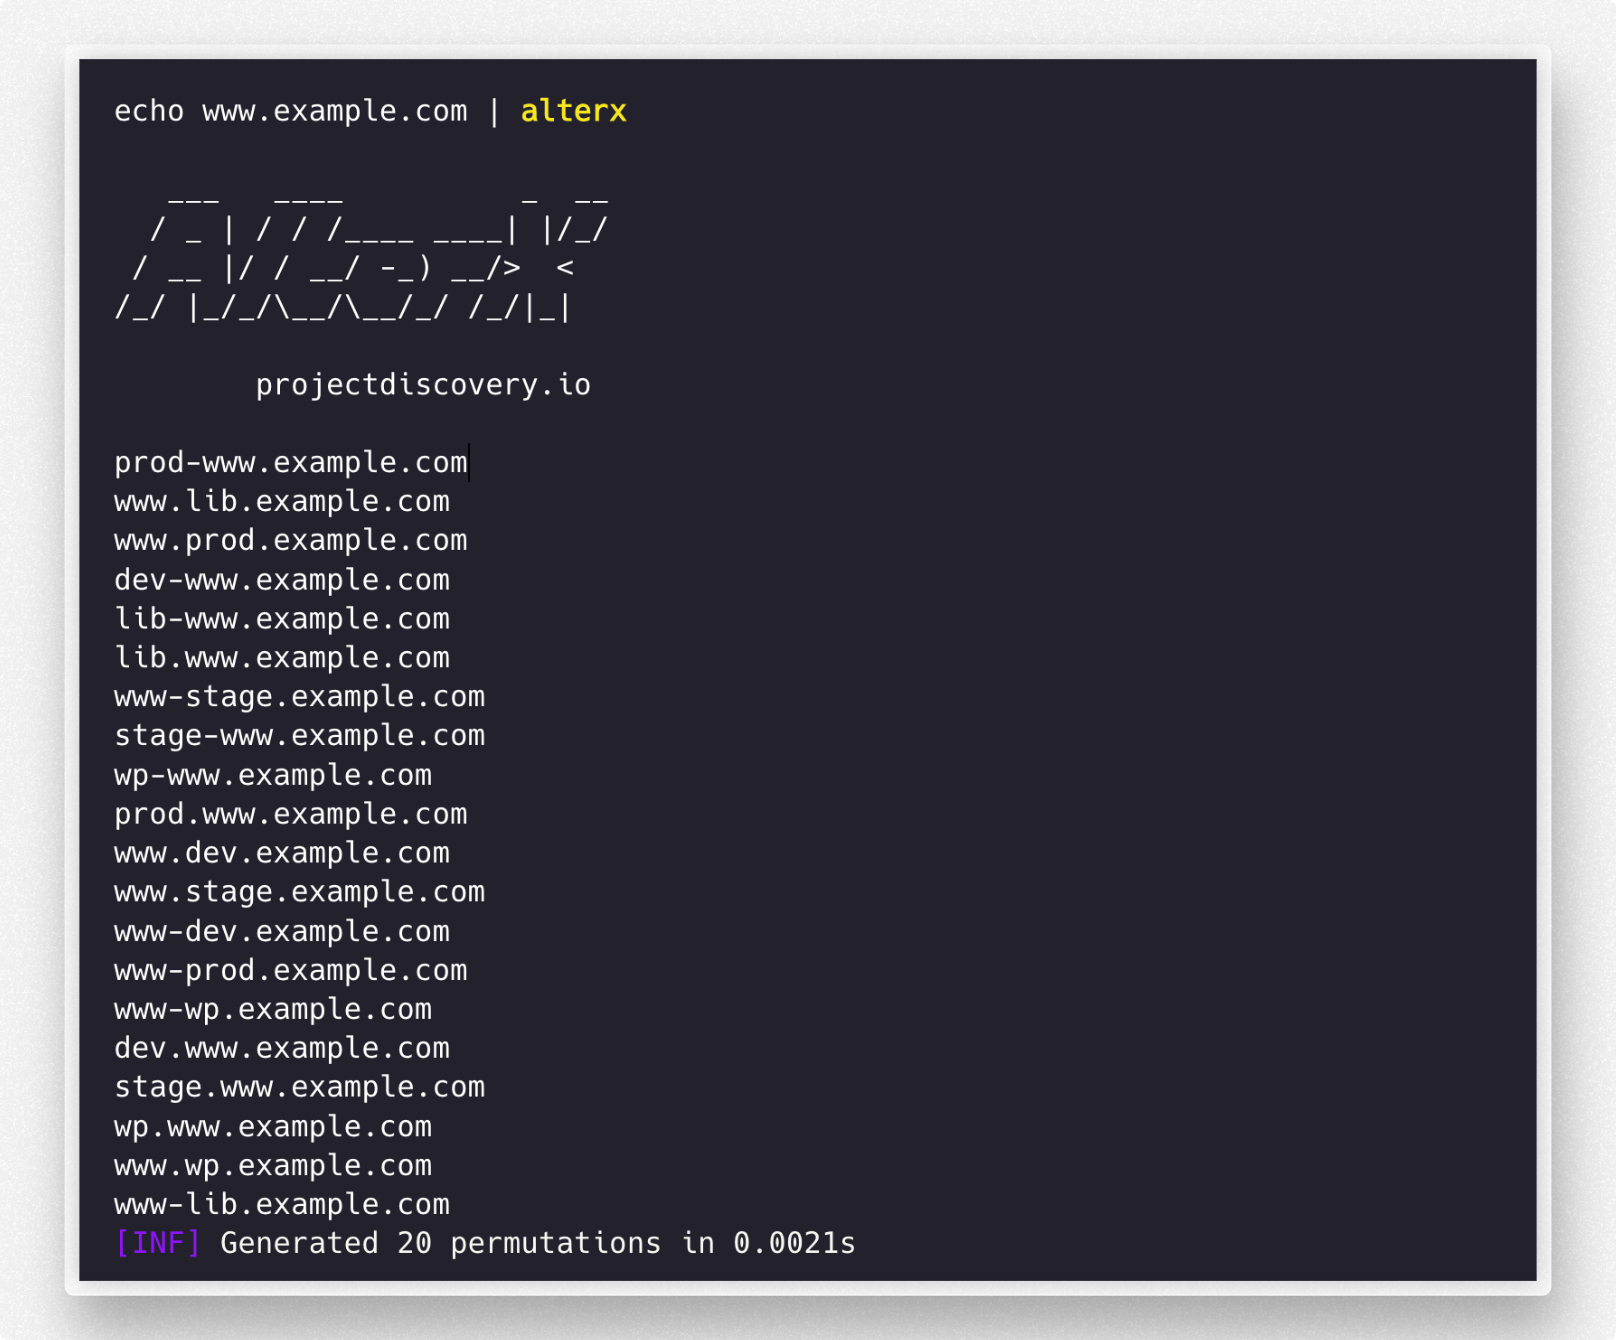 projectdiscovery/alterx
DSL का उपयोग करके तेज़ और अनुकूलन योग्य सबडोमेन वर्डलिस्ट जनरेटर
 mschwager/fierce
गैर-सन्निहित IP स्थान का पता लगाने के लिए एक DNS अन्वेषण उपकरण।
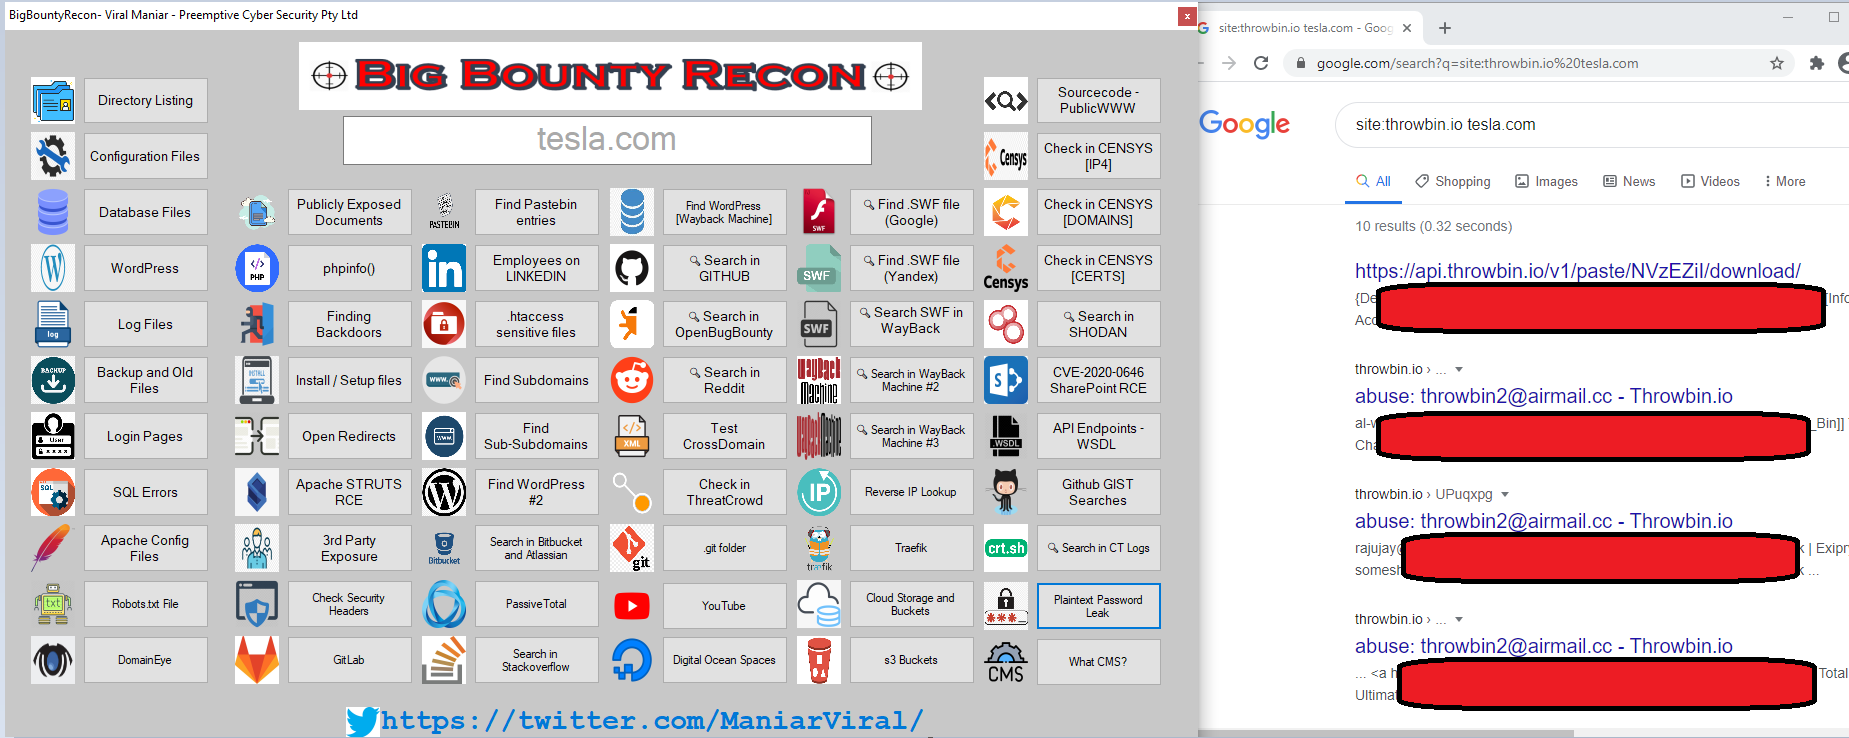 viralmaniar/bigbountyrecon
BigBountyRecon उपकरण विभिन्न Google dorks और ओपन स्रोत उपकरणों का उपयोग करके 58 विभिन्न तकनीकों का उपयोग करता है ताकि लक्ष्य संगठन पर प्रारंभिक टोह…
 sharadkumar97/osint-spy
ईमेल/डोमेन/आईपी_पता/संगठन पर OSINT-SPY का उपयोग करके OSINT स्कैन करता है। इसका उपयोग डेटा माइनर्स, इन्फोसेक शोधकर्ताओं, पेनिट्रेशन टेस्टर्स और साइबर…
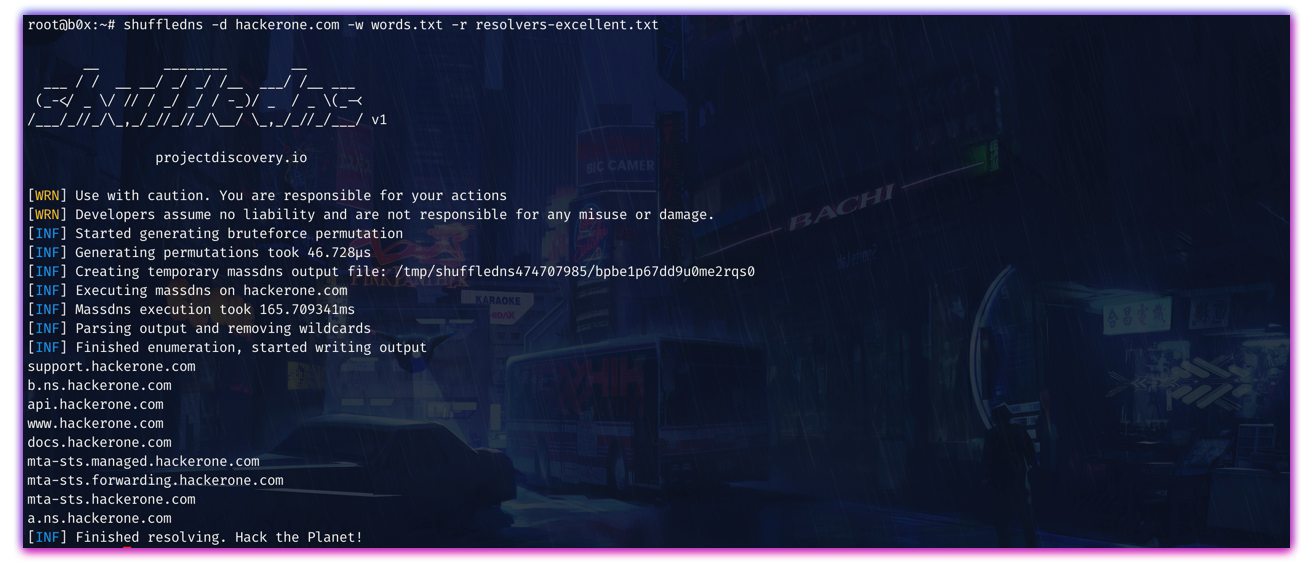 projectdiscovery/shuffledns
गो में लिखा गया MassDNS रैपर जो सक्रिय ब्रूटफोर्स के उपयोग से मान्य उपडोमेन की गणना करता है और साथ ही वाइल्डकार्ड फ़िल्टरिंग और आसान इनपुट-आउटपुट…
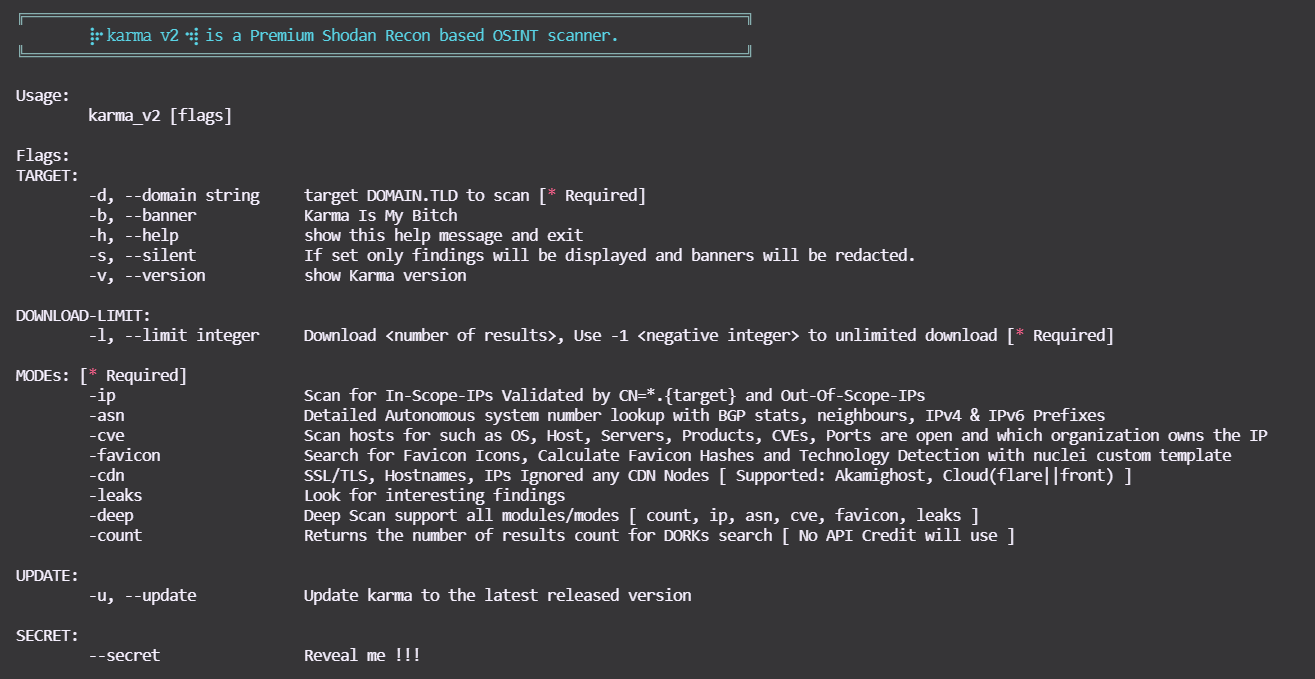 dheerajmadhukar/karma_v2
⡷⠂𝚔𝚊𝚛𝚖𝚊 𝚟𝟸⠐⢾ एक निष्क्रिय ओपन सोर्स इंटेलिजेंस (OSINT) स्वचालित टोही (ढांचा) है।
 franccesco/getaltname
HTTPS साइटों में SSL प्रमाणपत्रों से उपडोमेन निकालें।
 evilsocket/dnssearch
एक उपडोमेन अन्वेषण उपकरण।
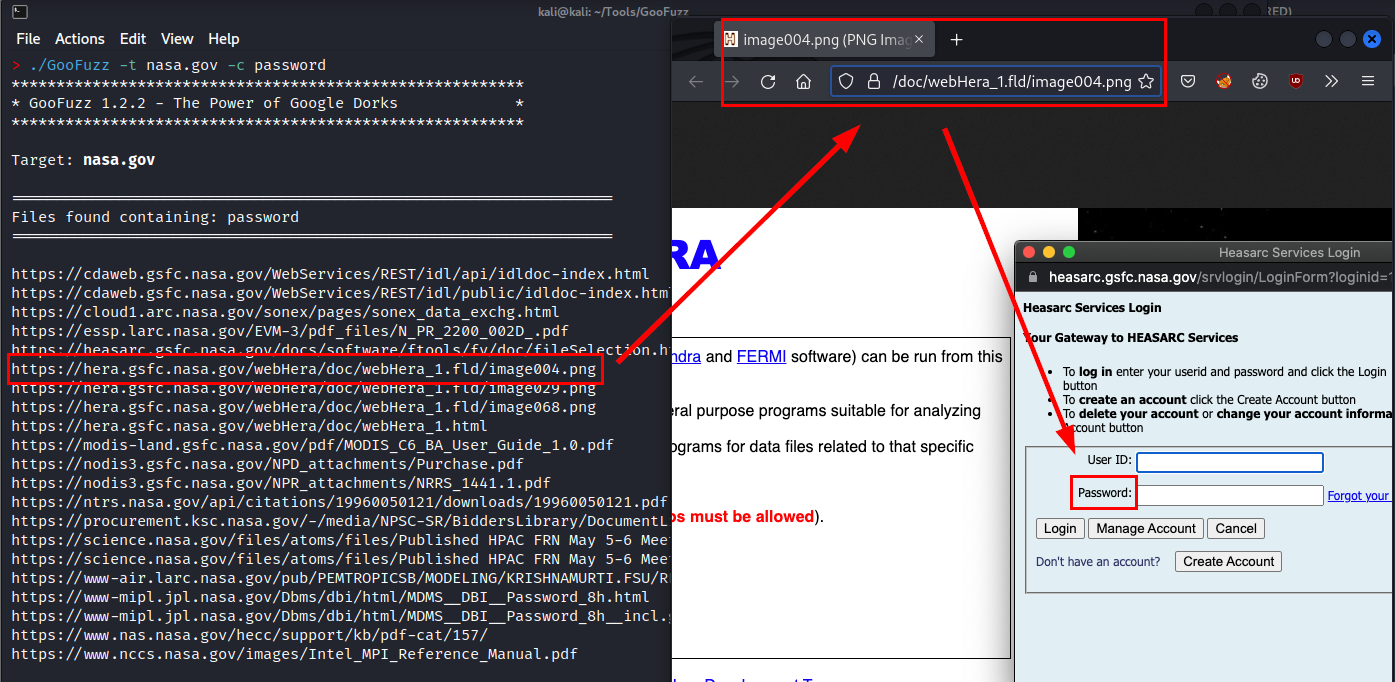 m3n0sd0n4ld/goofuzz
एक Bash-आधारित फ़ज़िंग उपकरण जो सीधे सर्वर अनुरोधों के बिना निर्देशिकाओं, फ़ाइलों, उपडोमेन और पैरामीटरों की गुप्त गणना के लिए Google Dorking का लाभ…
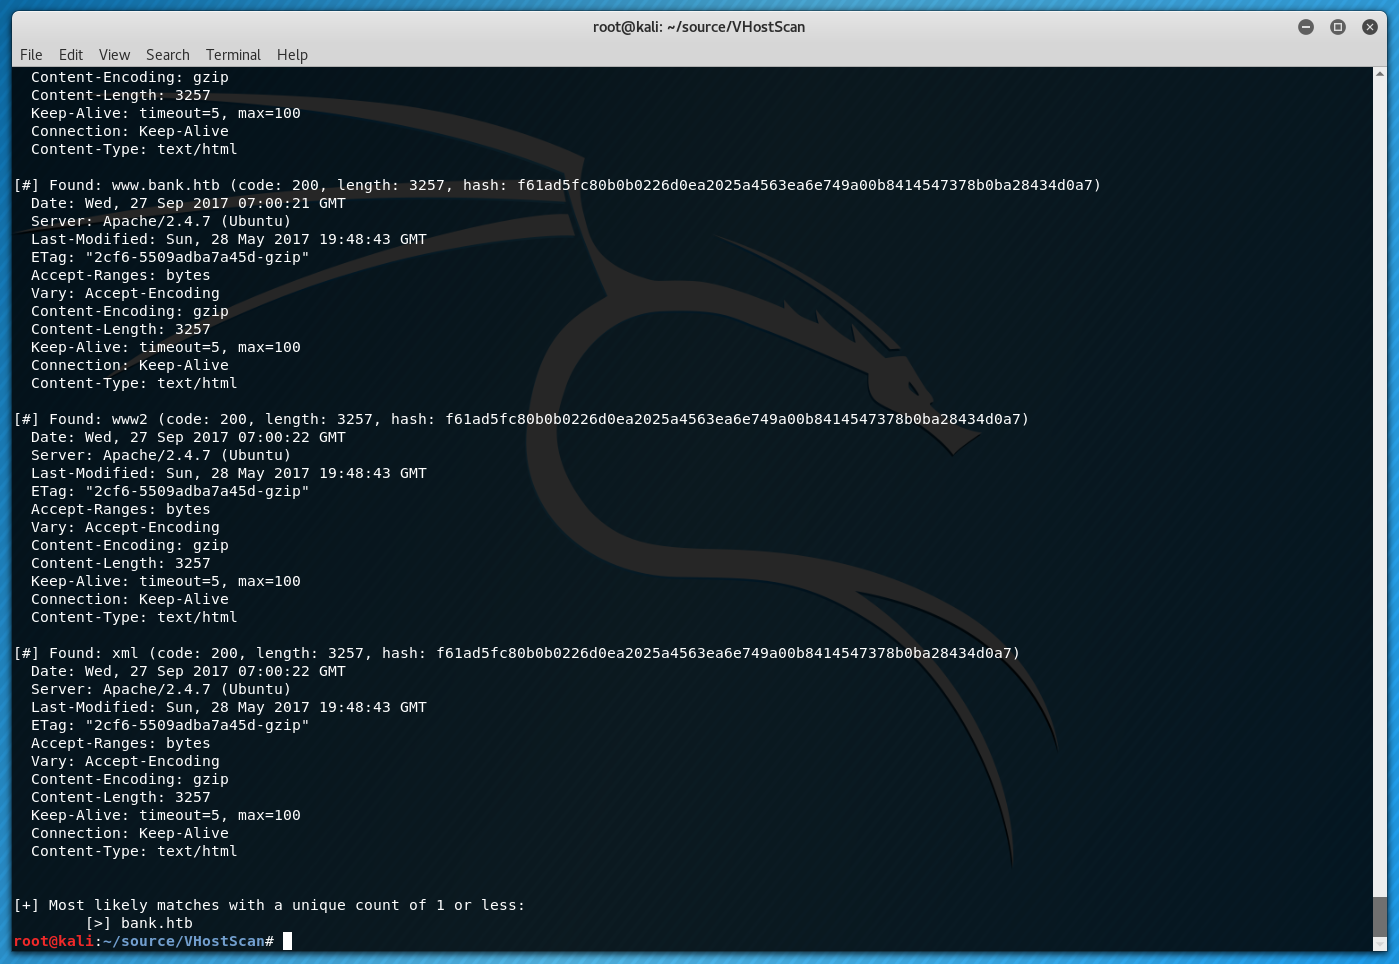 codingo/vhostscan
एक वर्चुअल होस्ट स्कैनर जो रिवर्स लुकअप करता है, पिवट टूल्स के साथ उपयोग किया जा सकता है, कैच-ऑल परिदृश्यों का पता लगाता है, वाइल्डकार्ड, उपनाम और…
 1n3/goohak
किसी लक्षित डोमेन के विरुद्ध गूगल हैकिंग क्वेरीज़ को स्वचालित रूप से प्रारंभ करें
 projectdiscovery/urlfinder
निष्क्रिय रूप से URL एकत्र करने के लिए एक उच्च-गति उपकरण, जिसे सक्रिय स्कैनिंग के बिना कुशल और व्यापक वेब एसेट खोज के लिए अनुकूलित किया गया है।
 spiderlabs/hosthunter
HostHunter एक रिकॉन टूल है जो OSINT तकनीकों का उपयोग करके होस्टनेम खोजने के लिए है।
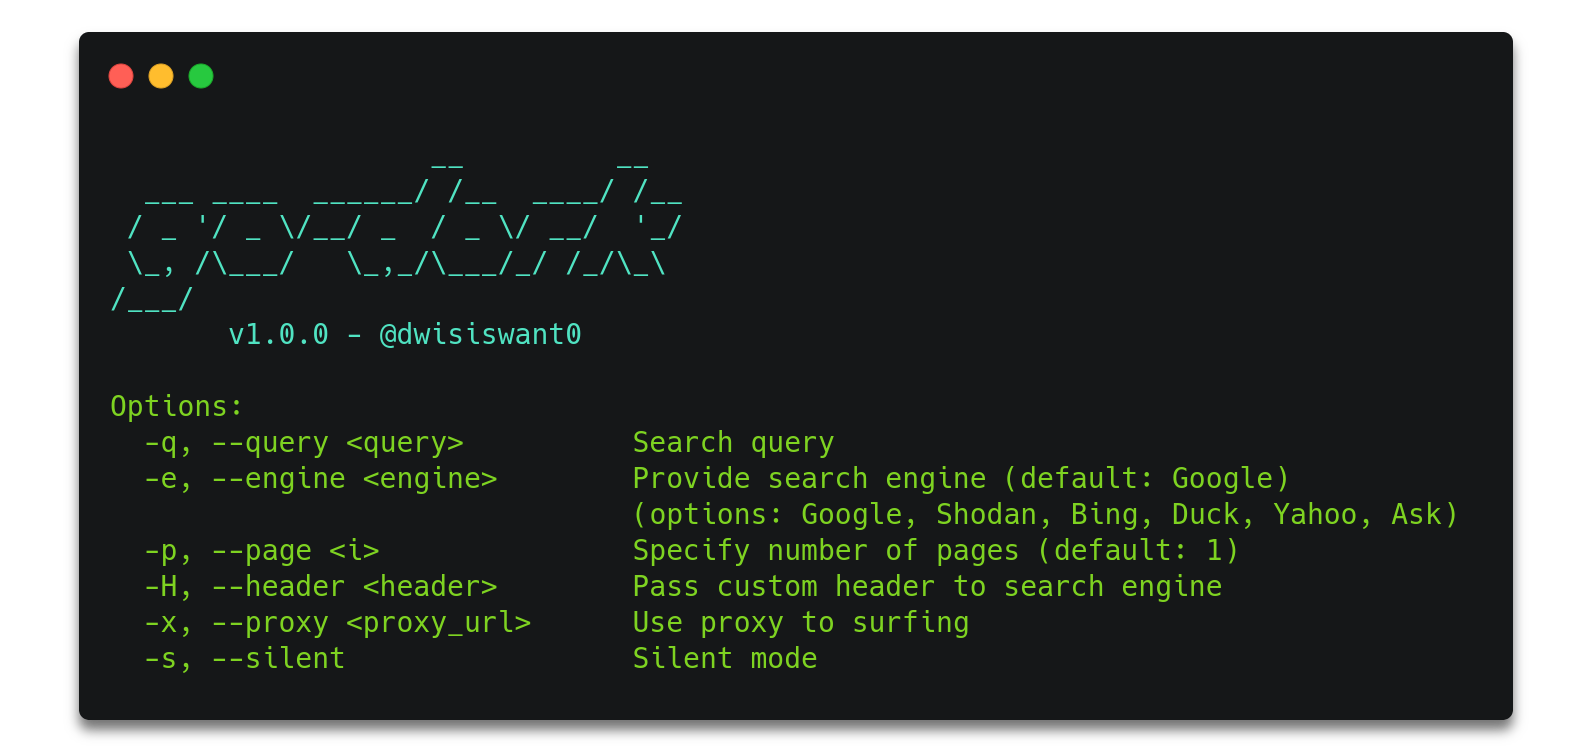 dwisiswant0/go-dork
Go में लिखा गया सबसे तेज़ डॉर्क स्कैनर।
 ring0lab/catphish
CATPHISH परियोजना - फ़िशिंग और कॉर्पोरेट जासूसी के लिए। RED TEAM के लिए बिल्कुल सही।
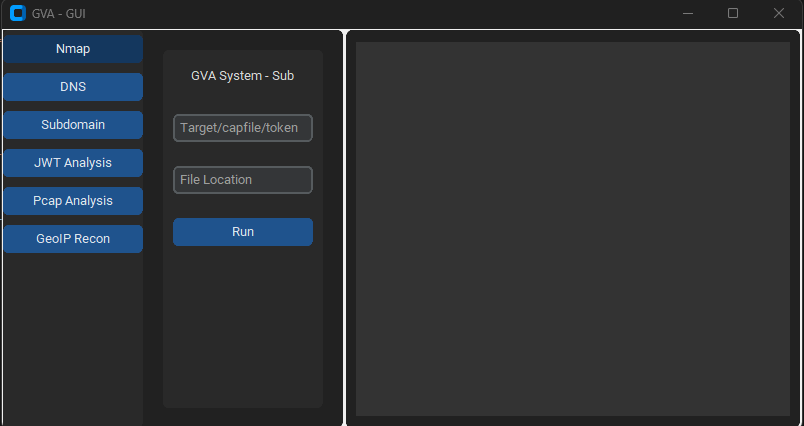 morpheuslord/gpt_vuln-analyzer
ChatGPT API, Bard API, और Llama2, Python-Nmap, DNS Recon, PCAP और JWT recon मॉड्यूल का उपयोग करता है और Nmap स्कैन डेटा और DNS स्कैन जानकारी के आधार…
 boy-hack/ksubdomain
उपडोमेन गणना उपकरण, अतुल्यकालिक DNS पैकेट, 1 सेकंड में 1600,000 उपडोमेन स्कैन करने के लिए pcap का उपयोग करें