#1
 rodney-o-c-melby/dns-zone-transfer-test
# DNS ज़ोन ट्रांसफर टेस्टिंग को स्वचालित करता है डोमेन नेम सिस्टम (DNS) ज़ोन ट्रांसफर टेस्टिंग को स्वचालित करता है। CVE-1999-0532 की जाँच करता है,…
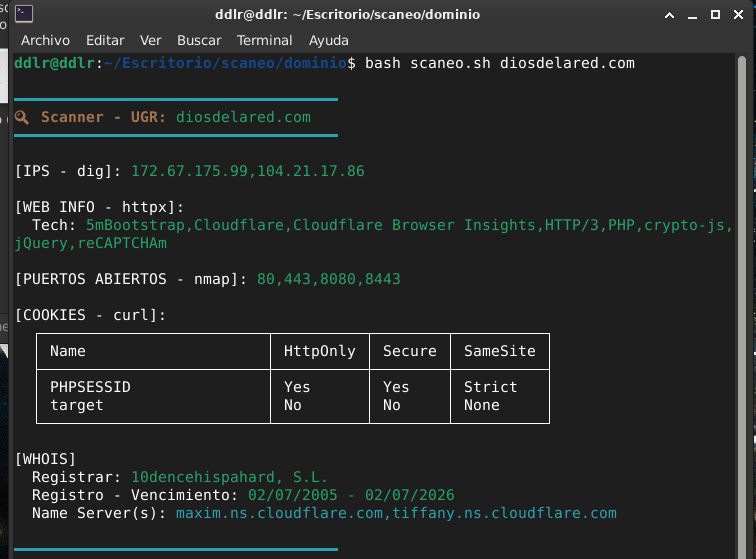 alan-baigorria/dscanner
DScanner एक bash उपकरण है जो वेब सुरक्षा ऑडिट में रिकॉनिसेंस (reconnaissance) चरण को स्वचालित करता है, तथा कई उपयोगिताओं (dig, nmap, httpx, curl,…
 oscerd/cve-2026-48205
CVE-2026-48205 के लिए रिप्रोड्यूसर: Apache Camel camel-dns dns.* हेडर इंजेक्शन, जो DNS क्वेरी को हमलावर-नियंत्रित रिज़ॉल्वर पर पुनर्निर्देशित करता है…
 ahrixia/cve-2023-43323
mooSocial v3.1.8 post function पर external service interaction के लिए संवेदनशील है।
 micaelmaciel/cve-2024-55211
Tk-Rt-Wr135G पर कुकी-आधारित प्रमाणीकरण भेद्यता
 saaph/cve-2017-3143
Bind (CVE-2017-3143) और Knot DNS (CVE-2017-11104) में TSIG बाईपास भेद्यताओं के लिए एक्सप्लॉइट
 hmlio/vaas-cve-2015-5477
सेवा के रूप में भेद्यता: CVS-2015-5447 का प्रदर्शन, bind9 सॉफ़्टवेयर में एक DDoS स्थिति
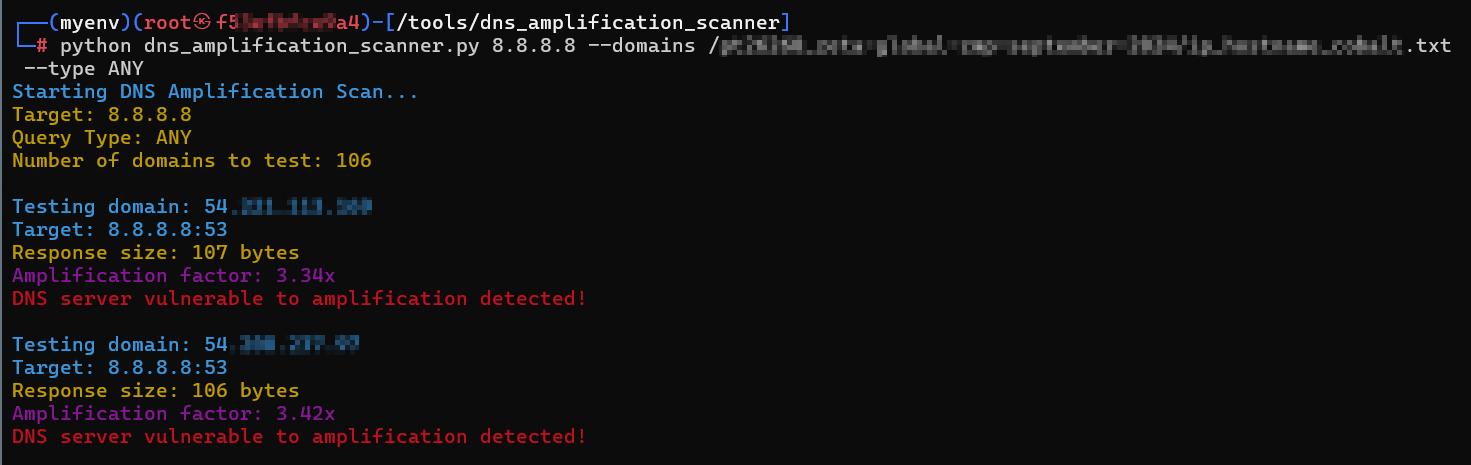 pcastagnaro/dns_amplification_scanner
यह स्क्रिप्ट एक दिए गए डोमेन सूची के प्रत्येक डोमेन की जाँच करता है कि क्या वह CVE-2006-0987 के लिए कमजोर है।
 lottiedeyan/cve20264893poc
CVE-2026-4893 के लिए poc तैयार करें: खराब EDNS Client Subnet सत्यापन।
 oscerd/cve-2026-42527
CVE-2026-42527 के लिए पुनरुत्पादक — Apache Camel अनुमत डिफ़ॉल्ट ObjectInputFilter java.net.URL स्वीकार करता है, जिससे DNS-आधारित आउट-ऑफ-बैंड साइड…
 artur-augustyniak/class_struggle
CERT Polska चेतावनी सूची डेटा का उपयोग करके फ़िशिंग डोमेन की पहचान के लिए ऑटोएन्कोडर-आधारित विसंगति पहचान, अनुसंधान और शिक्षा के लिए Jupyter नोटबुक…
 bugresearch/cve-2026-50980
oPanel DNS-आधारित क्रॉस-साइट स्क्रिप्टिंग (XSS) और सेशन हाइजैकिंग
 lottiedeyan/cve20265172poc
CVE-2026-5172: क्राफ्टेड रिसोर्स रिकॉर्ड पर extract_addresses() में बफर ओवरफ़्लो PoC
 jianrongxiao-linksys/dnsmasq-cve-2026
6 dnsmasq CVE (CVE-2026-2291, 4890, 4891, 4892, 4893, 5172) हेतु स्वचालित दोष सत्यापन उपकरण
 lakshit1212/cve-2021-23017-poc
CVE-2021-23017 के लिए प्रूफ-ऑफ-कॉन्सेप्ट एक्सप्लॉइट जो एक कस्टम DNS सर्वर के साथ एक रिमोट होस्ट को लक्षित करता है। सुरक्षा परीक्षण और कमजोरी सत्यापन…
 arturo0x90/cve-2026-51385
CVE-2026-51385 के लिए सलाह। इसे प्रकाशित करना आवश्यक था क्योंकि GRAPHIFY ने सलाह को मान्यता नहीं दी है और न ही प्रकाशित किया है, और MITRE ने…
 personnumber3377/dns_client_fuzzing
माइक्रोसॉफ्ट विंडोज़ DNS क्लाइंट लाइब्रेरी की फ़ज़िंग। CVE-2026-41096 से प्रेरित।