
 #1
DNS टोही, निगरानी, टनलिंग डिटेक्शन और DNS सुरक्षा विश्लेषण उपकरण।
Kitploit अनुशंसित
 bigsizeme/log4j-check
log4J burp स्कैनिंग प्लगइन, CVE-2021-44228, dnclog.cn और burp में निर्मित DNS का समर्थन करता है, JNDIExploit के साथ payload उत्पन्न कर सकता है
 tjnull/cygor
एक मॉड्यूलर एसेट डिस्कवरी फ्रेमवर्क जो पायथन में लिखा गया है, दोहराए जाने वाले मैनुअल कार्य को स्वचालित करने के लिए।
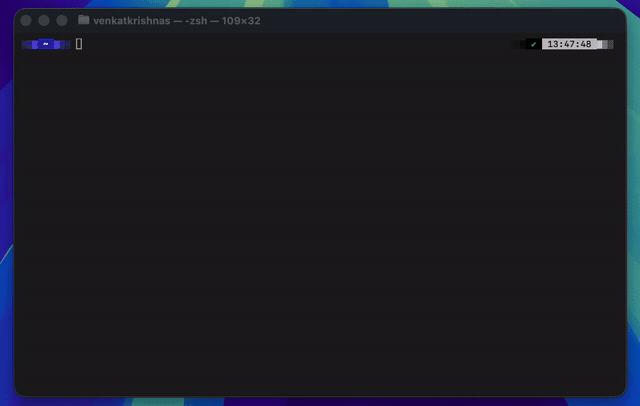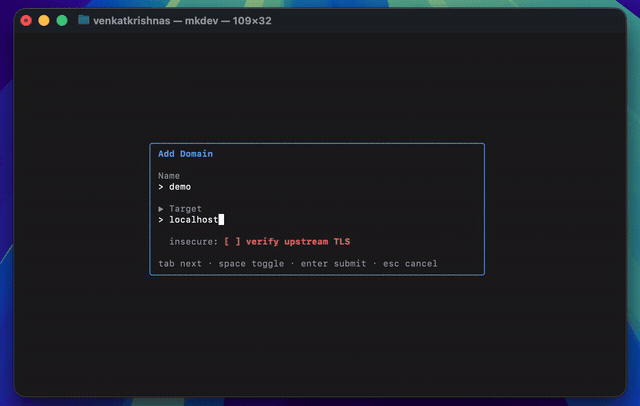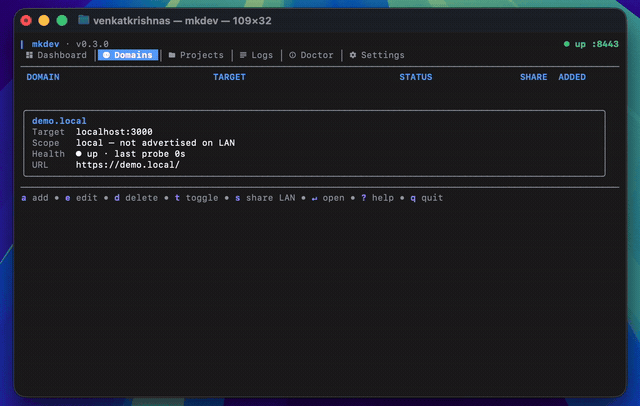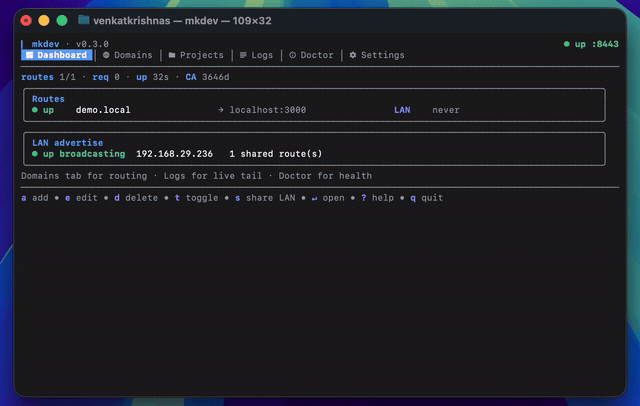 venkatkrishna07/mkdev
विश्वसनीय localhost HTTPS — स्थानीय CA, /etc/hosts, mDNS LAN साझाकरण, रिवर्स प्रॉक्सी. मैप करता है https://name.local → localhost:port
 pikpikcu/nuubi
Nuubi Tools (सूचना-संग्रहण|स्कैनर|Recon.)
 tarlogicsecurity/arecibo
आउट-ऑफ-बैंड एक्सफ़िल्ट्रेशन के लिए एंडपॉइंट (DNS & HTTP)
 benzamir/mitm6-kerberos-cname-abuse
Kerberos CNAME दुरुपयोग PoC
 ammarion/waf-detector
🛡️ उच्च-प्रदर्शन WAF और CDN डिटेक्शन टूल। सुरक्षा परतों (Cloudflare, Akamai, AWS, Fastly, और अन्य) की पहचान करें, evasion payloads के साथ…
 telefonicatc2tech/typodetect
सक्रिय डोमेन म्यूटेशन का पता लगाकर फिशिंग और स्मिशिंग को रोकता है। IANA TLDs, ब्लॉकचेन DNS सत्यापन, और DoH मैलवेयर रिपोर्ट का उपयोग करता है। JSON या…
 impostorkeanu/eavesarp
इंटरकम्युनिकेटिंग होस्ट्स और पुराने नेटवर्क एड्रेस कॉन्फ़िगरेशन (SNACs) की पहचान करने के लिए ARP अनुरोधों का विश्लेषण करें।
 robertdavidgraham/cve-2015-5477
CVE-2015-5477 BIND9 TKEY assertion failure के लिए PoC एक्सप्लॉइट
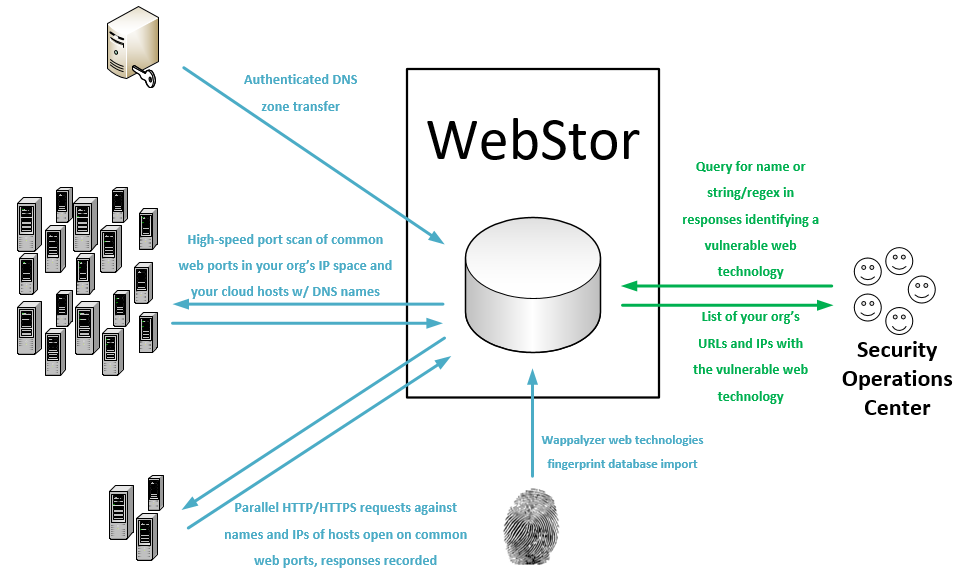 rossgeerlings/webstor
किसी संगठन के नेटवर्क पर सभी वेबसाइटों को DNS zone transfers और masscan के माध्यम से गणना करता है, प्रतिक्रियाओं को संग्रहीत करता है, और ज्ञात कमजोर…
 knowledge-wisdom-understanding/recon
Nmap परिणामों के आधार पर लक्ष्य की गणना करें
 abaykan/53r3n17y
सूचना संग्रह के लिए पायथन आधारित स्क्रिप्ट।
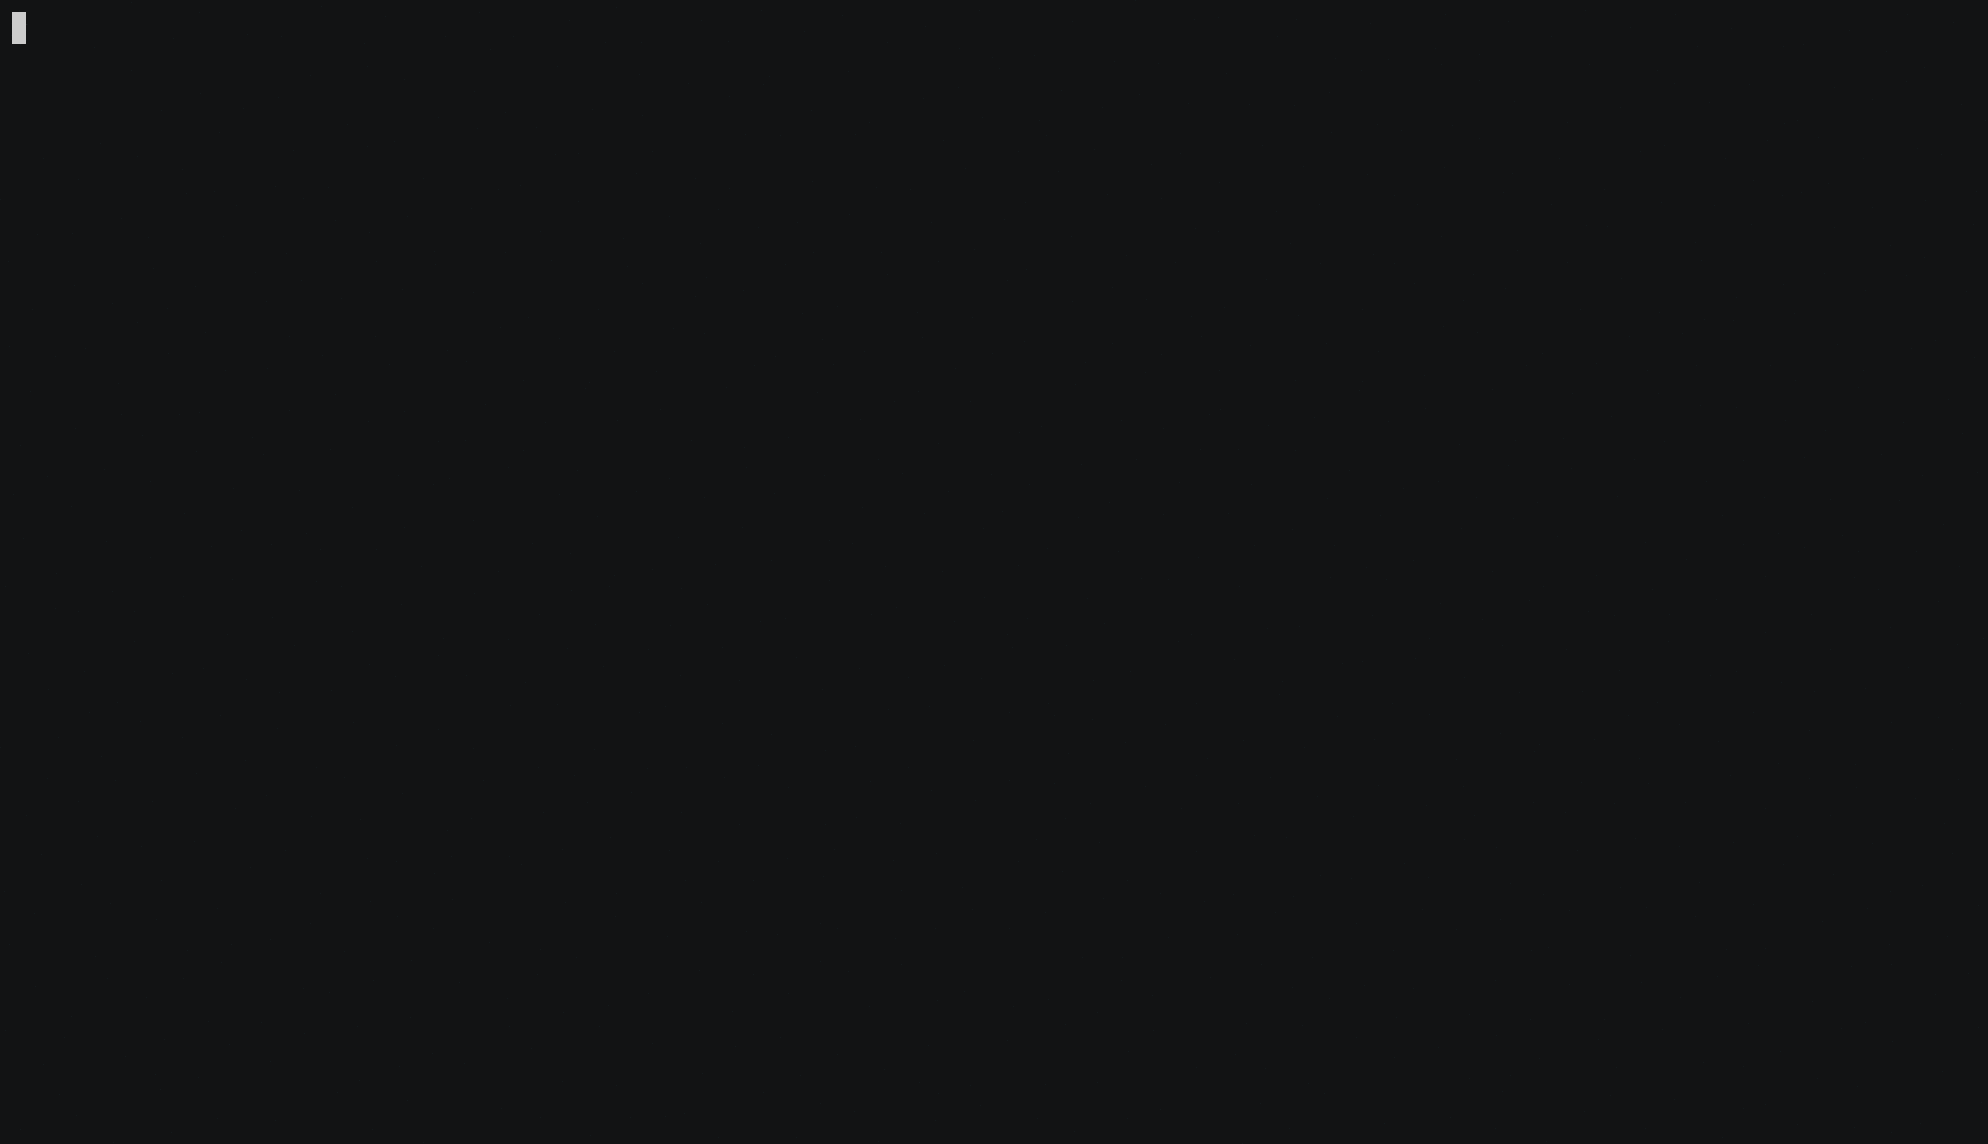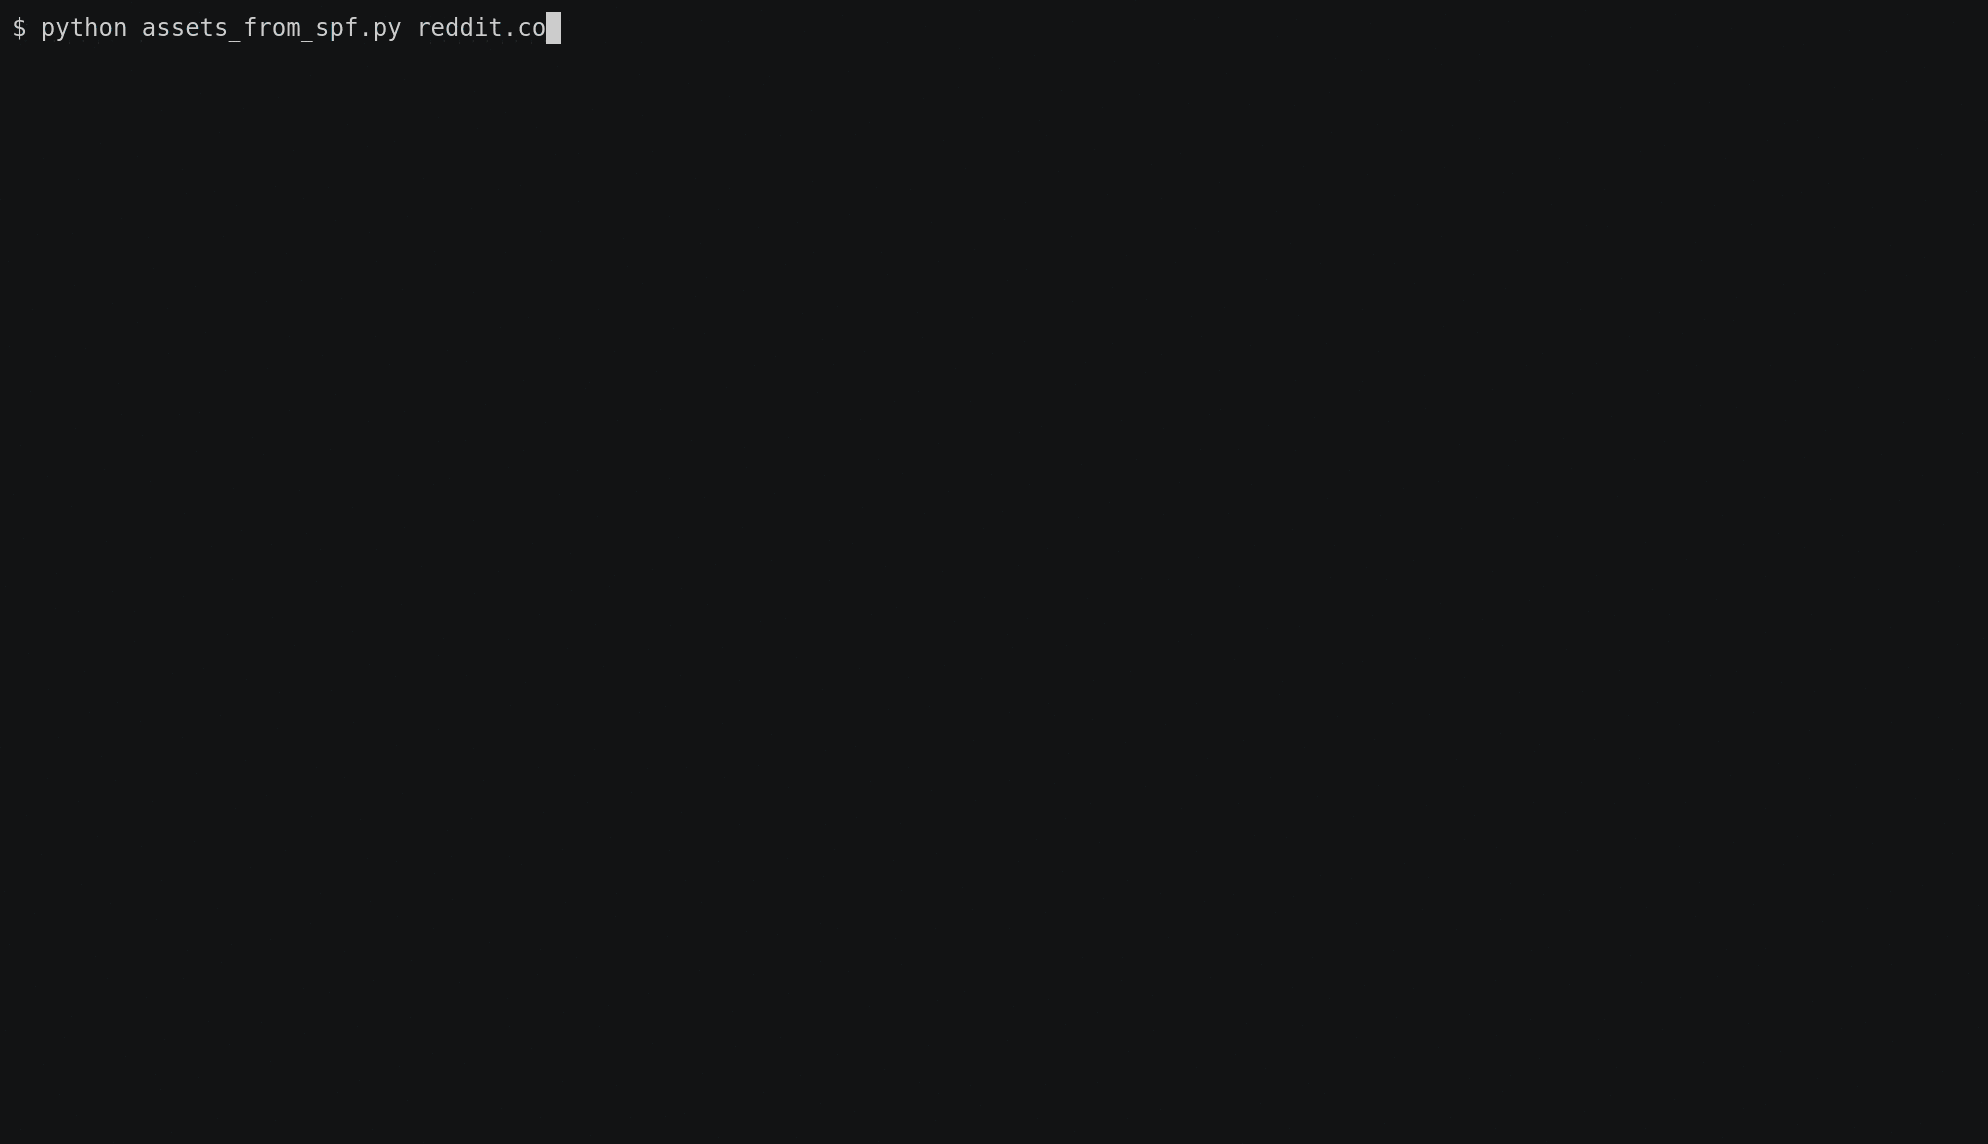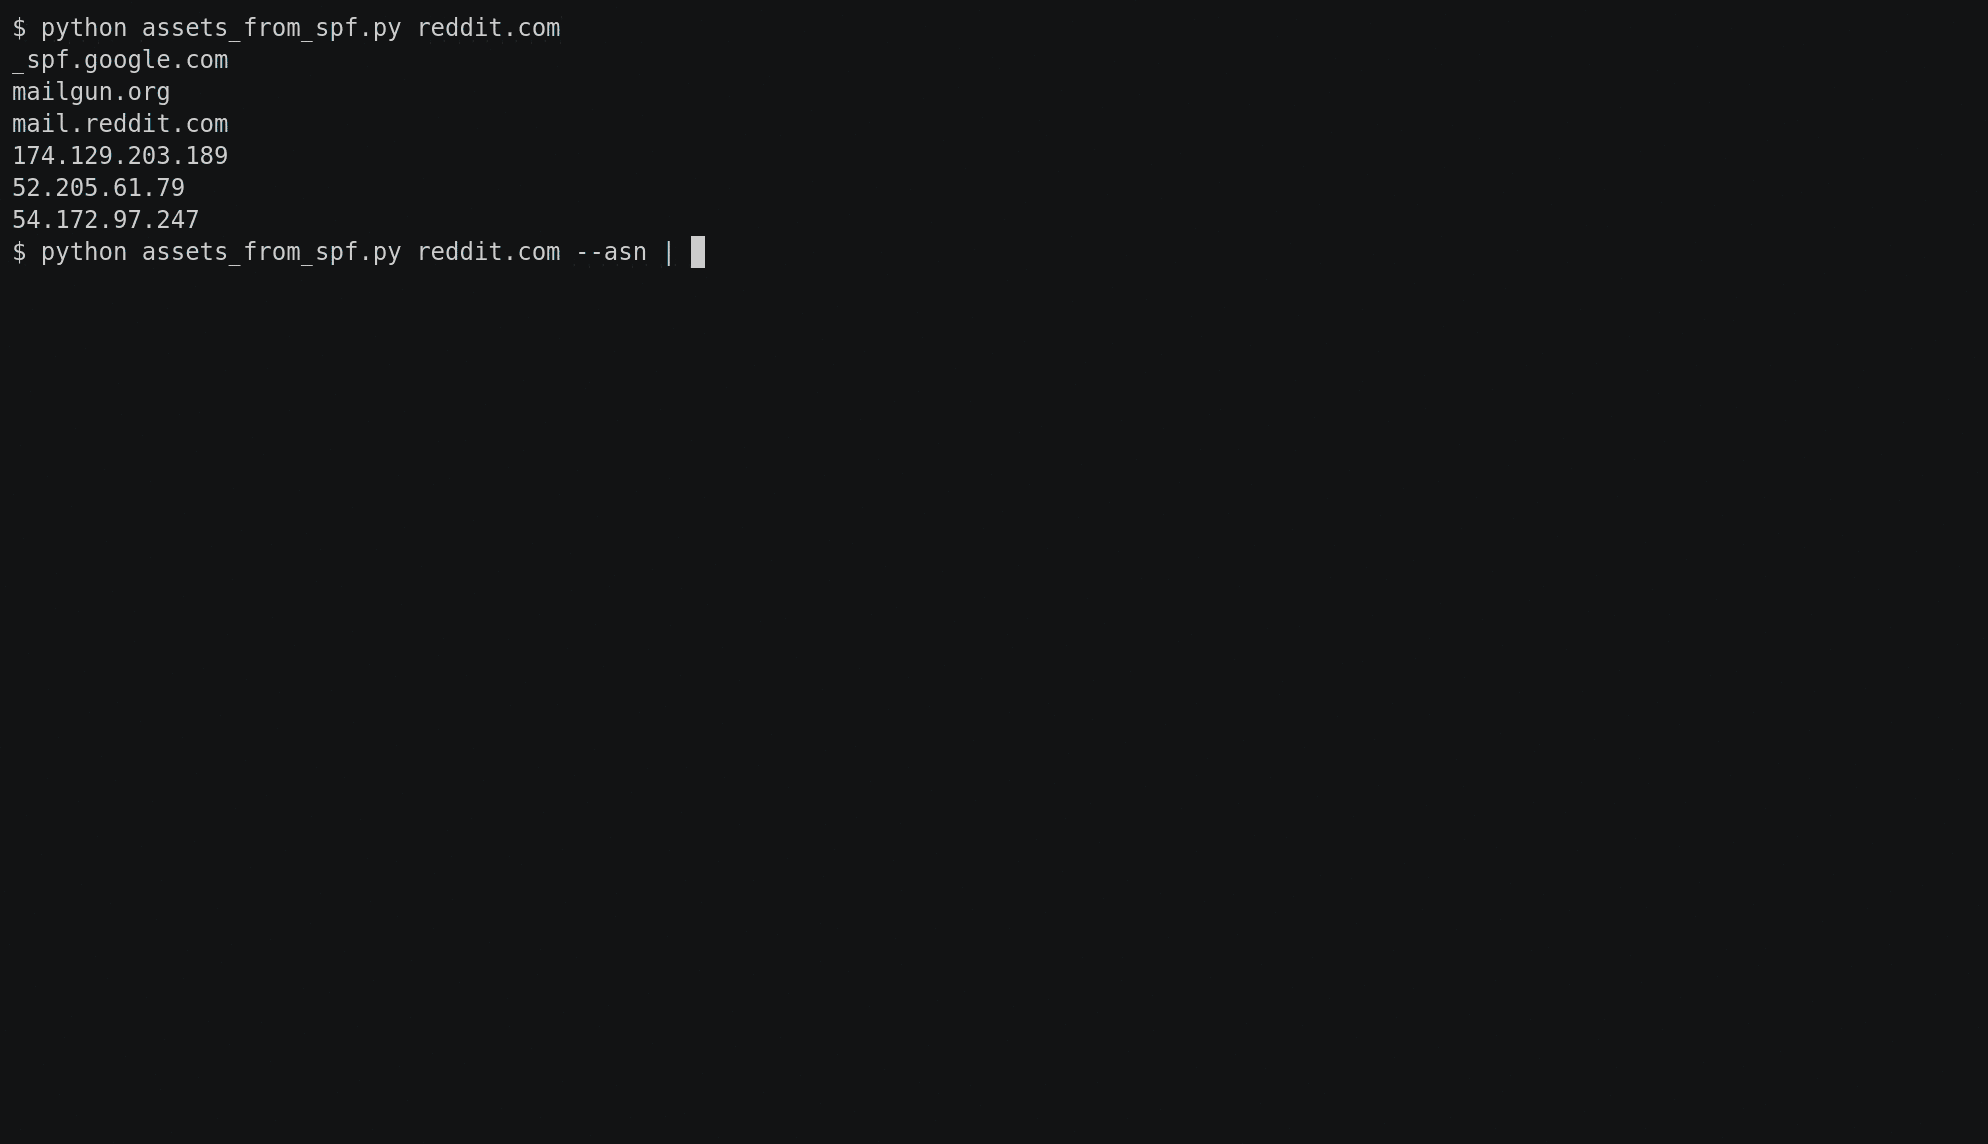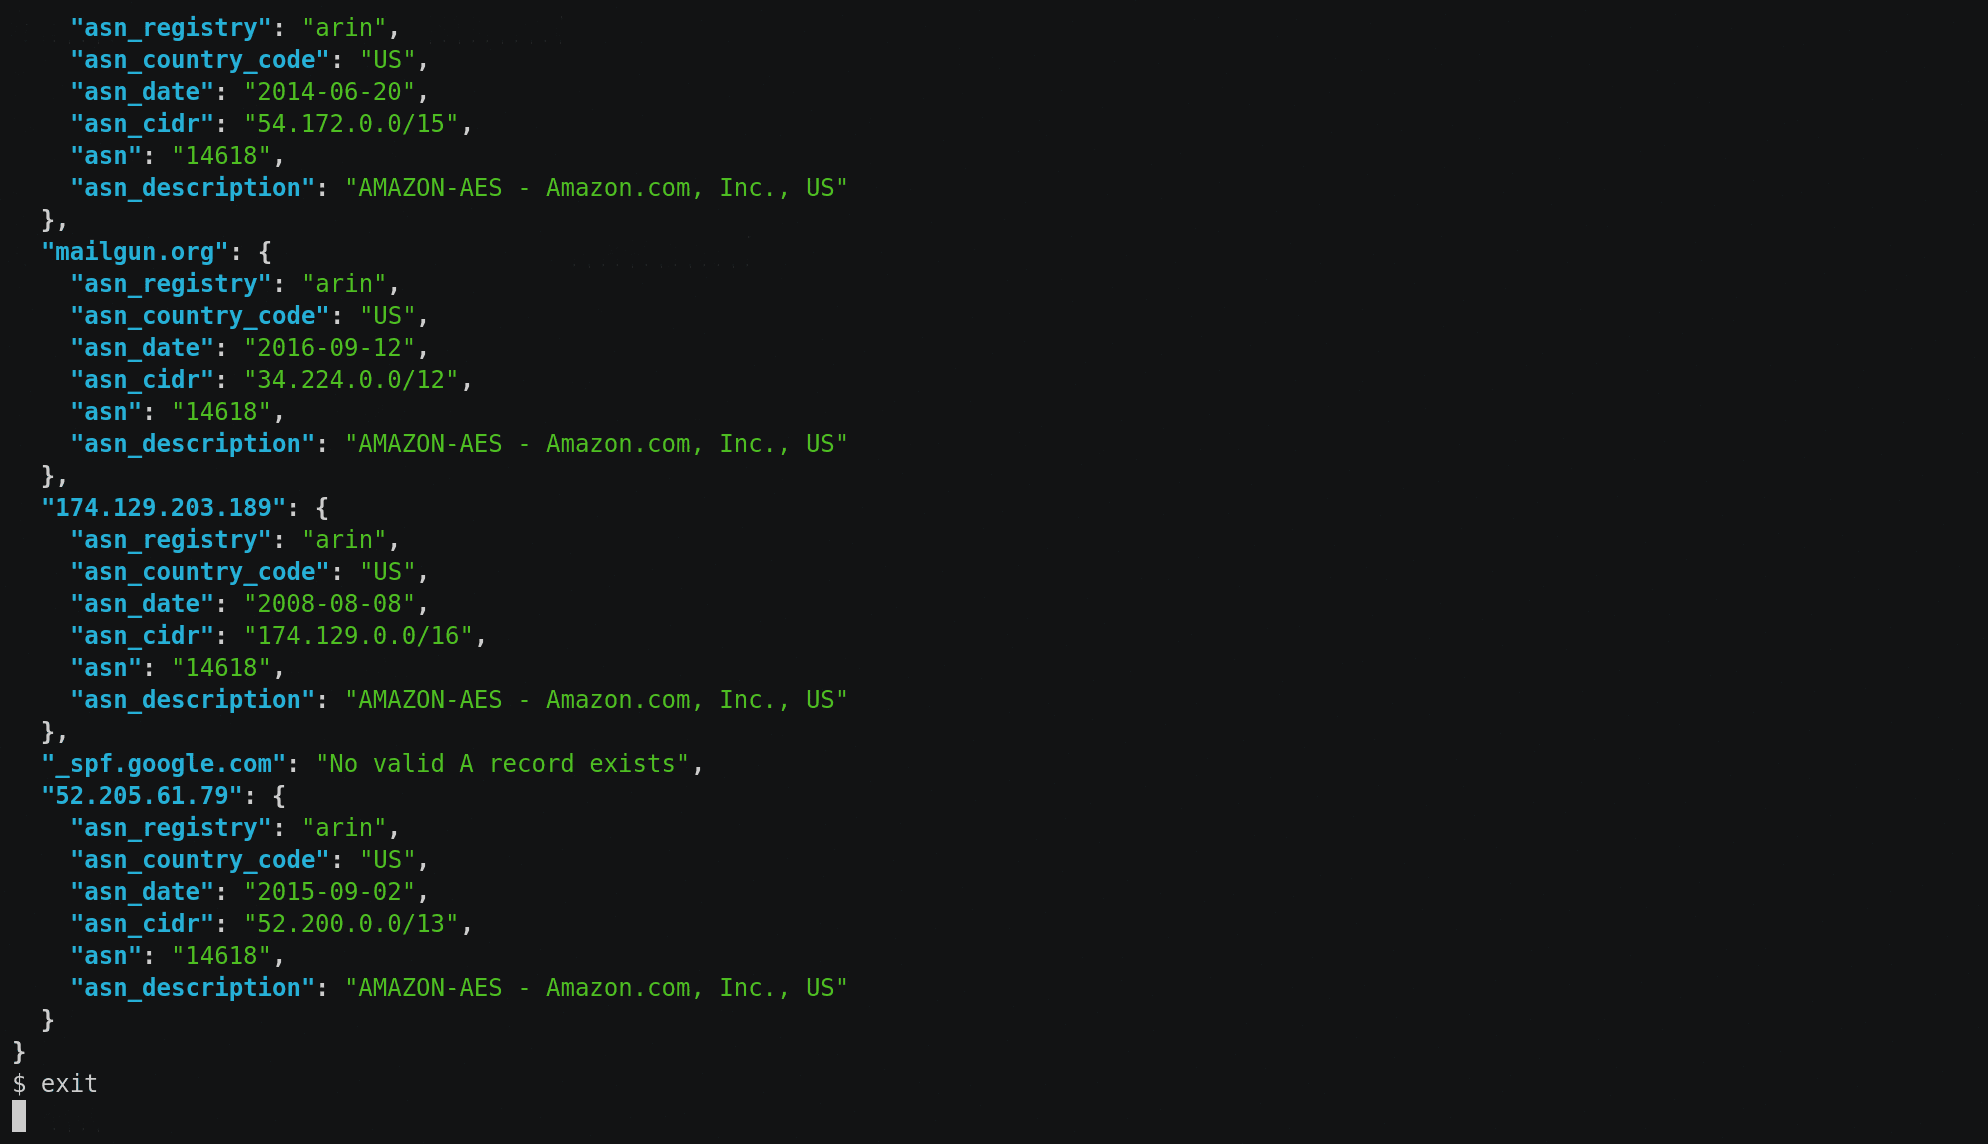 0xbharath/assets-from-spf
SPF रिकॉर्ड से नेट ब्लॉक और डोमेन नाम पार्स करने के लिए एक Python स्क्रिप्ट
 synacktiv/aadoutsider-py
Python3 में AADInternals की AsOutsider सुविधाओं का पुनर्लेखन
 tasooshi/exfilkit
पहचान क्षमताओं के परीक्षण के लिए डेटा निकासी उपयोगिता
 jh00nbr/phishruffus
बुद्धिमान खतरा शिकारी और फ़िशिंग सर्वर








