#1
DNS टोही, निगरानी, टनलिंग डिटेक्शन और DNS सुरक्षा विश्लेषण उपकरण।
Kitploit अनुशंसित
 masterking32/masterhttprelayvpn
डोमेन-फ्रंटेड HTTP/SOCKS5 प्रॉक्सी टनलिंग ट्रैफिक Google Apps Script के माध्यम से, MITM TLS इंटरसेप्शन, HTTP/1-2 मल्टीप्लेक्सिंग और DPI एवेज़न के साथ।
 projectdiscovery/nuclei
तेज़ YAML-आधारित भेद्यता स्कैनर, जिसमें वेब ऐप्स, एपीआई, नेटवर्क, DNS और क्लाउड इंफ्रास्ट्रक्चर में स्वचालित सुरक्षा परीक्षण के लिए टेम्पलेट-संचालित…
 takeshixx/ip-https-tools
IP over HTTPS (IP-HTTPS) Tunneling Protocol के लिए उपकरण
 spiderlabs/dohc2
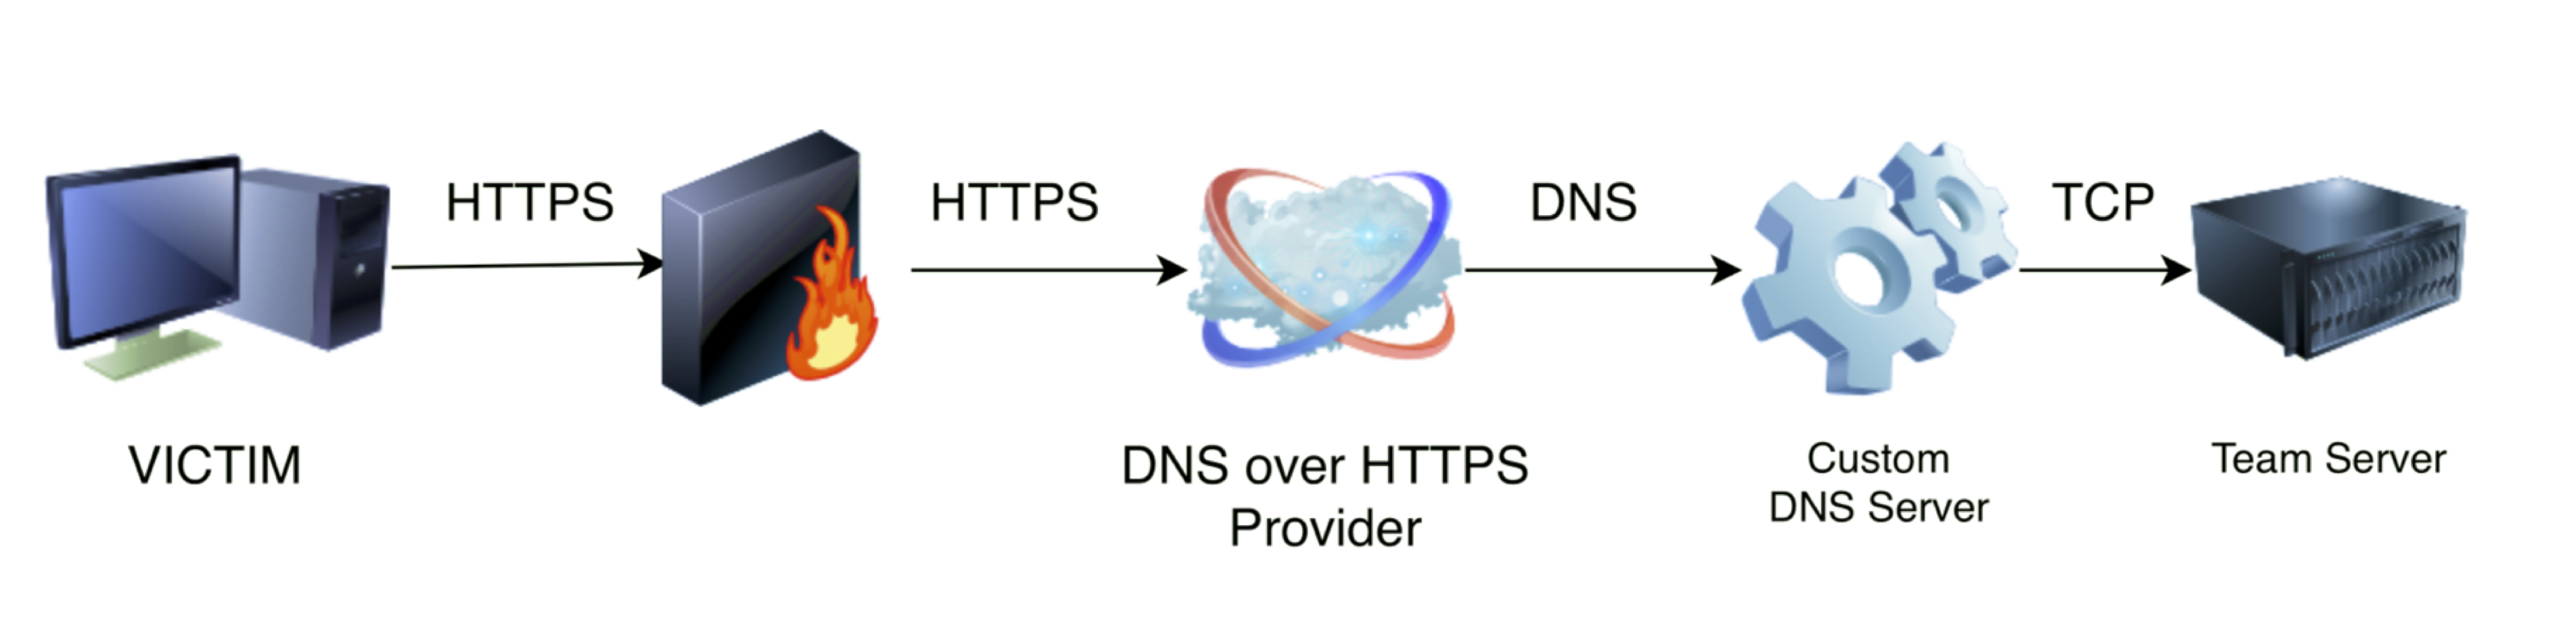
DoHC2 Ryan Hanson (https://github.com/ryhanson/ExternalC2) से ExternalC2 लाइब्रेरी को DNS over HTTPS (DoH) के माध्यम से कमांड और नियंत्रण (C2) के लिए…
 meirelez/ssr-dnssec
इस रिपॉजिटरी में आपको वे फाइलें मिलेंगी जिनका उपयोग CVE-2023-50387 के लिए POC तैयार करने के प्रयास में किया गया है।
 diverto/nse-log4shell
log4shell या LogJam कमजोरियों (CVE-2021-44228) के विरुद्ध जाँच करने के लिए Nmap NSE स्क्रिप्ट्स
 esentire/cve-2015-7547-public
glibc DNS स्टब रिज़ॉल्वर में CVE-2015-7547 बफ़र ओवरफ़्लो कमज़ोरी के लिए PoC आक्रमण सर्वर (सार्वजनिक संस्करण)
 zephrfish/cve-2020-1350_honeypoc
HoneyPoC: SIGRed (CVE-2020-1350) का शोषण करने के लिए प्रूफ-ऑफ-कॉन्सेप्ट (PoC) स्क्रिप्ट। Windows Server 2000 से Windows Server 2019 तक चलने वाले…
 t13nn3s/cve-2020-1350
यह Powershell स्क्रिप्ट जाँच कर रही है कि क्या आपका सर्वर Windows DNS Service में स्थित CVE-2020-1350 Remote Code Execution दोष के प्रति असुरक्षित है।
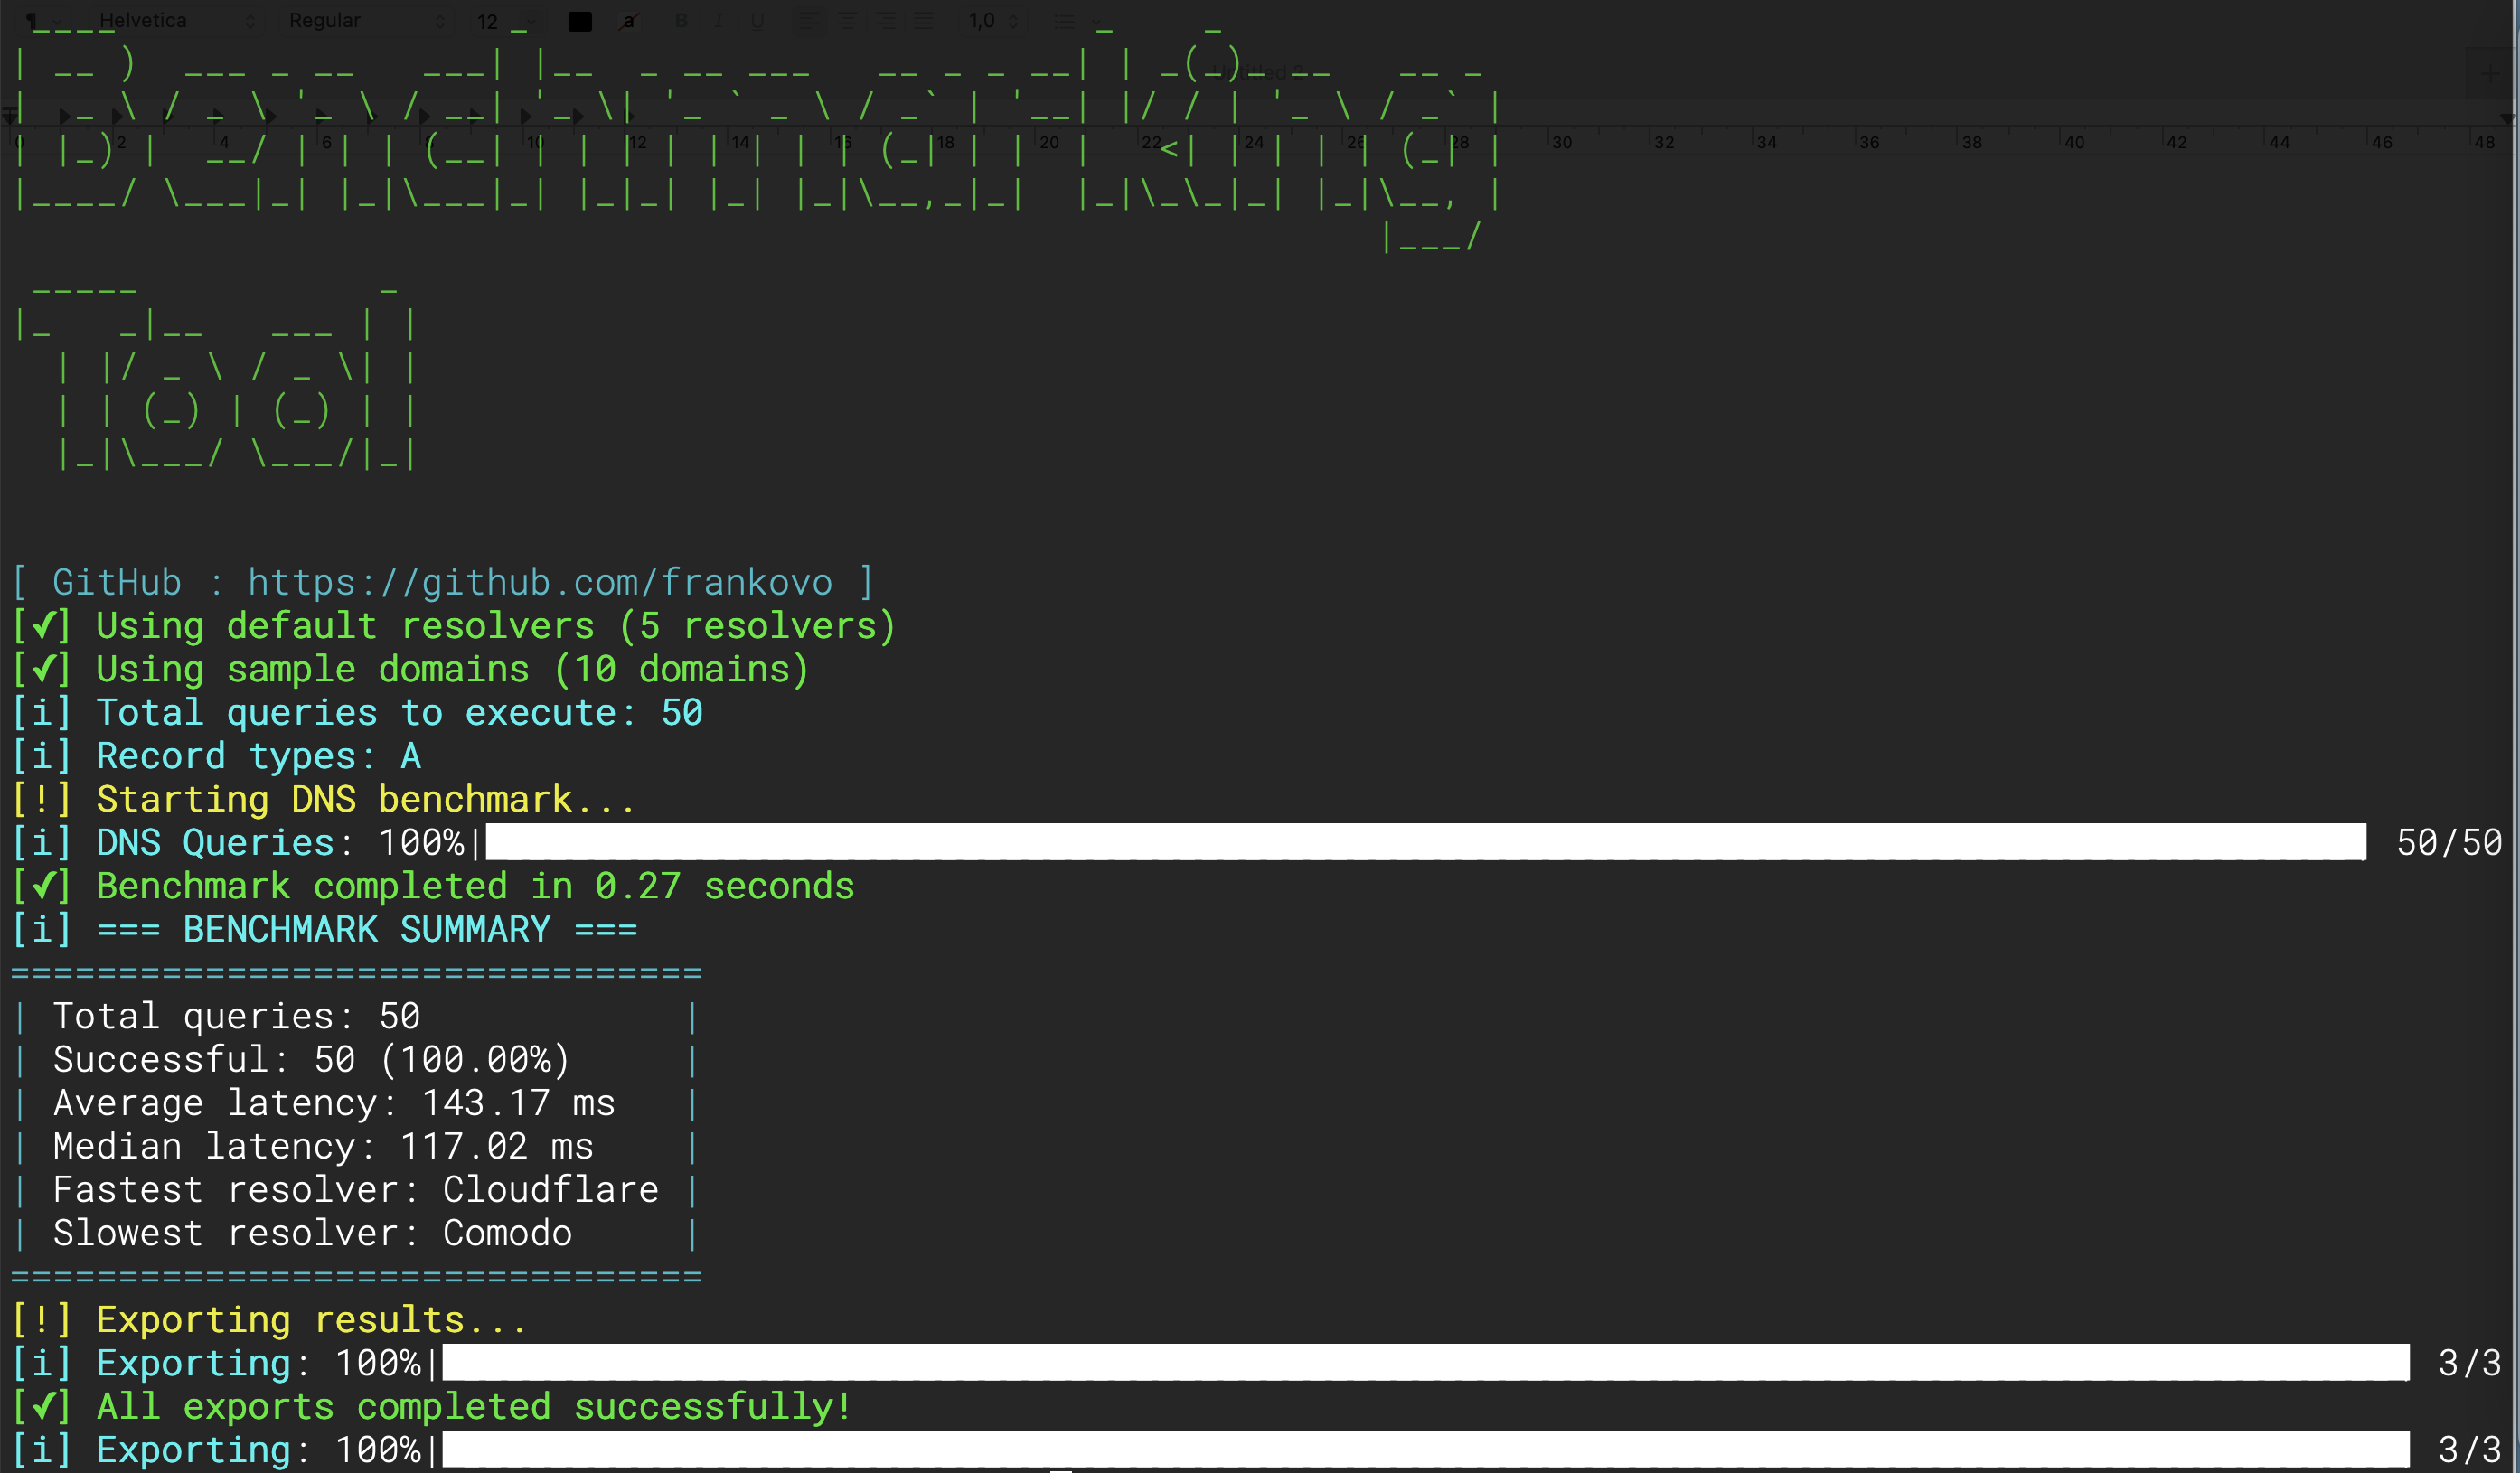 net-benchmark/dns-benchmark-tool
तेज़, व्यापक DNS प्रदर्शन परीक्षण जिसमें DNSSEC सत्यापन, DoH/DoT समर्थन और उद्यम सुविधाएँ शामिल हैं
 zux0x3a/0xsp-mongoose
साइबर सुरक्षा सिमुलेशन और रेड टीमिंग संचालन के लिए एक अनूठा ढांचा, नई कमजोरियों, गलत कॉन्फ़िगरेशन और विशेषाधिकार वृद्धि हमलों के लिए विंडोज ऑडिटिंग,…
 pownjs/recon
ग्राफ सिद्धांत द्वारा संचालित एक शक्तिशाली लक्ष्य टोही ढांचा।
 ffffffff0x/digital-privacy
सूचना संरक्षण और OSINT संसाधन | एक डिजिटल गोपनीयता संग्रह, संरक्षण और सफाई का एकीकृत समाधान, साथ ही खुले स्रोत खुफिया (OSINT) प्रतिरोध।
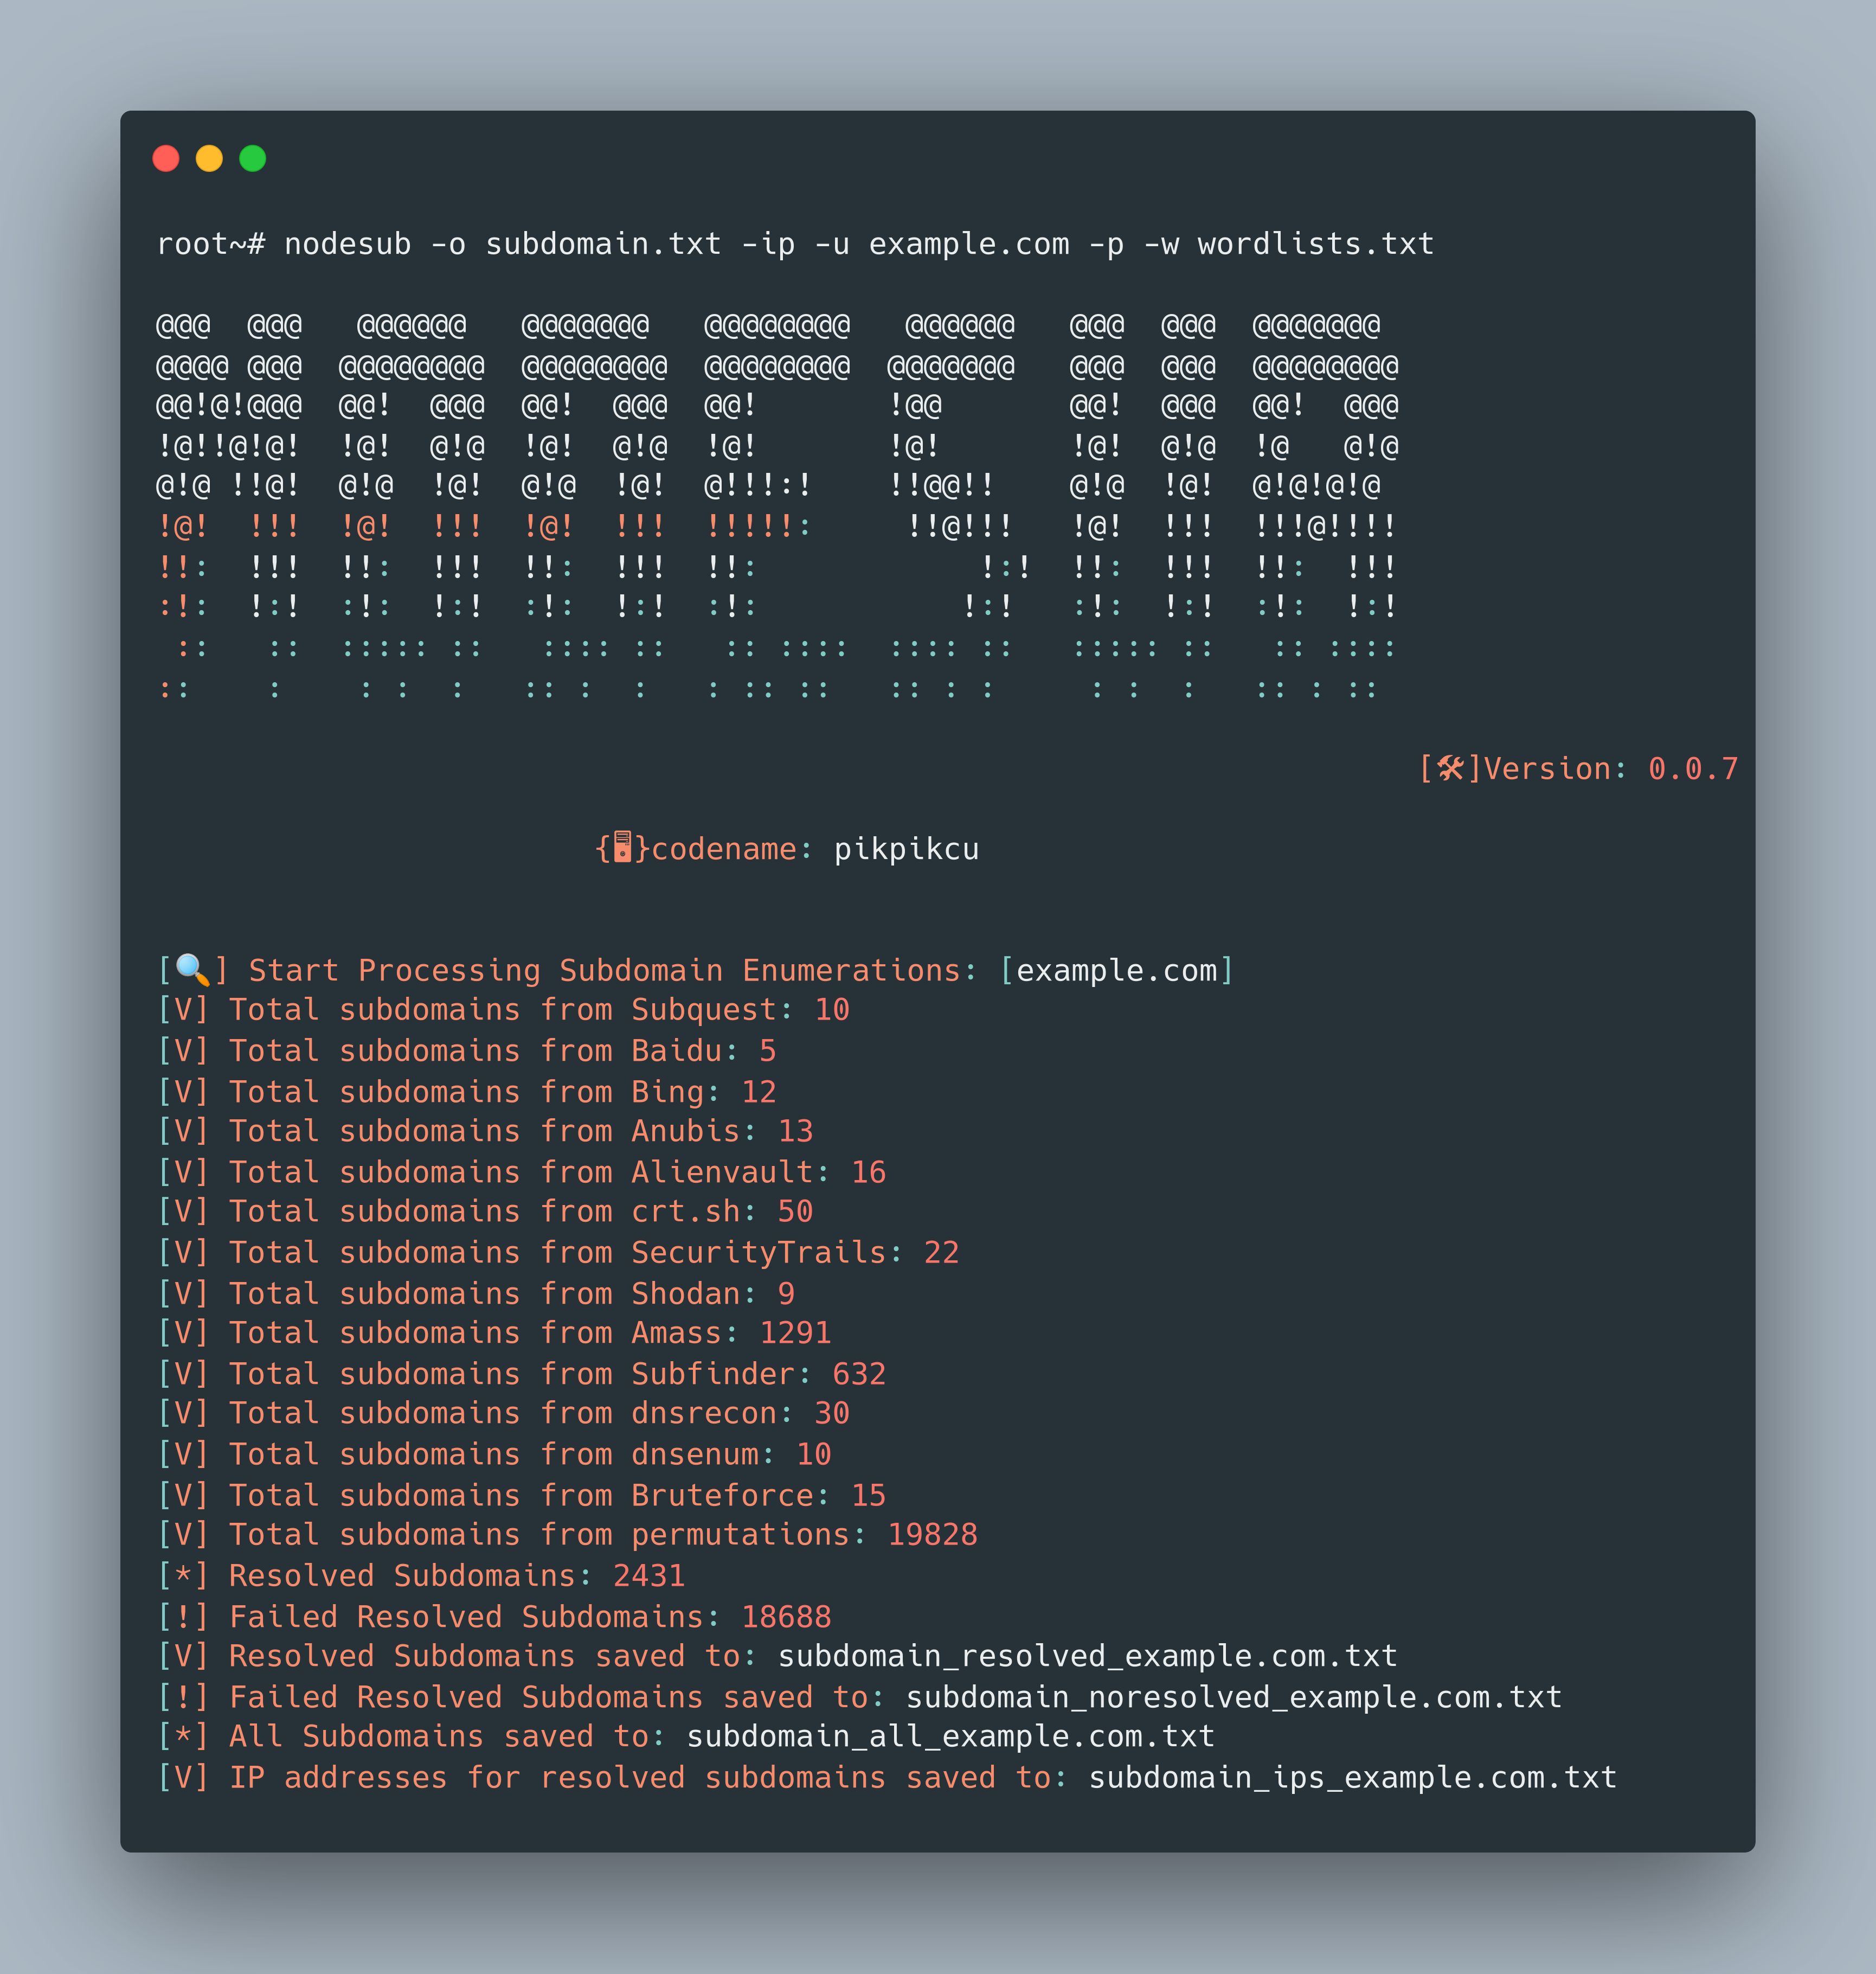 pikpikcu/nodesub
Nodesub एक कमांड-लाइन टूल है जो बग बाउंटी प्रोग्राम्स में सबडोमेन खोजने के लिए उपयोग किया जाता है।
 domain-protect/domain-protect
OWASP Domain Protect - सबडोमेन टेकओवर को रोकें
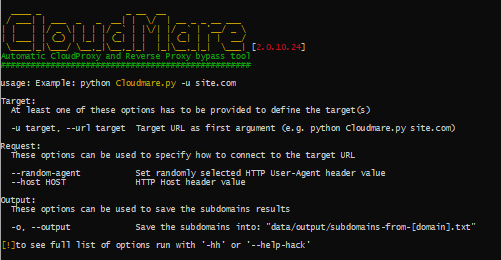 mrh0wl/cloudmare
Cloudflare, Sucuri, Incapsula वास्तविक IP ट्रैकर।
 facebookarchive/weasel
रेड टीमों के लिए DNS गुप्त चैनल इम्प्लांट।