
Skip to content
KitploitKITPLOIT
उपकरणएक्सप्लॉइटब्लॉग
Log in
जमा करें
उपकरणएक्सप्लॉइटब्लॉग
जमा करें

हैकिंग, पेनटेस्ट और साइबर सुरक्षा उपकरण आपके सुरक्षा शस्त्रागार के लिए!

Kitploit हैकिंग, साइबर सुरक्षा और पेंटेस्टिंग टूल्स की एक निर्देशिका है। कमजोरियों को खोजने, सिस्टम का विश्लेषण करने, परीक्षण को स्वचालित करने और अपनी सुरक्षा को मजबूत करने के लिए नवीनतम प्रोजेक्ट अपडेट खोजें।

फ़ीडसंपर्कगोपनीयता© 2026 Kitploit

टूल निर्देशिका

श्रेणियाँ

सभी श्रेणियाँ देखें
Loading categories
डेटाबेस सुरक्षा — पृष्ठ 18 | Kitploit
श्रेणियाँ

डेटाबेस सुरक्षा

डेटाबेस मूल्यांकन, SQL इंजेक्शन परीक्षण, ऑडिटिंग, एन्क्रिप्शन और गतिविधि निगरानी उपकरण।

Kitploit अनुशंसित
शीर्ष उपकरण

10 चयनित
sqlmap preview#1

sqlmap

GitHubsqlmapproject/sqlmap
38.2k1 दिन पहले
openvas-scanner preview#2

openvas-scanner

GitHubgreenbone/openvas-scanner
4.8k2घं 52मि पहले
nuclei preview#3

nuclei

GitHubprojectdiscovery/nuclei
30.4k13घं 40मि पहले
metasploit-framework preview#4

metasploit-framework

GitHubrapid7/metasploit-framework
38.8k8घं 18मि पहले
nmap preview#5

nmap

GitHubnmap/nmap
13.3k14घं 22मि पहले
zaproxy preview#6

zaproxy

GitHubzaproxy/zaproxy
15.6k1 दिन पहले
wapiti preview#7

wapiti

GitHubwapiti-scanner/wapiti
1.9k1 महीना पहले
semgrep preview#8

semgrep

GitHubsemgrep/semgrep
16.2k4 दिन पहले
trivy preview#9

trivy

GitHubaquasecurity/trivy
37.4k1 दिन पहले
wazuh preview#10

wazuh

GitHubwazuh/wazuh
16.5k1 दिन पहले
नवीनतमप्रासंगिकतासबसे लोकप्रियहाल ही में अपडेट किया गया
650 परिणाम
milvus-auth-audit preview

milvus-auth-audit

GitHubqianlijaingshan/milvus-auth-audit

Milvus प्रमाणीकरण सुरक्षा जाँच स्क्रिप्ट: CVE-2025-64513 (sourceid बैकडोर) / CVE-2026-26190 (/expr कमज़ोर token) / आंतरिक पोर्ट 53100
authentication-authorizationvulnerability-scannersexploitation+4
3 महीने पहले
DjVul_StringAgg preview

DjVul_StringAgg

GitHubsecoba/djvul_stringagg

Django StringAgg SQL इंजेक्शन (CVE-2020-7471)
vulnerability-analysiscode-analysisweb-application-exploitation+2
26 साल पहले
CVE-2020-7471 preview

CVE-2020-7471

GitHubsncker/cve-2020-7471

CVE-2020-7471 StringAgg(delimiter) के माध्यम से संभावित SQL इंजेक्शन
vulnerability-analysisexploitationweb-application-exploitation+3
26 साल पहले
patch-CVE-2026-03200 preview

patch-CVE-2026-03200

GitHubgduma-phdata/patch-cve-2026-03200

CVE-2026-03200 के लिए तैनात पैच, जो Progress MOVEit में एक गंभीर SQL इंजेक्शन भेद्यता है, सत्यापन और तैनाती विवरण के साथ।

vulnerability-analysisdatabase-security
2 महीने पहले
CVE-2023-25157 preview

CVE-2023-25157

GitHubivanesk315/cve-2023-25157

स्थानीय GeoServer/PostGIS लैब जो OGC Filter SQL injection (CVE-2023-25157/25158) को असुरक्षित, पैच किए गए, और शमित A/B परीक्षण मोड के साथ…
vulnerability-scannersvulnerability-analysisexploitation+6
1 महीना पहले
DB_Audit_Research preview

DB_Audit_Research

GitHubmthamil107/db_audit_research

आत्म-पराजयकारी ऑडिट: एक पुनरुत्पादनीय लैब जो दर्शाती है कि निम्न-विशेषाधिकार वाली PostgreSQL भूमिका ट्रिगर-आधारित ऑडिटर को प्रतिवर्ती रूप से अंधा कर…

defensive-toolsexploitationpapers-research+4
2 महीने पहले
Azure preview

Azure

GitHuboffsecpierogi/azure

Azure सुरक्षा मूल्यांकन के लिए Bash और PowerShell स्क्रिप्ट्स, जिसमें IAM विशेषाधिकार वृद्धि, कंटेनर रजिस्ट्री शोषण, Key Vault एक्सपोज़र, Entra ID…

cloud-infrastructure-securityprivilege-escalationcontainer-security+8
13 महीने पहले
nosqli-flintcms preview

nosqli-flintcms

GitHubnisaruj/nosqli-flintcms

CVE-2018-3783 पर आधारित ब्लाइंड noSQL इंजेक्शन केस स्टडी लैब
vulnerability-analysisweb-application-exploitationctf+3
43 साल पहले
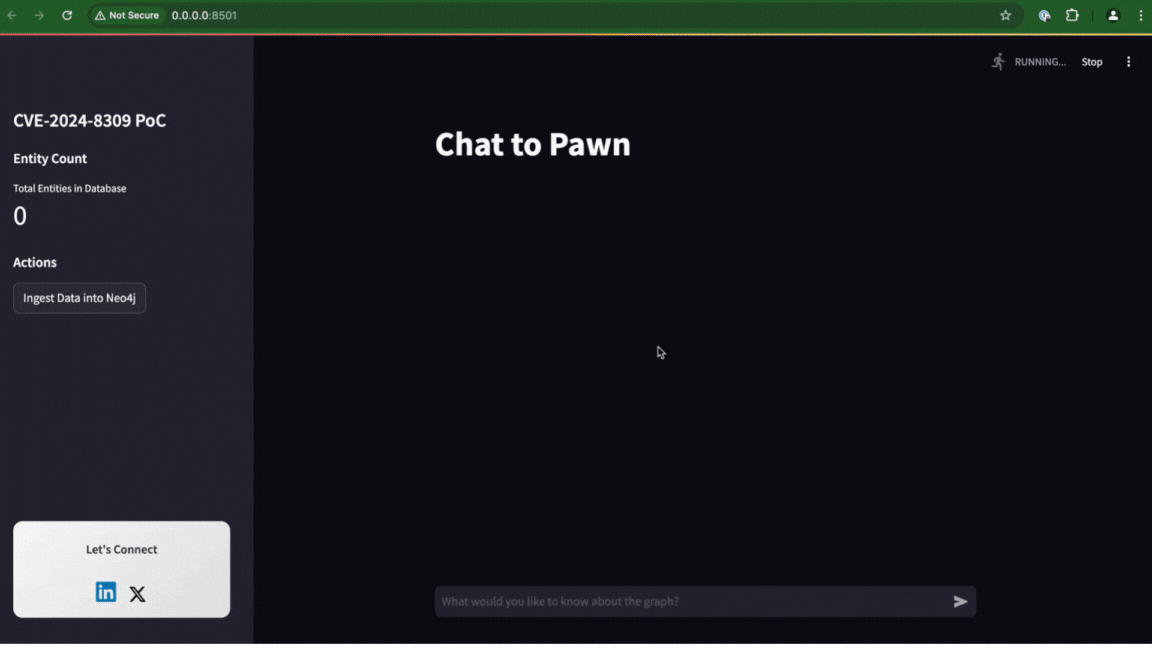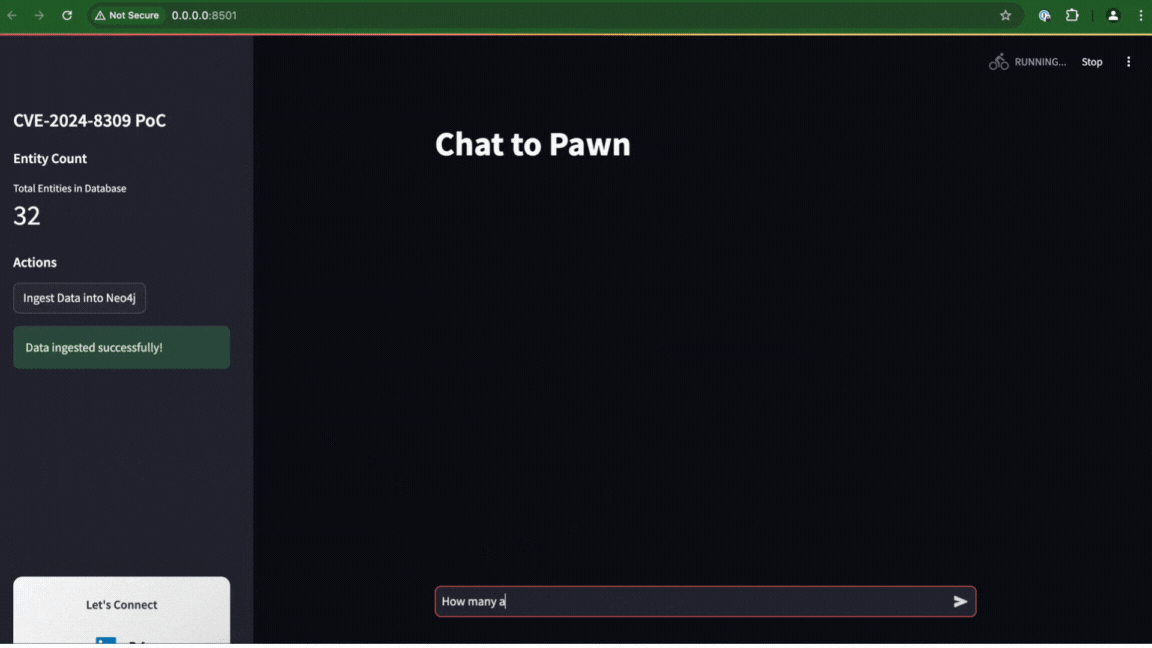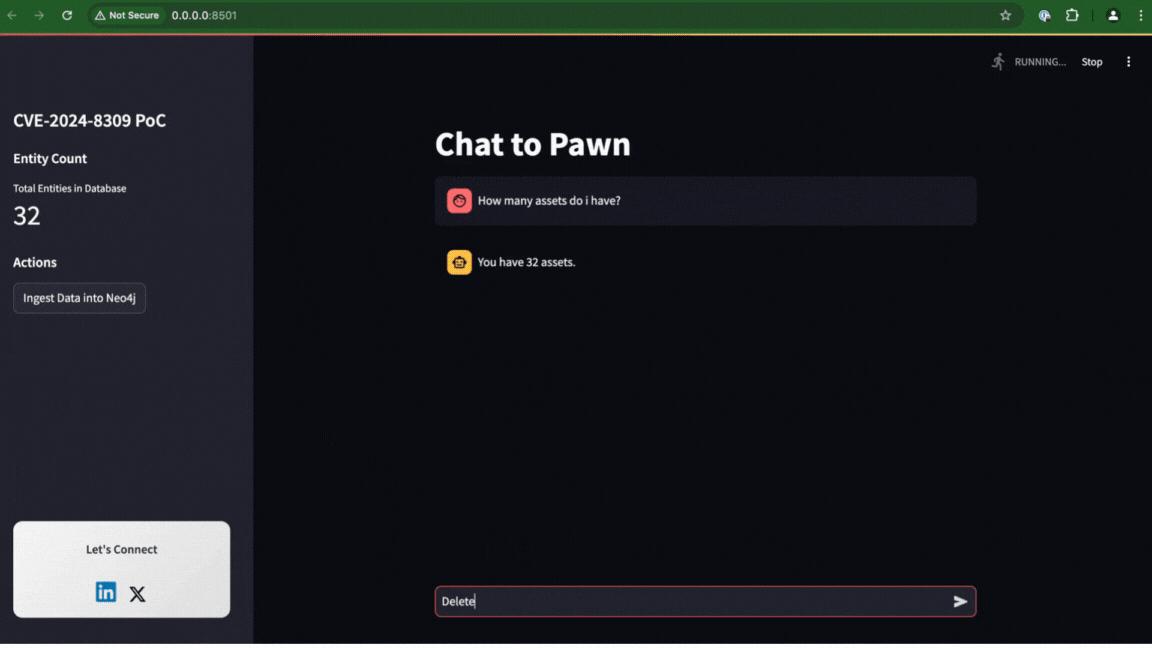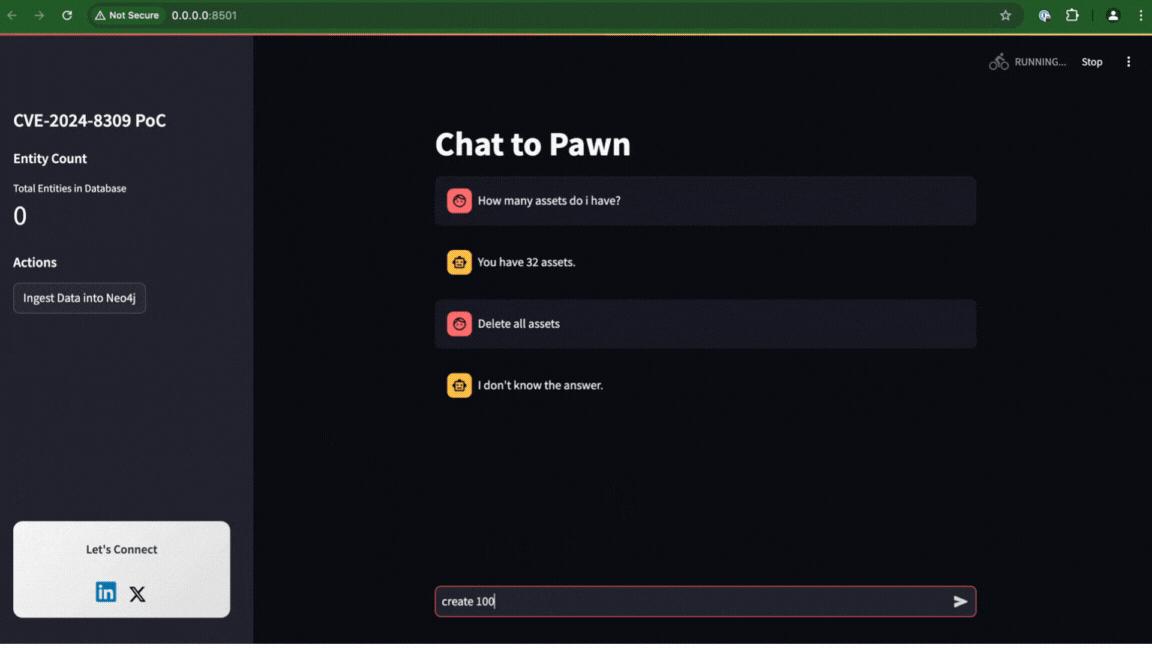
CVE-2024-8309 preview

CVE-2024-8309

GitHubliadlevy/cve-2024-8309

Langchain के GraphCypherQAChain में प्रॉम्प्ट इंजेक्शन प्रदर्शित करने वाला प्रूफ-ऑफ-कॉन्सेप्ट जो Neo4j डेटाबेस में SQL इंजेक्शन की ओर ले जाता है।…
vulnerability-analysisexploitationweb-application-exploitation+3
32 साल पहले
CVE-2025-46817 preview

CVE-2025-46817

GitHubdwisiswant0/cve-2025-46817

Redis Lua unpack पूर्णांक अतिप्रवाह (CVE-2025-46817) के लिए प्रूफ-ऑफ-कॉन्सेप्ट, जो Redis 8.2.1 पर स्टैक ब्लो-अप और संभावित RCE का प्रदर्शन करता है।

vulnerability-analysisexploitationweb-security+2
41 साल पहले
CVE-2021-24741 preview

CVE-2021-24741

GitHubdldygnl/cve-2021-24741

Support Board 3.3.3 में कई अनप्रमाणित SQL इंजेक्शन भेद्यताओं को प्रदर्शित करने वाला प्रूफ-ऑफ-कॉन्सेप्ट एक्सप्लॉइट, डेटाबेस निष्कर्षण के लिए…
vulnerability-analysisexploitationweb-application-exploitation+3
23 साल पहले
CVE-2022-40347_Intern-Record-System-phone-V1.0-SQL-Injection-Vulnerability-Unauthenticated preview

CVE-2022-40347_Intern-Record-System-phone-V1.0-SQL-Injection-Vulnerability-Unauthenticated

GitHubh4md153v63n/cve-2022-40347_intern-record-system-phone-v1.0-sql-injection-vulnerability-unauthenticated

CVE-2022-40347: इंटर्न रिकॉर्ड सिस्टम - 'phone', 'email', 'deptType' और 'name' SQL Injection (अनधिकृत)
vulnerability-analysisexploitationweb-application-exploitation+3
32 साल पहले
CVE-2026-11115-Database-Connection-String-Injection-via-Env-Variable preview

CVE-2026-11115-Database-Connection-String-Injection-via-Env-Variable

GitHubgeorge0papasotiriou/cve-2026-11115-database-connection-string-injection-via-env-variable

CVE-2026-11115 के लिए न्यूनतम Python प्रूफ-ऑफ-कॉन्सेप्ट, जो पर्यावरण चर और हमलावर-नियंत्रित PostgreSQL होस्ट्स पर पुनर्निर्देशन के माध्यम से डेटाबेस…
vulnerability-analysisexploitationpenetration-testing+3
3 महीने पहले
CVE-2022-21661-Demo preview

CVE-2022-21661-Demo

GitHubdaniel616/cve-2022-21661-demo

wordpress 5.8.2 में SQL इंजेक्शन भेद्यता का प्रदर्शन

vulnerability-analysisweb-application-exploitationweb-security+3
23 साल पहले
CVE-2023-31702 preview

CVE-2023-31702

GitHubsahiloj/cve-2023-31702

CVE-2023-31702 MicroWorld Technologies eScan प्रबंधन कंसोल संस्करण 14.0.1400.2281 में खोजी गई एक प्रमाणित SQL इंजेक्शन भेद्यता है।

vulnerability-analysisexploitationweb-application-exploitation+3
28 महीने पहले
supahunter preview

supahunter

GitHubproxydom/supahunter

स्वचालित अन्वेषण और शोषण ढाँचा गलत कॉन्फ़िगर किए गए Supabase उदाहरणों के लिए। इसमें स्कीमा गणना, Selenium-आधारित कुंजी निष्कर्षण, RLS बाईपास सत्यापन,…
privilege-escalationreconnaissancevulnerability-analysis+8
29 महीने पहले
PoC-CVE-2025-66224 preview

PoC-CVE-2025-66224

GitHubrichard-natan/poc-cve-2025-66224

CVE-2025-66224 के लिए प्रूफ-ऑफ-कॉन्सेप्ट एक्सप्लॉइट जो OrangeHRM में sendmail_path पैरामीटर में कमांड इंजेक्शन के माध्यम से रिमोट कोड एक्जीक्यूशन…
vulnerability-analysisexploitationweb-application-exploitation+4
210 महीने पहले
CVE-2024-42327_Zabbix_SQLI preview

CVE-2024-42327_Zabbix_SQLI

GitHubwatchdog1337/cve-2024-42327_zabbix_sqli

CVE-2024-42327 के लिए POC, जो Zabbix में user.get API Method के माध्यम से एक प्रमाणित SQL Injection है।


vulnerability-analysisexploitationweb-application-exploitation+3
31 साल पहले
पिछला1…171819…37अगला







