Skip to content
KitploitKITPLOIT
उपकरणएक्सप्लॉइटब्लॉग
Log in
जमा करें
उपकरणएक्सप्लॉइटब्लॉग
जमा करें

हैकिंग, पेनटेस्ट और साइबर सुरक्षा उपकरण आपके सुरक्षा शस्त्रागार के लिए!

Kitploit हैकिंग, साइबर सुरक्षा और पेंटेस्टिंग टूल्स की एक निर्देशिका है। कमजोरियों को खोजने, सिस्टम का विश्लेषण करने, परीक्षण को स्वचालित करने और अपनी सुरक्षा को मजबूत करने के लिए नवीनतम प्रोजेक्ट अपडेट खोजें।

फ़ीडसंपर्कगोपनीयता© 2026 Kitploit

टूल निर्देशिका

श्रेणियाँ

सभी श्रेणियाँ देखें
Loading categories
डेटाबेस सुरक्षा — पृष्ठ 16 | Kitploit
श्रेणियाँ

डेटाबेस सुरक्षा

डेटाबेस मूल्यांकन, SQL इंजेक्शन परीक्षण, ऑडिटिंग, एन्क्रिप्शन और गतिविधि निगरानी उपकरण।

Kitploit अनुशंसित

शीर्ष उपकरण

10 चयनित
sqlmap preview#1

sqlmap

GitHubsqlmapproject/sqlmap
38.2k1 दिन पहले
openvas-scanner preview#2

openvas-scanner

GitHubgreenbone/openvas-scanner
4.8k8घं 48मि पहले
nuclei preview#3

nuclei

GitHubprojectdiscovery/nuclei
30.4k18घं 2मि पहले
metasploit-framework preview#4

metasploit-framework

GitHubrapid7/metasploit-framework
38.8k6घं 46मि पहले
nmap preview#5

nmap

GitHubnmap/nmap
13.3k20घं 55मि पहले
zaproxy preview#6

zaproxy

GitHubzaproxy/zaproxy
15.6k1 दिन पहले
wapiti preview#7

wapiti

GitHubwapiti-scanner/wapiti
1.9k26 दिन पहले
semgrep preview#8

semgrep

GitHubsemgrep/semgrep
16.2k1 दिन पहले
trivy preview#9

trivy

GitHubaquasecurity/trivy
37.4k1 दिन पहले
wazuh preview#10

wazuh

GitHubwazuh/wazuh
16.5k2 दिन पहले
नवीनतमप्रासंगिकतासबसे लोकप्रियहाल ही में अपडेट किया गया
650 परिणाम
CVE-2025-14847 preview

CVE-2025-14847

GitHubjoshuavanderpoll/cve-2025-14847

CVE-2025-14847 (MongoBleed)

memory-forensicsvulnerability-analysisexploitation+3
310 महीने पहले
CVE-2026-78804_Dolibarr_authenticated_SQL_injection preview

CVE-2026-78804_Dolibarr_authenticated_SQL_injection

GitHubrepo4chu/cve-2026-78804_dolibarr_authenticated_sql_injection

प्रति-वेयरहाउस स्टॉक अलर्ट थ्रेशोल्ड (`seuil_stock_alerte`) सेट करने के लिए जिम्मेदार एक्शन उपयोगकर्ता-नियंत्रित इनपुट स्वीकार करता है और बाद में…

vulnerability-analysisexploitationscripting-automation+4
1 महीना पहले
CVE-2019-9193 preview

CVE-2019-9193

GitHubjhnhnck/cve-2019-9193

PostgreSQL के कुछ संस्करणों (9.3 - 11.7) में प्रमाणित रिमोट कोड निष्पादन (RCE) भेद्यता का शोषण करने के लिए डिज़ाइन किया गया PoC उपकरण
vulnerability-analysisexploitationpenetration-testing+2
1 महीना पहले
CVE-2026-72898 preview

CVE-2026-72898

GitHub34zy/cve-2026-72898

CVE-2026-72898 के लिए Python exploit, जो Metabase के password reset endpoint में एक unauthenticated SQL injection है जो admin accounts बनाता है और…
vulnerability-scannersvulnerability-analysisexploitation+6
1 महीना पहले
CVE-2025-70828 preview

CVE-2025-70828

GitHubxiaoxiaoranxxx/cve-2025-70828

Datart v1.0.0-rc.3 JDBC Connection String Injection से मनमाना फ़ाइल पढ़ना
vulnerability-analysisexploitationweb-application-exploitation+3
48 महीने पहले
CVE-2026-65761 preview

CVE-2026-65761

GitHubywh-jfellus/cve-2026-65761

CVE-2026-65761 के लिए प्रमाण-अवधारणा - EasyStore Pro में `filter_sortby` के माध्यम से अनधिकृत SQL इंजेक्शन
vulnerability-analysisweb-application-exploitationeducation+2
3 महीने पहले
CVE-2023-1454-EXP preview

CVE-2023-1454-EXP

GitHubshad0w0sec/cve-2023-1454-exp

JeecgBoot SQL(CVE-2023-1454)sqlmap इंजेक्शन काम न करने की स्थिति में इस स्क्रिप्ट का उपयोग किया जा सकता है।
vulnerability-analysisexploitationweb-application-exploitation+2
42 साल पहले
CVE-2026-65321-pyathena preview

CVE-2026-65321-pyathena

GitHubrahulreddykarne/cve-2026-65321-pyathena

DefaultParameterFormatter के माध्यम से PyAthena में SQL इंजेक्शन (CVE-2026-65321)
vulnerability-analysisexploitationcloud-security+2
2 महीने पहले
CVE-2026-41490 preview

CVE-2026-41490

GitHubromain-deperne/cve-2026-41490

DuckDB, Snowflake, BigQuery और DeltaLake एकीकरणों को प्रभावित करने वाले, गतिशील विभाजन कुंजियों के माध्यम से Dagster डेटाबेस I/O प्रबंधकों में…
vulnerability-analysisexploitationweb-application-exploitation+3
1 महीना पहले
CVE-2026-78070 preview

CVE-2026-78070

GitHubtoanln-cov/cve-2026-78070

plg_content_dpcalendar में ORDER BY Shortcode के माध्यम से SQL Injection — DPCalendar Free ≤ 10.11.2
vulnerability-analysisexploitationweb-application-exploitation+3
1 महीना पहले
CVE-2026-52887-NocoBase-SQLi-RCE preview

CVE-2026-52887-NocoBase-SQLi-RCE

GitHubbiitts/cve-2026-52887-nocobase-sqli-rce

CVE-2026-52887 — NocoBase SQL इंजेक्शन -> PostgreSQL-सुपरयूज़र RCE (myInAppChannels:list फ़िल्टर, CVSS 10.0). लेखक PoC + स्रोत विश्लेषण + डॉकर लैब.
vulnerability-analysiscode-analysisexploitation+4
2 महीने पहले
CVE-2021-3262 preview

CVE-2021-3262

GitHubl0lsec/cve-2021-3262

CVE-2021-3262 - TripSpark VEO Transportation / NovusEDU के editOEN पैरामीटर में ब्लाइंड SQL इंजेक्शन। बिना प्रमाणीकरण के, इंटरनेट पर उपलब्ध। पेलोड,…
vulnerability-analysisexploitationweb-application-exploitation+4
3 महीने पहले
CVE-2026-78837 preview

CVE-2026-78837

GitHubnabeelmkhan/cve-2026-78837

CVE-2026-78837 के लिए प्रूफ-ऑफ-कॉन्सेप्ट एक्सप्लॉइट, जो AppNitro MachForm v30 में एक अनप्रमाणित SQL इंजेक्शन है, जो क्राफ्टेड फ़िल्टर पैरामीटर के…
vulnerability-analysisexploitationweb-application-exploitation+2
1 महीना पहले
CVE-2024-32136 preview

CVE-2024-32136

GitHubxbz0n/cve-2024-32136

# CVE-2024-32136 के लिए प्रूफ-ऑफ-कॉन्सेप्ट एक्सप्लॉइट BWL Advanced FAQ Manager 2.0.3 में पोस्ट-ऑथेंटिकेटेड SQL इंजेक्शन, जो 'date_range' पैरामीटर के…
vulnerability-analysisexploitationweb-application-exploitation+3
32 साल पहले
CVE-2026-74251 preview

CVE-2026-74251

GitHubtoanln-cov/cve-2026-74251

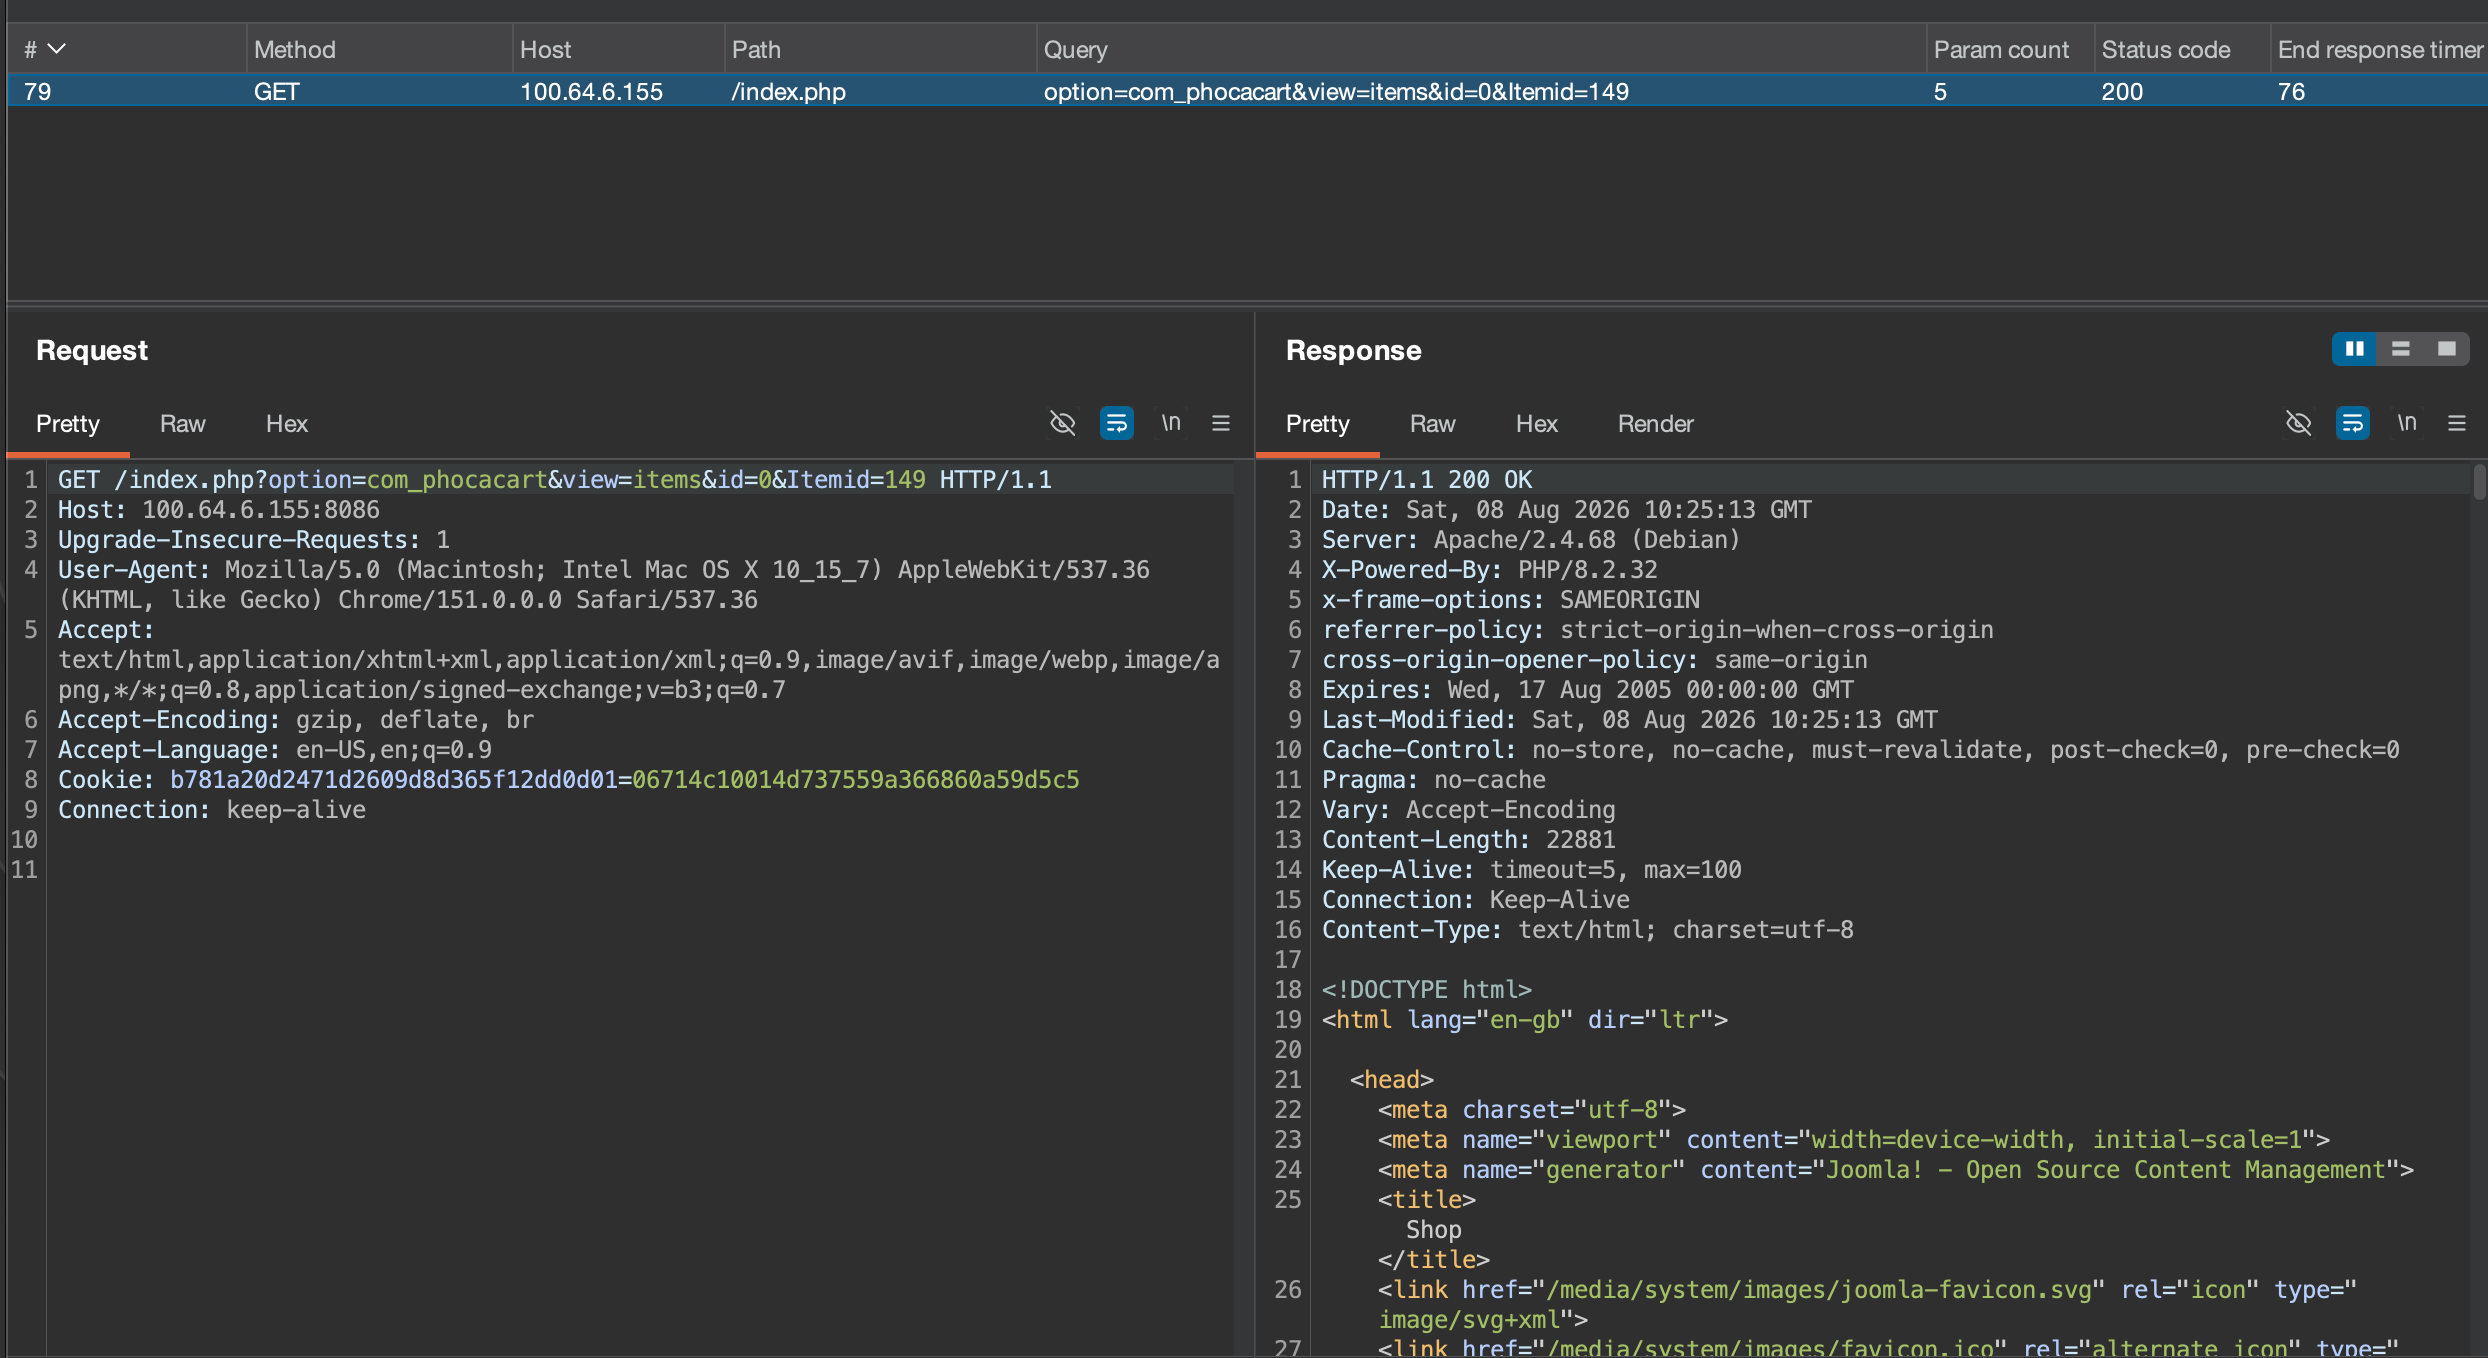
Phoca Cart में विशेषता फ़िल्टर के माध्यम से बिना प्रमाणीकरण के SQL Injection - CVSS 9.3
vulnerability-analysisexploitationweb-application-exploitation+3
2 महीने पहले
CVE-2025-70149-SQL-Injection preview

CVE-2025-70149-SQL-Injection

GitHubanusha-khan29/cve-2025-70149-sql-injection

सुरक्षा अनुसंधान परियोजना — SQL इंजेक्शन भेद्यता का शोषण और शमन
vulnerability-analysisweb-application-exploitationpenetration-testing+3
3 महीने पहले
CVE-2026-39113 preview

CVE-2026-39113

GitHub20000419/cve-2026-39113

एक विशेष रूप से तैयार किए गए SZ मान द्वारा ट्रिगर किए गए SQLite SQLAR heap-buffer-overflow के लिए एडवाइज़री और AddressSanitizer रिप्रोड्यूसर, जो…
vulnerability-analysiscode-analysisexploitation+2
2 महीने पहले
phpMyAdmin-CVE-2020-5504-Exploit preview

phpMyAdmin-CVE-2020-5504-Exploit

GitHubcerberusmrxi/phpmyadmin-cve-2020-5504-exploit

phpMyAdmin में CVE-2020-5504 के लिए अधिकृत SQL इंजेक्शन शोषण फ्रेमवर्क, जिसमें स्वचालित डेटाबेस एन्यूमरेशन, ब्लाइंड इंजेक्शन, प्रॉक्सी समर्थन, और…


reconnaissancevulnerability-scannersexploitation+5
2 महीने पहले
पिछला1…151617…37अगला