
 #1
डेटाबेस मूल्यांकन, SQL इंजेक्शन परीक्षण, ऑडिटिंग, एन्क्रिप्शन और गतिविधि निगरानी उपकरण।
Kitploit अनुशंसित
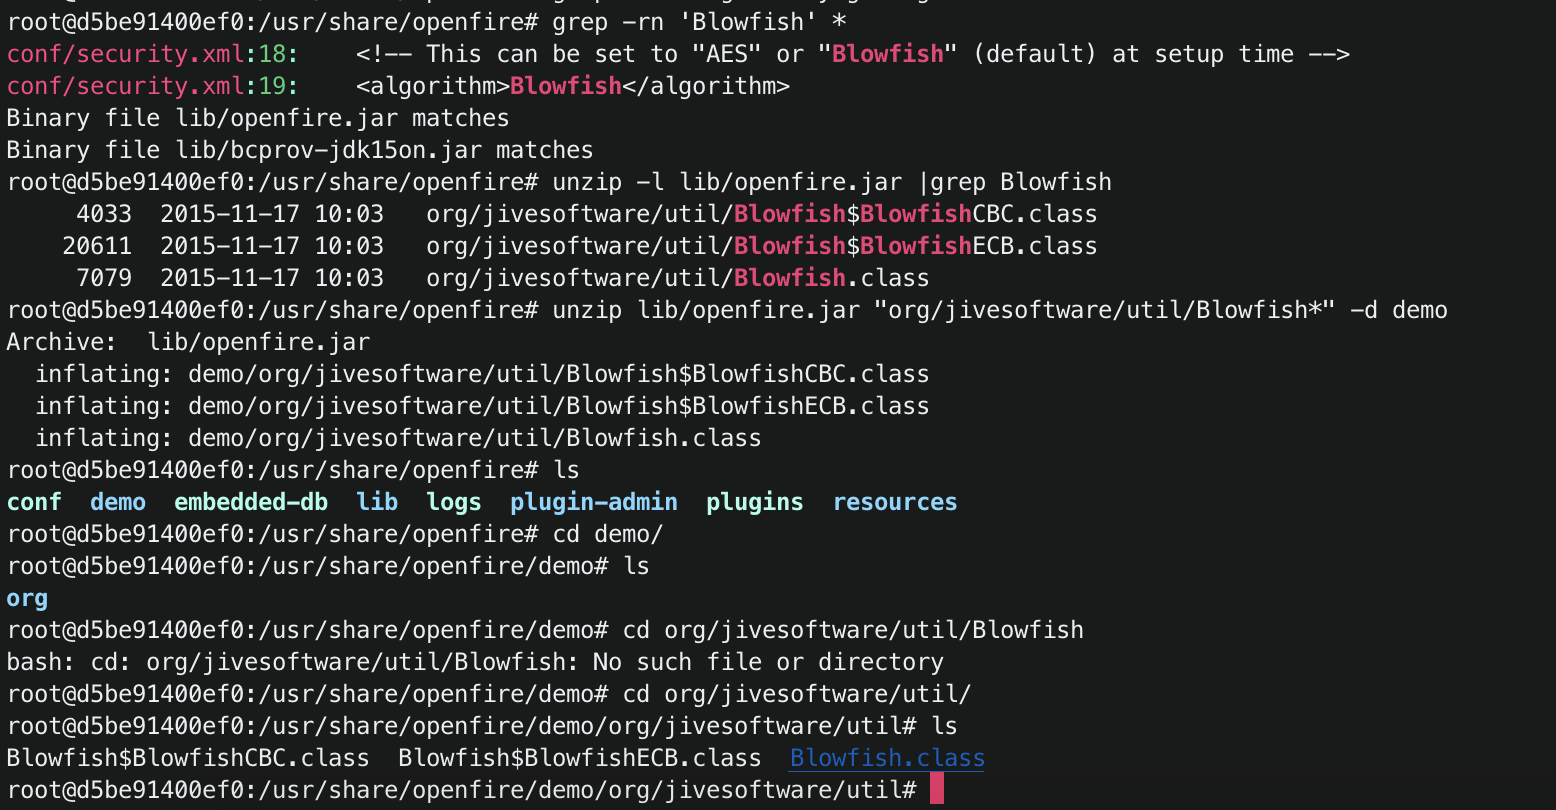
 jas502n/openfire_decrypt
OpenFire प्रशासन खाता पासवर्ड डिक्रिप्शन
 shanika04/cp30_xxe_partial_fix
CVE-2018-20433 और CVE-2019-5427 के बीच का संस्करण
 stampery/mongoaudit
🔥 एक शक्तिशाली MongoDB ऑडिटिंग और पेनटेस्टिंग टूल 🔥
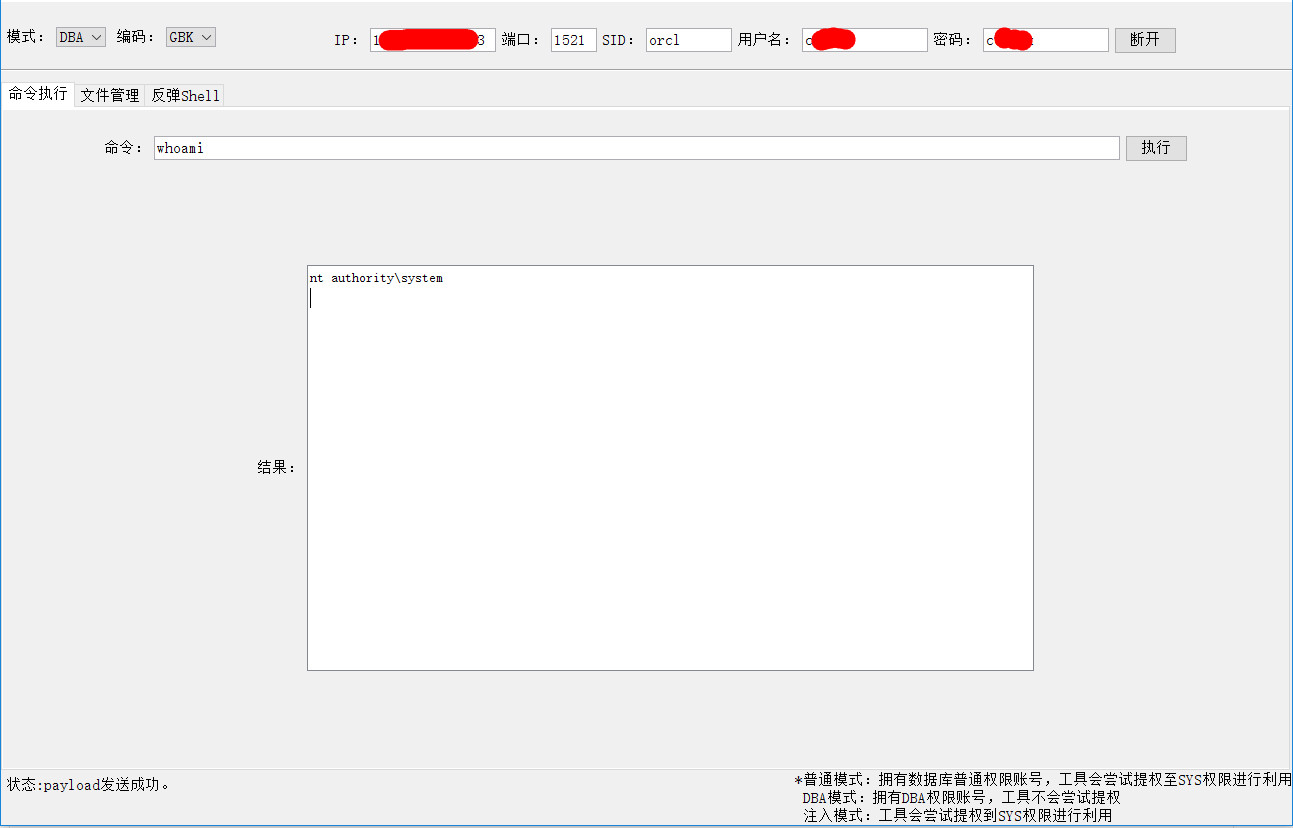 jas502n/oracleshell
Oracle डेटाबेस कमांड निष्पादन
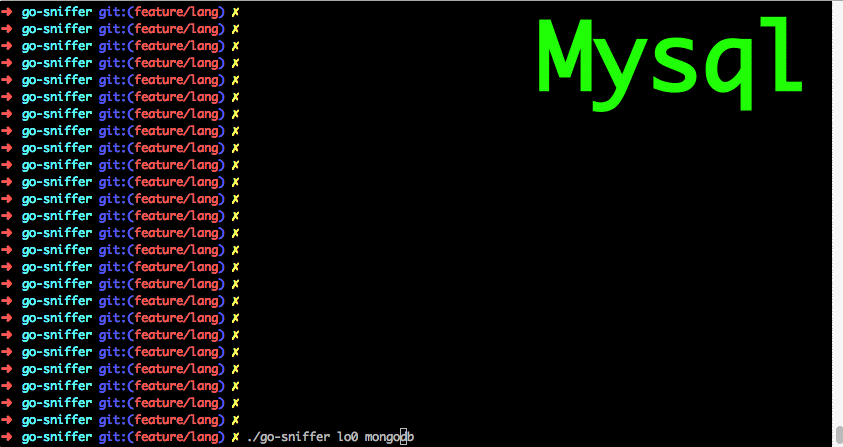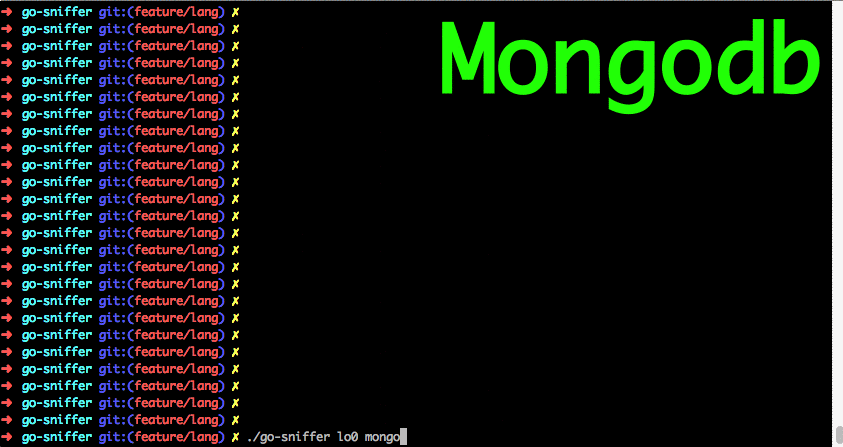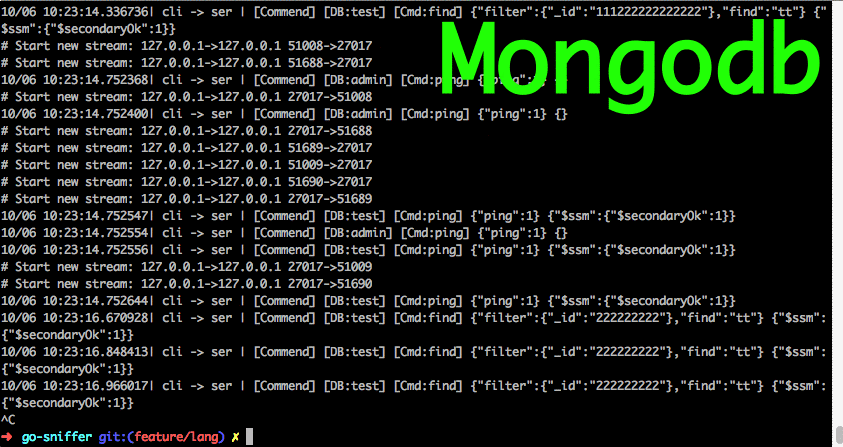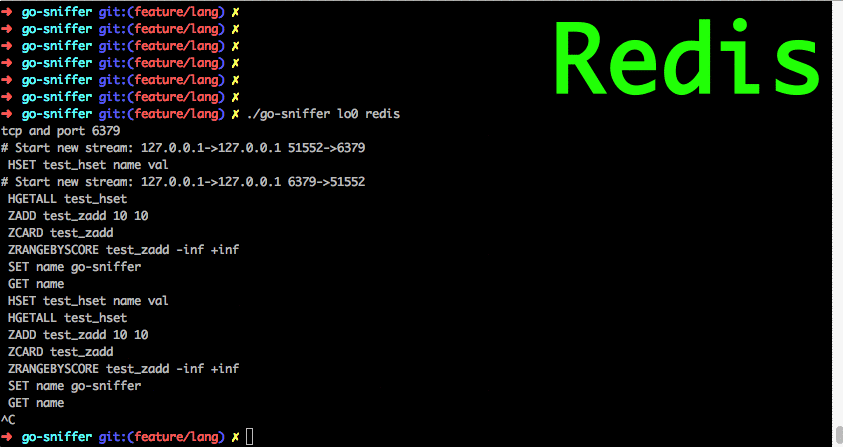 40t/go-sniffer
🔎 mysql, redis, http, mongodb आदि प्रोटोकॉल को स्निफ़ करना और पार्स करना। प्रोजेक्ट में डेटाबेस अनुरोधों को पैकेट कैप्चर करके इंटरसेप्ट करें और…
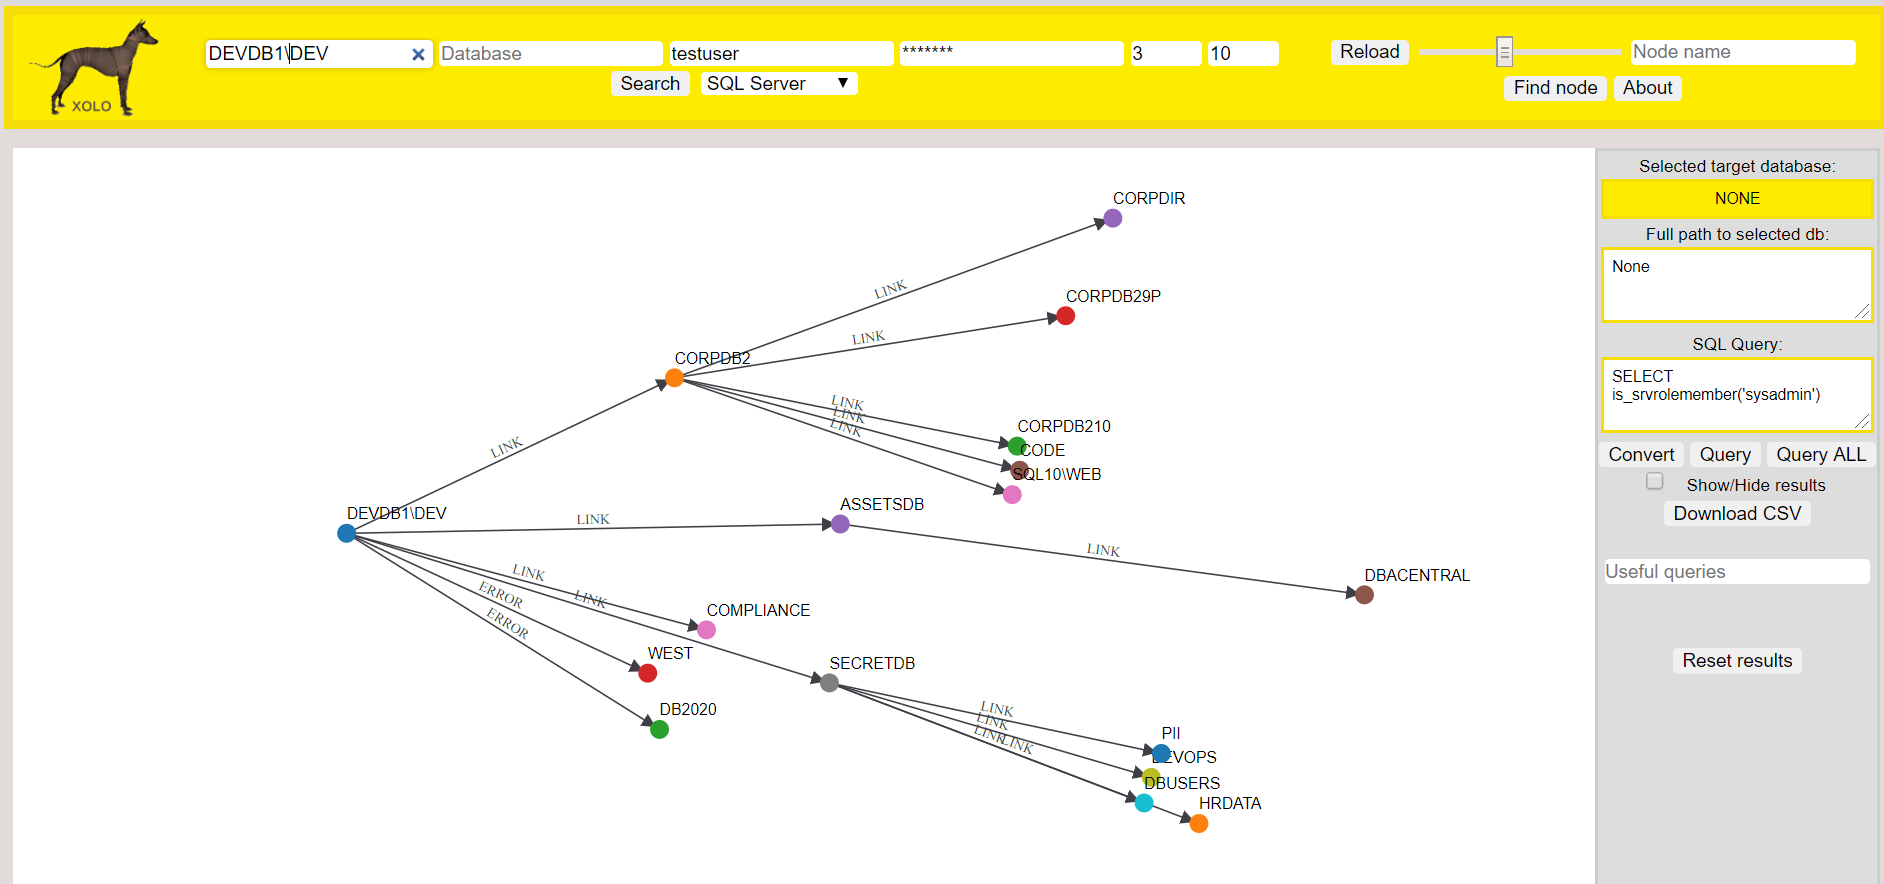 etlownoise/xolo
SQL सर्वर लिंक्स को क्रॉल करने, विज़ुअलाइज़ करने और उनके साथ इंटरैक्ट करने का उपकरण, जो d3 ग्राफ में दिखाया गया है, ताकि आपकी…
 areaventuno/exploit-joomla
एक सरल एक्सप्लॉइट जो CVE-2015-7297, CVE-2015-7857 और CVE-2015-7858 का फ़ायदा उठाकर db के पासवर्ड के साथ उपयोगकर्ताओं को सूचीबद्ध करता है।
 fsecurelabs/n1qlmap
यह उपकरण N1QL इंजेक्शन कमजोरियों का फायदा उठाकर Couchbase डेटाबेस से डेटा चुराता है।
 victomteng1997/cve-2020-7471-time_blind_sqli-
CVE-2020-7471 के लिए शोषण: Django के PostgreSQL JSONField में time-based blind SQL injection, जो crafted queries के माध्यम से डेटा निकालने में सक्षम…
 murataydemir/cve-2016-2386
[CVE-2016-2386] SAP NetWeaver AS JAVA UDDI Component SQL Injection
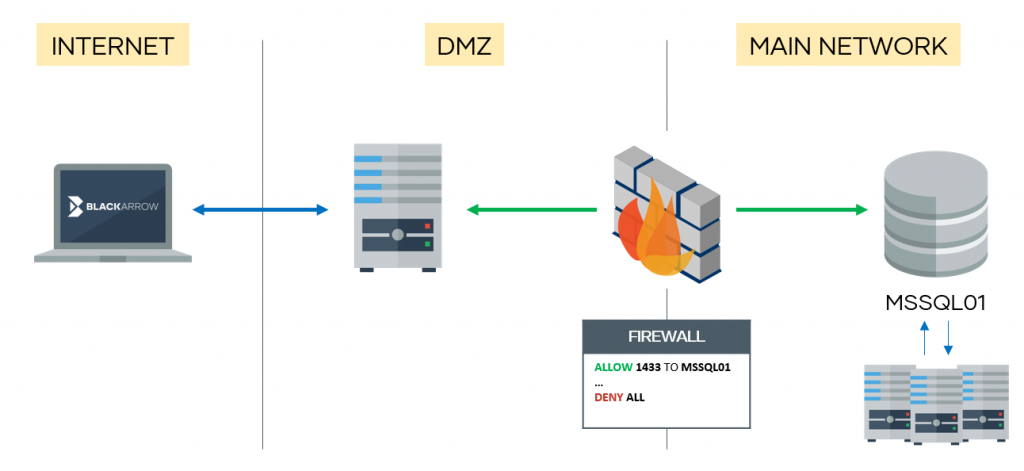 blackarrowsec/mssqlproxy
mssqlproxy एक टूलकिट है जिसका उद्देश्य प्रतिबंधित वातावरणों में एक समझौता किए गए Microsoft SQL Server के माध्यम से सॉकेट पुन: उपयोग द्वारा पार्श्व…
 pratikshad19/cve-2020-15052
Artica Proxy 4.30.000000 से पहले का Community Edition SQL Injection की अनुमति देता है।
 woj-ciech/leaklooker
खुले डेटाबेस खोजें - Binaryedge.io द्वारा संचालित
 cyberharsh/oracle-mysql-cve-2012-2122
CVE-2012-2122 MySQL/MariaDB प्रमाणीकरण बाईपास भेद्यता के लिए Docker-आधारित शोषण वातावरण। गलत क्रेडेंशियल्स के साथ लॉगिन की अनुमति देने वाले पासवर्ड…
 citcheese/odbparser
OSINT उपकरण जो केवल उन खुले Elasticsearch और MongoDB निर्देशिकाओं को खोजने, पार्स करने और डंप करने के लिए है जिनमें वह डेटा है जिसके उजागर होने की…
 al1ex/rogue-mysql-server
रोग-मायएसक्यूएल-सर्वर
 jas502n/database-druid
द्रुइड_डिकोड
 sncker/cve-2020-7471
CVE-2020-7471 StringAgg(delimiter) के माध्यम से संभावित SQL इंजेक्शन








