
 #1
डेटाबेस मूल्यांकन, SQL इंजेक्शन परीक्षण, ऑडिटिंग, एन्क्रिप्शन और गतिविधि निगरानी उपकरण।
Kitploit अनुशंसित
 security-n/cve-2021-39379
CVE-2021-39379 के लिए प्रूफ-ऑफ-कॉन्सेप्ट एक्सप्लॉइट, जो openSIS 8.0 में ResetUserInfo.php के password_stn_id पैरामीटर के माध्यम से SQL इंजेक्शन…
 jptr218/mysql_dos
CVE-2017-3599 के साथ MySQL सर्वरों को क्रैश करने का एक उपकरण
 magichk/cve-2021-22146
CVE-2021-22146 के लिए PoC एक्सप्लॉइट जो आंतरिक पेनेट्रेशन परीक्षणों के दौरान Elastic ECE डेटाबेस (संस्करण 7.10.0 से 7.13.3) को डंप करता है।
 hydragyrum/cve-2019-20933
InfluxDB प्रमाणीकरण बाईपास (CVE-2019-20933) के लिए प्रूफ-ऑफ-कॉन्सेप्ट एक्सप्लॉइट क्लाइंट। खाली JWT साझा रहस्य का उपयोग करके कमजोर InfluxDB इंस्टेंस…
 neko-chanqwq/cve-2020-9483
SQL Injection भेद्यता (CVE-2020-9483, Apache SkyWalking) का PoC
 emad-almousa/cve-2021-2173
CVE-2021-2173 के लिए प्रूफ-ऑफ-कॉन्सेप्ट शोषण, टूटे हुए PDB अलगाव के माध्यम से Oracle डेटाबेस मेटाडेटा एक्सपोज़र प्रदर्शित करता है। तकनीकी विवरण और…
 huzaifakhan771/cve-2020-7471-django
PostgreSQL के साथ Django में SQL इंजेक्शन भेद्यता के लिए PoC, जो Django 1.11 (1.11.28 से पहले), 2.2 (2.2.10 से पहले) और 3.0 (3.0.3 से पहले) में पाया…
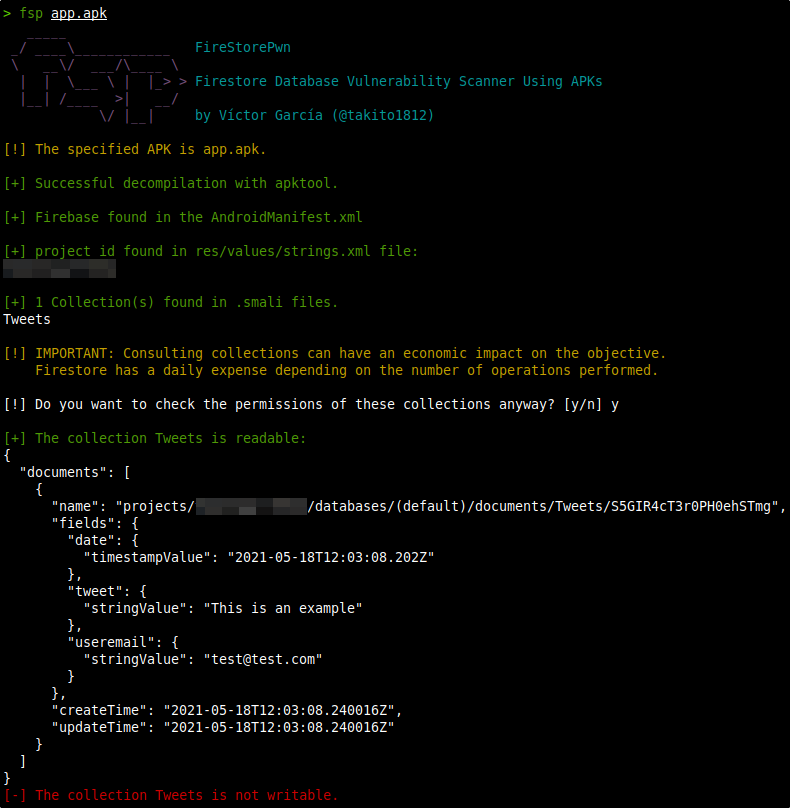 takito1812/firestorepwn
fsp - APKs का उपयोग करके Firestore डेटाबेस भेद्यता स्कैनर
 gnosticplayers/solr-grab
Apache Solr इंस्टेंस के क्वेरीज़ को उपयोगकर्ता नाम और पासवर्ड के साथ या बिना चुराएं।
 ssst0n3/cve-2021-31856
CVE-2021-31856 की विस्तृत रिपोर्ट PoC और कोड विश्लेषण के साथ, जो Meshery के पैटर्न फ़ाइल API में SQL इंजेक्शन भेद्यता है, जो अनप्रमाणित डेटा…
 wkjung0624/cve-2019-9193
PostgreSQL रिमोट कोड निष्पादन
 adityaks/strafer
Strafer: Elasticsearch इंस्टेंस में संभावित संक्रमणों का पता लगाने का एक उपकरण।
 security-avs/-cve-2021-26904
LMA ISIDA Retriever 5.2 SQL इंजेक्शन की अनुमति देता है
 emad-almousa/cve-2020-2978
CVE-2020-2978 के लिए प्रूफ-ऑफ-कॉन्सेप्ट शोषण Oracle RMAN ऑडिट तालिका पॉइंट-इन-टाइम रिकवरी बाईपास को लक्षित करता है, जो अनधिकृत डेटाबेस एक्सेस सक्षम…
 shanika04/apache_skywalking
CVE-2020-9483 OR CVE-2020-13921
 shanika04/hibernate-orm
CVE-2019-14900
 shanika04/dashbuilder
CVE-2016-4999
 tempuss/ctf_cve-2020-7471
CTF चुनौती जो CVE-2020-7471 का शोषण करती है, PostgreSQL StringAgg में Django SQL इंजेक्शन भेद्यता, Docker सेटअप और एक्सप्लॉइट स्क्रिप्ट के साथ।








