#1
फाइल रिकवरी, डिस्क रिकवरी, हटाए गए डेटा की बहाली और फोरेंसिक कार्विंग उपकरण।
Kitploit अनुशंसित

 google/timesketch
इंसिडेंट रिस्पॉन्स और DFIR जांच में सहायता के लिए इवेंट लॉग को इन्जेस्ट करने, खोजने और एनोटेट करने हेतु सहयोगी फॉरेंसिक टाइमलाइन विश्लेषण प्लेटफ़ॉर्म।
 sleuthkit/sleuthkit
फोरेंसिक लाइब्रेरी और CLI टूलकिट जो डिस्क एवं फ़ाइल सिस्टम इमेज़ का विश्लेषण करने, हटाए गए डेटा को पुनर्प्राप्त करने, टाइमलाइन तैयार करने और हैश के…
cgsecurity/testdiskखोए हुए विभाजनों को पुनर्प्राप्त करता है और बूट सेक्टरों की मरम्मत करता है; क्षतिग्रस्त डिस्क और फाइल सिस्टम से डेटा रिकवरी और फोरेंसिक उपयोग के लिए…
 securityronin/memory-forensic
किसी भी मेमोरी डंप की जांच करें। छिपी हुई चीज़ें ढूंढें। एक ही स्टैटिक Rust बाइनरी से Linux + Windows कर्नेल फोरेंसिक — Python की आवश्यकता नहीं।
 cherojeong/extundelete
ext3 और ext4 फ़ाइलसिस्टम से गलती से मिटाई गई फ़ाइलों को पुनर्स्थापित और पुनर्प्राप्त करें, फोरेंसिक और डेटा-हानि बहाली के लिए inode स्कैनिंग और ब्लॉक…
 gnu-mirror-unofficial/ddrescue
क्षतिग्रस्त या विफल हो रहे स्टोरेज डिवाइसों से डेटा कॉपी करता है, रीड एरर को संभालता है, और जितना संभव हो उतना डेटा पुनर्प्राप्त करने के लिए कुशल…
 rockwellshah/filekey
ऑफ़लाइन, ओपन-सोर्स वेब ऐप जो passkey-आधारित फ़ाइल एन्क्रिप्शन और साझाकरण के लिए है। AES-256-GCM/HPKE, कोई क्लाउड नहीं, कोई खाते नहीं; सार्वजनिक Share…
 keerthivasan-sankar/secure-vault-for-commercial
फ़ाइलों के लिए सुरक्षित वॉल्ट
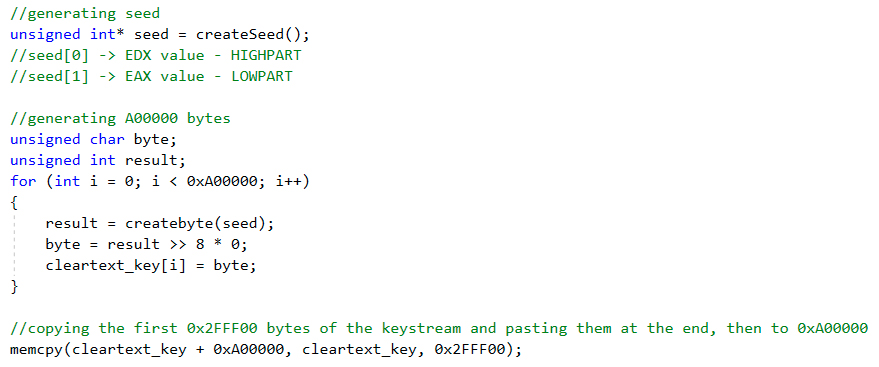 reecdeep/hivev5_keystream_decryptor
बुरे लोगों द्वारा बुरी चीज़ें
 threatlabz/tools
Zscaler ThreatLabz Threat Intelligence टीम द्वारा विकसित उपकरण
 jschicht/logfileparser
NTFS पर $LogFile के लिए पार्सर
 sleuthkit/autopsy
Autopsy® एक डिजिटल फोरेंसिक प्लेटफ़ॉर्म और The Sleuth Kit® तथा अन्य डिजिटल फोरेंसिक टूल्स के लिए ग्राफिकल इंटरफ़ेस है। इसका उपयोग कानून प्रवर्तन,…
 kfallahi/underlaycopy
PowerShell टूलकिट जो MFT पार्सिंग और रॉ डिस्क रीड के माध्यम से लॉक की गई Windows फ़ाइलों (SAM, SYSTEM, NTDS, ...) को निकालता है।
 3gstudent/ntfsdump
किसी NTFS विभाजित वॉल्यूम से रॉ वॉल्यूम को पढ़कर और NTFS संरचनाओं को पार्स करके एक फ़ाइल की प्रतिलिपि बनाने के लिए उपयोग करें।
 reecdeep/hivev5_file_decryptor
हाइव v5 फ़ाइल डिक्रिप्शन एल्गोरिदम
 jas502n/010-editor-template
010 एडिटर के लिए बाइनरी टेम्पलेट रिपॉजिटरी, जो 200+ फॉर्मेट्स में एक्ज़ीक्यूटेबल्स, फाइलसिस्टम इमेजेस, रजिस्ट्री हाइव्स और फोरेंसिक आर्टिफैक्ट्स को…
 nccgroup/untrue
Tool for checking passwords against TrueCrypt encrypted volumes and disks, and/or decrypting the data.
 nccgroup/zipdefrag
Recon Montreal 2018 में प्रस्तुत किया गया