
 #1

 digital-dev/keepass-triggerless
KeePass 2.53.1 जिसमें से ECAS ट्रिगर सिस्टम हटाया गया है, CVE-2023-24055 का निवारण करता है
 cado-security/rip_raw
Rip Raw समझौता किए गए Linux सिस्टम की मेमोरी का विश्लेषण करने के लिए एक छोटा उपकरण है।
 carmaa/interrogate
Interrogate एक प्रूफ-ऑफ-कॉन्सेप्ट उपकरण है जो बाइनरी सामग्री में क्रिप्टोग्राफ़िक कुंजियों की पहचान के लिए है (लक्षित ऑपरेटिंग सिस्टम की परवाह किए…

 c-sprinks/bitlocker-bypass-research
BitLocker पूर्ण-डिस्क एन्क्रिप्शन बायपास अनुसंधान CVE-2023-21563 (BitPixie) का उपयोग करके। कार्यप्रणाली, एक्सप्लॉइट श्रृंखला, और रक्षात्मक अनुशंसाएँ।
 elevenpaths/metashield-clean-up-sdk-python
फ़ाइलों (PDF, Office, छवियाँ) से छिपे मेटाडेटा को हटाने के लिए Python SDK, स्वचालित सफाई वर्कफ़्लो के माध्यम से गोपनीयता की रक्षा और डेटा लीकेज को…
 politoinc/xwfacropalypse
X-Ways Acropalypse extension सामान्य इमेजेस में CVE-2023-21036 का पता लगाता है
 jschicht/logfileparser
NTFS पर $LogFile के लिए पार्सर
 iqbaalilmii/acropalypse-reconstructor
एक हल्का CLI टूल जो Acropalypse (CVE-2023-21036 और CVE-2023-28303) के प्रति संवेदनशील क्रॉप की गई छवियों का पता लगाने और पुनर्निर्माण करने के लिए…
 trimstray/reload.sh
अपने चल रहे GNU/Linux वितरण से सिस्टम को मिटाएं, पुनर्स्थापित करें या बहाल करें। SSH के माध्यम से, बिना रीबूट किए।
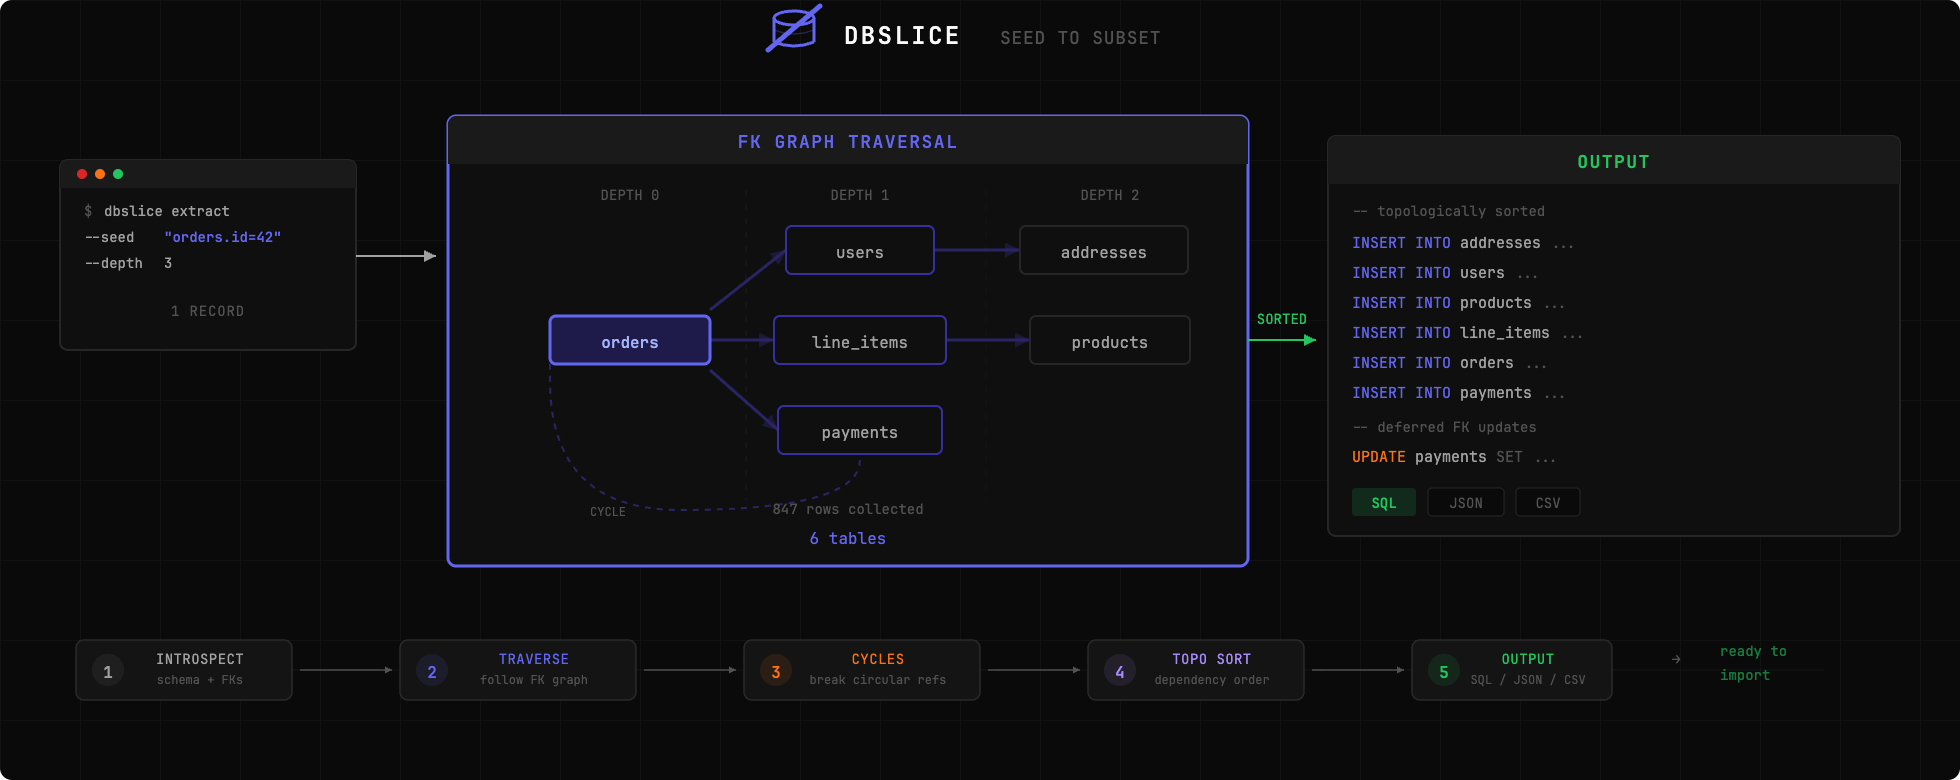 nabroleonx/dbslice
अपने उत्पादन डेटाबेस का एक टुकड़ा निकालें ताकि स्थानीय रूप से बगों को पुनरुत्पादित किया जा सके। dbslice को एक रिकॉर्ड पर इंगित करें, यह foreign keys…
 elkirrs/dumper
CLI यूटिलिटी एन्क्रिप्टेड डेटाबेस बैकअप (PostgreSQL, MySQL, MongoDB) बनाने के लिए, जिसमें मल्टीपल स्टोरेज बैकएंड (SFTP, S3, Azure), SSH कुंजियाँ, और…
 4n6ist/usn_analytics
यह सिर्फ UsnJrnl (USN Journal Records/Change Journal Records) पार्सर नहीं है।
 litneet64/etherblob-explorer
Ethereum Blockchain नेटवर्क पर ब्लॉब फ़ाइलों को खोजें और निकालें
 qixils/anticropalypse
aCropalypse भेद्यता (CVE-2023-21036, CVE-2023-28303) को कम करने के लिए Discord बॉट, जो पूर्वव्यापी रूप से कमजोर छवियों को हटाता है
 notaswe/gocropalypse
CVE-2023-21036 का Go में पता लगाना
 enferex/pdfresurrect
विश्लेषण करें और वर्तमान pdf से पुराने "छिपे हुए" संस्करणों को निकालने में सहायता करें।
 infobyte/cve-2023-21036
Acropalypse Now - CVE-2023-21036 के लिए पहचान और स्वच्छीकरण








