
 #1
समझौता किए गए सिस्टम से संवेदनशील डेटा को बिना पता लगाए निकालने के उपकरण।
Kitploit अनुशंसित
 l0lsec/cve-2021-26837
CVE-2021-26837 - HelpSystems/Fortra DeliverNow के SearchTextbox पैरामीटर में SQL इंजेक्शन। पेलोड, एनोटेटेड अनुरोध और साक्ष्य। संस्करण 1.2.18 में ठीक…
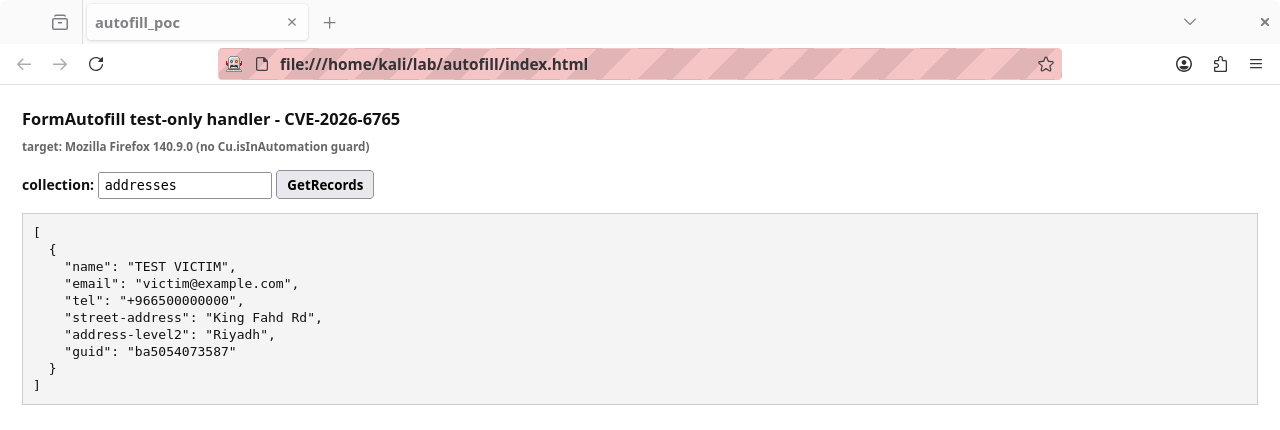 defineid/skeletonkey
CVE-2026-6765, केवल परीक्षण Firefox में उजागर FormAutofill हैंडलर
 0xdak/cve-2026-69083_exploit
CVE-2026-69083 के लिए Python PoC, जो SiYuan के एसेट-कंटेंट खोज एंडपॉइंट में एक बिना प्रमाणीकरण वाला SQL इंजेक्शन है। अनुक्रमित एसेट और संलग्न SQLite…
 sectestannaquinn/grassmarlin-cve-2026-6807-xxe-poc
CISA द्वारा नए CVE के प्रकटीकरण के आधार पर रिवर्स इंजीनियर किया गया
 1amunvalid/cve-2025-10951
CVE-2025-10951 के लिए प्रूफ-ऑफ-कॉन्सेप्ट जाँचकर्ता, जो ml-logger में एक बिना प्रमाणीकरण वाला पाथ ट्रैवर्सल है, जो /glob और /stream एंडपॉइंट्स के…
 george0papasotiriou/cve-2026-3333-dns-rebinding-to-steal-cloud-metadata
Python एक्सप्लॉइट CVE-2026-3333 के लिए है जो DNS रीबाइंडिंग का प्रदर्शन करता है ताकि SSRF-संवेदनशील वेब ऐप के माध्यम से क्लाउड मेटाडेटा तक पहुंचा जा…
 alpernae/cve-2024-40422
# CVE-2024-40422 के लिए Python कार्यान्वयन/PoC Devika v1 के /api/get-browser-snapshot एंडपॉइंट में एक गंभीर डायरेक्टरी ट्रैवर्सल भेद्यता का शोषण…
 34zy/apt-backpack
cve-2019-11510, cve-2019-19781, cve-2020-5902, cve-2021-1497, cve-2021-20090, cve-2021-22006, cve-2021-22205, cve-2021-26084,…
 cenobyte-vincit/slot2
यूईएफआई GRUB2 बूटकिट जो NVRAM बूट विकल्प के माध्यम से एक प्री-बूट नेटवर्क्ड इम्प्लांट स्थापित करता है, UKI को चेनलोड करता है, dracut पेलोड निष्पादित…
 george0papasotiriou/cve-2026-11111-toctou-in-file-permission-check-before-open
Flask में TOCTOU फ़ाइल-अनुमति दौड़ के लिए शैक्षणिक CVE PoC; चेक-ओपन विंडो के दौरान सिमलिंक प्रतिस्थापन का उपयोग करके संवेदनशील फ़ाइलों को उजागर करता…
 squeeze440/zotlit-poc
PoC — ZotLit में attachment import अनुमोदित न किए गए स्थानीय पथों से फ़ाइलें कॉपी करता है (GHSA-4qh7-66xv-h329, CVE-2026-87000, CVSS 5.5)।

 toxy4ny/bl00dym4ry
साइबर सुरक्षा प्रशिक्षण के लिए शैक्षिक ट्रोजन सिम्युलेटर, जो जागरूकता बढ़ाने हेतु सोशल इंजीनियरिंग, सिस्टम रिकॉनिसेंस, एंटी-सैंडबॉक्स एवेज़न और डेटा…
 pugazhendii22/keepass-exfil-forensics
TryHackMe DFIR चुनौती के लिए नेटवर्क फोरेंसिक राइटअप + टूलिंग: PCAP ट्रैफ़िक से hex→Base64→XOR एक्सफ़िलट्रेशन श्रृंखला को रिवर्स करता है, फिर…
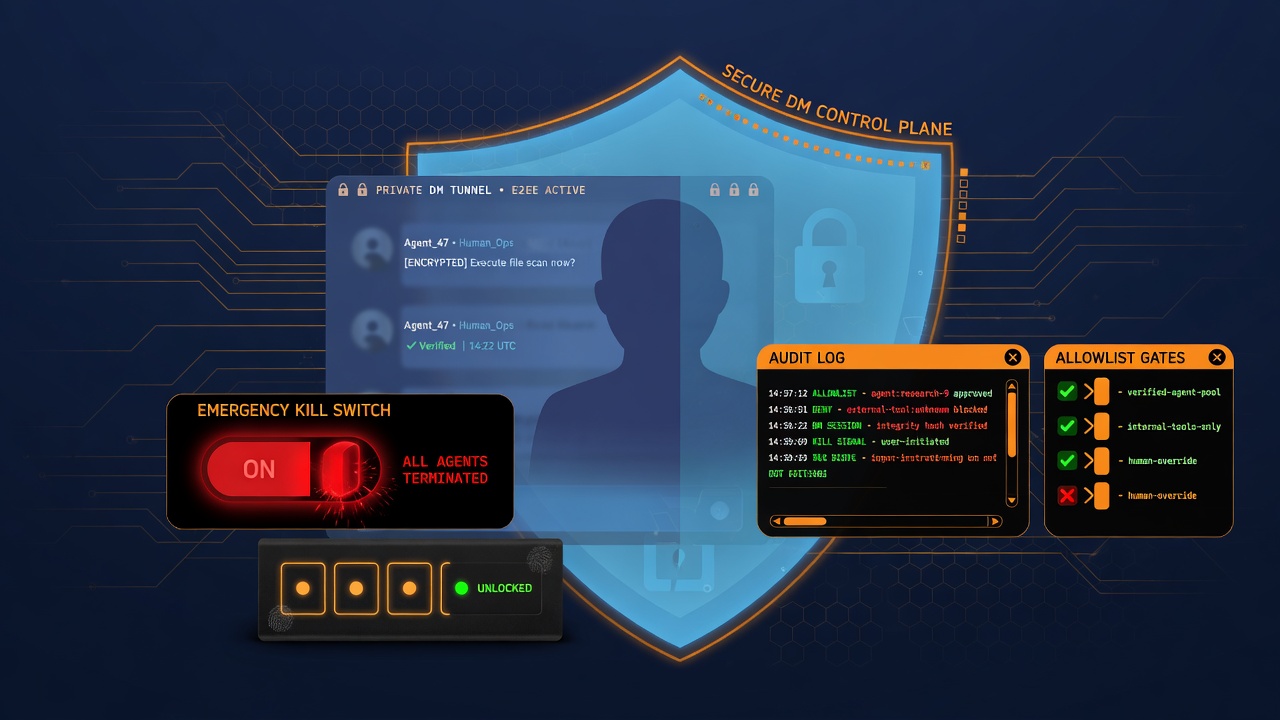 wattocyber/agentic-dm-gateway
LLM एजेंटों के लिए सुरक्षा नियंत्रण विमान: अनुमत सूचियाँ, स्वामी किल स्विच, पिन सत्र, दर सीमाएँ, प्रॉम्प्ट-इंजेक्शन पहचान, और गुप्त जानकारी के रिसाव…
 nxploited/cve-2025-7401
वर्डप्रेस के लिए प्रीमियम आयु सत्यापन / प्रतिबंध <= 3.0.2 - बिना प्रमाणीकरण के मनमानी फ़ाइल पढ़ना और लिखना
 missaels235/poc-cve-2025-24104-py
प्रूफ-ऑफ-कॉन्सेप्ट Python स्क्रिप्ट जो iOS फ़ाइल एक्सफिल्ट्रेशन को डिवाइस बैकअप रिस्टोरेशन में मैलिशियस सिमलिंक के माध्यम से प्रदर्शित करती है, जो…
 thestingr/cve-2024-36991-tool
यह बाइनरी POC, CVE-2024-36991 के शोषण को स्वचालित करता है, कमजोर Splunk इंस्टेंस पर तैयार किए गए curl अनुरोध भेजकर। यह संवेदनशील फ़ाइलें प्राप्त करता…








