
 #1
समझौता किए गए सिस्टम से संवेदनशील डेटा को बिना पता लगाए निकालने के उपकरण।
Kitploit अनुशंसित
 1d8/spybrowse
कुछ ब्राउज़र कॉन्फ़िग फ़ाइलों (इतिहास, प्राथमिकताएँ, आदि) को चुराने के लिए विकसित कोड
 joelgmsec/fakedatagen
स्पेनिश प्रारूप में पूरी तरह से मान्य नकली पहचान उत्पन्न करता है, जिसमें नाम, ईमेल, बैंक विवरण और विस्तारित जानकारी शामिल है, वैकल्पिक ज़िप संपीड़न…
 kiprotect/kodex
एक गोपनीयता और सुरक्षा इंजीनियरिंग टूलकिट: संवेदनशील और व्यक्तिगत डेटा को खोजें, समझें, स्यूडोनिमाइज़ करें, अनामीकृत करें, एन्क्रिप्ट करें और…
 magisterquis/chromecookiestealer
DevTools (--remote-debugging-port) प्रोटोकॉल के माध्यम से Chrome कुकीज़ चुराना/इंजेक्ट करना।
 depreciating/doodlecloud
Instagram का उपयोग करके क्लाउड स्टोरेज
 cleasbycode/jdvrif
JPG छवियों के लिए स्टेग्नोग्राफ़ी उपकरण
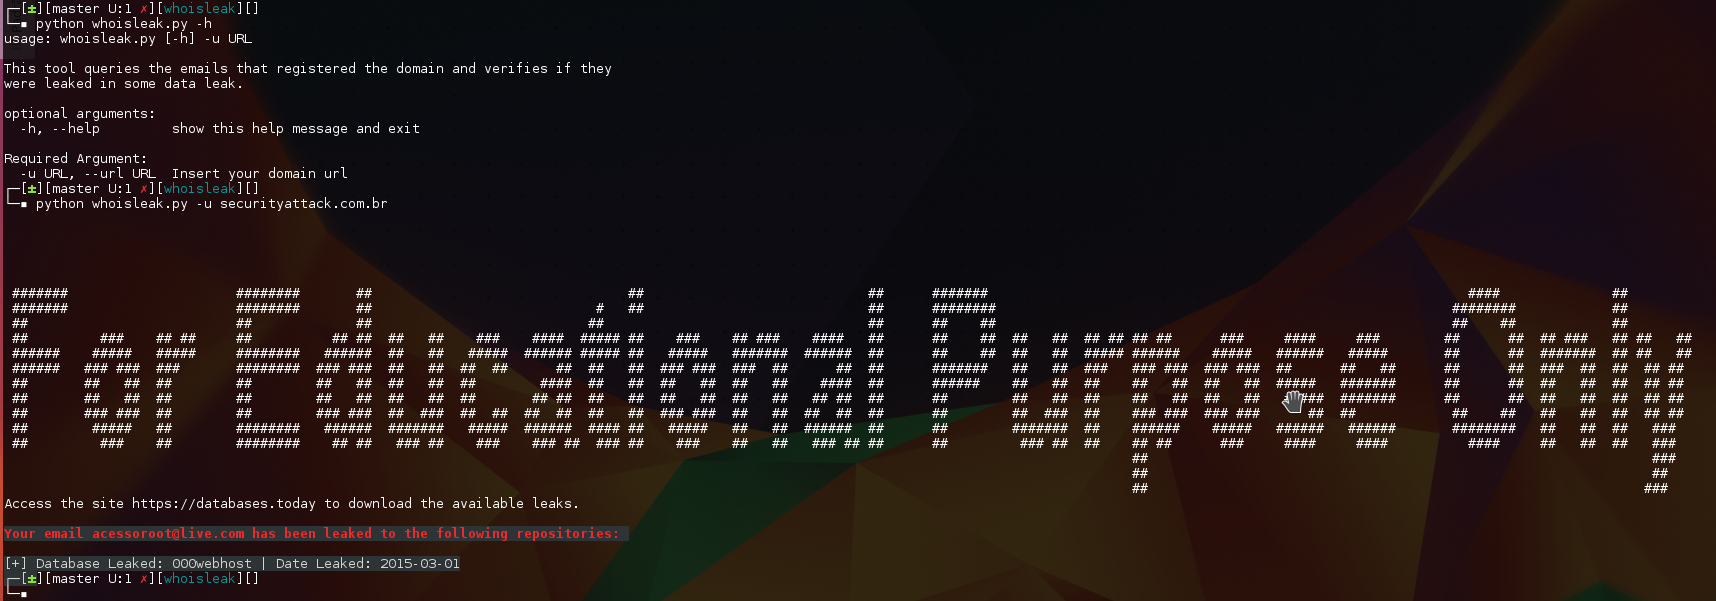 warflop/whoisleak
यह उपकरण उस डोमेन को पंजीकृत करने वाले ईमेलों को क्वेरी करता है और जांचता है कि क्या वे किसी डेटा लीक में लीक हुए थे।
 pwardle/not-a-mused
एक अप्रलेखित Muse dictation endpoint सेटिंग का शोषण करने वाला proof-of-concept, जो एक स्थानीय unprivileged प्रक्रिया को dictation ट्रैफ़िक को prompts…
 mrschyte/pentestkoala
एक संशोधित dropbear सर्वर जो क्लाइंट के रूप में कार्य करता है और प्रमाणीकरण रहित लॉगिन की अनुमति देता है।
 bsysop/servicenow
ServiceNow इंस्टेंस को widget-simple-list प्लगइन गलत कॉन्फ़िगरेशन के लिए स्कैन करता है जो API के माध्यम से डेटा उजागर करते हैं, सिंगल URL, URL…
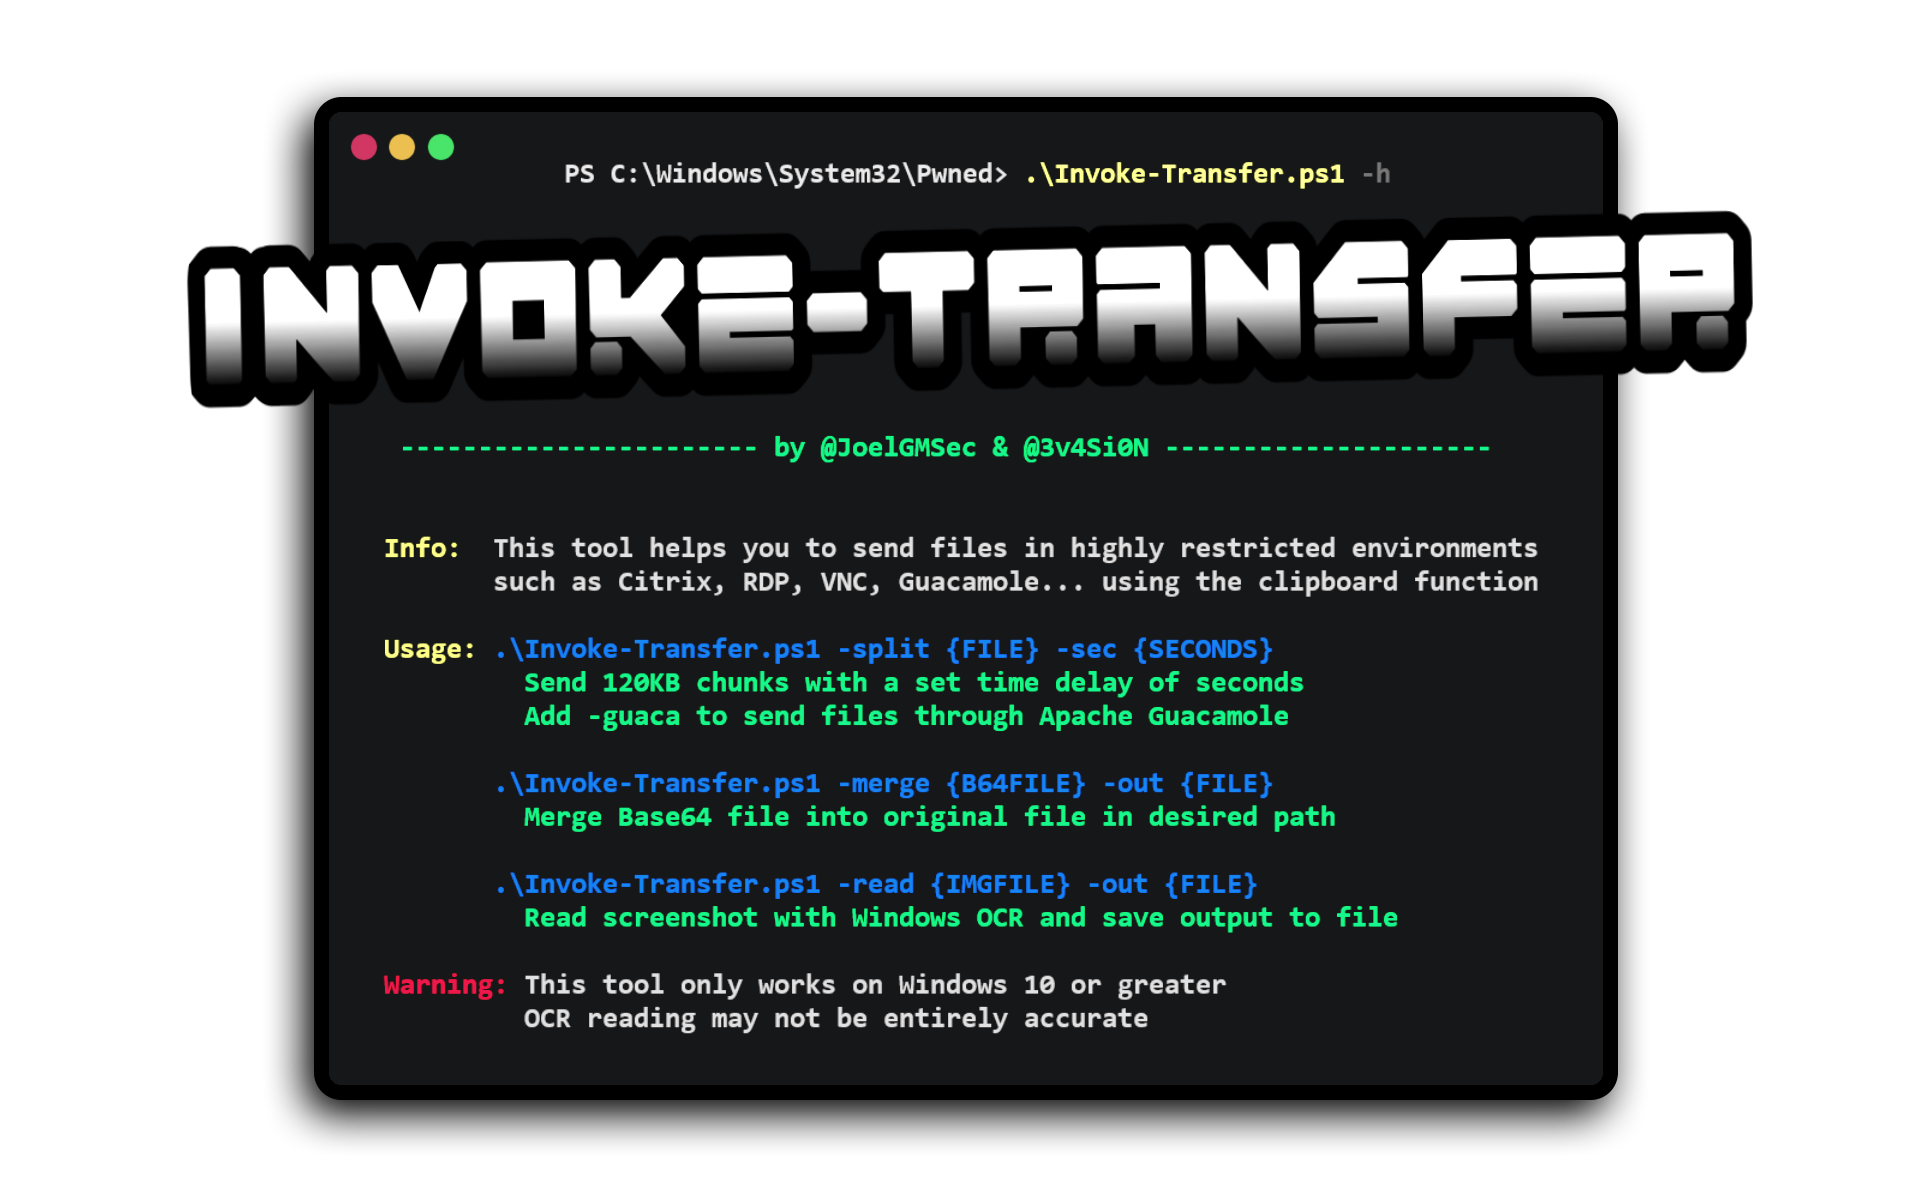 joelgmsec/invoke-transfer
प्रतिबंधित वातावरणों (Citrix, RDP, VNC, Guacamole) में फ़ाइल स्थानांतरित करने के लिए PowerShell उपकरण, क्लिपबोर्ड, Base64 चंक्स, कीस्ट्रोक्स, या OCR…
 tasooshi/exfilkit
पहचान क्षमताओं के परीक्षण के लिए डेटा निकासी उपयोगिता
 mwsrc/betterrat
बेहतर रिमोट एक्सेस ट्रोजन
 haidang-infosec/phantom-grid
एक eBPF-संचालित Active Defense प्रणाली जो आपके Linux सर्वर को एक भ्रामक honeypot में बदल देती है। इसमें पारदर्शी ट्रैफ़िक रीडायरेक्शन, OS…
 frkngksl/silentnimvest
Nim implementation for sud0Ru's Credential Dumping from SAM/SECURITY Hives Method (a.k.a. SilentHarvest)
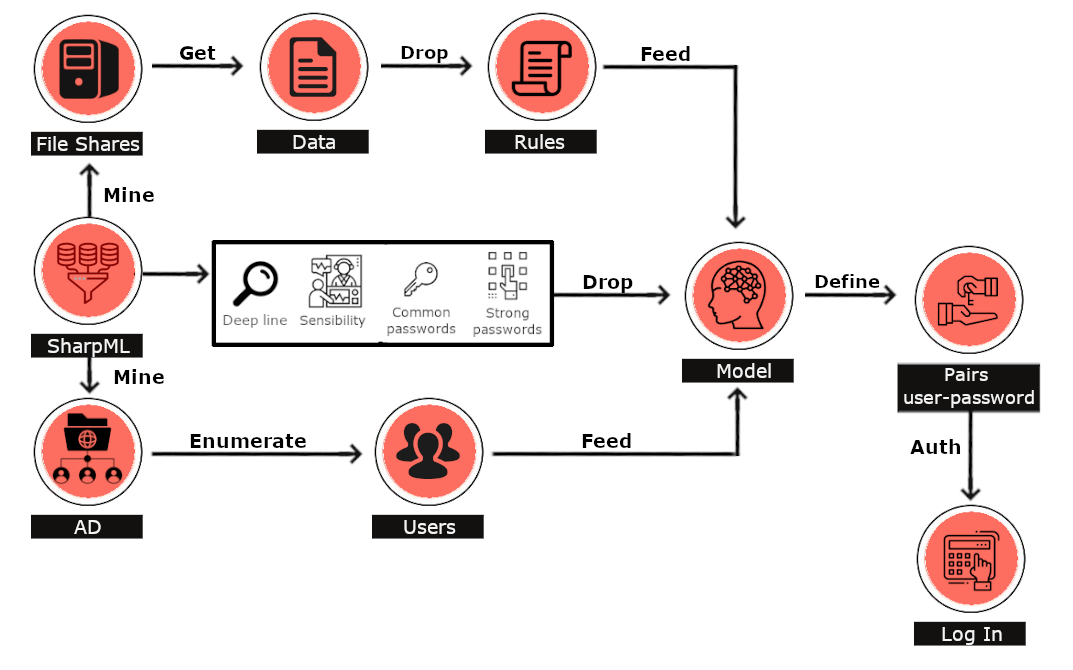 hunniccyber/sharpml
मशीन लर्निंग नेटवर्क शेयर पासवर्ड हंटिंग टूलकिट
 olivsec/loboguara
साइबर खतरा खुफिया मंच जो SSL प्रमाणपत्र खोज, डोमेन/URL स्कैनिंग, डेटा लीक निगरानी, ट्रैकिंग लिंक निर्माण, और दुर्भावनापूर्ण बुनियादी ढांचे की पहचान…
 anonymous941/zygote-injection-toolkit
Android Zygote injection (CVE-2024-31317) का शोषण करने के लिए एक कमांड-लाइन उपयोगिता








