
 #1
क्रिप्टोग्राफिक सिस्टम और एल्गोरिदम को लागू करने, विश्लेषण करने, तोड़ने और लागू करने के उपकरण।
Kitploit अनुशंसित

 0xsazzad/grafana-cve-2021-43798
ग्राफ़ाना में संवेदनशील डेटा को डिक्रिप्ट और एन्क्रिप्ट करने के लिए एक टूल का पायथन कार्यान्वयन, जो विशेष रूप से CVE-2021-43798 से जुड़ी कमजोरियों को…
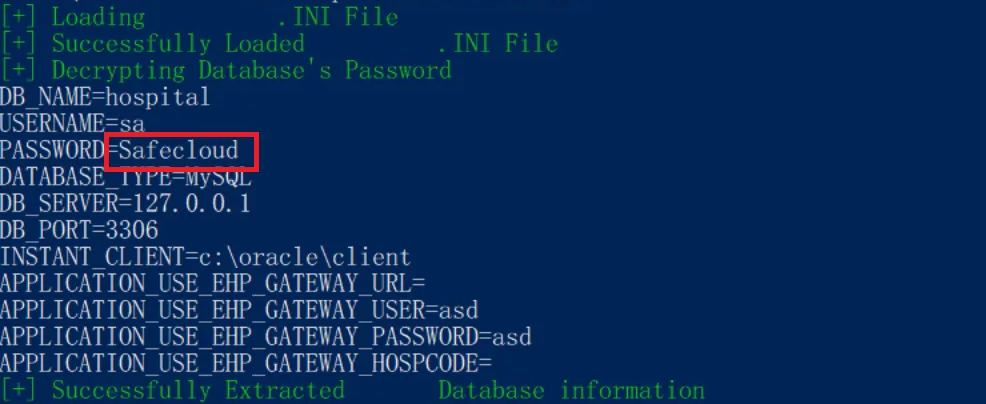 safecloudth/cve-2024-53522
CVE-2024-53522 के लिए प्रूफ-ऑफ-कॉन्सेप्ट एक्सप्लॉइट, जो स्थिर हार्ड-कोडेड प्राइवेट की-IV का उपयोग करके HOSxP XE डेटाबेस क्रेडेंशियल्स के डिक्रिप्शन…
 eremiel/cve-2018-0114
JWT जनरेशन के लिए python2.7 स्क्रिप्ट
 xfox64x/cve-2016-5639
Crestron AirMedia AM-100 Traversal और Hashdump Metasploit Modules
 kinryulabs/rootpacket-cve-2026-31431
लाइव क्रिप्टोजैकिंग टूलकिट, CVE-2026-31431 LPE शोषण, कंटेनर एस्केप, कर्नेल रूटकिट और XMRig Monero माइनर के साथ, वास्तविक हमलों से कैप्चर किया गया,…
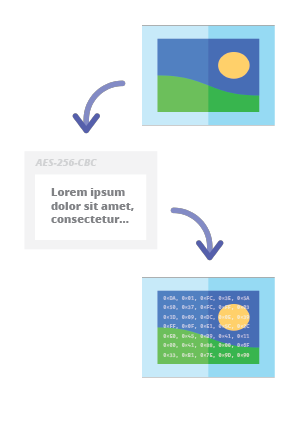 pelock/steganography-online-codec-javascript
स्टेग्नोग्राफ़िक ऑनलाइन कोडेक आपको AES एन्क्रिप्शन एल्गोरिदम का उपयोग करके 256-बिट PBKDF2 व्युत्पन्न कुंजी के साथ छवियों और फ़ोटो के भीतर…
 untouchable17/cve-2025-24054
विंडोज़ फ़ाइल एक्सप्लोरर ज़ीरो क्लिक NTLMv2-SSP हैश प्रकटीकरण
 fcunnane/atomicmemory
परमाणु स्मृति™
 devnw/zig/tls
Zig में TLS 1.3 का QUIC के लिए कार्यान्वयन, RFC 8446/9001 अनुरूप, शून्य बाहरी निर्भरताओं के साथ, AEAD सुरक्षा, X.509 सत्यापन, और 1000+ परीक्षणों की…
 0xuhaw/cve-2022-0778
CVE-2022-0778 के लिए P12 और PEM प्रारूप में प्रमाण-अवधारणा
 george0papasotiriou/cve-2026-22001-sphincs-wots-weak-randomness-forgeable-signature
कमजोर यादृच्छिकता और नॉन्स पुन: उपयोग के कारण होने वाली एक गंभीर SPHINCS+ WOTS+ हस्ताक्षर जालसाजी का प्रदर्शन करता है, जो दो (r,s) हस्ताक्षर जोड़ों…
 ull0a/cve-2026-50751
Check Point की Remote-Access VPN (IKEv1) में प्रमाणपत्र प्रमाणीकरण बायपास।
 cryptoadvocate/cryptohackapp
Cryptohack Badge परियोजना का मोबाइल इंजीनियरिंग घर।
 trailofbits/break-golf
क्रिप्टैनालिसिस गोल्फ: स्कीमों को तोड़ें और इसे Lean 4 में सिद्ध करें। प्रूफ-ऑफ-कॉन्सेप्ट बोर्ड।
 rayferrufino/make-and-break
एक कस्टम वर्चुअल मशीन बनाई गई, जिसमें Ubuntu 18.04.1 और Webmin 1.810 चल रहा है। Linux मशीन में बैकडोर का शोषण करने के लिए CVE-2019-15107 का उपयोग…
 folks-iwd/cve-2025-68999-poc
CVE-2025-68999 के लिए PoC exploit - Happy Addons for Elementor <= 3.20.4 में Second-Order SQL Injection
 msdmehdipour/meshtastic-cve-2025-52464-poc
Meshtastic डायरेक्ट संदेशों में CVE-2025-52464 के लिए केवल-सॉफ्टवेयर प्रूफ ऑफ कॉन्सेप्ट
 fin3ss3g0d/cve-2024-5764
पायथन स्क्रिप्ट जो Java PasswordCipher क्लास द्वारा एन्क्रिप्ट किए गए डेटा को डिक्रिप्ट करती है, Sonatype Nexus Repository में CVE-2024-5764 के स्थिर…








