#1
 si9int/cc.py
"commoncrawl.org" के परिणामों के आधार पर किसी विशिष्ट लक्ष्य के URLs निकालना
 justrach/kuri
AI एजेंटों के लिए ब्राउज़र स्वचालन, वेब क्रॉलिंग, और iOS + Android डिवाइस नियंत्रण। Zig-मूल, टोकन-कुशल CDP स्नैपशॉट, HAR रिकॉर्डिंग, नेटिव adb…
 offensive-hub/black-widow
GUI-आधारित आक्रामक पैठ परीक्षण उपकरण (खुला स्रोत)
 owasp/d4n155
OWASP D4N155 - OSINT का उपयोग करके बुद्धिमान और गतिशील शब्दसूची
 0xdsm/pinkerton
🕵️ जावास्क्रिप्ट फ़ाइलों को क्रॉल करने और API कुंजी, प्राधिकरण टोकन, हार्डकोडेड क्रेडेंशियल्स आदि जैसे रहस्यों की खोज करने के लिए Python प्रोजेक्ट।
 mhmdiaa/second-order
वेब अनुप्रयोगों को क्रॉल करके दूसरे स्तर के सबडोमेन टेकओवर कमजोरियों का पता लगाता है, URL एकत्र करके और गैर-200 प्रतिक्रियाओं के लिए कॉन्फ़िगरेबल…
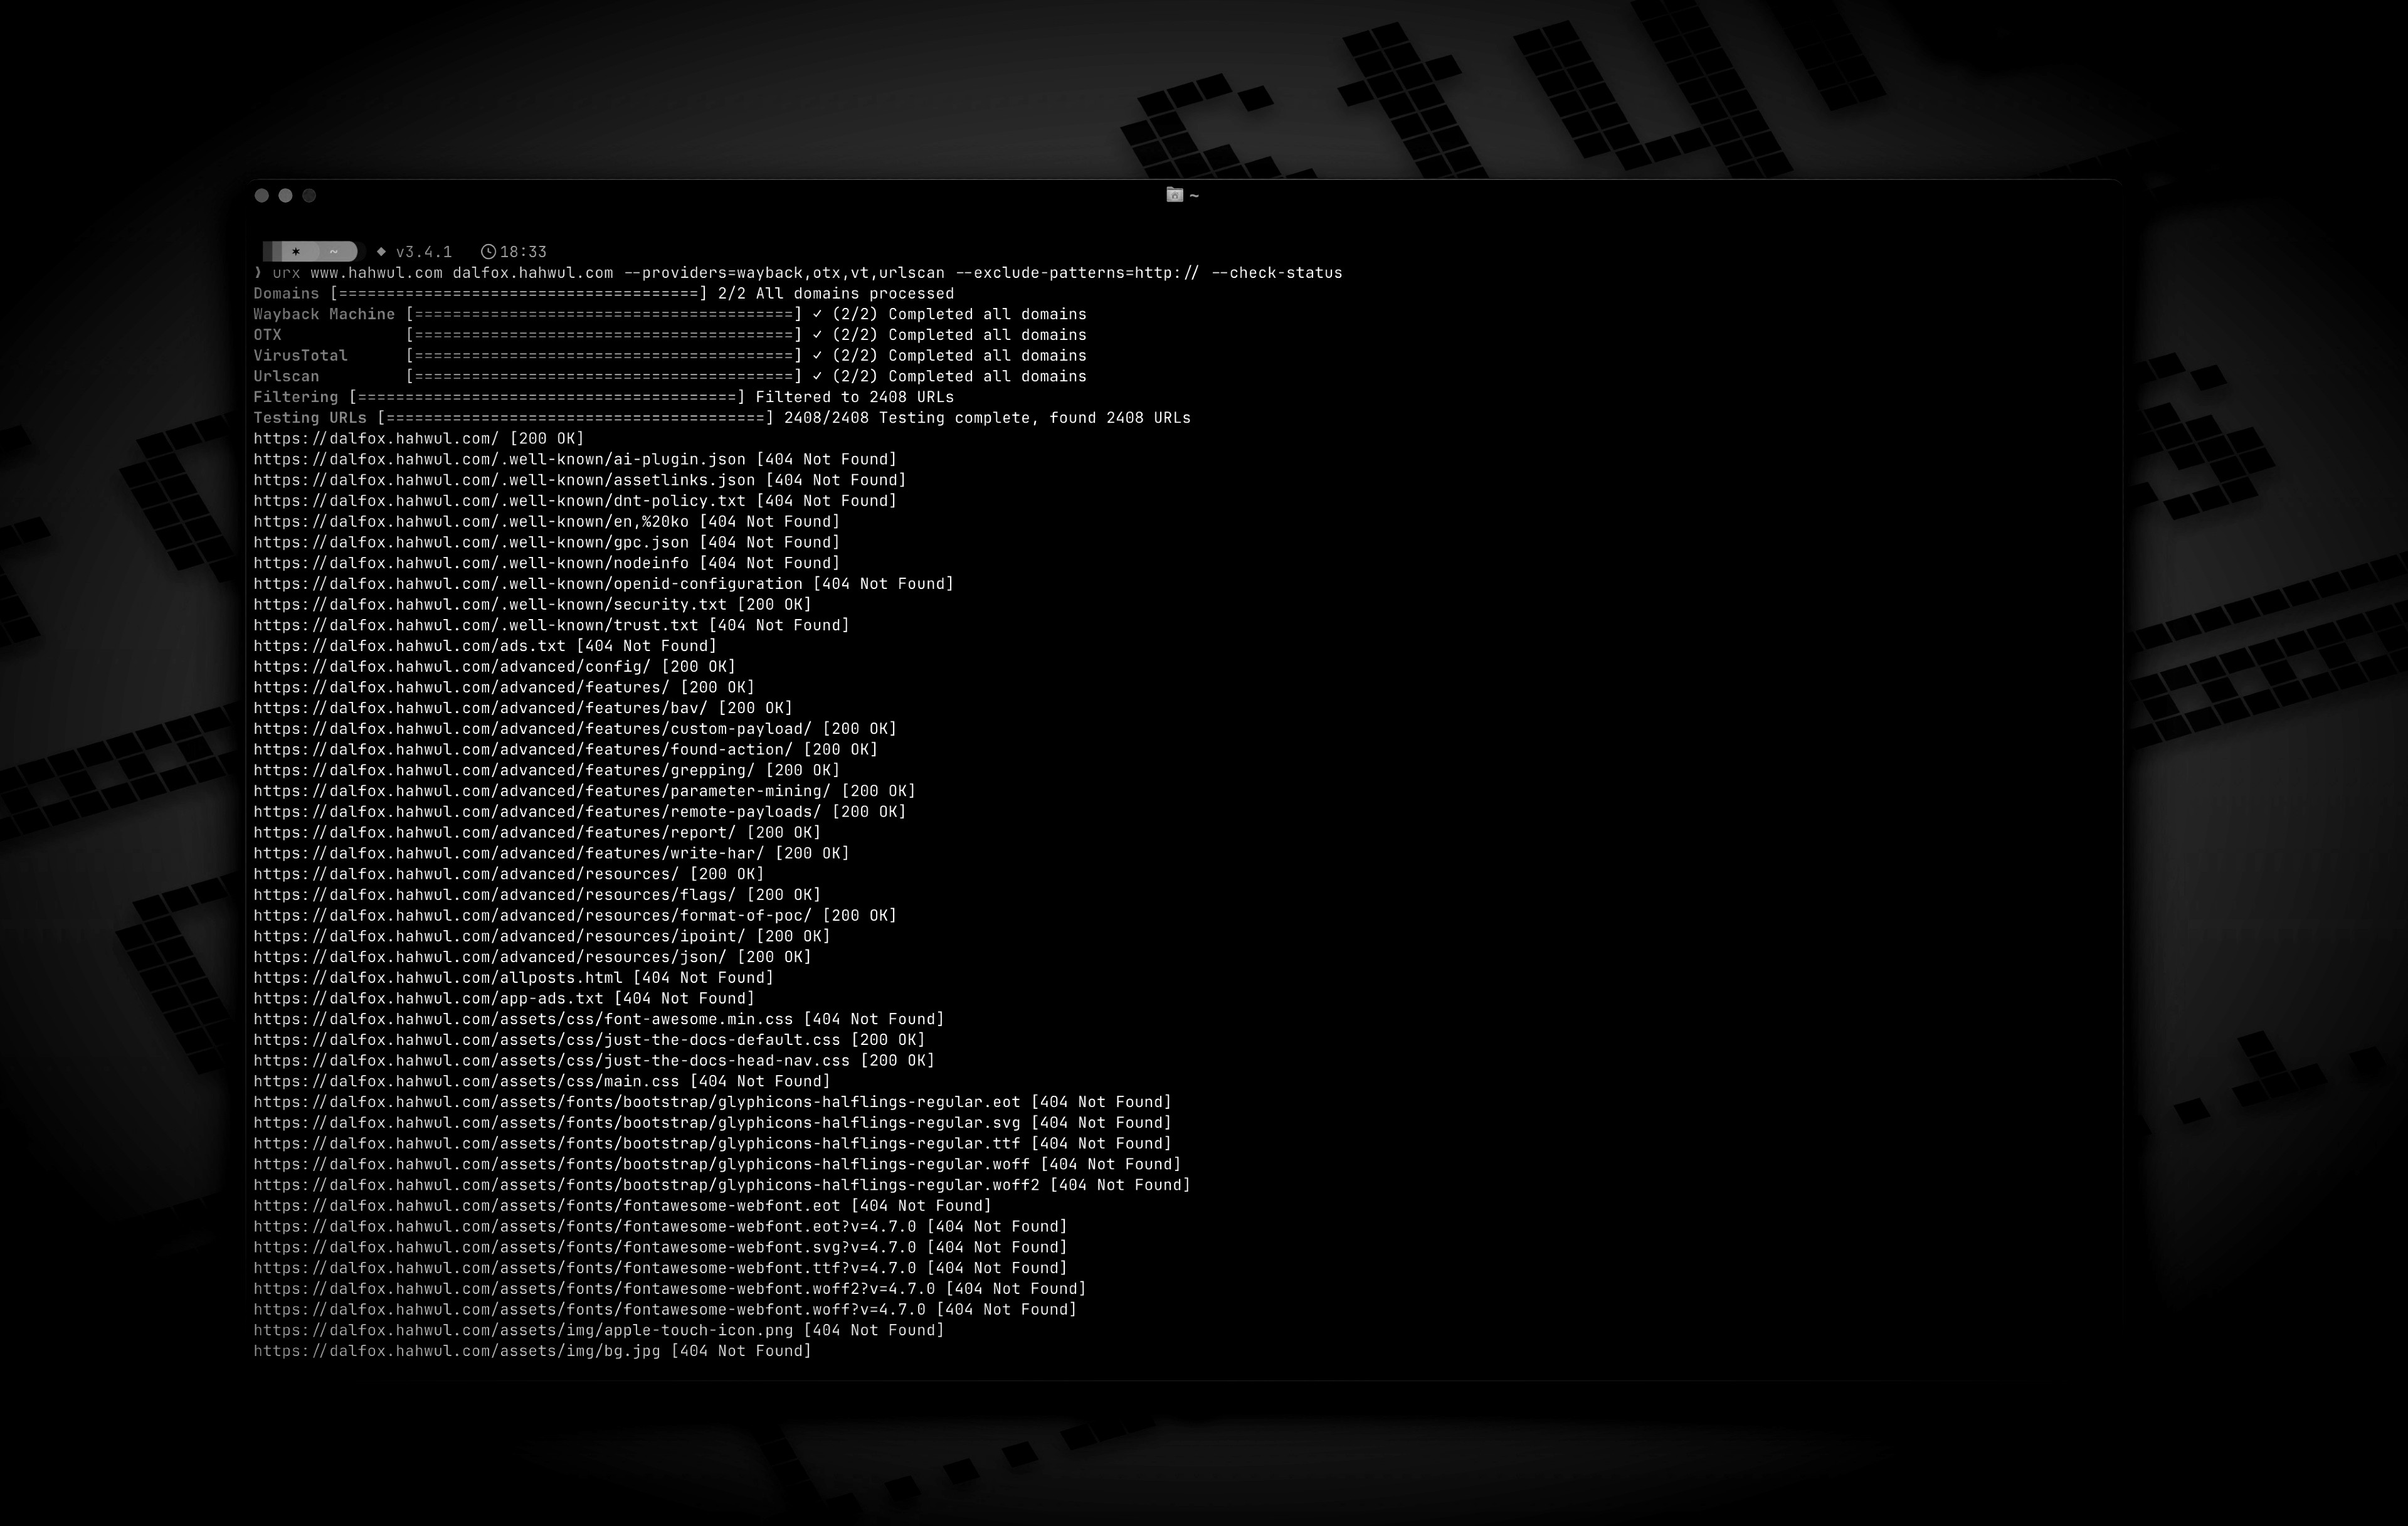 hahwul/urx
OSINT संग्रह से सुरक्षा अंतर्दृष्टि के लिए URLs निकालता है
 0xprateek/stardox
Github स्टारगेज़र्स सूचना संग्रह उपकरण
 a3h1nt/grawler
Grawler एक PHP में लिखा गया उपकरण है जो एक वेब इंटरफ़ेस के साथ आता है जो गूगल डॉर्क्स के उपयोग के कार्य को स्वचालित करता है, परिणामों को स्क्रैप करता…
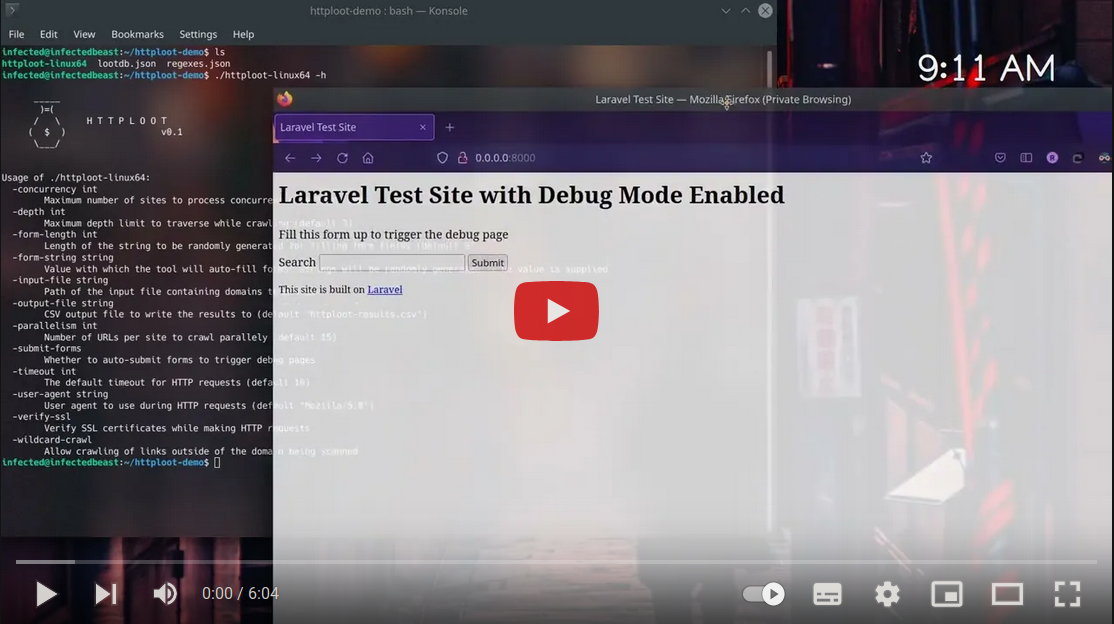 redhuntlabs/httploot
एक स्वचालित उपकरण जो एक साथ क्रॉल कर सकता है, फॉर्म भर सकता है, त्रुटि/डीबग पेज ट्रिगर कर सकता है और साइटों के क्लाइंट-फेसिंग कोड से गुप्त जानकारी…
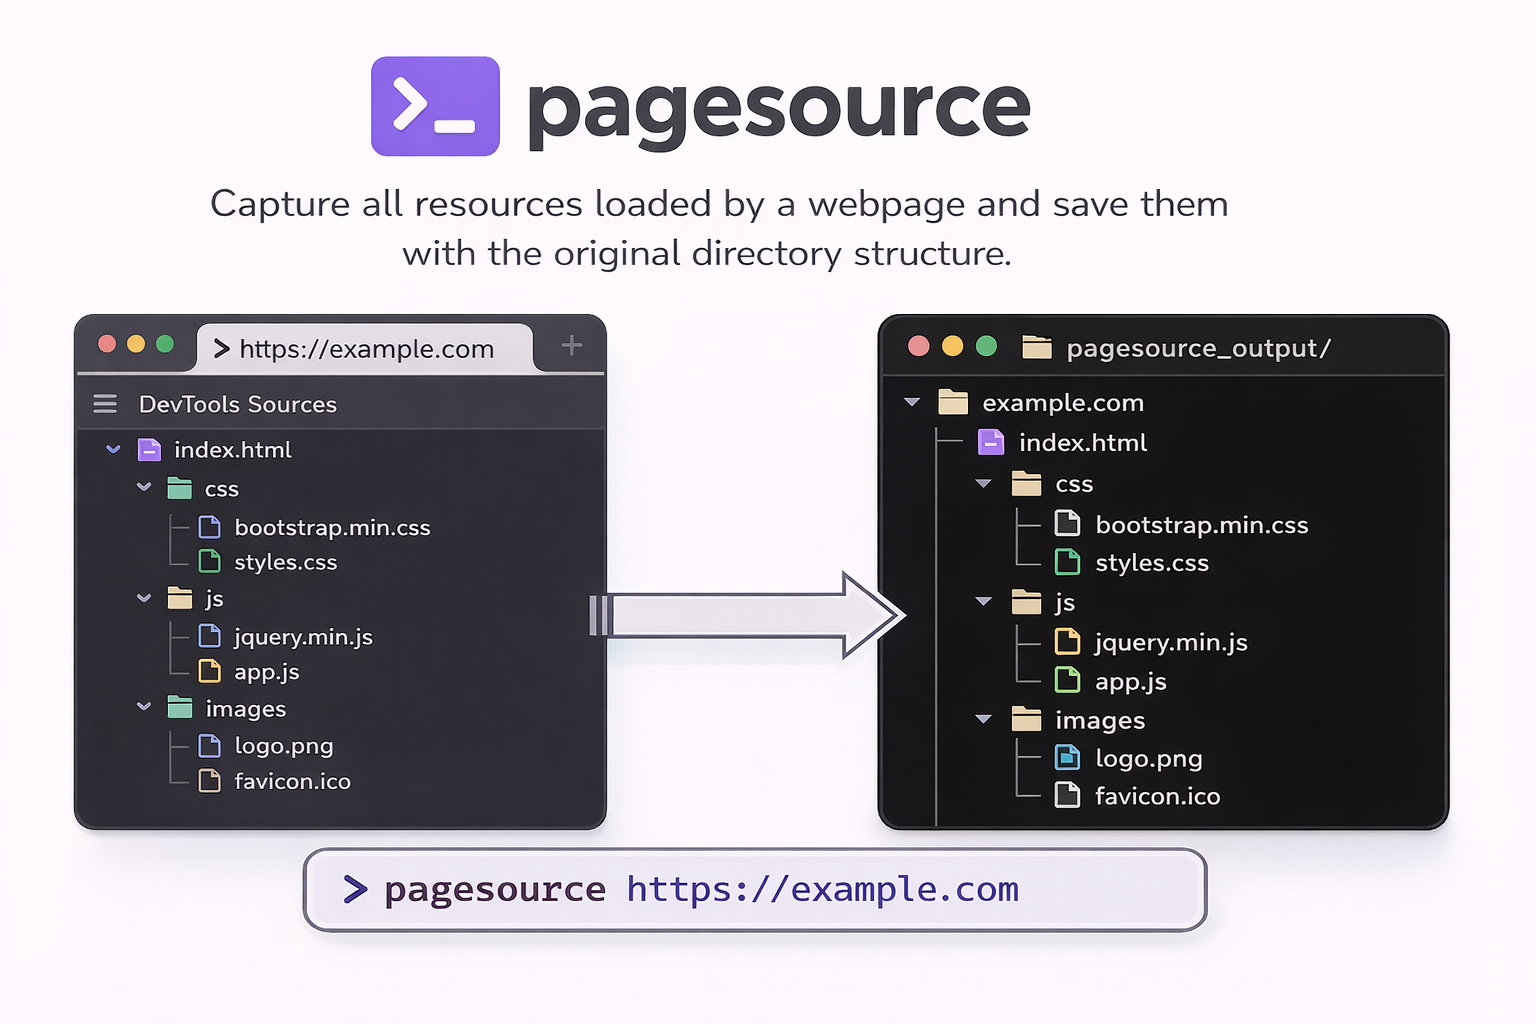 timf34/pagesource
वेबसाइटों के वास्तविक JS/CSS/assets (सपाट HTML नहीं) डाउनलोड करने के लिए CLI
 iamstoxe/urlgrab
एक golang उपयोगिता जो एक वेबसाइट पर अतिरिक्त लिंक खोजने के लिए क्रॉल करती है।
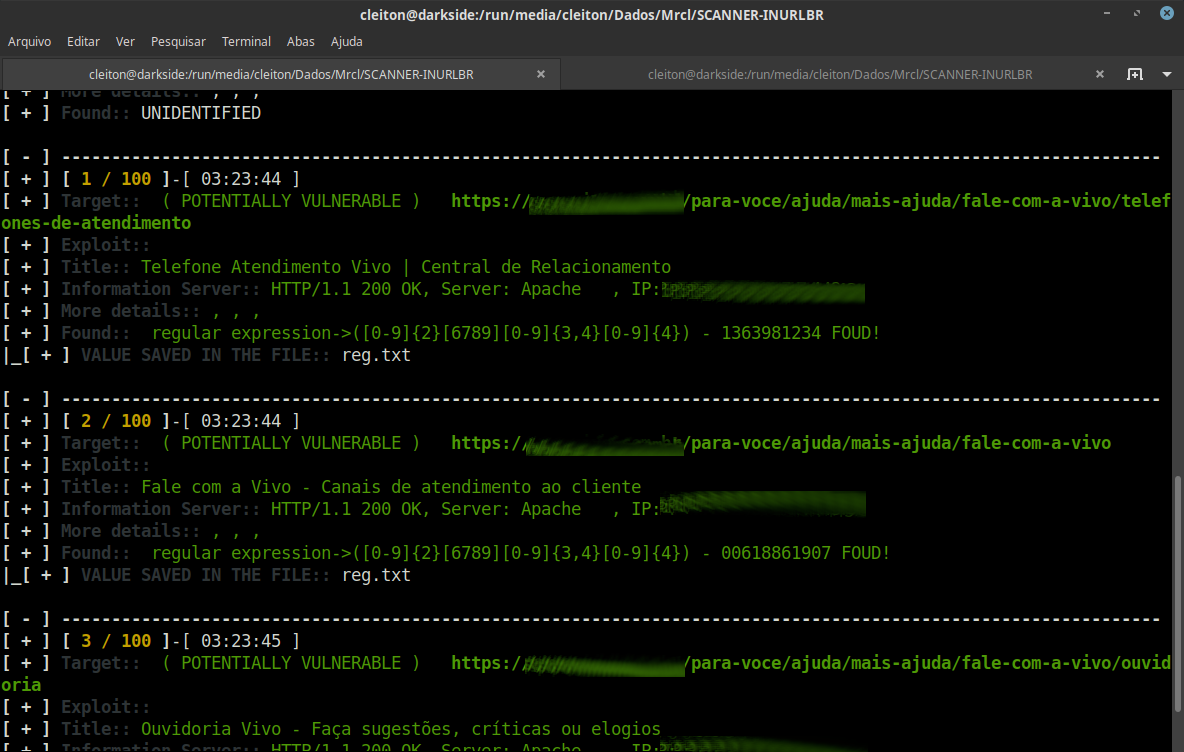 mrcl0wnlab/scanner-inurlbr
सर्च इंजनों में उन्नत खोज, प्रत्येक लक्ष्य / यूआरएल के लिए आंतरिक कस्टम सत्यापन जंक्शन के साथ ईमेल और यूआरएल कैप्चर करने वाले GET / POST का दोहन करने…
 nox-project/nox-framework
उच्च-प्रदर्शन OSINT/CTI ढाँचा जो 120+ स्रोतों में स्वचालित पहचान पिवोटिंग और जोखिम विश्लेषण के लिए है।
 c6fc/warcannon
Node.js में उच्च गति/कम लागत वाला CommonCrawl RegExp
 hisxo/jspector
एक सरल Burp Suite एक्सटेंशन जो जावास्क्रिप्ट (JS) फ़ाइलों को passive mode में क्रॉल करता है और परिणामों को सीधे issues पर प्रदर्शित करता है।
 percx/praeda
वेब सर्वरों से संवेदनशील जानकारी (बैकअप, क्लोन, पता पुस्तिकाएं) निकालने के लिए लक्षित स्कैनिंग और मॉड्यूल-आधारित गणना के माध्यम से स्वचालित डेटा…