
 #1
डॉकर, कुबेरनेट्स और कंटेनर वाले वातावरणों को स्कैन करने, सुरक्षित करने और मजबूत करने के उपकरण।
Kitploit अनुशंसित
 pompelmi/pompelmi
Node.js के लिए ClamAV एंटीवायरस स्कैनिंग — एक फंक्शन कॉल से फ़ाइल अपलोड स्कैन करें। शून्य निर्भरताएँ। Typed Symbol निर्णय। स्थानीय या Docker/clamd।
 rajanagori/nightingale
Nightingale Docker for Pentesters एक व्यापक Dockerized वातावरण है जो प्रवेश परीक्षण और भेद्यता मूल्यांकन के लिए तैयार किया गया है। यह कुशल…
 getkern/kern
Rootless container runtime and sandbox that launches kernel-enforced OCI images in milliseconds with no daemon, featuring resource profiles, seccomp…
 rderaison/bromure
एजेंटिक कोडिंग और वेब ब्राउज़िंग के लिए उचित सैंडबॉक्सिंग
 elttam/semgrep-rules
Java, Go, Python, C#, Kotlin, PHP, Kubernetes और GitHub Actions में भेद्यता का पता लगाने और ऑडिट-केंद्रित कोड समीक्षा के लिए स्थैतिक विश्लेषण सुरक्षा…
 evict/poc_cve-2018-1002105
CVE-2018-1002105 के लिए प्रूफ-ऑफ-कॉन्सेप्ट एक्सप्लॉइट जो Kubernetes API सर्वर को लक्षित करता है। exec, portforward, या attach विधियों के माध्यम से…
 cynative/cynative
रीड-ओनली एआई एजेंट जो आपके क्लाउड, कोड और रनटाइम इंफ्रास्ट्रक्चर की जांच करता है ताकि सत्यापित, साक्ष्य-समर्थित निष्कर्षों के साथ गलत कॉन्फ़िगरेशन,…
 capsulerun/capsule
सुरक्षित रनटाइम जो AI एजेंट कार्यों को सैंडबॉक्स करता है। अविश्वसनीय कोड को पृथक WebAssembly वातावरण में चलाएँ।
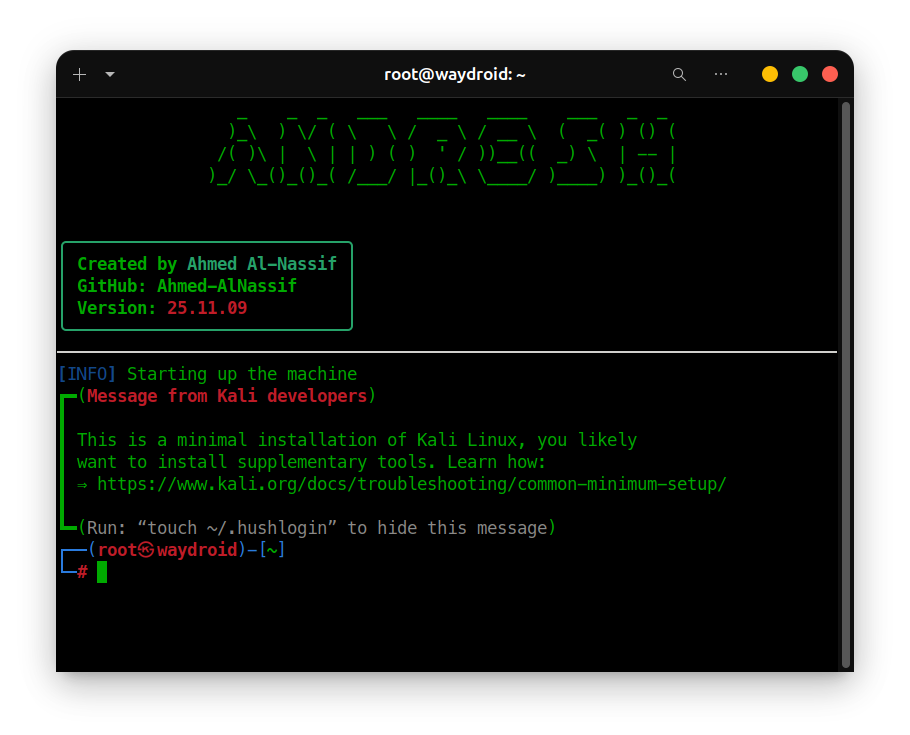 ahmed-alnassif/androsh
एंड्रॉइड पर Shizuku/ADB के माध्यम से No-Root Multi-Distro Linux - Arch, Fedora, Alpine, Debian, Ubuntu, Kali, Void, Manjaro, OpenSUSE और Chimera…
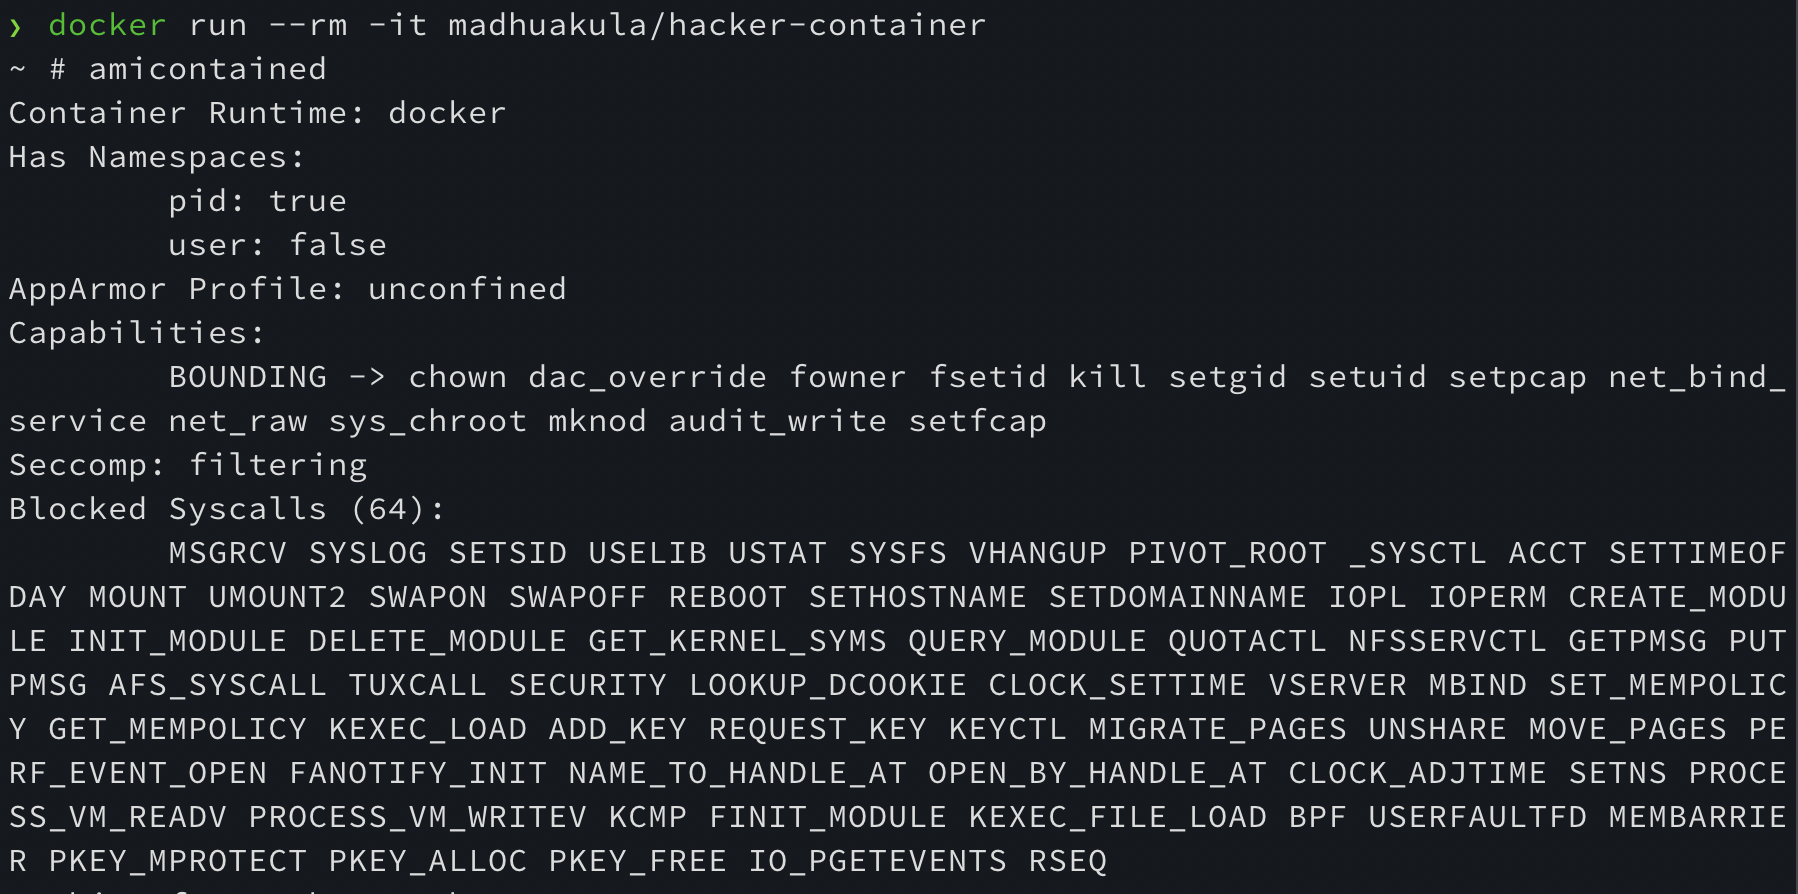 madhuakula/hacker-container
स्विस आर्मी कंटेनर क्लाउड नेटिव सुरक्षा के लिए। कंटेनरों, कुबेरनेट्स क्लस्टरों और क्लाउड नेटिव कार्यभारों को हैक करने और सुरक्षित करते समय सभी उपयोगी…
 star-sg/presentations
आक्रामक सुरक्षा सम्मेलन स्लाइड डेक का चयनित संग्रह, जिसमें कर्नेल और मोबाइल एक्सप्लॉइटेशन, VM/कंटेनर एस्केप, तथा फ़ज़िंग/भेद्यता अनुसंधान शामिल हैं।
 cr0nx/awesome-linux-attack-forensics-purplelabs
यह पृष्ठ उन्नत Linux हमलों, डिटेक्शन और फोरेंसिक तकनीकों और टूल्स के आसपास चल रहे व्यावहारिक शोध का परिणाम है।
 skorokithakis/stavrobot
An AI personal assistant with a focus on security.
 cybereason-public/owlsm
Linux कर्नेल के अंदर eBPF का उपयोग करके Sigma Rules Engine। रोकथाम क्षमताओं पर ध्यान केंद्रित करना।
 canyonroad/agentsh
AI एजेंटों के लिए निष्पादन-परत सुरक्षा (ELS) — नीति-प्रवर्तित शेल ऑडिट के साथ।
 metarget/k0otkit
k0otkit एक सार्वभौमिक पोस्ट-पेनिट्रेशन तकनीक है जिसका उपयोग Kubernetes क्लस्टर के विरुद्ध पेनिट्रेशन में किया जा सकता है।
 k8scout/k8scout
एक समझौता किए गए Kubernetes पॉड में एक ही बाइनरी ड्रॉप करें और तुरंत क्लस्टर-एडमिन, नोड एस्केप, सीक्रेट चोरी और क्लाउड IAM अधिग्रहण के लिए हर…
 linnix-os/linnix
eBPF-संचालित Linux अवलोकनीयता, AI घटना पहचान के साथ। AGPL-3.0 लाइसेंस प्राप्त।








