
 #1
डॉकर, कुबेरनेट्स और कंटेनर वाले वातावरणों को स्कैन करने, सुरक्षित करने और मजबूत करने के उपकरण।
Kitploit अनुशंसित

 sk3pper/cve-2024-21626-old-docker-versions
कंटेनर एस्केप भेद्यता का विश्लेषण और शोषण करता है, जो पुराने Docker/runc संस्करणों में पाई जाती है, fd लीकेज के माध्यम से होस्ट फाइलसिस्टम तक पहुंच…
 abacus-group-rto/legion
Legion एक ओपन सोर्स, उपयोग में आसान, अत्यधिक विस्तार योग्य और अर्ध-स्वचालित नेटवर्क पेनेट्रेशन टेस्टिंग टूल है जो सूचना प्रणालियों की खोज, टोही और…
 lemonadern/poc-cve-2019-14287
# Docker-आधारित PoC जो CVE-2019-14287 sudo विशेषाधिकार वृद्धि को Runas उपयोगकर्ता प्रतिबंध बाईपास के माध्यम से प्रदर्शित करता है, चरण-दर-चरण…
 professionallyevil/harpoon
k8s क्लस्टर्स और कंटेनर्स को हैक करने के लिए स्क्रिप्ट्स, टिप्स और ट्रिक्स का एक संग्रह।
 openclarity/kubeclarity
KubeClarity कंटेनर इमेज और फाइलसिस्टम की सॉफ्टवेयर बिल ऑफ मैटेरियल्स (SBOM) और कमजोरियों का पता लगाने और प्रबंधन करने के लिए एक उपकरण है।

 atlassian/bitbucket-iac-scan
KICS का उपयोग करके इन्फ्रास्ट्रक्चर ऐज़ कोड फ़ाइलों में सुरक्षा गलत कॉन्फ़िगरेशन और कमजोरियों की स्कैन करता है, Bitbucket Code Insights रिपोर्टिंग के…
 dovics/cve-2024-7646
CVE-2024-7646 के लिए PoC
 cloudflare/flan
एक बहुत अच्छा भेद्यता स्कैनर
 cgv-dev/metasploit-module-tfm
रूबी में लिखा गया मॉड्यूल, जिसका उद्देश्य CVE-2023-2728 और CVE-2024-3177 कमजोरियों का शोषण करना है — दोनों ही कस्टम Metasploit मॉड्यूल का उपयोग करके…
 chen-keinan/mesh-kridik
इस्टियो सर्विस मेश के साथ कुबेरनेट्स क्लस्टरों के लिए स्वचालित सुरक्षा जाँचकर्ता, OPA नीतियों के माध्यम से सर्वोत्तम प्रथाओं को लागू करता है और गलत…
 flojboj/cve-2024-21626
CVE-2024-21626 के लिए कार्यशील शोषण, एक runC/Docker कंटेनर एस्केप जो कार्यशील निर्देशिका सिमलिंक हमले के माध्यम से होता है, जो होस्ट फाइलसिस्टम तक…
 shodanwashere/boatcrash
CVE-2019-19030 के लिए एक्सप्लॉइट जो Harbor संस्करण <1.10.3 और <2.0.1 को प्रभावित करता है। इसका उपयोग उच्च संस्करणों से सार्वजनिक प्रोजेक्ट्स को…
 srcporter/cve-2021-44228
किसी भी वास्तविक चीज़ के लिए उपयोग न करें। CVE-2021-44228 उर्फ "Log4Shell" भेद्यता वाला सरल springboot नमूना ऐप
 shopify/kubeaudit
kubeaudit आपके Kubernetes क्लस्टरों को सामान्य सुरक्षा नियंत्रणों के विरुद्ध ऑडिट करने में आपकी सहायता करता है।
 crazycatmyopic/cve
CVE-2024-26308 भेद्यता का पता लगाने के लिए पुनरुत्पाद्य उदाहरण Docker बिल्ड के दौरान, Maven निर्भरता वृक्ष विश्लेषण और Apache Commons Compress के लिए…
 abdurahmon3236/cve-2024-36539
Contour v1.28.3 में असुरक्षित अनुमतियों के लिए PoC एक्सप्लॉइट जो Kubernetes सेवा खाता टोकन प्राप्त करता है और क्लस्टर API तक पहुँचता है, जो…
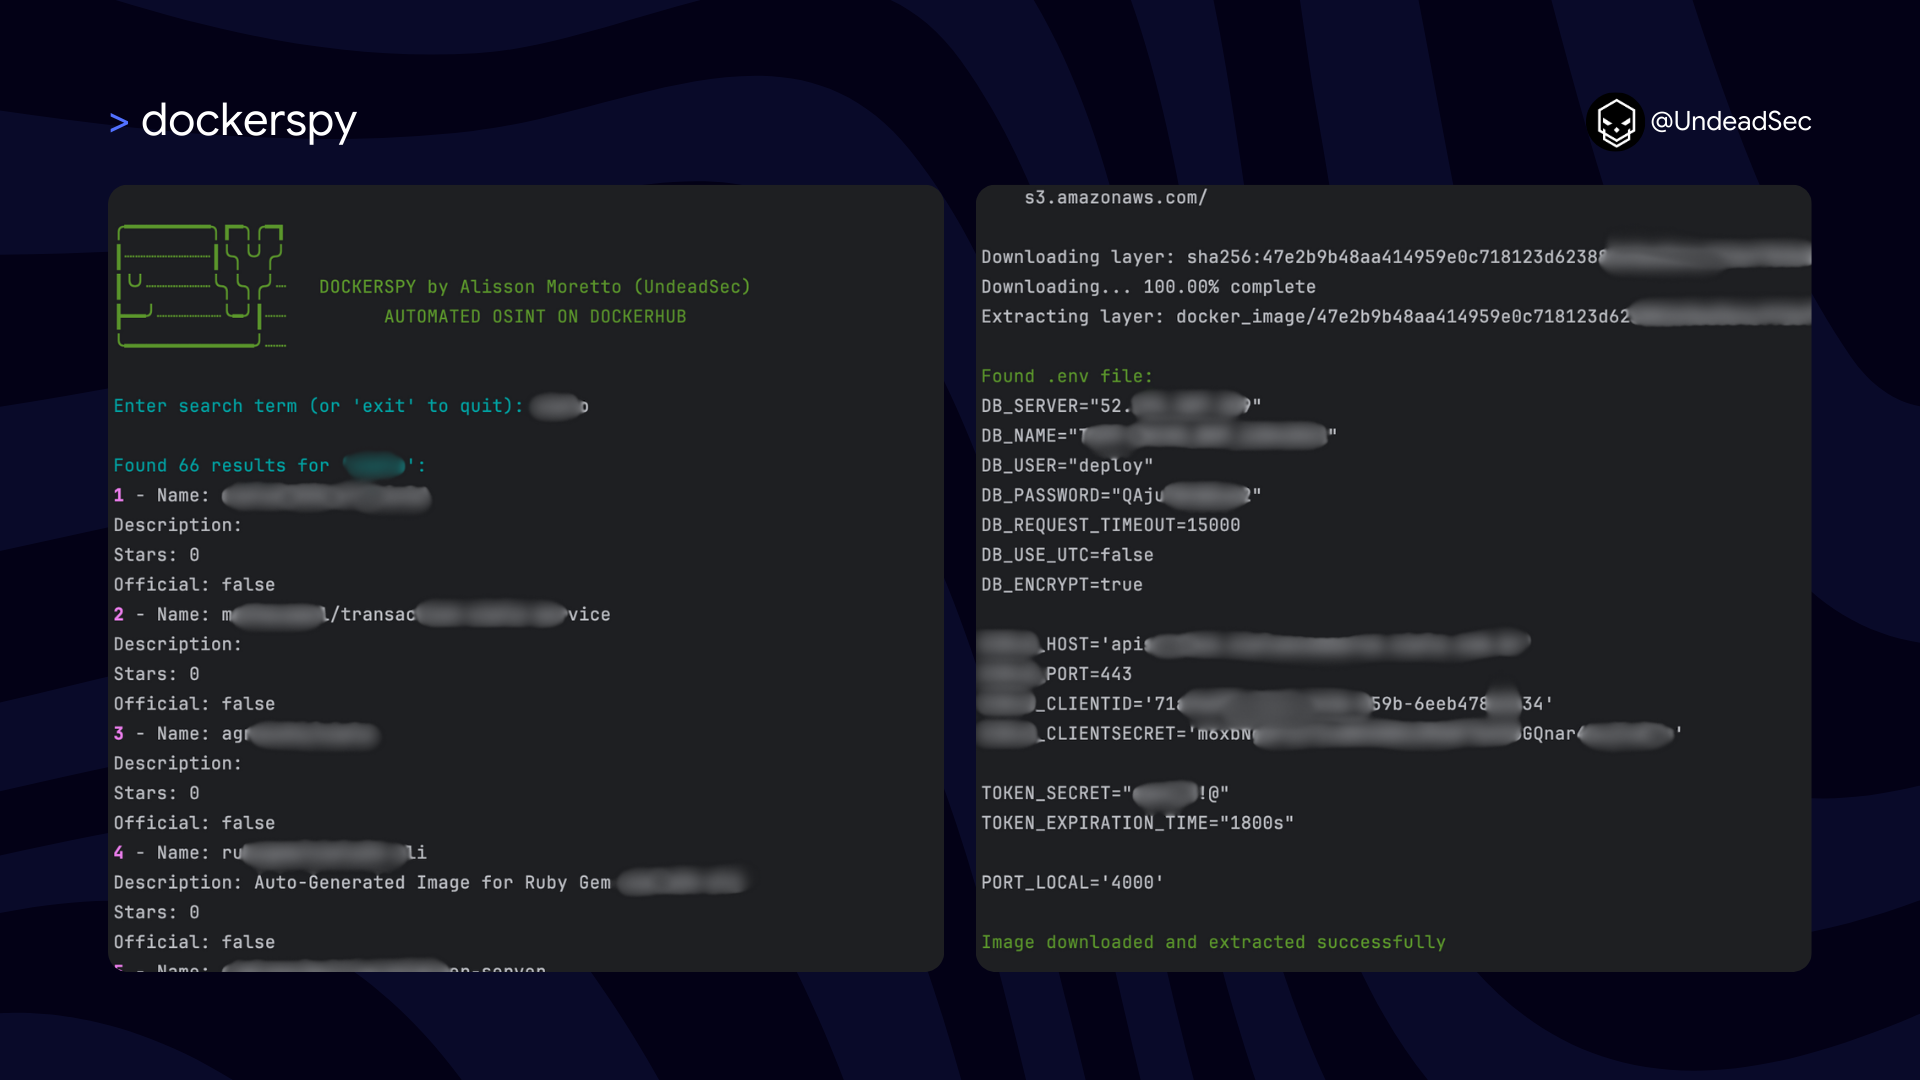 undeadsec/dockerspy
डॉकर हब छवियों को रीजेक्स पैटर्न के माध्यम से स्कैन करता है ताकि सुरक्षा ऑडिटिंग और घटना निवारण के लिए एक्सपोज़्ड सीक्रेट्स, प्राइवेट कीज़ और…
 pauloparopp/cve-2024-41110-scan
CVE-2024-41110 के लिए डॉकर होस्ट्स की जांच करने वाला पायथन-आधारित स्कैनर, जो कमजोर डॉकर संस्करणों और AuthZ प्लगइन उपयोग का पता लगाता है।








