
 #1
डॉकर, कुबेरनेट्स और कंटेनर वाले वातावरणों को स्कैन करने, सुरक्षित करने और मजबूत करने के उपकरण।
Kitploit अनुशंसित

 aquasecurity/kube-hunter
Kubernetes क्लस्टर में सुरक्षा कमजोरियों की तलाश करें
 securecodebox/securecodebox
Kubernetes-native सुरक्षा स्कैनिंग ऑर्केस्ट्रेटर जो एक CI/CD पाइपलाइन में कई ओपन-सोर्स स्कैनर को एकीकृत करके निरंतर भेद्यता पहचान को स्वचालित करता है।
 containers/bubblewrap
Flatpak तथा समान परियोजनाओं द्वारा उपयोग किया जाने वाला निम्न-स्तरीय, विशेषाधिकार-रहित सैंडबॉक्सिंग उपकरण।
 owasp/wrongsecrets
कमजोर ऐप जिसमें उदाहरण हैं जो दिखाते हैं कि रहस्यों का उपयोग कैसे न करें
 cr0nx/awesome-linux-attack-forensics-purplelabs
यह पृष्ठ उन्नत Linux हमलों, डिटेक्शन और फोरेंसिक तकनीकों और टूल्स के आसपास चल रहे व्यावहारिक शोध का परिणाम है।
 dougburks/so-crates
SO-CRATES: Security Onion कंटेनरीकृत तीव्र विश्लेषण — खतरे, Evil, और संदिग्ध गतिविधियाँ!
 zentinelproxy/zentinel
स्वतंत्र वेब की रक्षा के लिए बनाया गया सुरक्षा-प्राथमिकता वाला रिवर्स प्रॉक्सी।
 google/gvisor
Sandboxes containers via a userspace application kernel that intercepts system calls, limits host kernel access, and integrates with…
 deepfence/secretscanner
:unlock: :unlock: कंटेनर इमेज और फ़ाइल सिस्टम में रहस्य और पासवर्ड खोजें :unlock: :unlock:
 tencentcloud/cubesandbox
Instant, Concurrent, Secure & Lightweight Sandbox for AI Agents.
 swelljoe/flar
हल्का CLI टूल जो AI कोडिंग एजेंटों को पृथक Bubblewrap सैंडबॉक्स में चलाता है, जिसमें प्रॉम्प्ट इंजेक्शन और सप्लाई चेन हमलों से बचाव के लिए सख्त…
 complianceascode/content
Linux होस्ट, कंटेनर और Kubernetes में अनुपालन मूल्यांकन और स्वचालित हार्डनिंग के लिए SCAP, Ansible, Bash और CEL सुरक्षा सामग्री उत्पन्न करता है।
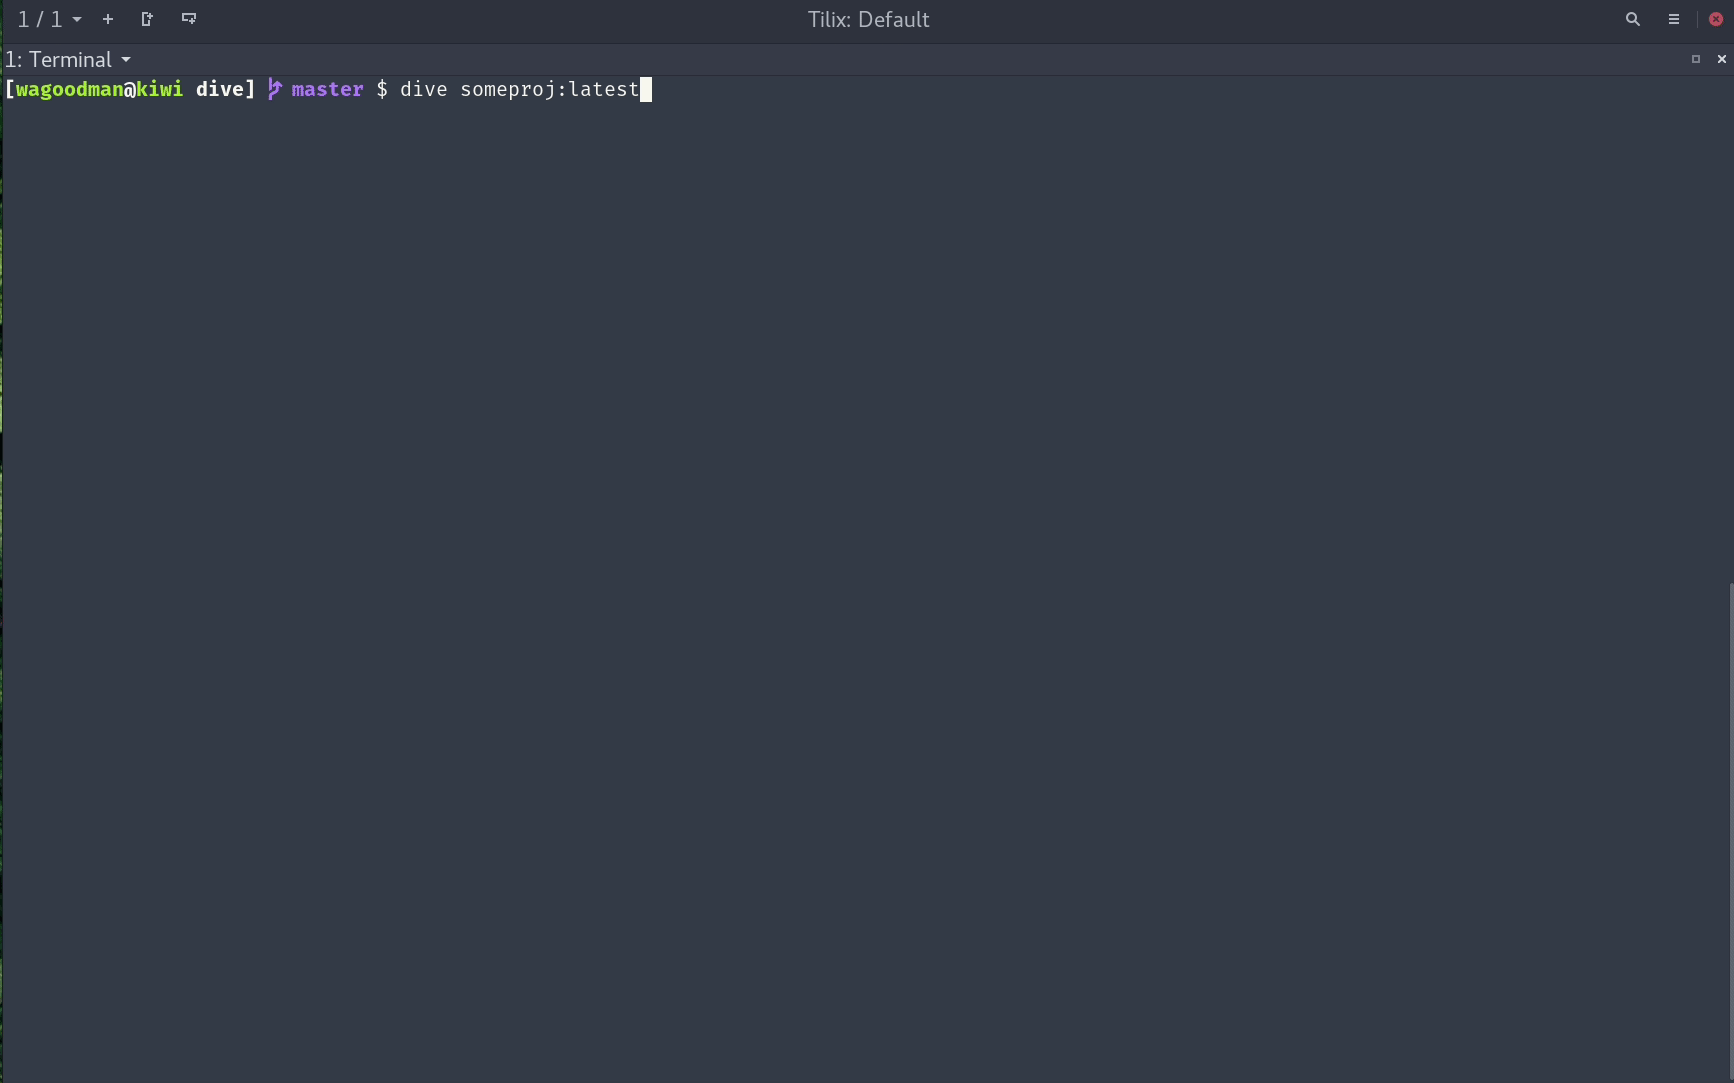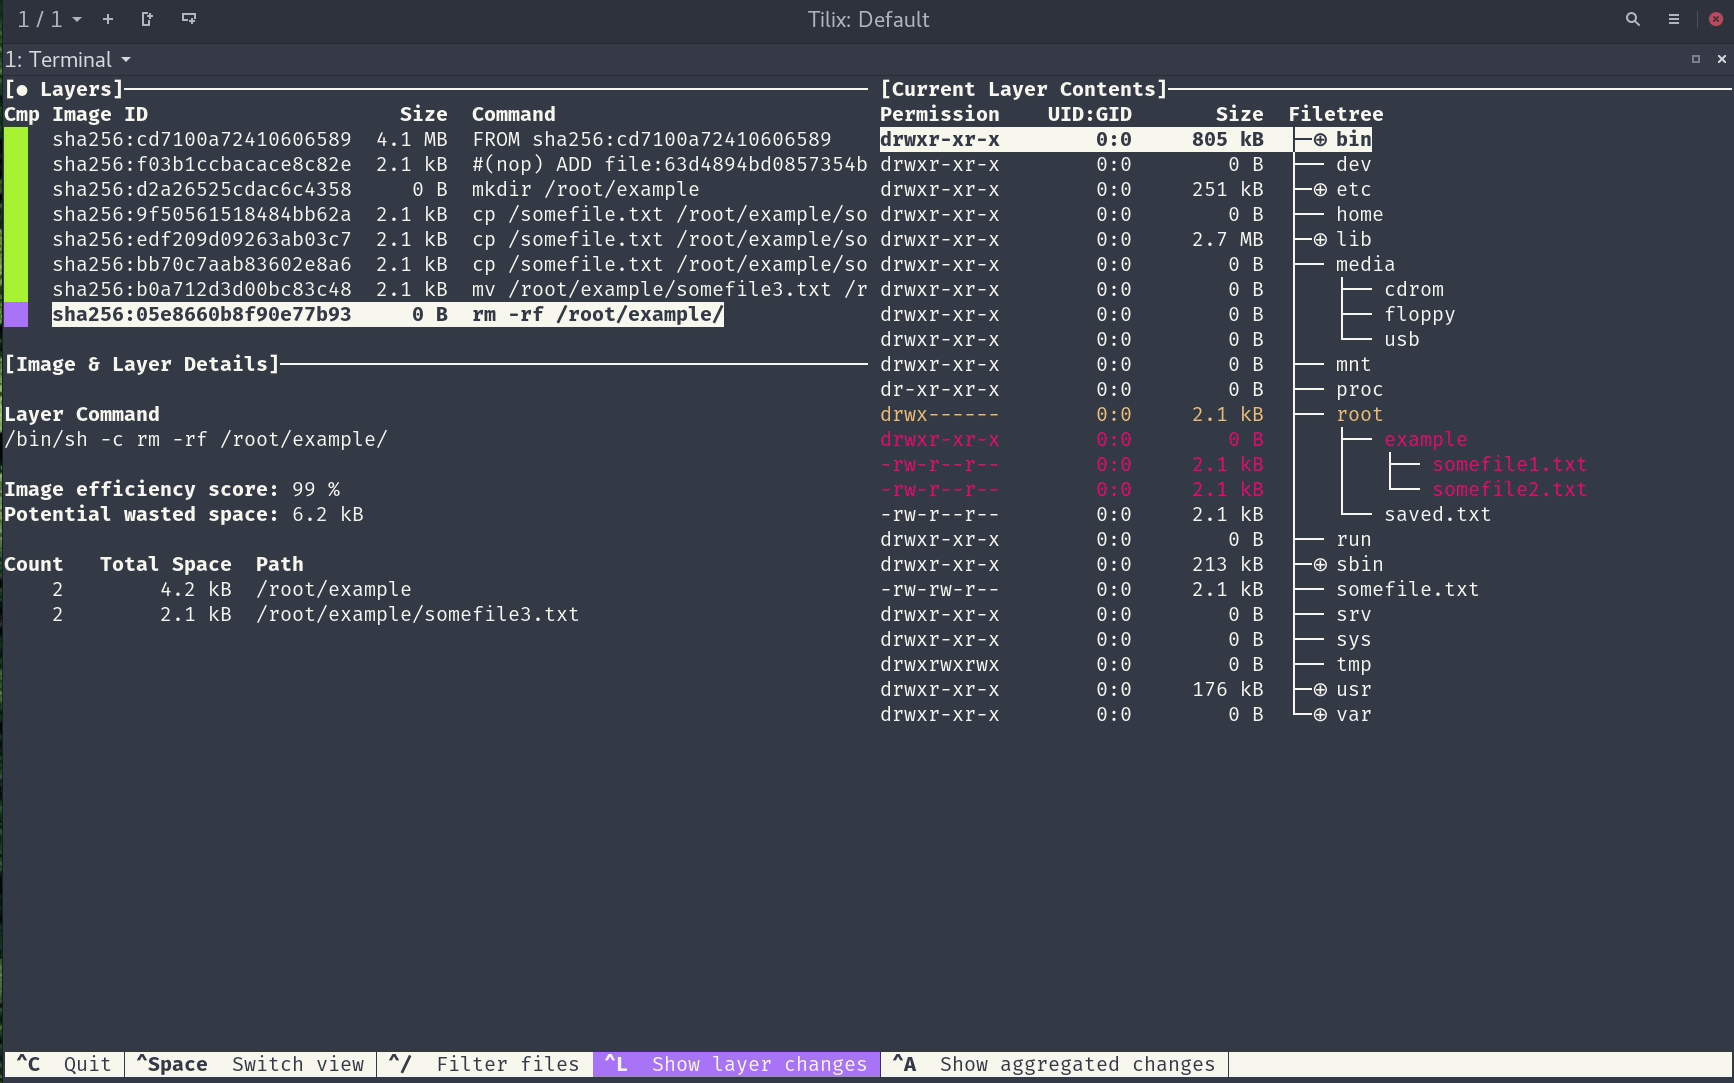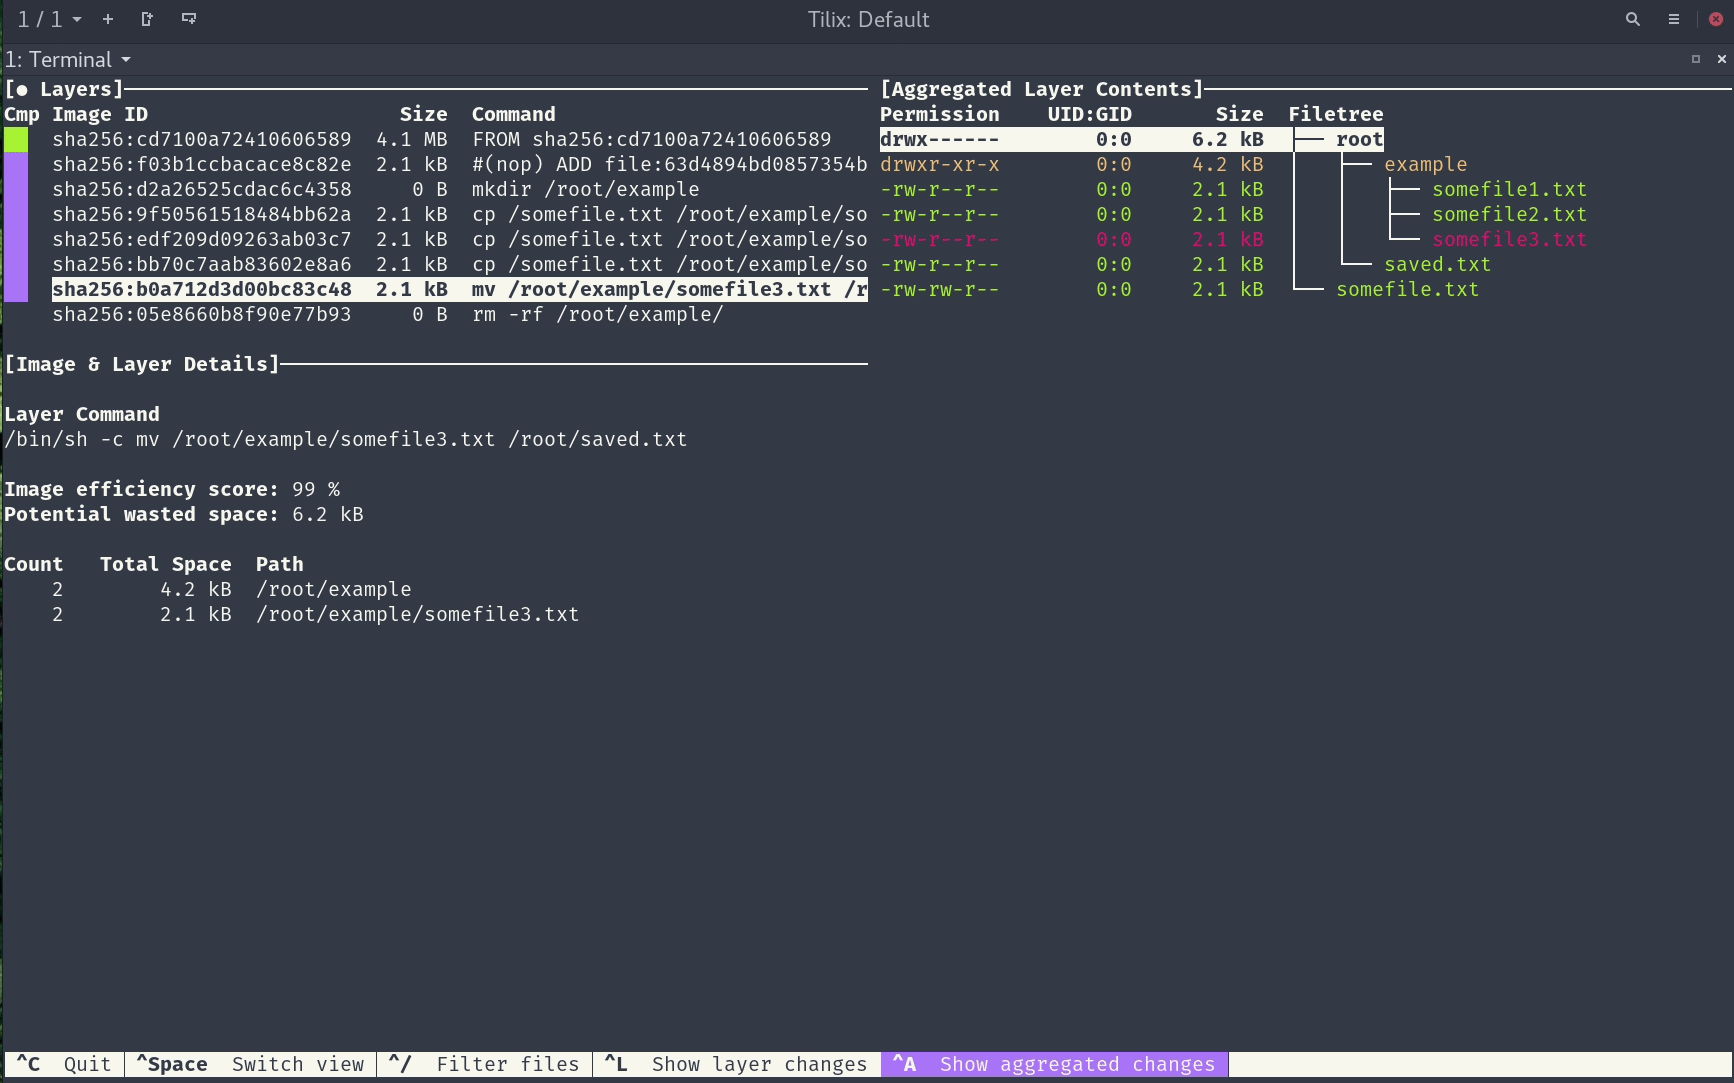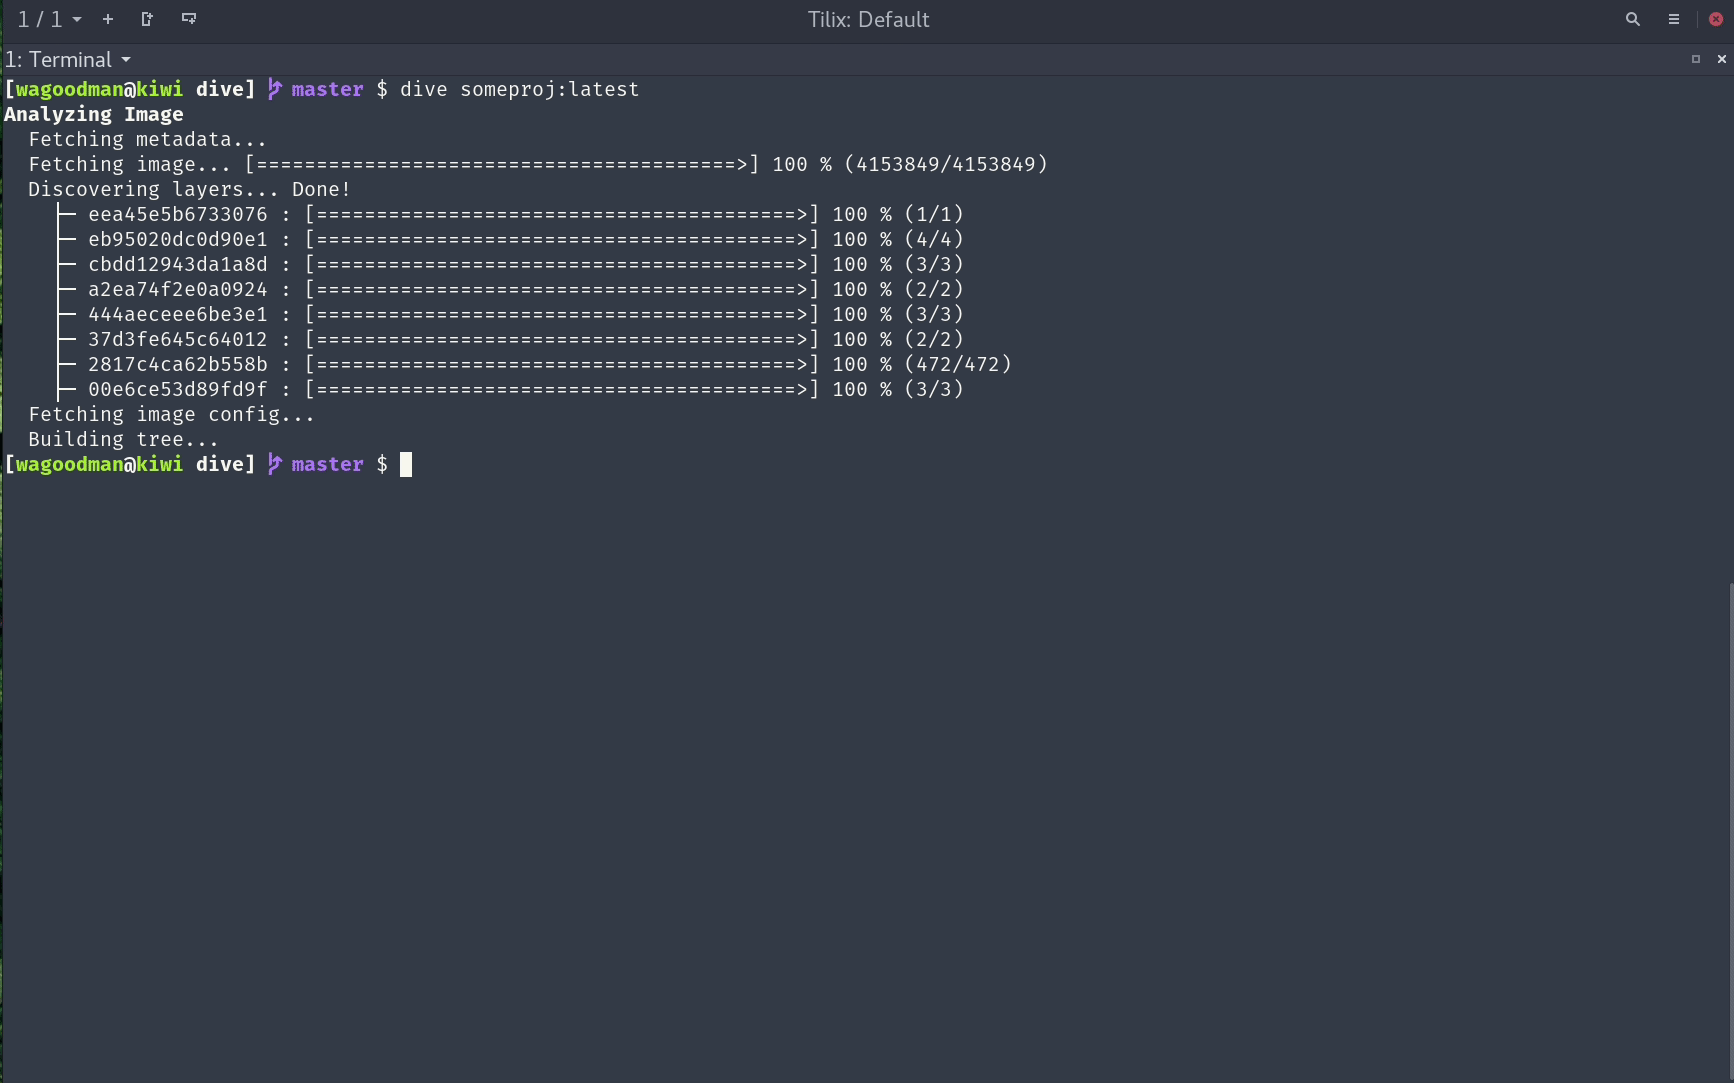 wagoodman/dive
डॉकर इमेज में प्रत्येक लेयर का अन्वेषण करने के लिए एक उपकरण
 bombinisecurity/bombini
eBPF Security Monitoring and Sandboxing Agent Based on Aya
 cilium/tetragon
eBPF-आधारित सुरक्षा अवलोकन और रनटाइम प्रवर्तन
 microsoft/whatthehack
चुनौती-आधारित हैक-ए-थॉन का एक संग्रह जिसमें छात्र मार्गदर्शिका, प्रशिक्षक मार्गदर्शिका, व्याख्यान प्रस्तुतियाँ, नमूना/निर्देशात्मक कोड और टेम्पलेट…
 stackrox/kube-linter
KubeLinter एक स्थैतिक विश्लेषण उपकरण है जो Kubernetes YAML फ़ाइलों और Helm चार्ट्स की जाँच करता है ताकि यह सुनिश्चित किया जा सके कि उनमें दर्शाए गए…
 cdk-team/cdk
📦 K8s, Docker और Containerd की सुरक्षा परीक्षण को आसान बनाएं।






