
 #1
C2 फ्रेमवर्क, रीडायरेक्टर, लिसनर और कमांड इंफ्रास्ट्रक्चर उपकरण।
Kitploit अनुशंसित
 vancomycin-g/cve-2022-22947
CVE-2022-22947 के लिए Spring Cloud Gateway में शोषण उपकरण, जिसमें भेद्यता का पता लगाना, रिवर्स शेल, और आउटबाउंड कनेक्टिविटी परीक्षण शामिल है।
 baboopan/log4shell-cve-2021-44228-demo
AWS के साथ Log4Shell डेमो
 kaandemir993/redline-stealer-c2-defender-bypass-payload-analysis
RedLine Stealer का रिवर्स इंजीनियरिंग विश्लेषण, एक .NET-आधारित इन्फो-स्टीलर जो C2 डोमेन (198.46.86.63, tempuri.org), Windows Defender बाईपास और 7200…
 daddy-bit/discorape
डिस्कॉर्ड.py का उपयोग करके बनाया गया एक डिस्कॉर्ड सेल्फबॉट। इसमें 70+ कमांड और सर्वर न्यूकिंग सुविधाएँ शामिल हैं।
 softdeadlock/voron-crypto
Voron मैसेंजर क्रिप्टो/प्रोटोकॉल लाइब्रेरी (X3DH-lite + Double Ratchet, group sender-keys, onion transport) — बाहरी समीक्षा का अनुरोध किया गया
 jbooz1/cve-2017-0213
CVE-2017-0213 का एक संस्करण जिसे मैं Empire stager के साथ उपयोग करने की योजना बना रहा हूँ
 4armed/cve-2023-5044
ingress-nginx में CVE-2023-5044 के लिए Go-आधारित प्रूफ-ऑफ-कॉन्सेप्ट एक्सप्लॉइट, क्राफ्टेड Kubernetes Ingress ऑब्जेक्ट बनाकर प्रमाणित रिमोट कमांड…
 p4x1s/cve-2023-33246
CVE-2023-33246: Apache RocketMQ रिमोट कमांड निष्पादन भेद्यता का पता लगाने का उपकरण
 corelight/zeek-caldera-detector
एक Zeek आधारित Mitre Caldera डिटेक्टर।
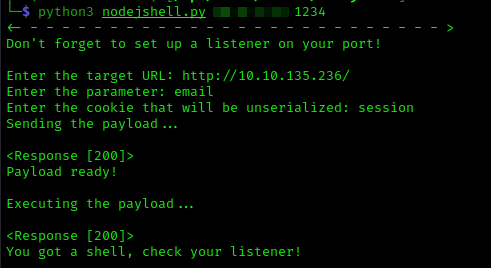 uartu0/nodejshell
NodeJs में डिसीरियलाइज़ेशन के लिए रिवर्स शेल शोषण (CVE-2017-5941)
 prelearn-code/cve-2024-6387
CVE-2024-6387 (regreSSHion) के लिए प्रूफ-ऑफ-कॉन्सेप्ट शोषण, सिग्नल हैंडलर रेस कंडीशन के माध्यम से OpenSSH सर्वर में अनऑथेंटिकेटेड रिमोट कोड…
 jakabakos/cve-2023-39362-cacti-snmp-command-injection-poc
सीवीई-2023-39362 के लिए प्रूफ-ऑफ-कॉन्सेप्ट एक्सप्लॉइट, कैक्टी के एसएनएमपी विकल्पों में एक प्रमाणित कमांड इंजेक्शन। इसमें परीक्षण के लिए एक कमजोर डॉकर…
 h3x0v3rl0rd/distccd_rce_cve-2004-2687
distccd CVE-2004-2687 दूरस्थ कोड निष्पादन कमजोरी के लिए Python-आधारित प्रूफ-ऑफ-कॉन्सेप्ट शोषण, कमजोर सर्वरों पर अप्रमाणित शेल एक्सेस सक्षम करता है।
 gustavorobertux/gotigate
Go-आधारित एक्सप्लॉइट CVE-2022-40684 के लिए जो Fortinet FortiGate डिवाइसों को लक्षित करता है। वेब प्रबंधन इंटरफ़ेस के माध्यम से प्रशासनिक पहुंच…
 erick-duarte/cve-2024-24386
VitalPBX Task Manager मॉड्यूल में कमांड इंजेक्शन भेद्यता के लिए प्रूफ-ऑफ-कॉन्सेप्ट एक्सप्लॉइट, क्रॉन प्रोफ़ाइल हेरफेर के माध्यम से रिवर्स शेल पेलोड…
 devengpk/cve-2022-1388
CVE-2022-1388 को लक्षित करने वाला F5 BIG-IP iControl REST अनधिकृत रिमोट कमांड निष्पादन के लिए शोषण और बड़े पैमाने पर जांच स्क्रिप्ट। एकल होस्ट, कमांड…
 cybersecplayground/cve-2025-24016-wazuh-remote-code-execution-rce-poc
Wazuh सर्वर में wazuh-manager पैकेज में असुरक्षित डिसीरियलाइज़ेशन के कारण एक गंभीर RCE भेद्यता की पहचान की गई है। यह बग Wazuh संस्करण ≥ 4.4.0 को…
 amoy6228/cve-2024-36401_geoserver_rce_poc
यह स्क्रिप्ट GeoServer में रिमोट कोड एक्जीक्यूशन भेद्यता (CVE-2024-36401) के लिए विकसित एक PoC (Proof of Concept) डिटेक्शन टूल है। यह भेद्यता हमलावर…








