
 #1
C2 फ्रेमवर्क, रीडायरेक्टर, लिसनर और कमांड इंफ्रास्ट्रक्चर उपकरण।
Kitploit अनुशंसित

 artbitrage/stealth-kid-rat
Stealth Kid RAT (SKR) एक ओपन-सोर्स, मल्टी-प्लेटफ़ॉर्म रिमोट एक्सेस ट्रोजन (RAT) है जो C# में लिखा गया है। इसे MIT लाइसेंस के अंतर्गत जारी किया गया…
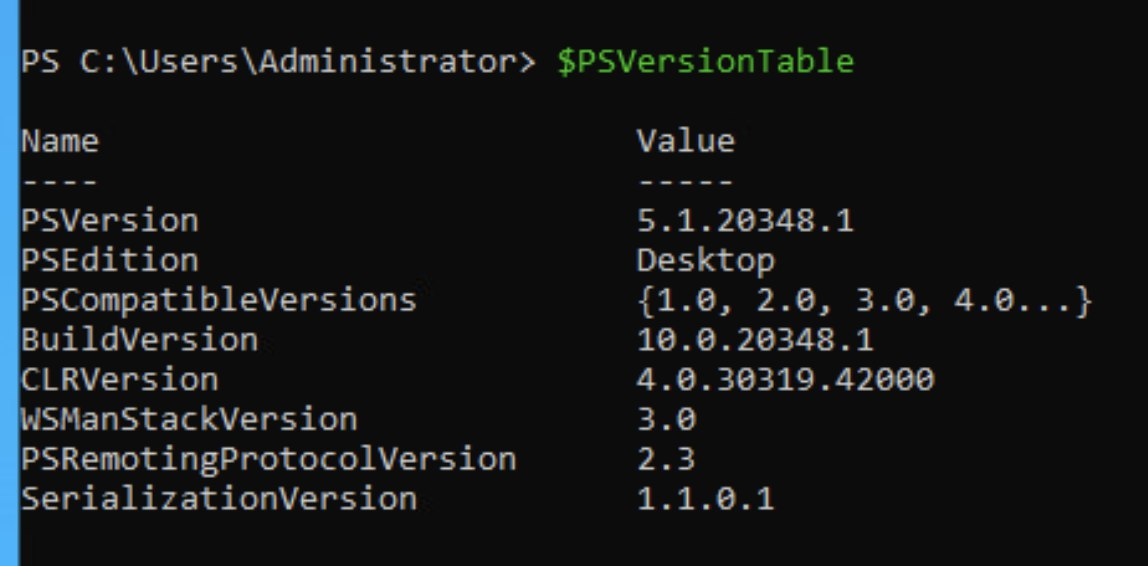 osman1337-security/cve-2025-54100
CVE-2025-54100 के लिए प्रूफ-ऑफ-कॉन्सेप्ट: PowerShell के Invoke-WebRequest में mshtml.HTMLDocumentClass के माध्यम से XSS, जो दुर्भावनापूर्ण JavaScript…
 thottysploity/cve-2024-53375
TP-Link Archer AXE75 प्रमाणित कमांड इंजेक्शन
 gigaryte/cve-2022-31898
CVE-2022-31898 के लिए प्रूफ-ऑफ-कॉन्सेप्ट एक्सप्लॉइट, जो GL-iNet राउटरों (फ़र्मवेयर < 3.215) में एक कमांड इंजेक्शन भेद्यता है। कॉन्फ़िगर करने योग्य…
 azurit/modsecurity-backdoor
यह ModSecurity WAF के अंदर चलने वाले दुर्भावनापूर्ण सॉफ़्टवेयर का एक प्रूफ-ऑफ-कॉन्सेप्ट है।
 magicming200/cve-2019-7238_nexus_rce_tool
CVE-2019-7238 Nexus RCE कमजोरी का ग्राफिकल एक-क्लिक डिटेक्शन टूल। CVE-2019-7238 Nexus RCE Vul POC Tool.
 qmadev/crabloader
Cobalt Strike पेलोड्स के लिए Rust-आधारित उपयोगकर्ता-परिभाषित रिफ्लेक्टिव लोडर। OPSEC सुरक्षा के लिए RWX मेमोरी पेज से बचता है। लोडर सेक्शन निकालने के…
 dereeqw/blackberryc2
एन्क्रिप्टेड कमांड-एंड-कंट्रोल (C2) अनुसंधान ढांचा साइबर सुरक्षा शिक्षा, रेड टीम लैब्स, और सुरक्षित क्लाइंट-सर्वर संचार प्रयोगों के लिए।
 refr4g/cve-2024-51378
कमांड इंजेक्शन के माध्यम से CyberPanel प्री-ऑथ RCE के लिए एक्सप्लॉइट
 bao7uo/bmc_bladelogic
BMC Bladelogic RSCD एक्सप्लॉइट्स रिमोट कोड निष्पादन सहित - CVE-2016-1542, CVE-2016-1543, CVE-2016-5063
 cj1324/cgishell
shellshock CVE-2014-6271 CGI एक्सप्लॉइट, Openssh की तरह CGI के माध्यम से उपयोग करें
 bttea/cve-2024-4577-rce-poc
CVE-2024-4577 RCE PoC
 a0yami/cve-2025-50505
CVE-2025-50505 के लिए एक्सप्लॉइट, Clash Verge Rev में, जो अनधिकृत API के माध्यम से स्थानीय विशेषाधिकार वृद्धि और रिमोट कोड निष्पादन को प्रदर्शित करता…
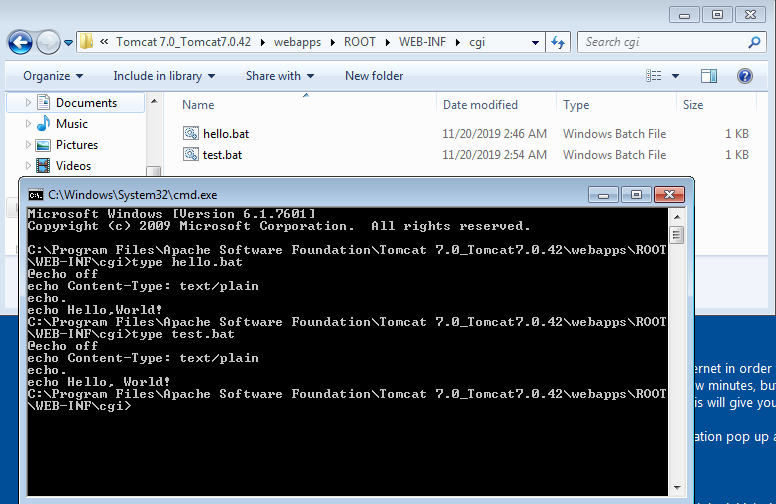 setrus/cve-2019-0232
CVE-2019-0232-अपाचे टॉमकैट 7.0.42 पर रिमोट कोड निष्पादन
 obsida-uk/apollo
पायथन में लिखा गया एक सरल, हल्का रिमोट एक्सेस टूल
 lukebob-zz/c2-pwn
ज्ञात एक्सप्लॉइट चलाने के लिए C2 सर्वरों को डाउनलोड करने हेतु Shodan API का उपयोग करता है।
 kaandemir993/overlord-rat-reverse-engineering-a-go-based-rat-injection-keylogging-c2-exfiltration-analysis
Overlord RAT का पूर्ण स्थिर और मेमोरी विश्लेषण: Go एजेंट आर्किटेक्चर, HTTP/2 + WebSocket C2, रिफ्लेक्टिव DLL इंजेक्शन, ब्राउज़र कीलॉगिंग, और IOC। एक…
 buter-chkalova/rvbbit-arsenal
रूटकिट व्यवहार, अवलोकनीय आर्टिफैक्ट्स और पहचान पर केंद्रित आक्रामक एवं रक्षात्मक लिनक्स कर्नेल सुरक्षा अनुसंधान।








