
 #1
C2 फ्रेमवर्क, रीडायरेक्टर, लिसनर और कमांड इंफ्रास्ट्रक्चर उपकरण।
Kitploit अनुशंसित
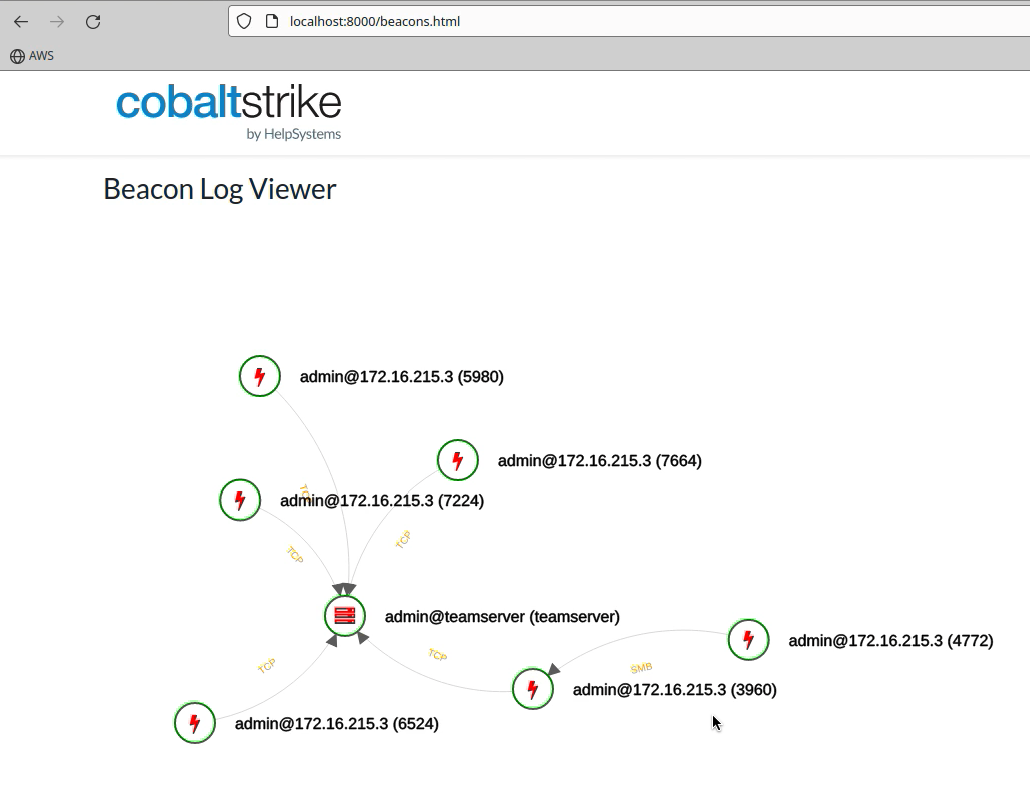
 cobalt-strike/sleep_python_bridge
यह प्रोजेक्ट स्लीप और पायथन भाषा के बीच एक 'ब्रिज' है। यह मानक GUI क्लाइंट की आवश्यकता के बिना पायथन के माध्यम से Cobalt Strike teamserver के…
 lnxg33k/webhandler
PHP सिस्टम फ़ंक्शन का उपयोग करके सर्वर को नियंत्रित करने के लिए Bash सिम्युलेटर।
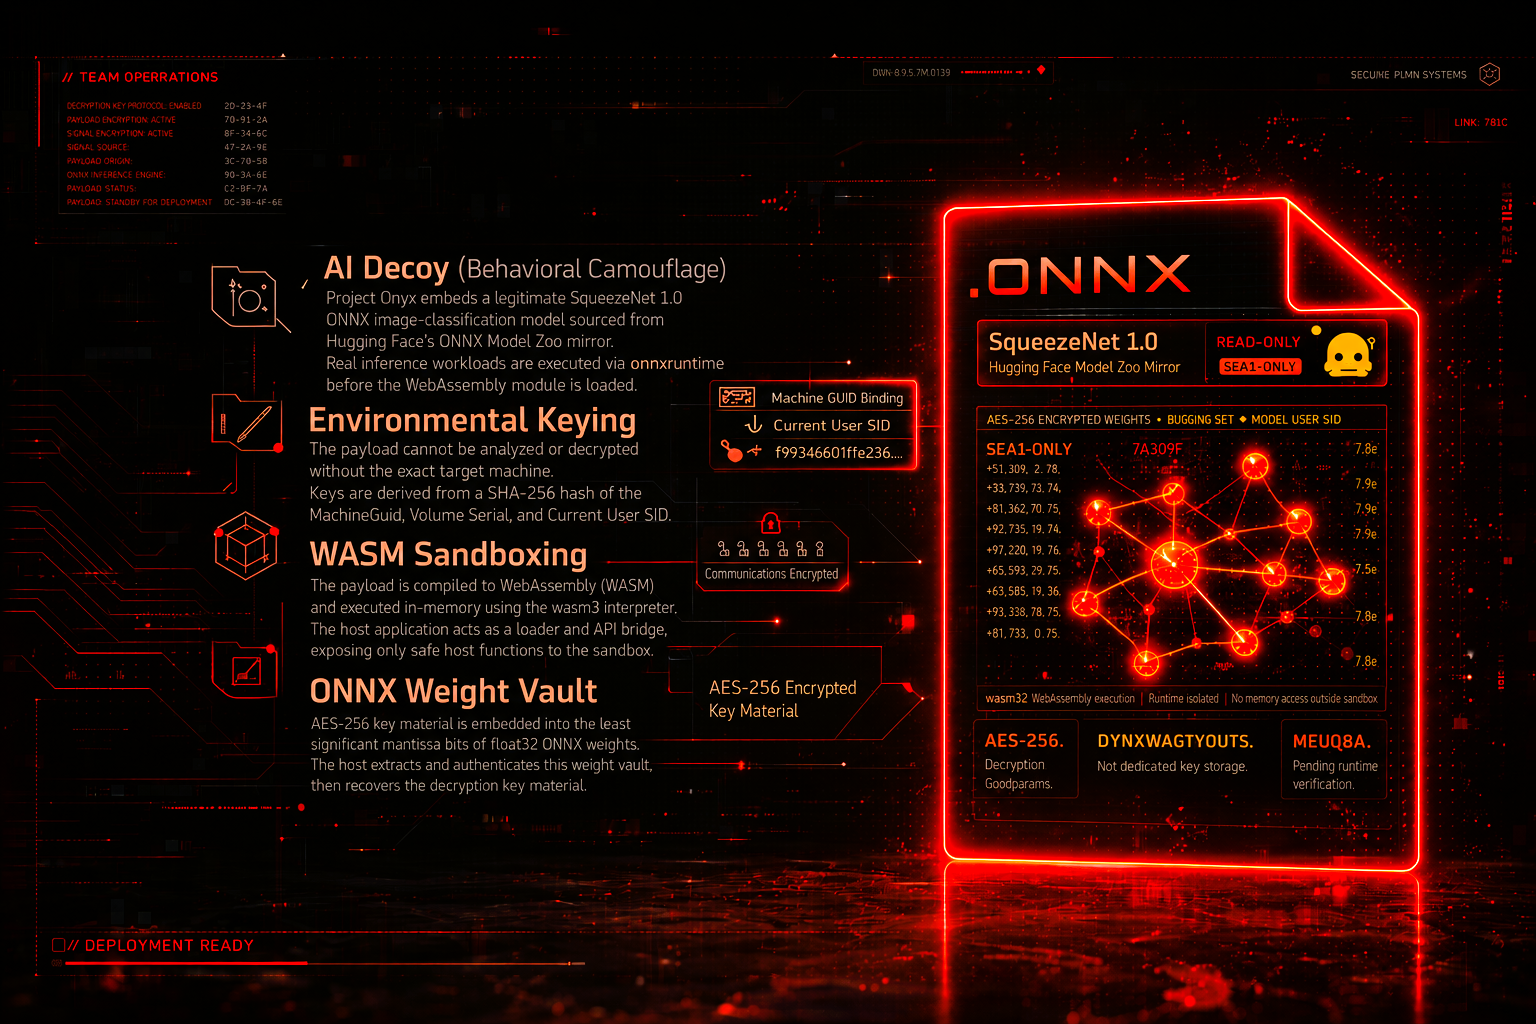 x-3306/project-onyx
AI टेलीमेट्री स्पूफिंग और WASM सैंडबॉक्सिंग के माध्यम से उन्नत EDR चोरी। प्रोजेक्ट Onyx एक PoC रेड टीम पाइपलाइन है जिसे आधुनिक EDR सिस्टम के खिलाफ…
 alessandroz/pupy
Pupy एक ओपनसोर्स, मल्टी-प्लेटफ़ॉर्म (Windows, Linux, OSX, Android), बहु-कार्यात्मक RAT (रिमोट एडमिनिस्ट्रेशन टूल) है, जो मुख्य रूप से python में लिखा…
 synacktiv/livepyre
CVE-2025-54068 का उपयोग करने और यदि Livewire प्रोजेक्ट का APP_KEY ज्ञात हो तो रिमोट कमांड निष्पादन (Remote Command Execution) करने के लिए डिज़ाइन…
 burpheart/cve-2022-39197-patch
CVE-2022-39197 भेद्यता पैच. CVE-2022-39197 भेद्यता पैच.
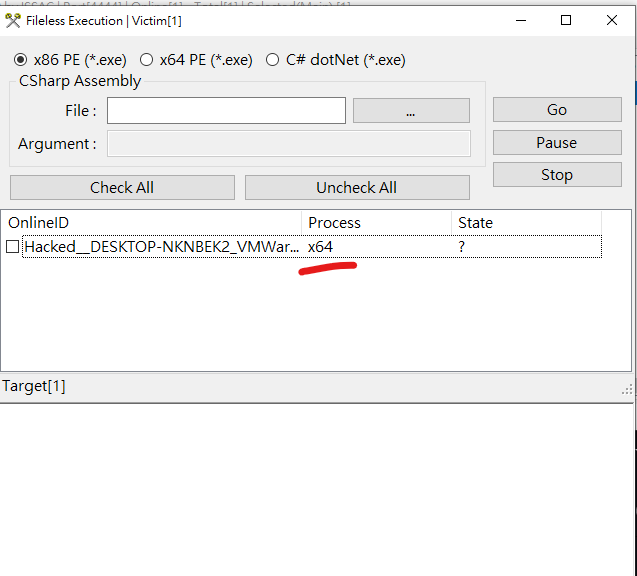 iss4cf0ng/duplexspycs
एक ओपन-सोर्स, C#-आधारित रिमोट एडमिनिस्ट्रेशन टूल (RAT), जो रिमोट विंडोज मशीन का पूर्ण नियंत्रण सक्षम करता है, जिसे विंडोज सिस्टम के वैध रिमोट…
 skyblueeternal/cnvd-c-2019-48814-cnnvd-201904-961
CVE-2019-2725 POC संग्रह - CVE-2017-10271 पैच को बायपास करने के लिए अद्यतन POC
 alexandre-lavoie/python-log4rce
CVE-2021-44228 के लिए एक संपूर्ण शुद्ध Python PoC
 n1k0la-t/cve-2023-36745
Microsoft Exchange Server RCE भेद्यता CVE-2023-36745 के लिए प्रूफ-ऑफ-कॉन्सेप्ट एक्सप्लॉइट, जो प्रमाणित PowerShell कमांड इंजेक्शन के माध्यम से दूरस्थ…
 decoder-it/printerbugnew
केवल DCERPC वाला printerbug.py संस्करण
 linuztx/alter-zero
RAM efficient terminal agent harness for coding, cybersecurity, and automation.
 zux0x3a/dns-black-cat
DNS प्रोटोकॉल पर शेल मोड में सिस्टम कमांड निष्पादित करने के लिए एक इंटरैक्टिव DNS शेल कमांड एक्सफिलट्रेशन मल्टी प्लेटफॉर्म टूलकिट, DNS-Cat का उपयोग…
 jmousqueton/poc-cve-2022-30190
POC CVE-2022-30190: CVE 0-day MS Office RCE उर्फ msdt follina
 jbaines-r7/through_the_wire
प्रूफ-ऑफ-कॉन्सेप्ट एक्सप्लॉइट CVE-2022-26134 (Atlassian Confluence में OGNL इंजेक्शन) के लिए। Linux लक्ष्यों के लिए रिवर्स शेल और इन-मेमोरी फ़ाइल…
 pyroxenites/s2-062
रिमोट कोड निष्पादन S2-062 CVE-2021-31805 सत्यापन POC
 emrekybs/nim-shell
रिवर्स शेल जो विंडोज डिफेंडर डिटेक्शन को बायपास कर सकता है
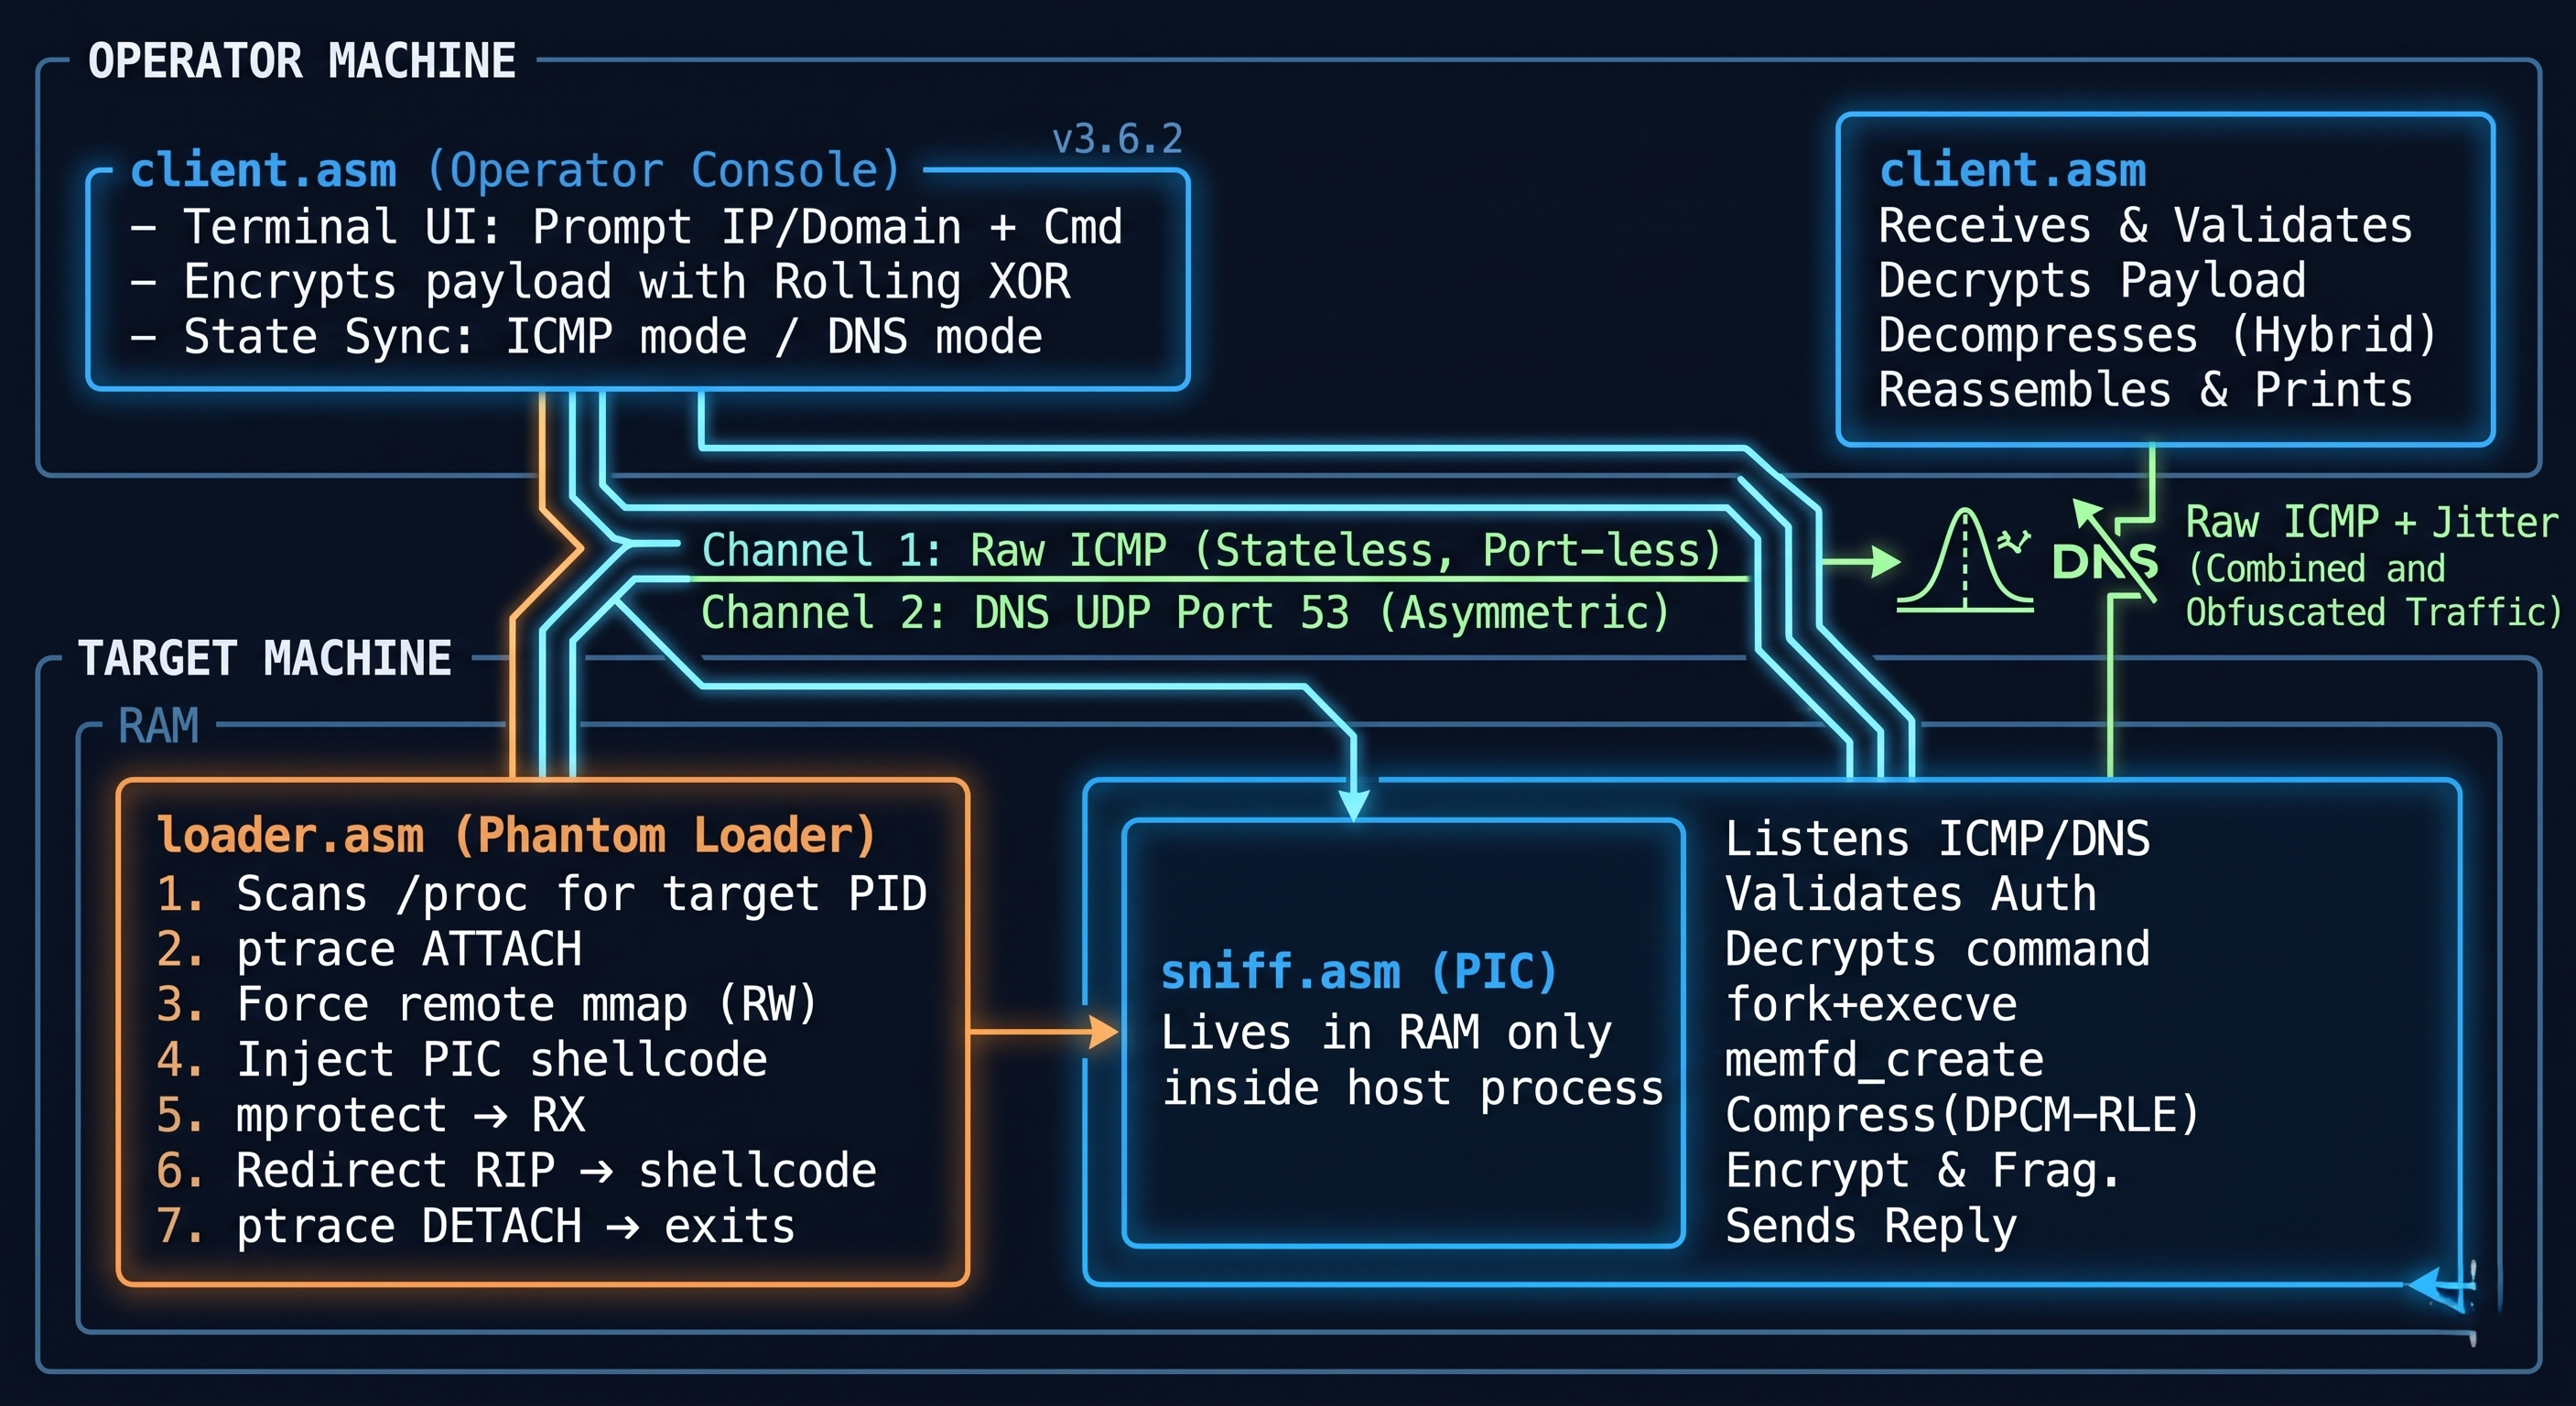 jm00nj/icmp-ghost-a-fileless-x64-assembly-c2-agent
फाइललेस x64 असेंबली C2 फ्रेमवर्क जिसमें द्वि-चैनल ICMP/DNS प्रोटोकॉल पिवोटिंग, प्रत्यक्ष syscall निष्पादन, और ptrace-आधारित प्रोसेस इंजेक्शन शामिल…








