
 #1
बाइनरी शोषण तकनीक, ROP चेन, हीप शोषण, फॉर्मेट स्ट्रिंग्स और मेमोरी करप्शन अनुसंधान।
Kitploit अनुशंसित
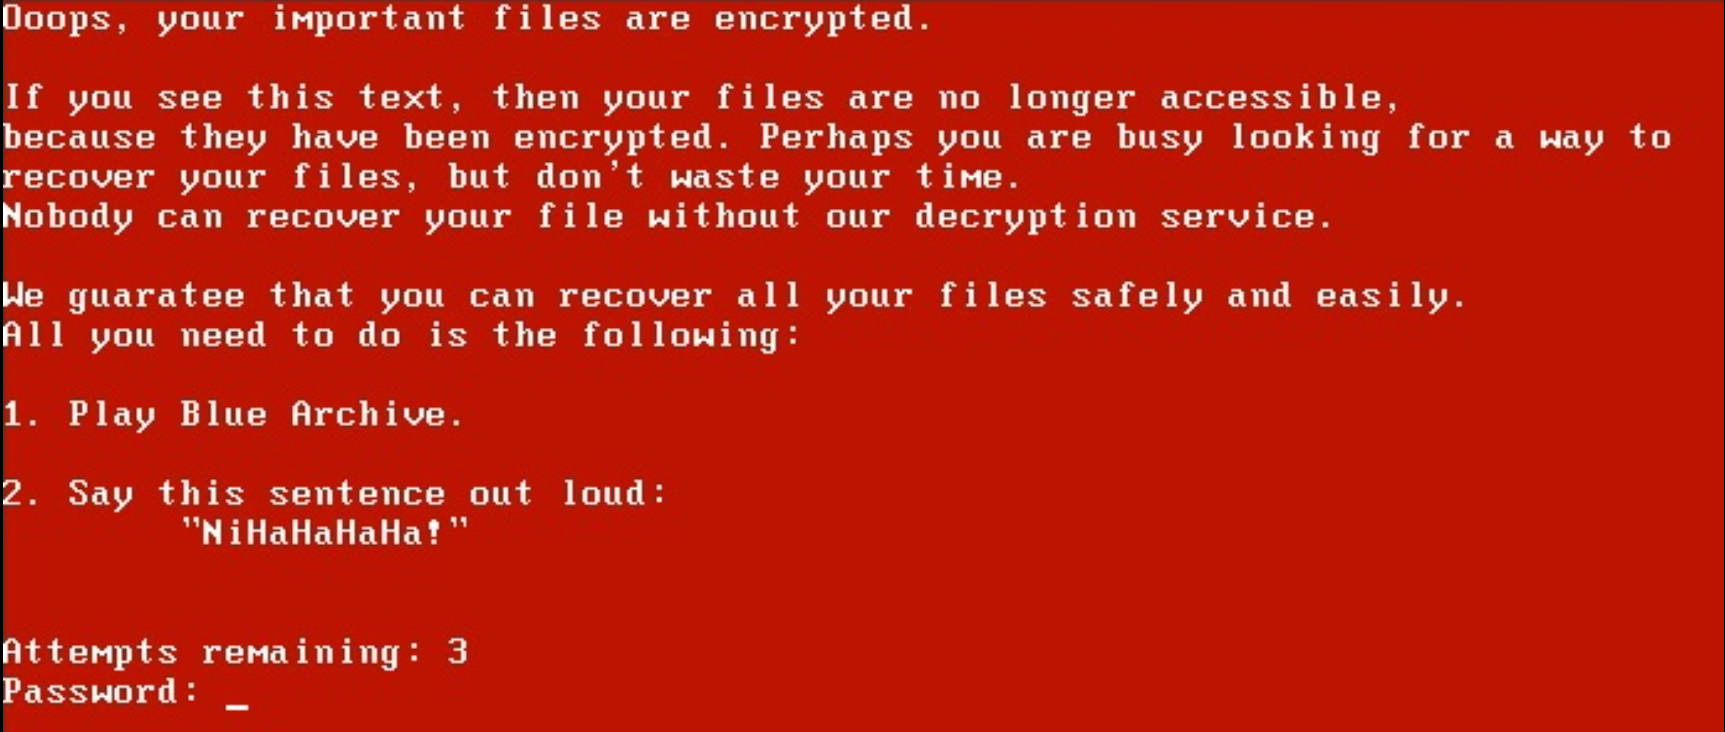
 iss4cf0ng/openpetya
एक Proof-of-Concept बूटकिट और UEFI बूट एप्लिकेशन जो Petya रैंसमवेयर से प्रेरित है, जिसे Assembly, C और C++ में लिखा गया है।
 migopp/cve-2024-44308
JavaScriptCore में DFG रजिस्टर आवंटन बग
 crackercat/cve-2024-44083
IDA (सभी संस्करणों) को खोलते ही क्रैश कर देता है।
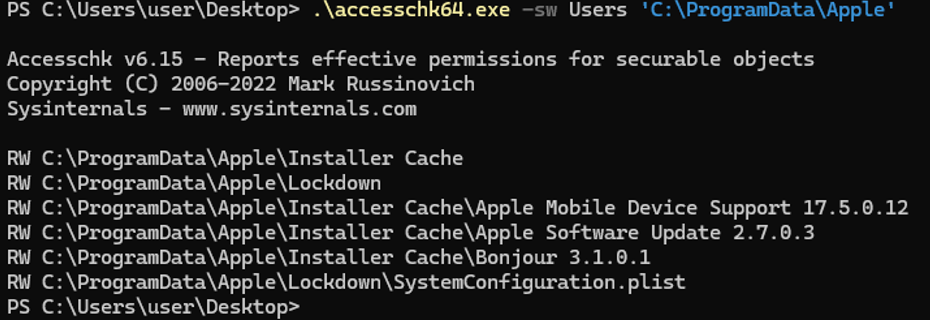 mbog14/cve-2024-44193
आईट्यून्स के माध्यम से विंडोज हैक करना - स्थानीय विशेषाधिकार वृद्धि 0-day
 quasarbinary/cve-2024-43630-poc
NtCopyFileChunk स्टैक बफर ओवरफ्लो POC
 kvngtheta/cve-2024-43583-poc
CVE-2024-43583 के लिए प्रूफ ऑफ कॉन्सेप्ट
 r3n3r0/cve-2026-20700
PoC जो dyld को PAC साइनिंग ओरेकल के रूप में प्रदर्शित करता है, arm64e पर हाथ से तैयार Mach-O चेन्ड फिक्सअप के माध्यम से, iOS पर नियंत्रित PAC-वैध…
 nodiuus/nocturne
x86-64 PE के लिए एक bin2bin कोड वर्चुअलाइज़र
 writegsqword/cve-2024-39840-poc
CVE-2024-39840 के लिए प्रूफ-ऑफ-कॉन्सेप्ट एक्सप्लॉइट, जो Factorio 1.1.86 में एक रिमोट कोड एक्ज़ीक्यूशन भेद्यता है। एक विस्तृत राइटअप से अनुकूलित, जो…
 dor00tkit/cve-2024-38144
CVE-2024-38144 - DoS PoC
 zenzue/cve-2024-38063-poc
IPv6 नेटवर्क में संभावित मेमोरी भ्रष्टाचार कमजोरियाँ।
 thanawee321/cve-2024-38063
भेद्यता CVE-2024-38063
 ynwarcs/cve-2024-38063
CVE-2024-38063 के लिए poc (tcpip.sys में RCE)
 nextgenpentesters/cve-2024-37726-msi-center-local-privilege-escalation
CVE-2024-37726 के लिए C++ शोषण, MSI Center में एक मनमाना फ़ाइल अधिलेखित भेद्यता जो Windows सिस्टम पर स्थानीय विशेषाधिकार वृद्धि को सक्षम बनाती है।
 m4g1xx/cve-2024-36971
CVE-2024-36971 के लिए Poc
 xkaneiki/cve-2022-1011
यह भेद्यता केवल सूचना रिसाव तक सीमित लगती है?
 momo1239/cve-2024-35333
CVE-2024-35333 का पुनरुत्पादन और मूल कारण विश्लेषण, html2xhtml 1.3 में एक स्टैक बफर ओवरफ्लो, ASan क्रैश आउटपुट और कोड-स्तरीय शमन मार्गदर्शन के साथ।
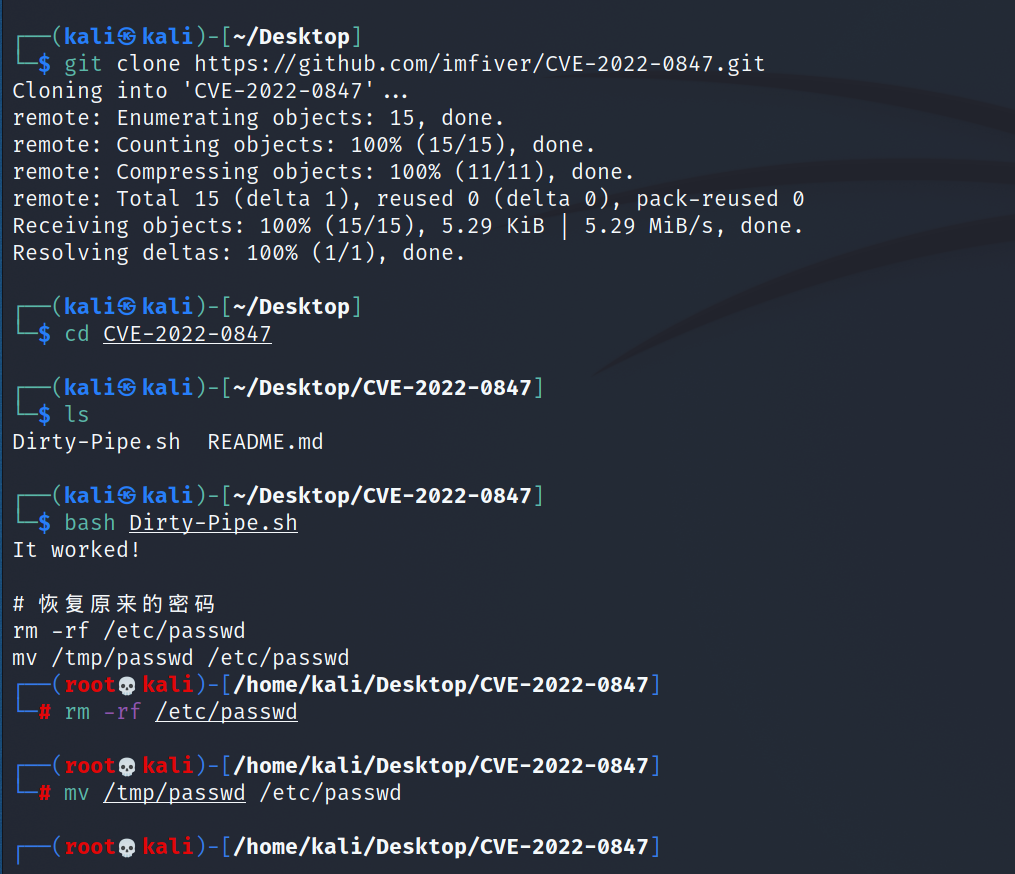 xiaolvchen/cve-2022-0847
CVE-2022-0847(Linux कर्नेल स्थानीय विशेषाधिकार वृद्धि भेद्यता)








