#1
API परीक्षण, फज़िंग, स्कीमा सत्यापन, प्रमाणीकरण परीक्षण और गेटवे सुरक्षा उपकरण।
Kitploit अनुशंसित
 tibrn/cve-2025-30144
CVE-2025-30144 के लिए प्रूफ-ऑफ-कॉन्सेप्ट: fast-jwt लाइब्रेरी में JWT जारीकर्ता सत्यापन बाईपास जो हमलावरों को सरणी-आधारित iss दावों के साथ टोकन जाली…
 lukaszstu/smartasset-cors-cve-2020-26527
CVE-2020-26527 के लिए प्रूफ-ऑफ-कॉन्सेप्ट: Damstra Smart Asset 2020.7 API में CORS मिसकॉन्फ़िगरेशन को प्रदर्शित करता है जो मनमाने ओरिजिन पर भरोसा करता…
 barteeees/swaggerui-cve-2016-1000229
CVE-2016-1000229
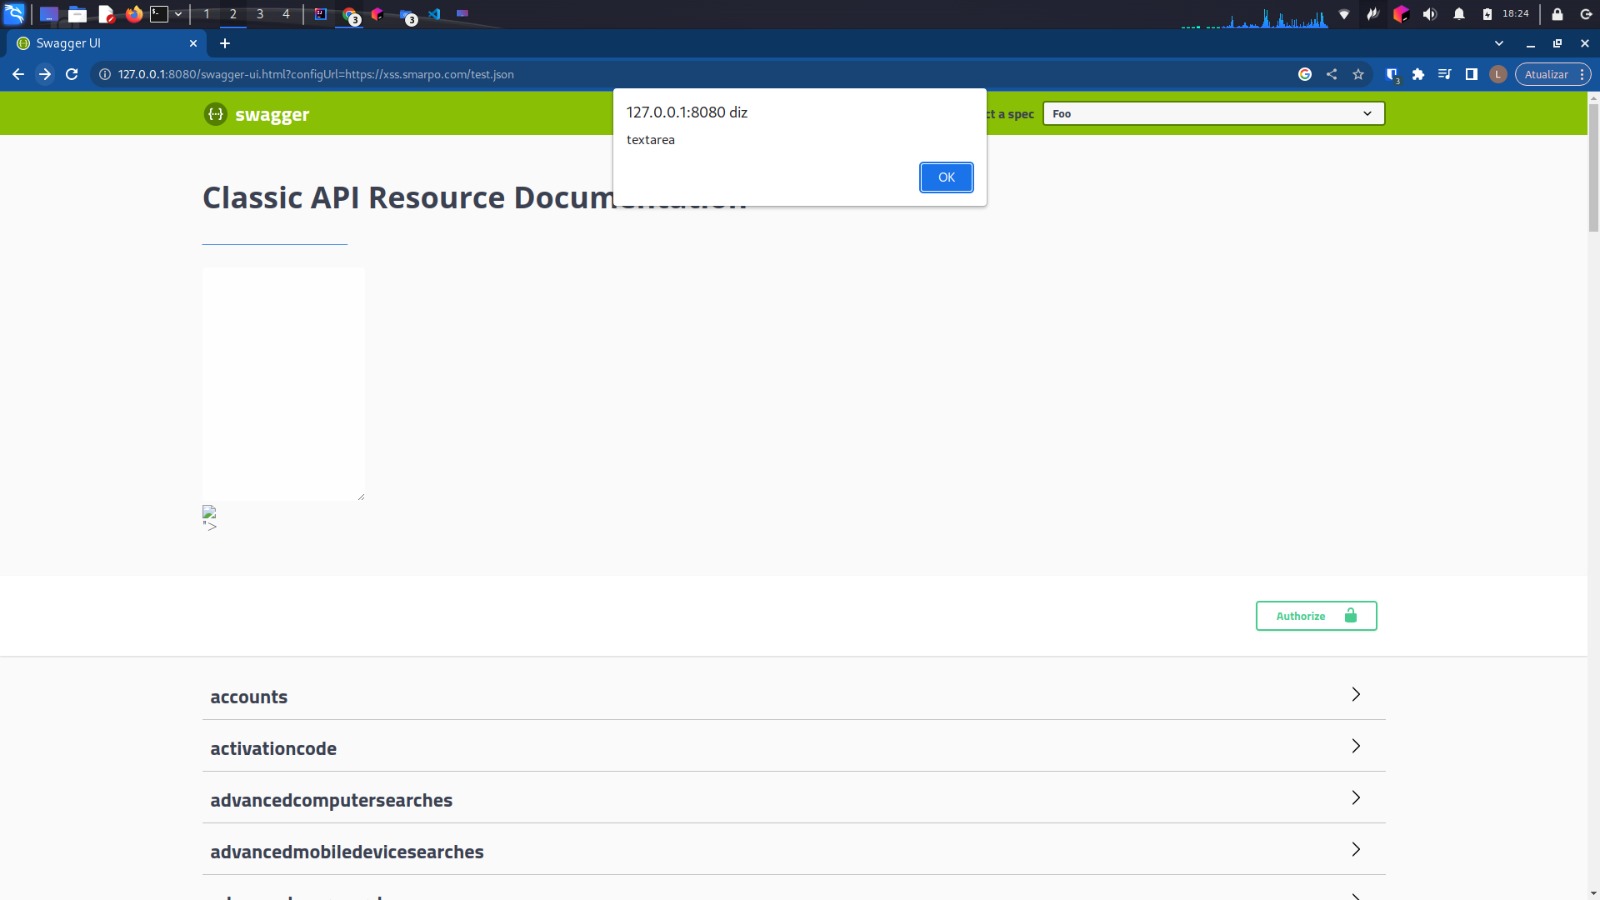 lucasrenaa/cve-2018-25031
Python-आधारित प्रूफ-ऑफ-कॉन्सेप्ट स्क्रिप्ट जो Swagger UI में CVE-2018-25031 XSS भेद्यता को प्रदर्शित करती है, Selenium का उपयोग करके कई एंडपॉइंट्स पर…
 osirium/suds
suds 0.4 + suds-0.4-CVE-2013-2217.patch का क्लोन
 shanika04/cloudfoundry_uaa
CVE-2016-4468
 shoucheng3/kubernetes-client__java_cve-2020-8570_client-java-parent-9_0_2_fixed
Kubernetes API के लिए Java क्लाइंट लाइब्रेरी, जो क्लस्टर, पॉड्स, डिप्लॉयमेंट्स और अन्य संसाधनों के प्रोग्रामेटिक प्रबंधन को सक्षम बनाती है, जिसमें…
 shoucheng3/apache__camel_cve-2018-8041_2-20-3
DSL (Java, XML, YAML) के माध्यम से रूटिंग और मध्यस्थता नियमों को परिभाषित करने के लिए ओपन सोर्स एकीकरण ढांचा, जो डेटा का उपभोग या उत्पादन करने वाली…
 shoucheng3/hibernate__hibernate-validator_cve-2019-10219_6-0-17-final
बीन वैलिडेशन 2.0 (JSR-380) का संदर्भ कार्यान्वयन, जो एनोटेशन-संचालित मेटाडेटा मॉडल और JavaBean तथा विधि सत्यापन के लिए API प्रदान करता है, XML…
 ejfkdev/oss
क्रॉस-क्लाउड S3-संगत ऑब्जेक्ट स्टोरेज CLI, जो AWS, Aliyun, Tencent, Huawei और अन्य में बकेट को सूचीबद्ध, निर्यात और डाउनलोड करने के लिए है, साथ ही…
 abraxas/cve-2026-5430
CVE-2026-5430 के लिए डिस्क्लोज़र पैक और Python PoC, जो WSO2 API Manager 4.5.0 में एक JWT एल्गोरिदम-कन्फ्यूज़न दोष है जो अनधिकृत एडमिन अकाउंट टेकओवर…
 anthonyk2923/cve-2026-94609
CVE-2026-94609 के लिए राइट-अप और प्रूफ-ऑफ-कॉन्सेप्ट, एक authentik विशेषाधिकार-वृद्धि दोष जो add_user_to_group वाले उपयोगकर्ताओं को Groups API के…
 les-k/wp-secure-mcp
एक WordPress प्लगइन जो REST API के माध्यम से एक MCP सर्वर को उजागर करता है, जिसमें सुरक्षा मॉडल ही मुख्य बिंदु है -- CVE-2026-15015 OAuth-बायपास…
 kubernetes/ingress-nginx
Kubernetes के लिए Ingress NGINX Controller
 matrix-org/synapse
Synapse: Python/Twisted में लिखा गया Matrix होमसर्वर।
 nbs-system/naxsi
NAXSI एक ओपन-सोर्स, उच्च प्रदर्शन, कम नियम रखरखाव वाला NGINX के लिए WAF है।
 spiderlabs/owasp-modsecurity-crs
OWASP ModSecurity Core Rule Set (CRS) Project (Official Repository)