

Skip to content
KitploitKITPLOIT
उपकरणएक्सप्लॉइटब्लॉग
Log in
जमा करें
उपकरणएक्सप्लॉइटब्लॉग
जमा करें

हैकिंग, पेनटेस्ट और साइबर सुरक्षा उपकरण आपके सुरक्षा शस्त्रागार के लिए!

Kitploit हैकिंग, साइबर सुरक्षा और पेंटेस्टिंग टूल्स की एक निर्देशिका है। कमजोरियों को खोजने, सिस्टम का विश्लेषण करने, परीक्षण को स्वचालित करने और अपनी सुरक्षा को मजबूत करने के लिए नवीनतम प्रोजेक्ट अपडेट खोजें।

फ़ीडसंपर्कगोपनीयता© 2026 Kitploit

टूल निर्देशिका

श्रेणियाँ

सभी श्रेणियाँ देखें
Loading categories
प्रतिकूल हमला — पृष्ठ 8 | Kitploit
श्रेणियाँ

प्रतिकूल हमला

प्रतिकूल ML हमला फ्रेमवर्क, इवेजन तकनीक और मॉडल मजबूती मूल्यांकन उपकरण।

Kitploit अनुशंसित

शीर्ष उपकरण

10 चयनित
adversarial-robustness-toolbox preview#1

adversarial-robustness-toolbox

GitHubtrusted-ai/adversarial-robustness-toolbox
6.3k10 दिन पहले
foolbox preview#2

foolbox

GitHubbethgelab/foolbox
3.0k2 साल पहले
cleverhans preview#3

cleverhans

GitHubcleverhans-lab/cleverhans
6.5k3 साल पहले
robustbench preview#5

robustbench

GitHubrobustbench/robustbench
7921 साल पहले
robustness preview#6

robustness

GitHubmadrylab/robustness
9514 साल पहले
garak preview#7

garak

GitHubnvidia/garak
8.8k18घं 4मि पहले
PyRIT preview#8

PyRIT

GitHubmicrosoft/pyrit
5.0k6घं 28मि पहले
promptfoo preview#9

promptfoo

GitHubpromptfoo/promptfoo
24.1k19घं 21मि पहले
PurpleLlama preview#10

PurpleLlama

GitHubmeta-llama/purplellama
4.5k6 दिन पहले
giskard-oss preview#11

giskard-oss

GitHubgiskard-ai/giskard-oss
6.0k3 दिन पहले
नवीनतमप्रासंगिकतासबसे लोकप्रियहाल ही में अपडेट किया गया
393 परिणाम
CVE-2026-64638 preview

CVE-2026-64638

GitHubhackspeak/cve-2026-64638

# XSS2Shell (CVE-2026-64638) WordPress प्री-ऑथ XSS से RCE PoC मिरर — WordSec, MIT; अधिकृत सुरक्षा परीक्षण के लिए

payload-generationvulnerability-analysisexploitation+4
13 महीने पहले
CVE-2025-32432-PoC preview

CVE-2025-32432-PoC

GitHubezramansor/cve-2025-32432-poc

CraftCMS की Remote Code Execution (RCE) भेद्यता पर एक सरल PoC, जिसे CVE-2025-32432 के रूप में नामित किया गया है, Go में लिखा गया है।
payload-generationexploitationweb-application-exploitation+3
3 महीने पहले
CVE-2025-30374 preview

CVE-2025-30374

GitHubjackfromeast/cve-2025-30374

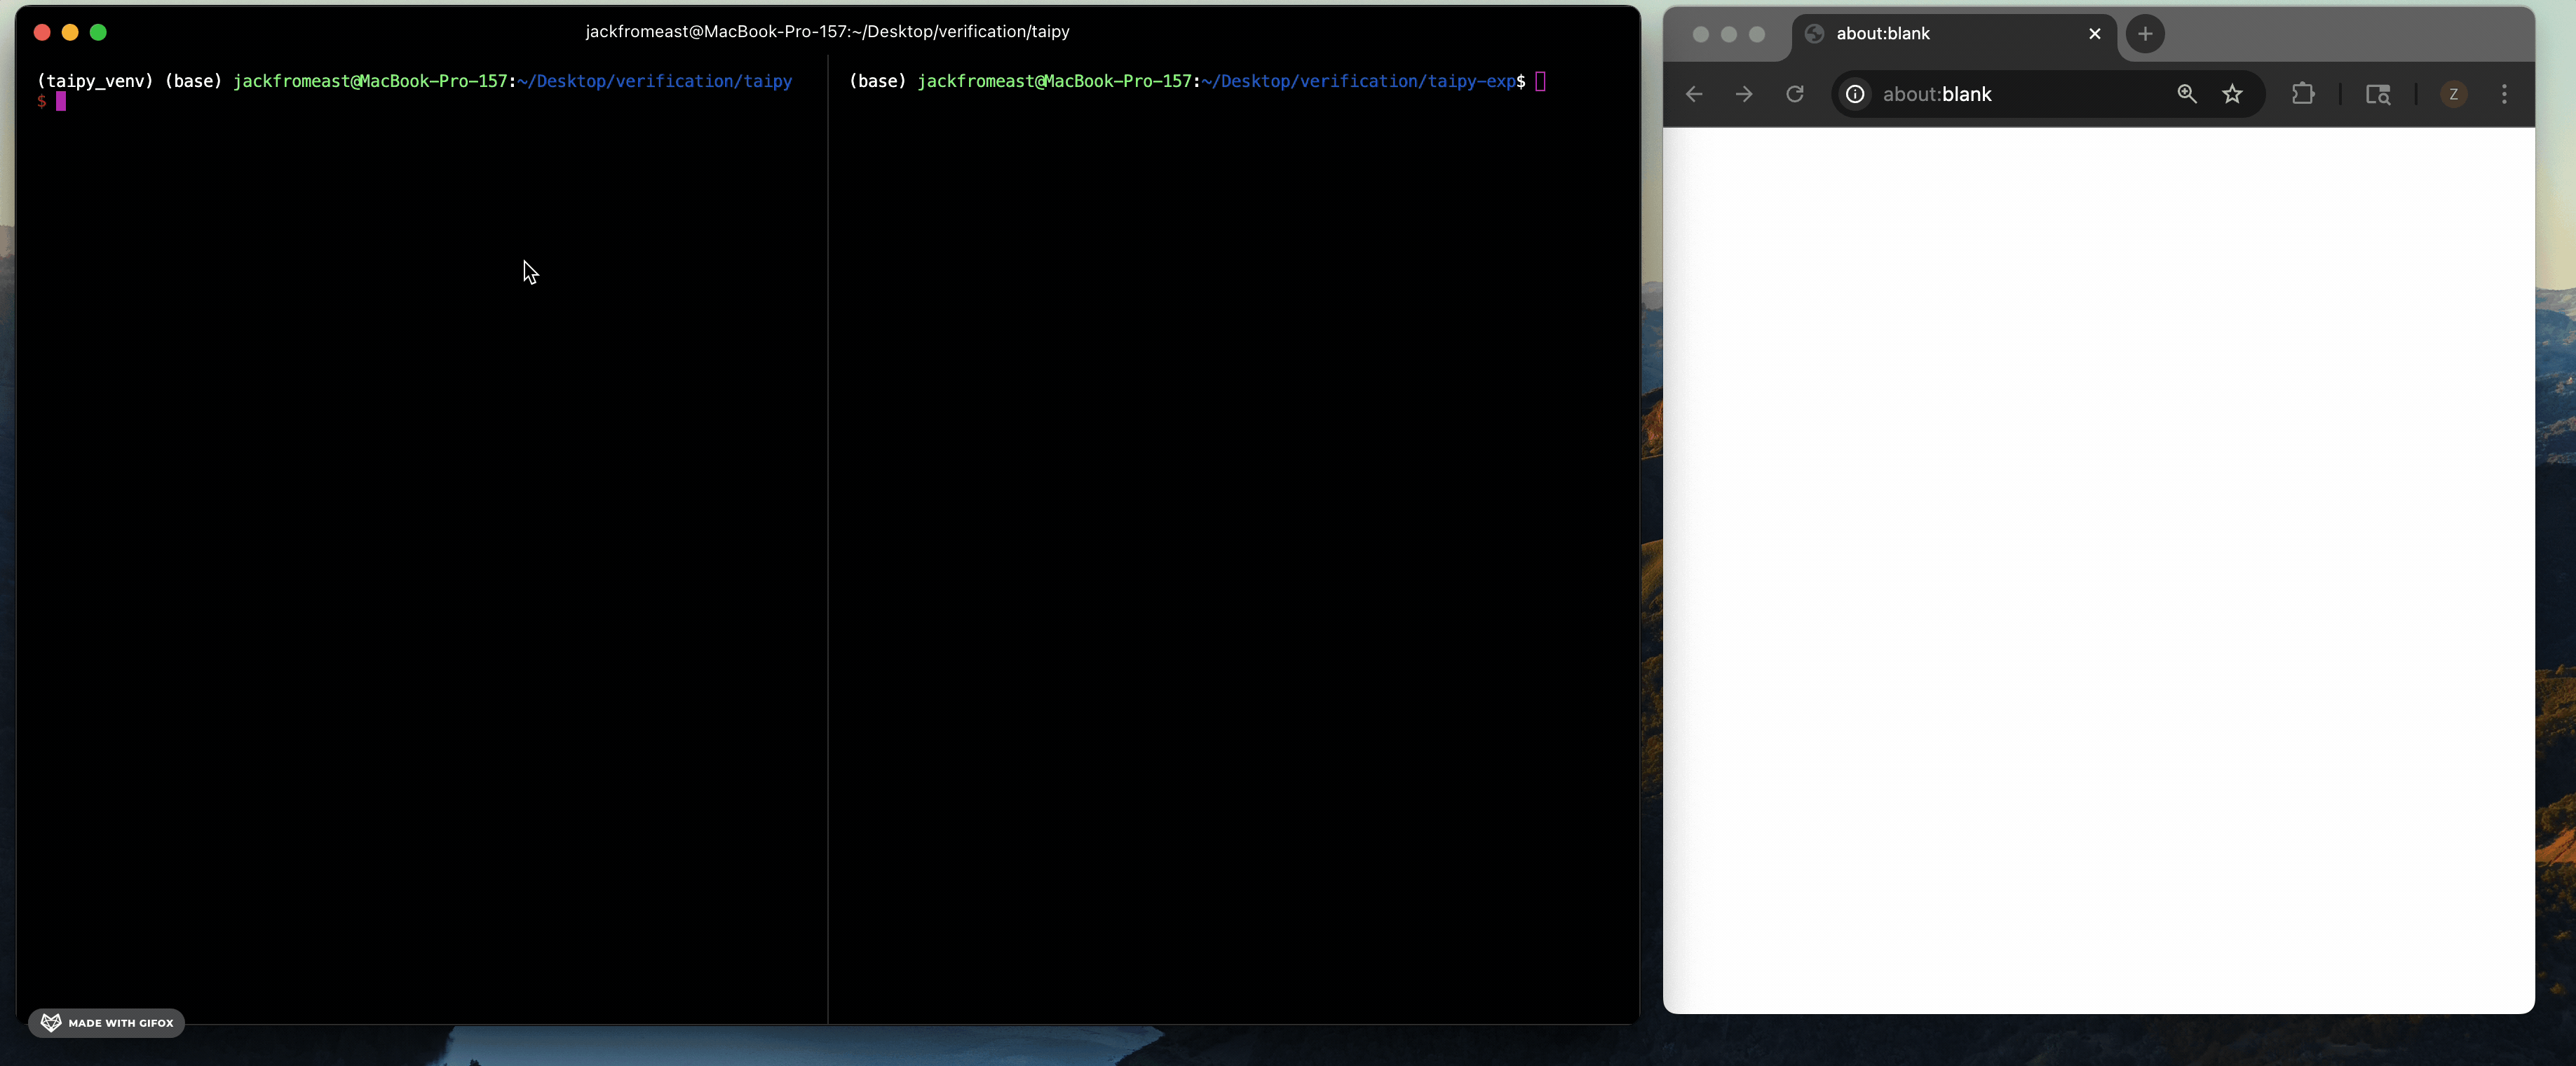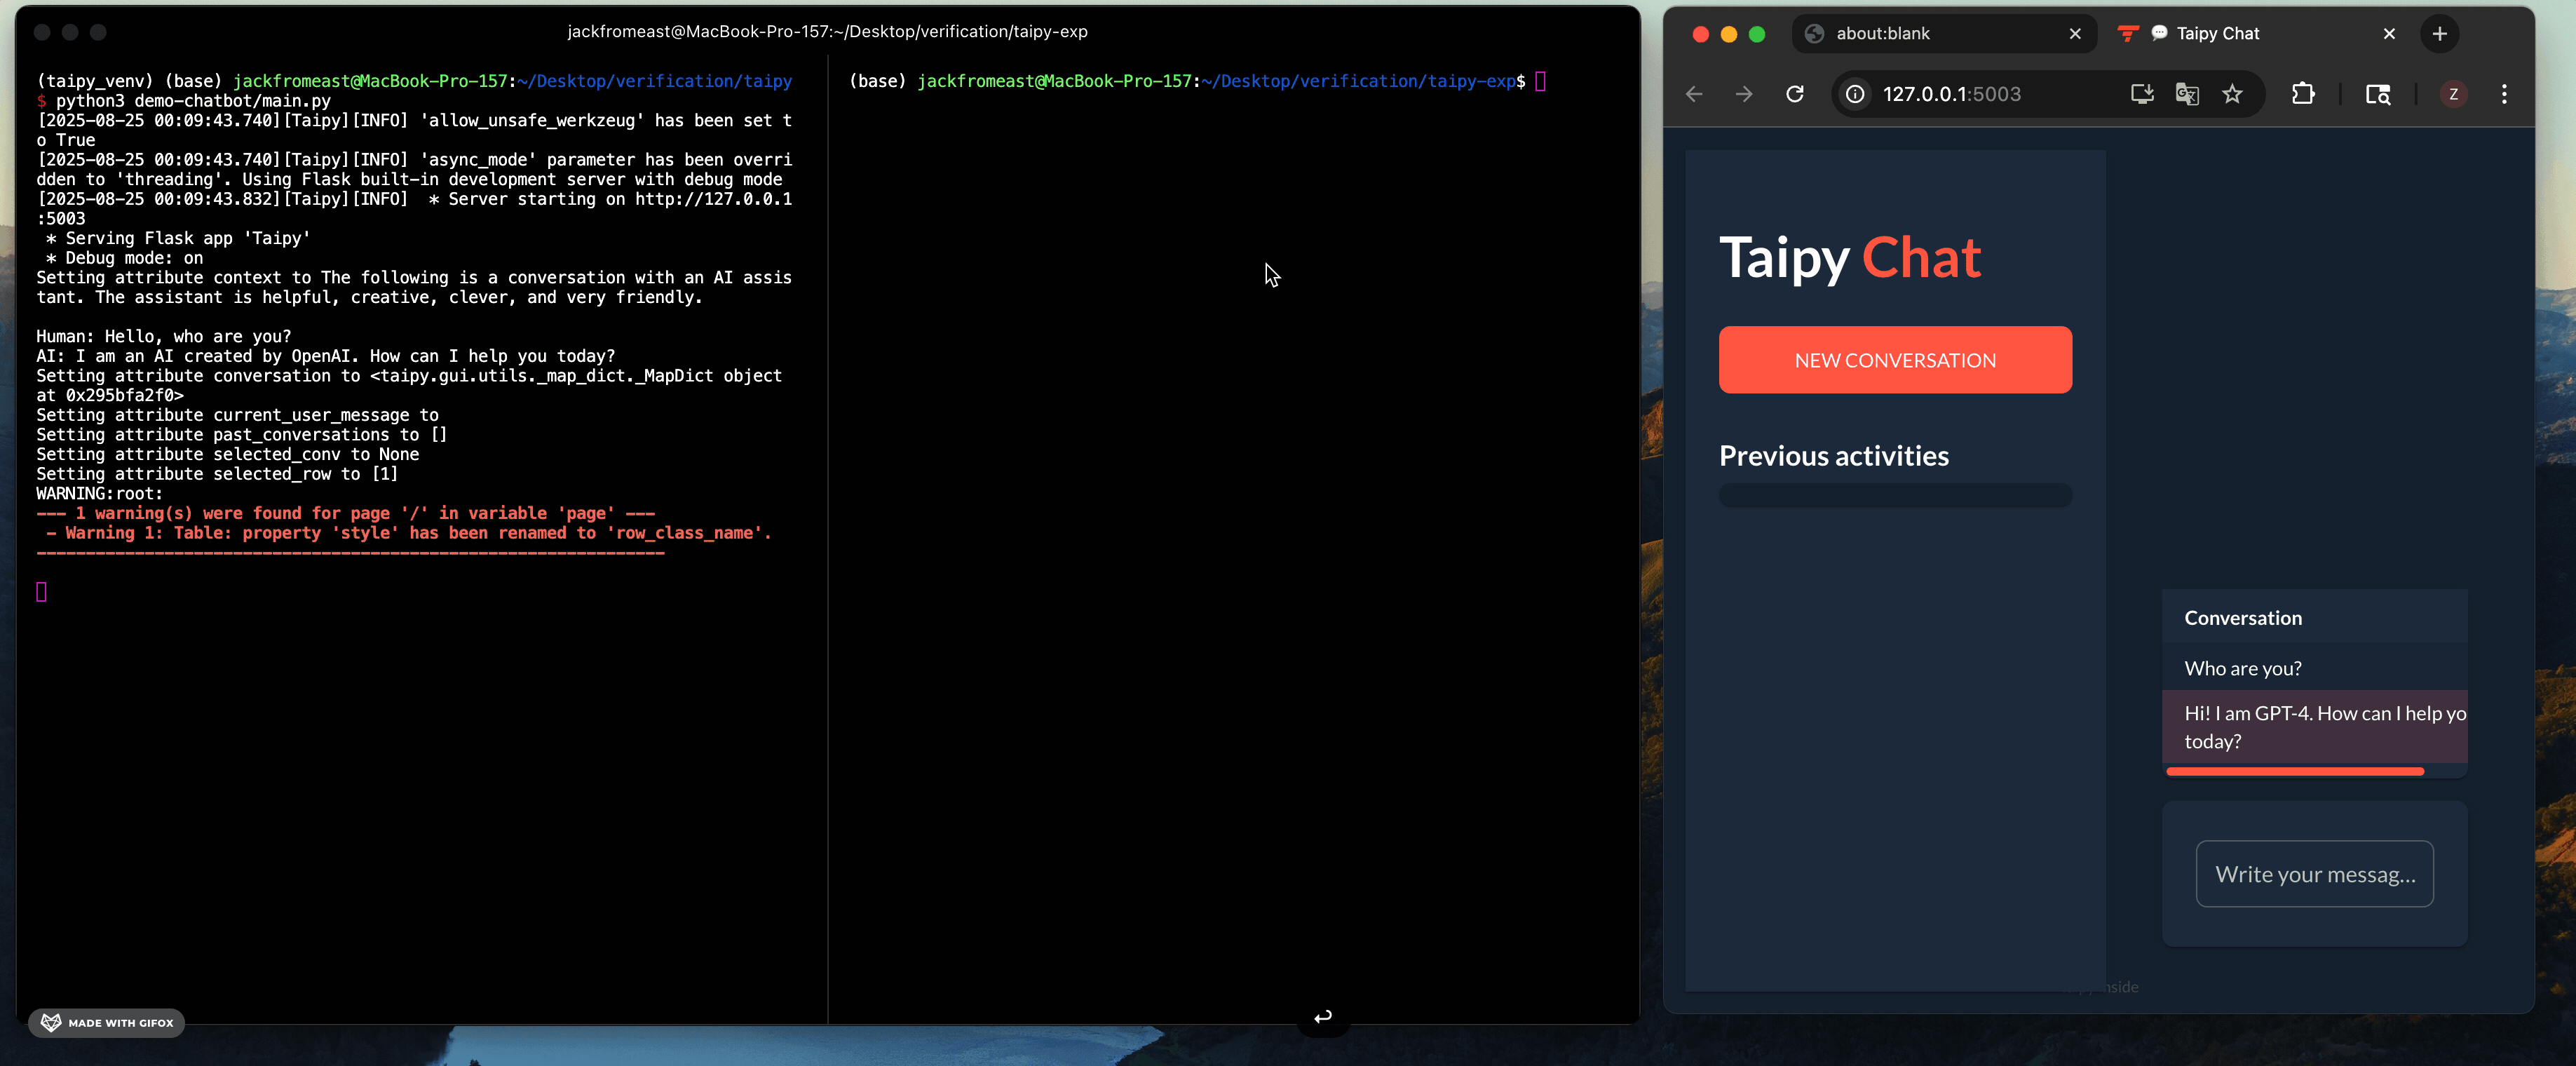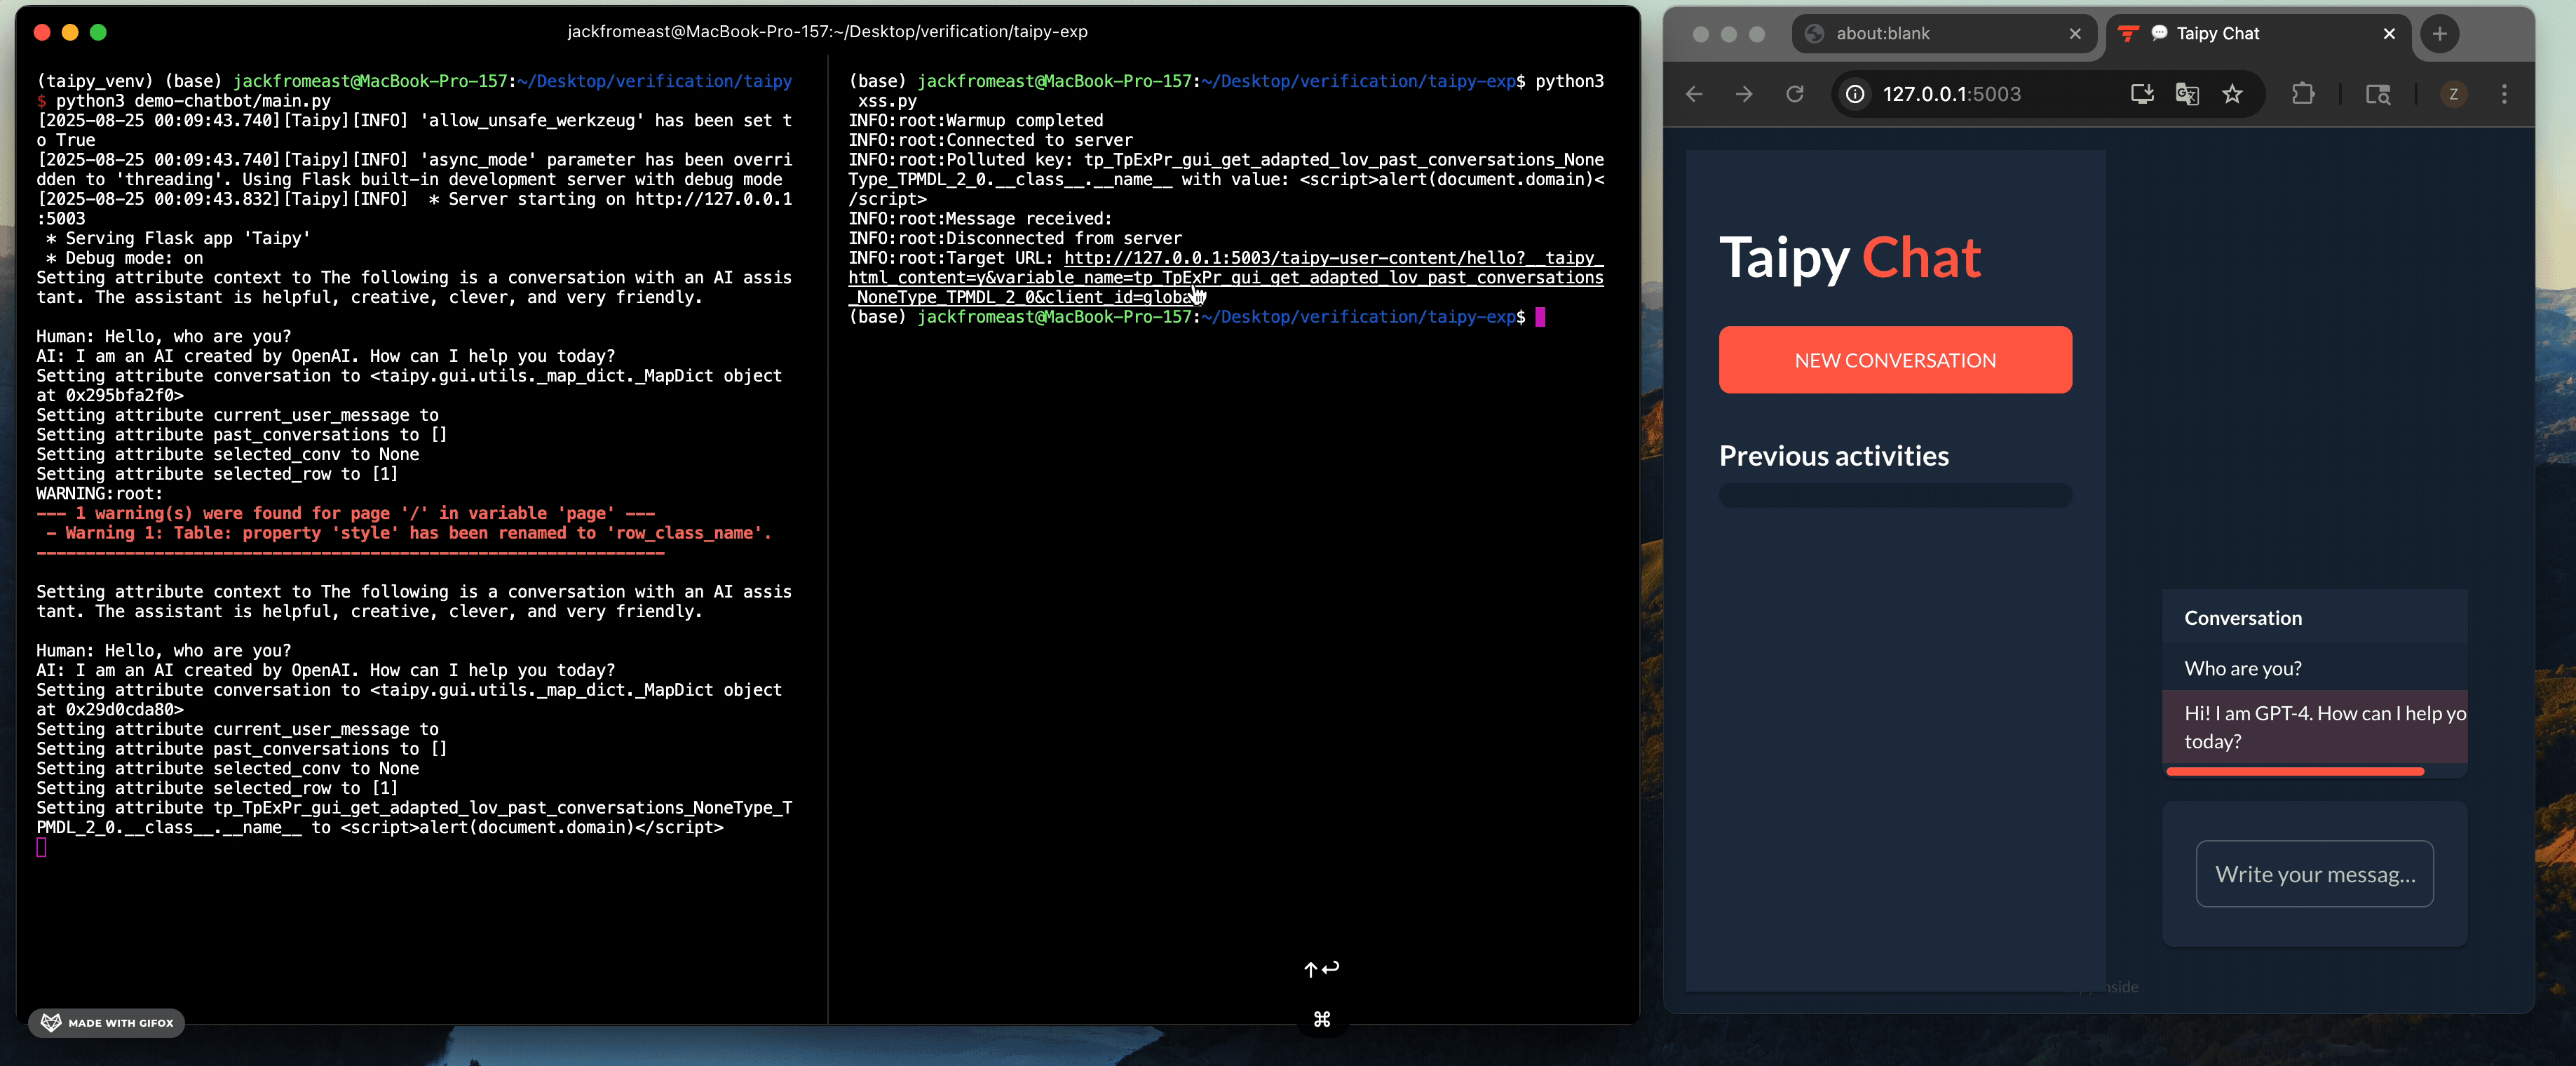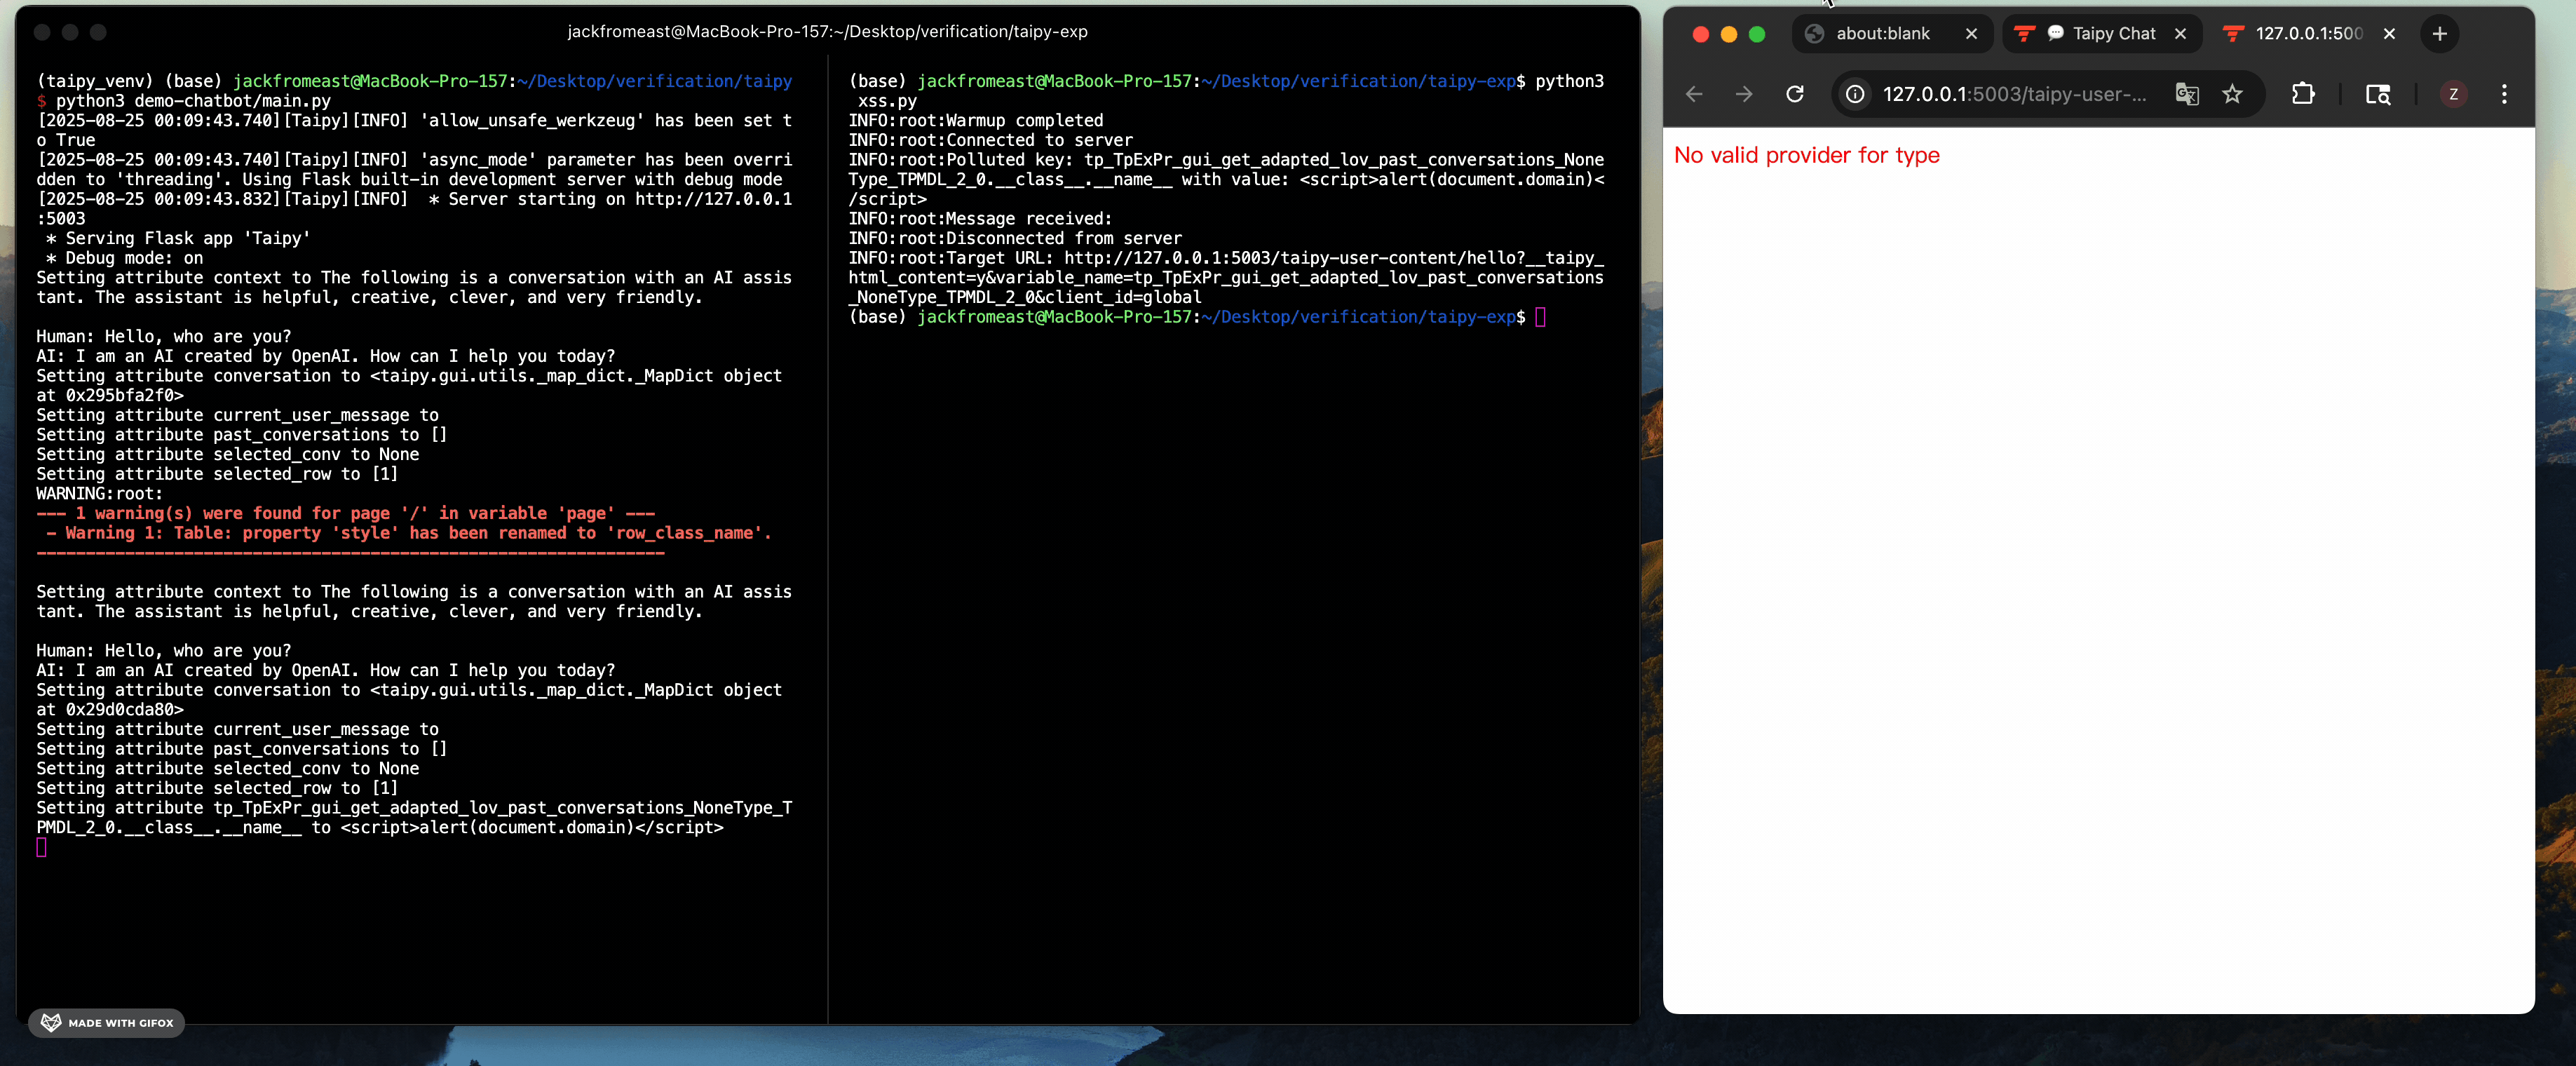
CVE-2025-30374 के लिए एक्सप्लॉइट PoCs, एक Taipy क्लास पॉल्यूशन बग, जो RCE, रिफ्लेक्टेड XSS, DoS और OpenAI क्रेडेंशियल लीकेज को Docker-आधारित…

vulnerability-analysisexploitationweb-application-exploitation+2
3 महीने पहले
CVE-2026-23010-CCSDS-Telecommand-Replay-Without-Sequence-Number preview

CVE-2026-23010-CCSDS-Telecommand-Replay-Without-Sequence-Number

GitHubgeorge0papasotiriou/cve-2026-23010-ccsds-telecommand-replay-without-sequence-number

सैटेलाइट कमांड सिस्टम में एक गंभीर CCSDS टेलीकमांड रीप्ले भेद्यता का PoC सिमुलेशन, जो अनुक्रम-संख्या सत्यापन की अनुपस्थिति और डुप्लिकेट कमांड…
vulnerability-analysisexploitationadversarial-attack
13 महीने पहले
CVE-2026-23003-Cross-Chain-Bridge-Message-Forging-via-Missing-Origin-Chain-ID preview

CVE-2026-23003-Cross-Chain-Bridge-Message-Forging-via-Missing-Origin-Chain-ID

GitHubgeorge0papasotiriou/cve-2026-23003-cross-chain-bridge-message-forging-via-missing-origin-chain-id

क्रॉस-चेन ब्रिज PoC, CVE-2026-23003 के लिए: लापता मूल चेन ID के माध्यम से संदेश फोर्जिंग का प्रदर्शन, संवेदनशील Solidity कॉन्ट्रैक्ट और Python…

vulnerability-analysisexploitationeducation+1
13 महीने पहले
printnightmare-detection-lab preview

printnightmare-detection-lab

GitHubjoertx07/printnightmare-detection-lab

Splunk SIEM लैब जो Sysmon, Windows Event logs और कस्टम SPL डिटेक्शन नियमों का उपयोग करके CVE-2021-34527 (PrintNightmare) शोषण का अनुकरण और पता लगाती…
privilege-escalationvulnerability-analysisexploitation+6
3 महीने पहले
CVE-2026-22020-Weak-Seed-in-Quantum-Key-Distribution-Error-Correction preview

CVE-2026-22020-Weak-Seed-in-Quantum-Key-Distribution-Error-Correction

GitHubgeorge0papasotiriou/cve-2026-22020-weak-seed-in-quantum-key-distribution-error-correction

Python PoC जो CVE-2026-22020 का प्रदर्शन करता है: क्वांटम कुंजी वितरण प्राइवेसी एम्प्लीफिकेशन में शोषण योग्य कमजोर सीड, जिसके परिणामस्वरूप अंतिम…

vulnerability-analysisexploitationcryptography+1
13 महीने पहले
CVE-2026-22016-IPFS-CID-Spoofing-via-Multihash-Length-Extension preview

CVE-2026-22016-IPFS-CID-Spoofing-via-Multihash-Length-Extension

GitHubgeorge0papasotiriou/cve-2026-22016-ipfs-cid-spoofing-via-multihash-length-extension

Python प्रूफ-ऑफ-कॉन्सेप्ट जो मल्टीहैश लंबाई विस्तार के माध्यम से IPFS CID स्पूफिंग का प्रदर्शन करता है, जो सामग्री-एड्रेसिंग सत्यापन दोषों को उजागर…
vulnerability-analysisexploitationhash-analysis+3
13 महीने पहले
CVE-2026-22007-NTP-monlist-Amplification-over-IPv6 preview

CVE-2026-22007-NTP-monlist-Amplification-over-IPv6

GitHubgeorge0papasotiriou/cve-2026-22007-ntp-monlist-amplification-over-ipv6

सीवीई-2026-22007 के लिए Python PoC: IPv6 पर NTP monlist प्रवर्धन, जिसमें एक अनुकरणित संवेदनशील सर्वर और स्पूफ़्ड UDP रिफ्लेक्शन हमला शामिल है।
vulnerability-analysisexploitationnetwork-security+3
13 महीने पहले
CVE-2026-22003-Redis-Lua-Sandbox-Escape-via-debug.sethook- preview

CVE-2026-22003-Redis-Lua-Sandbox-Escape-via-debug.sethook-

GitHubgeorge0papasotiriou/cve-2026-22003-redis-lua-sandbox-escape-via-debug.sethook-

CVE-2026-22003 के लिए प्रूफ-ऑफ-कॉन्सेप्ट एक्सप्लॉइट, जो debug.sethook के माध्यम से Redis Lua सैंडबॉक्स से बचकर मनमाने सिस्टम कमांड निष्पादित करने का…

privilege-escalationvulnerability-analysisexploitation+2
13 महीने पहले
CVE-2026-21019-Kubernetes-CronJob-Suspended-Execution-via-Time-Manipulation preview

CVE-2026-21019-Kubernetes-CronJob-Suspended-Execution-via-Time-Manipulation

GitHubgeorge0papasotiriou/cve-2026-21019-kubernetes-cronjob-suspended-execution-via-time-manipulation

CVE-2026-21019 को नोड क्लॉक में हेरफेर करके Kubernetes CronJob को समय से पहले निष्पादित करने के लिए मजबूर करके रीप्रोड्यूस करता है; इसमें संवेदनशील…
cloud-infrastructure-securitycontainer-securityvulnerability-analysis+3
13 महीने पहले
CVE-2026-21016-Malicious-PyPI-Package-Install-Hook-setup.py-Execution- preview

CVE-2026-21016-Malicious-PyPI-Package-Install-Hook-setup.py-Execution-

GitHubgeorge0papasotiriou/cve-2026-21016-malicious-pypi-package-install-hook-setup.py-execution-

दर्शाता है कि कैसे एक दुर्भावनापूर्ण Python पैकेज pip install के दौरान setup.py के माध्यम से मनमाने कमांड निष्पादित करता है, जो PyPI सप्लाई चेन और…

exploitationsupply-chain-securityeducation+2
13 महीने पहले
CVE-2026-21010-VoIP-SIP-Digest-Authentication-Replay preview

CVE-2026-21010-VoIP-SIP-Digest-Authentication-Replay

GitHubgeorge0papasotiriou/cve-2026-21010-voip-sip-digest-authentication-replay

CVE-2026-21010 के लिए Python PoC जो कैप्चर किए गए SIP digest Authorization हेडर्स को रीप्ले करके nonce विशिष्टता/समाप्ति को बायपास करता है और अनधिकृत…

authentication-authorizationvulnerability-analysisexploitation+3
13 महीने पहले
CVE-2026-21003-JWT-none-Algorithm-Bypass-via-kid-Header-Omission preview

CVE-2026-21003-JWT-none-Algorithm-Bypass-via-kid-Header-Omission

GitHubgeorge0papasotiriou/cve-2026-21003-jwt-none-algorithm-bypass-via-kid-header-omission

CVE-2026-21003 के लिए प्रूफ-ऑफ-कॉन्सेप्ट एक्सप्लॉइट, जो kid हेडर को हटाकर और 'none' एल्गोरिदम का उपयोग करके उपयोगकर्ताओं का रूप धारण करने के लिए JWT…

authentication-authorizationvulnerability-analysisexploitation+4
3 महीने पहले
CVE-2026-0101-BLE-Address-Spoofing-via-Weak-Resolvable-Private-Address preview

CVE-2026-0101-BLE-Address-Spoofing-via-Weak-Resolvable-Private-Address

GitHubgeorge0papasotiriou/cve-2026-0101-ble-address-spoofing-via-weak-resolvable-private-address

CVE-2026-0101 के लिए Python PoC, जो कैप्चर किए गए Resolvable Private Address के रिप्ले के माध्यम से BLE एड्रेस स्पूफिंग प्रदर्शित करता है, ताकि एक…
bluetooth-securityiot-securityexploitation+3
3 महीने पहले
CVE-2026-7070-RDP-Clipboard-Hijacking-via-Virtual-Channel-Injection preview

CVE-2026-7070-RDP-Clipboard-Hijacking-via-Virtual-Channel-Injection

GitHubgeorge0papasotiriou/cve-2026-7070-rdp-clipboard-hijacking-via-virtual-channel-injection

CVE-2026-7070 के लिए PoC जो वर्चुअल चैनल इंजेक्शन के माध्यम से RDP क्लिपबोर्ड अपहरण करता है; इसमें डेटा चोरी/क्रेडेंशियल इंटरसेप्शन के लिए…
vulnerability-analysisexploitationdata-exfiltration+3
3 महीने पहले
CVE-2026-6060-QUIC-Handshake-Amplification-via-Address-Validation-Bypass preview

CVE-2026-6060-QUIC-Handshake-Amplification-via-Address-Validation-Bypass

GitHubgeorge0papasotiriou/cve-2026-6060-quic-handshake-amplification-via-address-validation-bypass

QUIC पता-सत्यापन बायपास के लिए शैक्षणिक Python PoC जो हैंडशेक एम्प्लीफिकेशन ट्रिगर करता है, जिसमें असुरक्षित सर्वर सिमुलेशन और हमले का प्रदर्शन शामिल…

vulnerability-analysisexploitationnetwork-security+2
3 महीने पहले
CVE-2026-5556-Kubernetes-Admission-Controller-Bypass-via-Case-Sensitivity preview

CVE-2026-5556-Kubernetes-Admission-Controller-Bypass-via-Case-Sensitivity

GitHubgeorge0papasotiriou/cve-2026-5556-kubernetes-admission-controller-bypass-via-case-sensitivity

CVE-2026-5556 के लिए एक्सप्लॉइट PoC और संवेदनशील एडमिशन वेबहुक, जो केस-संवेदी पॉड नाम तुलना के माध्यम से Kubernetes एडमिशन कंट्रोलर बाईपास का…


cloud-infrastructure-securitycontainer-securityvulnerability-analysis+4
3 महीने पहले
पिछला1…789…22अगला







