
 #1

 withsecurelabs/callstackspoofer
सिस कॉल करते समय मनमानी कॉल स्टैक्स को स्पूफ करने के लिए एक PoC इम्प्लीमेंटेशन (उदा. NtOpenProcess के माध्यम से हैंडल प्राप्त करना)
 redcanaryco/chain-reactor
Linux निष्पादन योग्य फ़ाइलें उत्पन्न करें जो प्रतिद्वंद्वी व्यवहार और तकनीकों का अनुकरण करती हैं, जांच और प्रतिक्रिया कवरेज के परीक्षण के लिए। आसान…
 redcanaryco/atomictestharnesses
सार्वजनिक रेपो फॉर एटॉमिक टेस्ट हार्नेस
 robustbench/robustbench
मानकीकृत विरोधात्मक मजबूती बेंचमार्क जिसमें सार्वजनिक लीडरबोर्ड और डाउनलोड करने योग्य मॉडल ज़ू शामिल है, जो Lp हमलों और सामान्य विकृतियों के विरुद्ध…
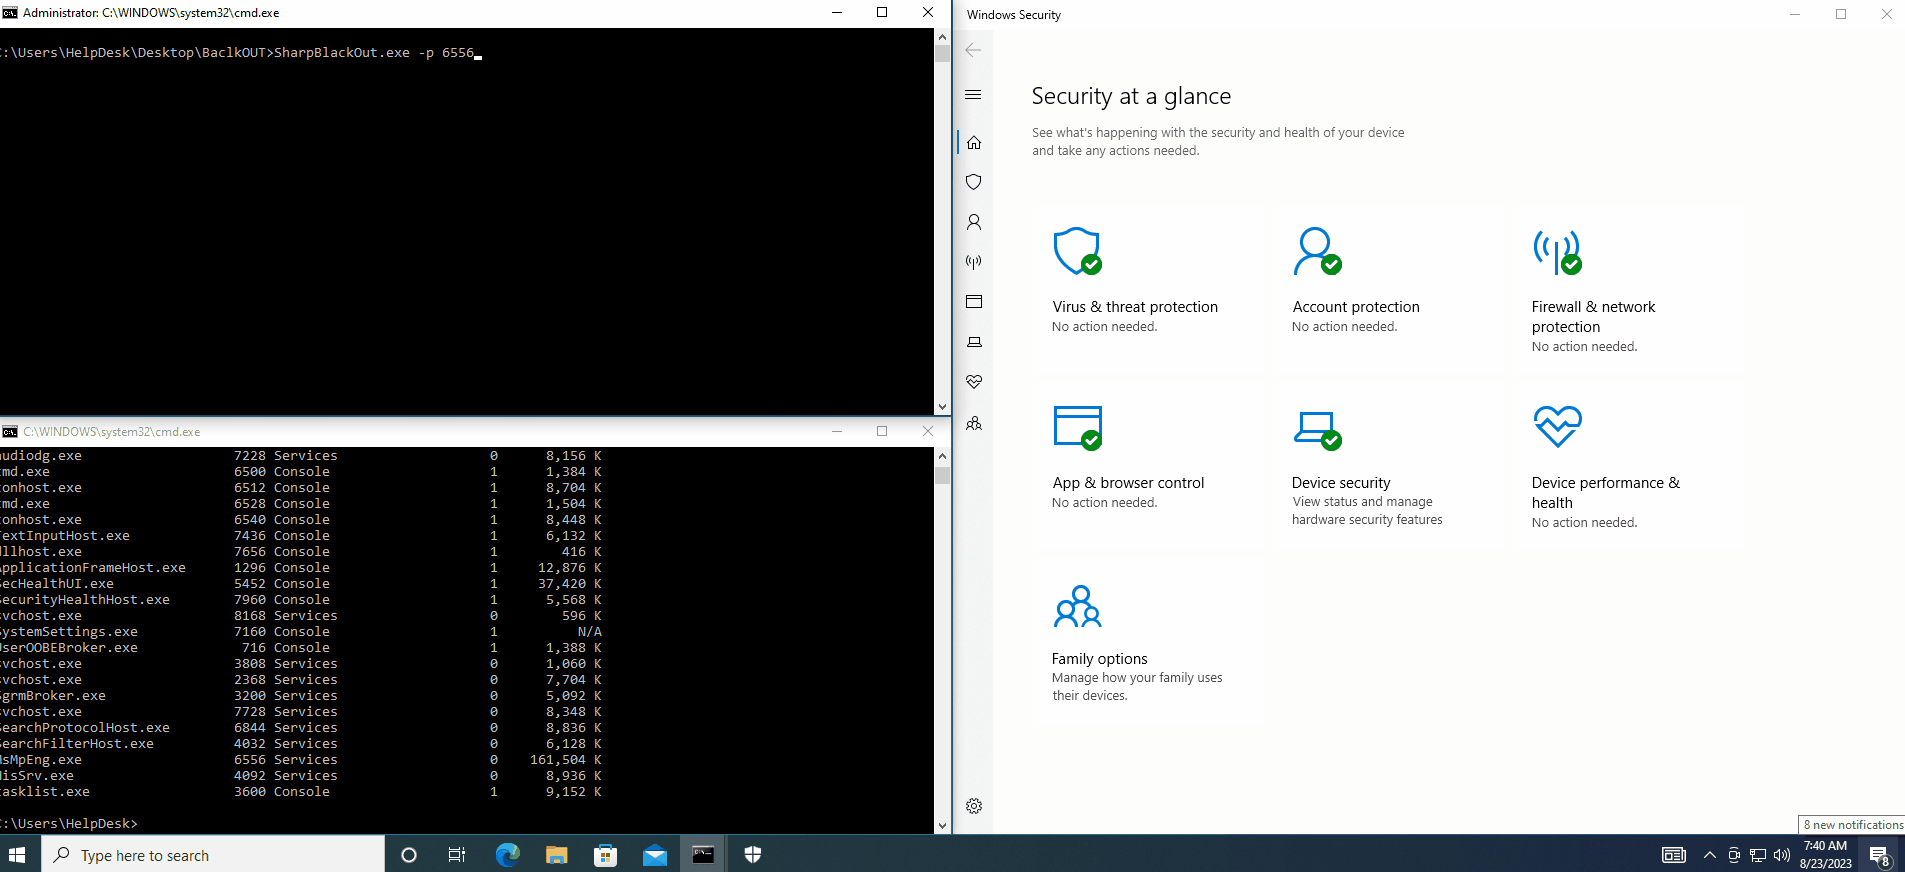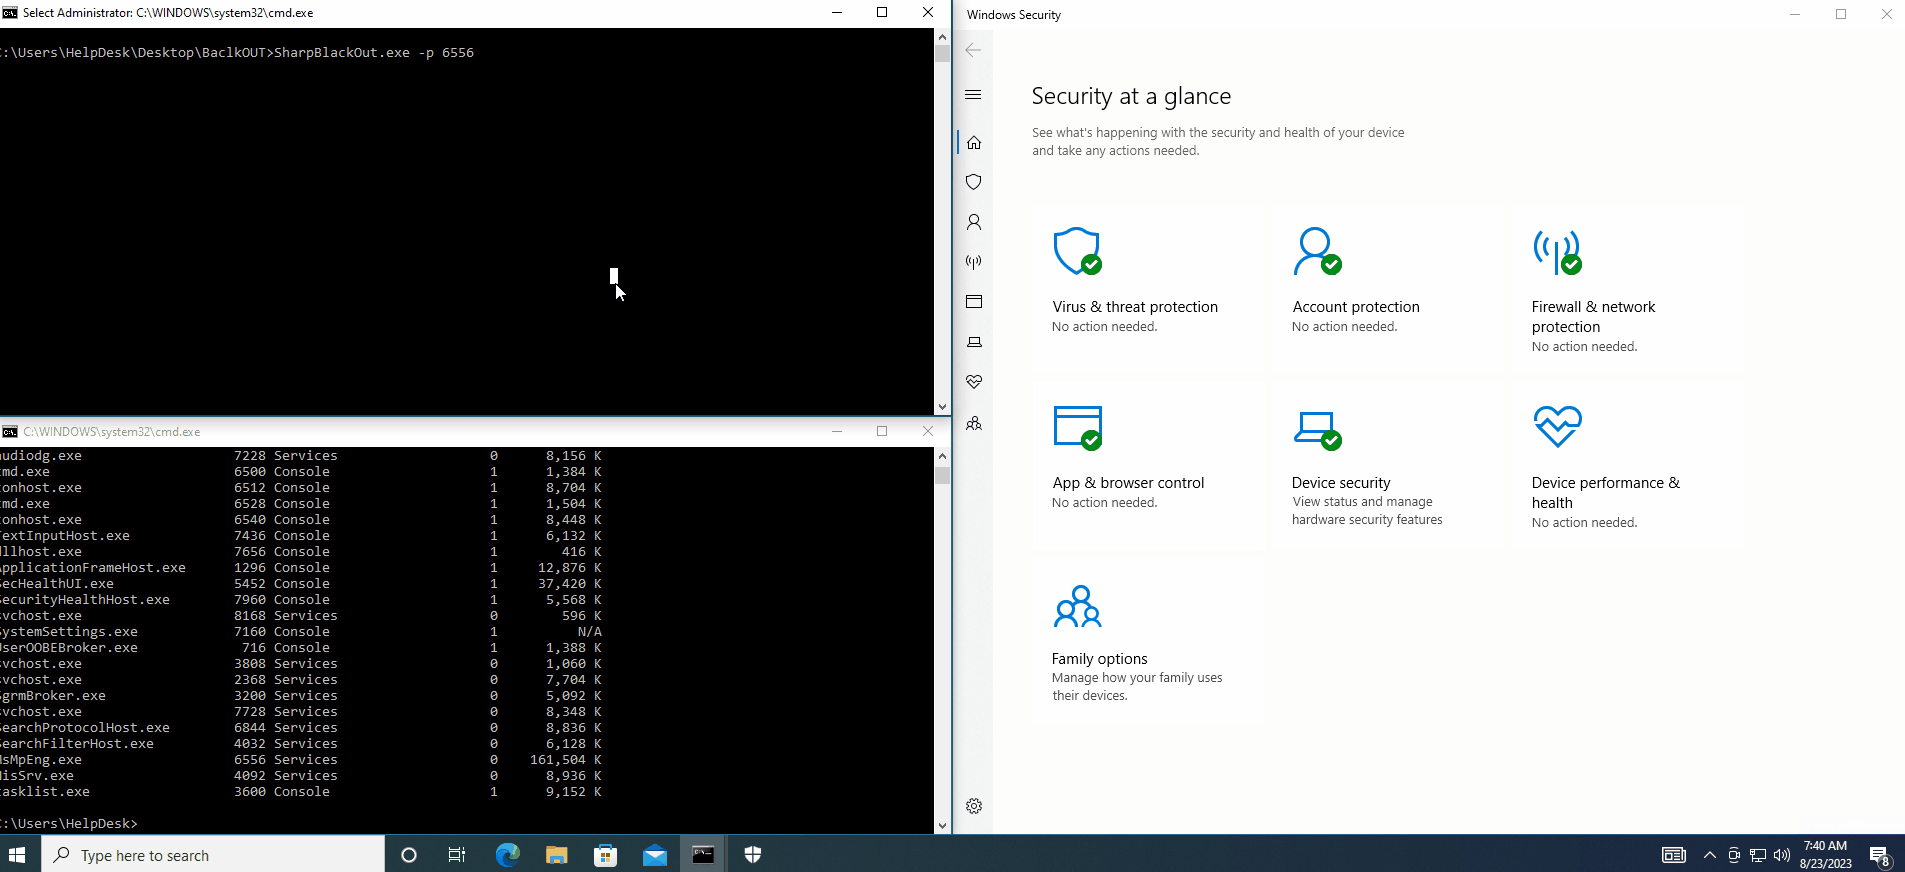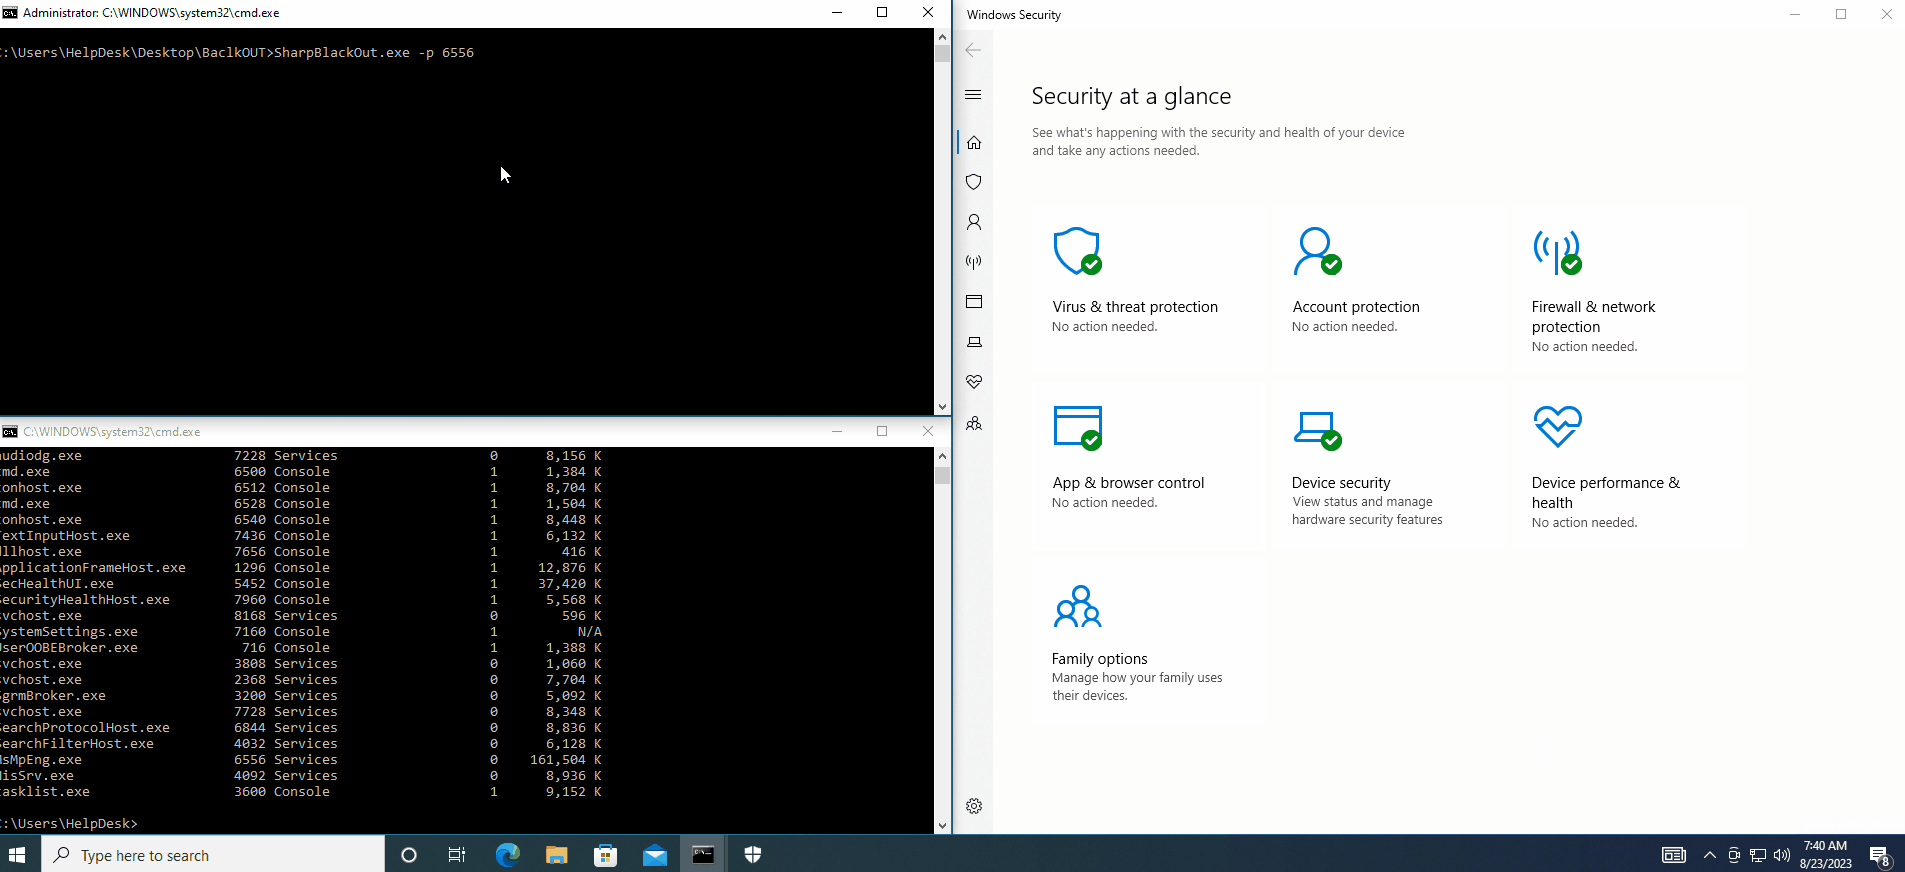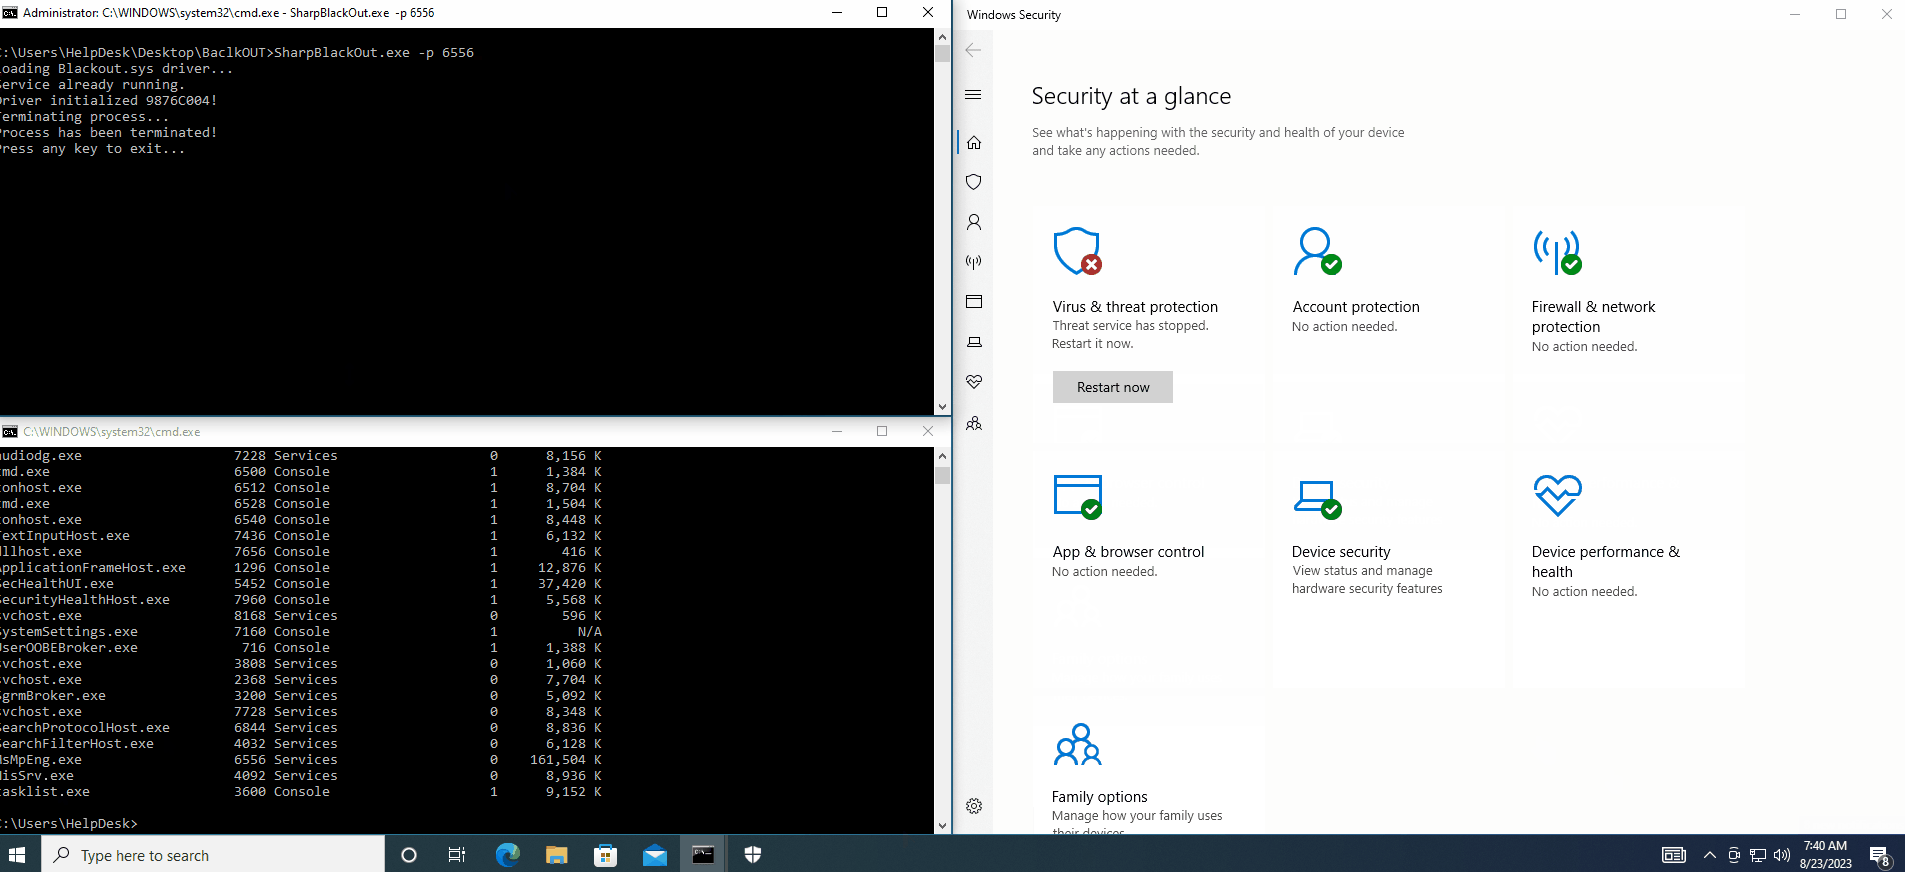 dmcxblue/sharpblackout
AV/EDR को BYOVD हमले का लाभ उठाकर समाप्त करें
 darkspacesecurity/runas-stealer
RunAs यूटिलिटी क्रेडेंशियल स्टीलर जो 3 तकनीकों को लागू करता है : CreateProcessWithLogonW को हुक करना, स्मार्ट कीलॉगिंग, रिमोट डिबगिंग
 ttpreport/siphondns
DNS के माध्यम से गुप्त डेटा निष्कासन

 lsecqt/offensivecpp
इस रेपो में C/C++ स्निपेट्स शामिल हैं जो विशिष्ट आक्रामक परिदृश्यों में सहायक हो सकते हैं।
 d0rb/eclipse-chatgpt-4o-jailbreak
मिलिए Eclipse से, एकमात्र jailbreak जो ChatGPT 4o के चारों ओर moonwalk करता है
 helviojunior/hookchain
हुकचेन: EDR समाधानों को बायपास करने का एक नया दृष्टिकोण
 didierstevens/falsepositives
ऐसे उपकरण जो गलत सकारात्मक (False Positive) एंटीवायरस अलर्ट ट्रिगर करते हैं
 mthcht/purpleteam
पर्पलटीम स्क्रिप्ट सिमुलेशन और डिटेक्शन - SOC डिटेक्शन के लिए इवेंट ट्रिगर करें
 bishopfox/brokenhill
बड़े भाषा मॉडल (LLMs) के लिए एक उत्पादन-स्तरीय ग्रीडी कोऑर्डिनेट ग्रेडिएंट (GCG) आक्रमण उपकरण
 mvelazc0/purplesharp
PurpleSharp एक C# प्रतिद्वंद्वी सिमुलेशन टूल है जो निगरानी किए गए Windows वातावरणों में हमले की टेलीमेट्री उत्पन्न करने के उद्देश्य से प्रतिद्वंद्वी…
 rasta-mouse/process-inject-kit
Cobalt Strike के Process Inject Kit का पोर्ट
 netero1010/edrsilencer
एक उपकरण विंडोज़ फ़िल्टरिंग प्लेटफ़ॉर्म (WFP) का उपयोग करके एंडपॉइंट डिटेक्शन एंड रिस्पॉन्स (EDR) एजेंटों को सर्वर पर सुरक्षा घटनाओं की रिपोर्ट करने…








